Sie vermuten, dass Sie ein Bot-Problem haben. Vielleicht sind Ihre Infrastrukturkosten aufgrund von Traffic-Spitzen gestiegen, die Zahl der Kontoübernahmen (Account Takeover, ATO) ist hoch oder jemand knackt Ihre Geschenkkarten und greift Ihre geistigen Eigentumswerte automatisiert ab. Wenn Sie genauer hinschauen, werden Sie höchstwahrscheinlich auch ein Betrugsproblem sowie einen jüngsten Rückgang Ihrer Markenbewertungen und der Kundentreue feststellen. Sie haben versucht, das Problem selbst mit Ratenbegrenzung, IP- und Geoblocking, Reputationsprüfungen, Fingerprinting, CAPTCHA und Multi-Faktor-Authentifizierung (MFA) in den Griff zu bekommen. Doch die Verwaltung mehrerer Lösungen, der Versuch, Angreifern immer einen Schritt voraus zu sein, und der Umgang mit frustrierten Kunden, die ihren Kauf nicht abschließen konnten, entwickelten sich zu einem endlosen Kampf.
Jetzt haben Sie sich entschieden, professionelle Hilfe in Anspruch zu nehmen und dadurch wieder etwas mehr Zeit zu gewinnen. Sie haben die Auswahl auf einige wenige Anbieter eingegrenzt und möchten ihnen nun einige Fragen stellen. Doch welche Fragen sollten Sie stellen?
Hier sind einige gute Fragen, anhand derer Sie einschätzen können, ob die Lösung des Anbieters zur Bot-Abwehr für Ihre Umgebung geeignet ist.
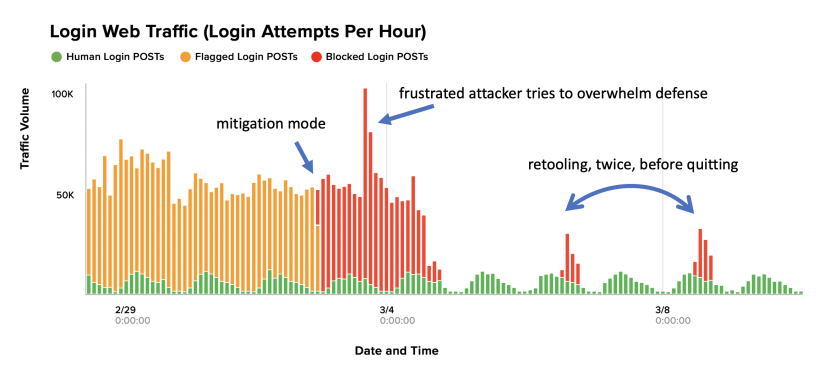
1. Wie geht der Anbieter mit der Anpassung von Angriffswerkzeugen um?
Wenn der wahrgenommene Wert Ihrer Kundenkonten hoch ist, werden Angreifer wahrscheinlich nicht so schnell aufgeben, sondern ihre Methoden kontinuierlich anpassen und es erneut versuchen. Das ist grundlegende Angreiferökonomie, weshalb dies Ihre wichtigste Frage ist. Sobald eine Sicherheitsmaßnahme implementiert wird, passen hartnäckige Angreifer ihre Methoden an, um die Schutzmaßnahme mithilfe verschiedener Verfahren, Tools und sogar KI zu umgehen. Opfer von Credential Stuffing berichten, dass der eigenständige Kampf gegen Bots und Automatisierung einem endlosen Katz-und-Maus-Spiel gleicht. Sie bezahlen einen Dienstleister dafür, Ihnen dieses Spiel abzunehmen – fragen Sie also, wie er damit umgeht.
2. Erhöht der Anbieter die Hürden für Kunden drastisch?
CAPTCHA und MFA erschweren Ihren Kunden die Nutzung erheblich. Die Fehlerquote bei menschlichen Nutzern liegt zwischen 15 % und 50 % und führt zu einer hohen Abbruchrate beim Einkauf sowie zu geringerer Nutzerzufriedenheit. Und selbst nach nur einer einzigen negativen Nutzererfahrung kehrt Ihr Kunde möglicherweise nie wieder zurück.
Ehrlich gesagt sollten Sie Anbieter, die auf Gegenmaßnahmen setzen, von denen bekannt ist, dass sie zusätzliche Hürden schaffen, sorgfältig prüfen. Diese Schutzmaßnahmen frustrieren nicht nur die Nutzer, sondern können von Angreifern häufig trotzdem umgangen werden. Betrüger können Tools und menschliche Arbeitskräfte zum Lösen von CAPTCHAs einsetzen und sogar kompromittierte personenbezogene Daten nutzen, um sich als Kontoinhaber auszugeben und Telefonnummern auf Konten unter ihrer Kontrolle zu übertragen, damit sie MFA-Anfragen abschließen können.
3. Wie geht der Dienst mit falsch-positiven Ergebnissen um?
Ein falsch positives Ergebnis liegt für einen Anbieter vor, wenn er einen echten Menschen als Bot einstuft. Ein falsch negatives Ergebnis liegt vor, wenn er einen Bot als Menschen einstuft.
Bei der Bot-Abwehr wird es sowohl falsch positive als auch falsch negative Ergebnisse geben. Seien Sie daher skeptisch gegenüber Anbietern, die etwas anderes behaupten. Ein Anbieter sollte jedoch sehr schnell auf falsch positive Ergebnisse reagieren. Das heißt, Sie sollten ihn kontaktieren, sich beschweren und eine Überprüfung der fälschlichen Einstufung veranlassen können.
4. Wie passt sich der Dienst an, wenn ein Angreifer die Erkennung umgeht?
Es wird versierte Angreifer geben, die versuchen, die Erkennung zu umgehen, und denen dies sogar gelingt, sodass sie fälschlicherweise nicht erkannt werden. Ein Anbieter von Lösungen zur Bot-Abwehr muss davon ausgehen, dass ein versierter Angreifer kurz davorsteht, sämtliche Gegenmaßnahmen zu umgehen. Wenn dies geschieht, bemerken Sie es möglicherweise erst anhand der Folgen (Kontoübernahmen, Betrug, verfälschte Geschäftsanalysen usw.). Dann müssen Sie sich an Ihren Anbieter wenden und gemeinsam mit ihm an der Behebung des Problems arbeiten.
Wie geht der Anbieter mit diesem Prozess um? Wie schnell reagiert er, und wie lange dauert die Bearbeitung?
5. Wie geht der Anbieter mit manuellem (von Menschen begangenem) Betrug um?
Wenn Ihr Anbieter besonders gut darin ist, automatisierte Zugriffe (Bots) abzuwehren, gibt ein äußerst entschlossener und versierter Angreifer die Zugangsdaten manuell in echten Browsern ein, um die Schutzmaßnahmen gegen automatisierte Zugriffe zu umgehen. Dies kann potenziell zu Kontoübernahmen (Account Takeover, ATO) und Betrug führen. Tatsächlich kann bereits ein Wert von nur 10 US-Dollar hinter einer sicheren Anmeldung ausreichen, um einen professionellen Angreifer zu motivieren. Viele Dienste erkennen dies nicht, da Menschen keine Bots sind.
Der Anbieter muss feststellen können, ob es sich bei einer Person um einen vertrauenswürdigen Kunden oder einen Betrüger handelt.
Kann der Dienst böswillige Absichten erkennen? Eine präzise Erkennung kann zwischen einem Bot, einem Angreifer, der ausgefeilte Tools und KI einsetzt, um menschliches Verhalten nachzuahmen oder an den Tag zu legen, und einem echten Kunden unterscheiden und anschließend die am besten geeignete Maßnahme ergreifen, ohne die Aufklärungsversuche des Angreifers zu unterstützen oder das Kundenerlebnis zu beeinträchtigen.
6. Wenn die Schutzmaßnahmen bei einem Kunden umgangen werden, wie verhindert der Anbieter, dass sich dies auf alle anderen Kunden auswirkt?
In vielen Fällen sollten für jeden Kunden individuelle Richtlinien zur Erkennung und Abwehr implementiert werden. Wenn ein Angreifer seine Methoden so weit anpasst, dass er die Gegenmaßnahmen bei einem Kunden umgehen kann, kann er diese Vorgehensweise dadurch nicht automatisch auch für einen Angriff auf Ihre Website nutzen. Jeder Kunde sollte davor geschützt sein, dass sich die gegen einen anderen Kunden angepassten Angriffsmethoden auf ihn auswirken.
Bestimmte Branchen wie das Bank- und Finanzdienstleistungswesen ziehen die motiviertesten und raffiniertesten Cyberkriminellen an. Die wirksamsten Lösungen zur Bot-Abwehr erkennen die Techniken der Angreifer über ähnliche Angriffsprofile und Risikoflächen hinweg, um automatisch geeignete Gegenmaßnahmen einzuleiten. Darüber hinaus können historische Betrugsdaten zum weiteren Training von KI-Modellen genutzt werden, um deren Wirksamkeit zu maximieren.
7. Wenn ein Angreifer eine Schutzmaßnahme umgeht, kann der Dienst den Angriff dennoch erkennen?
Es kommt sehr häufig vor, dass ein Dienst einen Angriff nicht mehr erkennen kann, nachdem ein Angreifer die Schutzmaßnahmen umgangen hat. Wenn der Anbieter zur Abwehr dieselben Daten verwendet wie zur Erkennung, geht die Erkennungsfähigkeit verloren, sobald ein Angreifer die Abwehrmaßnahmen umgeht. Blockiert der Anbieter beispielsweise anhand der IP-Adresse, kann er den Überblick verlieren, wenn der Angreifer die Sperre umgeht, indem er den Angriff weltweit verteilt. Der Anbieter weiß dann möglicherweise nicht, wie schwerwiegend der Angriff tatsächlich ist.
Ein Beispiel für ein ordnungsgemäß funktionierendes System ist, wenn 10.000 Anmeldungen eingehen und zunächst alle unauffällig erscheinen, weil ihre Verhaltensanalysen im für Menschen üblichen Bereich liegen. Später wird jedoch festgestellt, dass alle 10.000 identische Verhaltensmuster aufwiesen, was bedeutet, dass die Anmeldungen automatisiert waren.
Die effektivsten Lösungen zur Bot-Abwehr erfassen und analysieren kontinuierlich verschiedene Telemetriesignale zu Geräten, Netzwerken, Umgebungen und Verhaltensmustern, um eine größtmögliche Transparenz zu gewährleisten und Anomalien präzise zu erkennen. Dies wiederum erhöht die Wirksamkeit von KI-Modellen mit geschlossenem Regelkreis und liefert zugleich wichtige Erkenntnisse für das Security Operations Center (SOC) des Anbieters.
8. Wie schwierig ist es, die Lösung bereitzustellen und zu warten?
Muss der Benutzer oder Administrator spezielle Endpunktsoftware installieren, oder erfolgt der Schutz automatisch? Wenn auf dem Endgerät keine Software installiert ist, wie erkennt der Anbieter dann gerootete Mobilgeräte? Wie erkennt er Angriffe, bei denen die neuesten Sicherheitstools und Daten aus dem Dark Web zum Einsatz kommen? Und wie sieht es mit APIs aus?
Es ist von Vorteil, wenn Ihr Team fünf der neun relevanten Funktionen in JavaScript entwickelt hat und Ihre Lösungen cloud- und architekturübergreifend ausgeführt werden. So lassen sich nahtlos maßgeschneiderte Schutzmaßnahmen implementieren, die für maximale Transparenz und Sicherheitswirkung sorgen, ohne den Lebenszyklus der Anwendungsentwicklung oder das Kundenerlebnis zu beeinträchtigen.
9. Welche Arten von Anomalien erkennt der Anbieter?
Angreifer setzen bei ihren Aktivitäten fortlaufend Bots, Automatisierung und kompromittierte Zugangsdaten ein, wobei ihr letztendliches Ziel finanzieller Gewinn ist. Grundlegende Schutzmaßnahmen reichen nicht aus. So verwenden Angreifer beispielsweise IP-Adressen erneut, im Durchschnitt jedoch nur 2,2-mal. Häufig werden sie nur einmal täglich oder einmal wöchentlich genutzt! Dadurch ist das Blockieren von IP-Adressen weitgehend wirkungslos.
Automatisierungstools können maßgeschneiderte Angriffe ausführen, die Ratenbegrenzungen umgehen. CAPTCHA-Löser und die Emulation von Web-Stacks können Header- und Umgebungsprüfungen täuschen, während skriptfähige Standardbrowser und Anti-Fingerprinting-Tools selbst Fingerprinting und Verhaltensanalysen überwinden können. Es ist ein regelrechtes Wettrüsten.
Angreifer investieren typischerweise in vier Bereiche:
- Fälschen des Netzwerkverkehrs
- Emulation verschiedener legitimer Geräte und Browser
- Verwendung gestohlener Zugangsdaten, personenbezogener Daten und synthetischer Identitäten
- Tatsächliches menschliches Verhalten nachahmen und zeigen
Neben der IP-Adresse gibt es über hundert weitere clientseitige Signale. Ein guter Dienst nutzt eine Vielzahl von Signalen und KI, um verwertbare Erkenntnisse zu liefern und ungewöhnliches Verhalten zu erkennen, das auf Betrug hindeutet – darunter Kopier- und Einfügevorgänge, das Wechseln zwischen Bildschirmen, eine ungewöhnliche Nutzung der Bildschirmfläche, Geräteaffinität, die Manipulation der Systemumgebung und Versuche, die eigene Identität zu verschleiern –, anstatt sich auf IP-Sperren, Signaturen und Fingerprinting zu verlassen.
10. Wie schnell kann der Anbieter eine Änderung vornehmen?
Wenn der Angreifer seine Vorgehensweise anpasst, um die aktuellen Gegenmaßnahmen zu umgehen, wie schnell kann der Anbieter darauf reagieren? Dauert es Stunden oder Tage? Berechnet der Anbieter zusätzliche Kosten, wenn es sich um einen versierten, hartnäckigen Angreifer handelt und mehrere Gegenmaßnahmen oder Abstimmungen mit dem SOC erforderlich sind?
Es gibt noch weitere Fragen, die für jeden Anbieter zu den Grundvoraussetzungen gehören. Dazu zählen etwa die Bereitstellungsmodelle (gibt es eine Cloud-Option?) und das Kostenmodell (Abrechnung nach bereinigtem Datenverkehr oder pro Stunde?). Und natürlich sollten Sie auch die Service-Level-Vereinbarung (SLA) der einzelnen Anbieter vergleichen. Aber diese Fragen wollten Sie vermutlich ohnehin stellen, oder?
Ja, dieser Artikel ist ein wenig voreingenommen, da F5 der führende Anbieter für Anwendungssicherheit ist. Denken Sie jedoch an die Hunderte von Kunden, mit denen wir gesprochen haben und die sich für uns entschieden haben: Dies sind die Fragen, die sie gestellt haben. Wir hoffen, dass sie Ihnen weiterhelfen, selbst wenn Sie sich letztlich für einen anderen Anbieter zur Bot-Abwehr entscheiden. Denn Angreifer machen keinen Unterschied zwischen Cloud, Architektur, CDN oder den Organisationsstrukturen Ihrer Sicherheits- und Betrugsbekämpfungsteams. Das Geld steckt in Ihren Anwendungen – und genau dort greifen Kriminelle an.
Nächste Schritte
Die wertvollsten Marken der Welt, darunter Finanzinstitute, Einzelhändler, Fluggesellschaften und Hotelketten, setzen bereits Lösungen von F5 zur Abwehr von Bots ein, um ihre Apps, ihre Kunden und ihr Geschäft zu schützen.
F5 stoppt durchgängig mehr Bots und automatisierte Zugriffe als andere Anbieter. Dadurch werden Betrug und betriebliche Komplexität reduziert, während gleichzeitig der Umsatz steigt und das Kundenerlebnis verbessert wird.
Kontaktieren Sie uns wenn Sie sich selbst davon überzeugen möchten.
Teile dieses Beitrags basieren auf bereits veröffentlichten Inhalten, die aktualisiert wurden, um das aktuelle Angebot von F5 widerzuspiegeln.
Über den Autor
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...