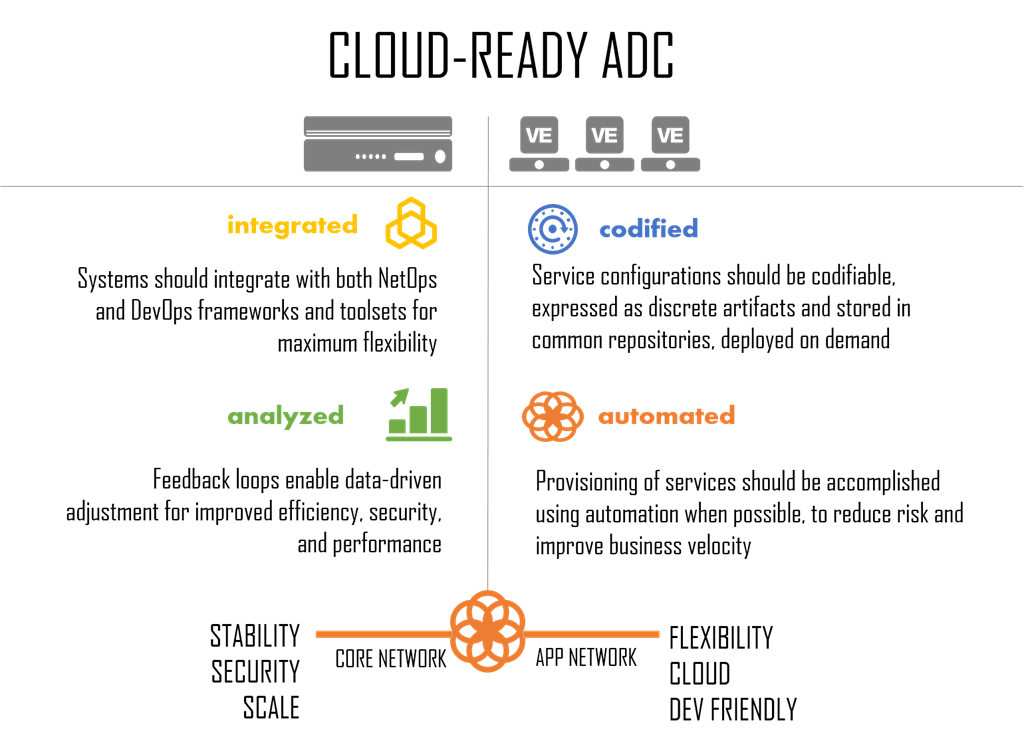
Ein cloudfähiger Application Delivery Controller (ADC) ist kein herkömmlicher ADC. Er kann auf kundenspezifischer oder handelsüblicher Standardhardware (COTS) bereitgestellt werden und ist eine skalierbare Softwarelösung, die sowohl die schnelle, sichere und hochverfügbare Bereitstellung als auch die Implementierung von Anwendungen unterstützt. Ein cloudfähiger ADC ermöglicht einen modernen, zweistufigen Ansatz für Rechenzentrumsarchitekturen, der traditionelle Stabilität, Sicherheit und Skalierbarkeit mit modernen, flexiblen, cloud- und DevOps-freundlichen programmatischen Funktionen verbindet.
Welche Vorteile bietet das für NetOps?
Der Netzwerkbetrieb, kurz NetOps, steht zunehmend vor der Herausforderung, eine wachsende betriebliche Komplexität mit gleichbleibenden Budgets zu bewältigen. Während sich einige Infrastrukturdienste wie der Lastenausgleich im Zuge einer Kompetenzverlagerung in den Bereich des klassischen IT-Betriebs verschieben, setzen die zunehmende Nutzung der Public Cloud und die wachsende Nachfrage nach Private-Cloud-Lösungen NetOps weiterhin unter Druck, schneller zu agieren und häufiger bereitzustellen – und dabei das Budget einzuhalten.
Automatisierung und Orchestrierung durch die Einführung von Plattformen wie OpenStack, Cisco ACI und VMware sind eine der Möglichkeiten, wie NetOps diese Herausforderung bewältigt. Durch die Einführung von Frameworks, die mithilfe vorlagenbasierter Bereitstellungen „Infrastructure as Code“ fördern, kann NetOps eine stärker auf „Self-Service“ ausgerichtete Umgebung bereitstellen, über die herkömmliche Netzwerk- und Anwendungsdienste bereitgestellt werden können. Dies führt zu niedrigeren Betriebskosten, da Techniker Dienste nicht mehr manuell bereitstellen, konfigurieren und implementieren müssen, sowie zu einer höheren Geschwindigkeit. Dadurch kann NetOps effizient skalieren, um den Bedarf zu decken, und die seit Langem bestehenden Reibungsverluste reduzieren, die zu Verzögerungen bei der Anwendungsbereitstellung führen.
Ein cloudfähiger ADC erreicht dies durch Programmierbarkeit. Ob Sie es nun als „softwaredefinierte Infrastruktur“ oder „Infrastructure as Code“ bezeichnen: Unabhängig von der gewählten Terminologie ist Software die Zukunft des Rechenzentrums – nicht wegen ihres Formfaktors (schließlich benötigt sie weiterhin Hardware), sondern aufgrund der Flexibilität, die sich daraus ergibt, mithilfe von Code Logik zu implementieren, sei es für Routing oder Sicherheit, Skalierbarkeit oder Geschwindigkeit.
Deshalb unterstützt ein cloudfähiger ADC vorlagenbasierte Konfigurationen und API-gestützte Bereitstellungen über Frameworks, die Unternehmen heute nutzen, um eine bessere betriebliche Skalierbarkeit zu erreichen und Private Clouds wie OpenStack zu implementieren. Open-Source-Heat-Vorlagen, die einfach über GitHub bezogen werden können, ermöglichen mithilfe von iApps die durchgängig native, automatisierte Bereitstellung und Konfiguration fortschrittlicher F5-Anwendungsdienste. Die Integration ist jedoch nicht auf vorkonfigurierte Standardlösungen beschränkt. Dank seiner inhärenten Programmierbarkeit lässt sich ein cloudfähiger ADC in eine Vielzahl von Automatisierungs- und Orchestrierungssystemen integrieren – unabhängig davon, ob diese individuell entwickelt wurden oder nicht. Darin liegt der Vorteil der anderen API-Ökonomie, die die Integration der Infrastruktur ermöglicht, um Anwendungen schneller, häufiger und konsistenter in der Produktionsumgebung bereitzustellen.
Die Anpassung von Richtlinien durch Programmierbarkeit des Datenpfads erweitert die Möglichkeiten von NetOps (und auch DevOps), die Anwendungsbereitstellung individuell anzupassen und Schwachstellen durch virtuelles Patching sowie die Bereinigung ein- und ausgehender Daten zu beheben. Denn Sicherheit sollte in jeden Aspekt der Bereitstellung einbezogen werden – von der Anwendung über die Infrastruktur bis hin zum Client selbst. Durch die Unterstützung sowohl traditioneller Sprachen (wie TCL) als auch modernerer Sprachen (node.js) können NetOps und DevOps gleichermaßen über 250.000 vorhandene Pakete nutzen; mehr Kontrolle und höhere Sicherheit sind nur einen npm-Befehl entfernt*.
Eine Plattform für jede Umgebung
Ein Cloud-fähiger ADC ist zugleich eine Plattform. Das gewinnt zunehmend an Bedeutung, wenn es darum geht, die betriebliche Skalierbarkeit eines schnell wachsenden Rechenzentrums zu verbessern. Eine einheitliche Plattform für Sicherheit, Skalierbarkeit und Leistung bedeutet weniger Zeitaufwand für Integration und Verwaltung und mehr Zeit dafür, sicherzustellen, dass einheitliche Richtlinien und Standards für diejenigen, die sie implementieren müssen, jederzeit verfügbar sind. Dies ist besonders wichtig, wenn begrenzte Ressourcen auf die Public Cloud ausgeweitet werden sollen, da Unterschiede bei APIs, Konsolen, Dashboards und sogar der Protokollierung die ohnehin bereits überlasteten Betriebsteams zusätzlich belasten können. Die Standardisierung auf eine einheitliche Plattform für alle Umgebungen – ob lokal oder extern, cloudbasiert oder traditionell – schafft eine solide Grundlage für den Aufbau und die Erweiterung der Self-Service-Umgebung, die für die Skalierung in einer anwendungsorientierten Wirtschaft erforderlich ist.
Bei einem Cloud-fähigen ADC geht es darum, die Cloud-Nutzung sowohl im Rechenzentrum als auch in der Public Cloud zu ermöglichen. Es handelt sich um eine programmierbare Plattform, die mit der richtigen Kombination aus APIs und Vorlagen dafür sorgt, dass es keine Rolle spielt, ob sie auf kundenspezifischer oder handelsüblicher Hardware, in einer Public Cloud, einer Private Cloud oder einer Colocation-Cloud bereitgestellt wird. NetOps kann mit einem Cloud-fähigen ADC bereitgestellte Dienste unabhängig von ihrem Standort bereitstellen, konfigurieren, verwalten und überwachen. Dabei kommen moderne Automatisierungs- und Orchestrierungsmethoden zum Einsatz, um die betriebliche Skalierbarkeit zu gewährleisten, die für die vom Unternehmen erwartete Bereitstellungsgeschwindigkeit erforderlich ist.
*Etwas Konfigurationsaufwand erforderlich. Nein, nicht die Programmiersprache. Sie müssen es einer Richtlinie zuordnen.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...