In der heutigen digitalen Wirtschaft sind nicht alle Bedrohungen offensichtlich. Manche tarnen sich als legitime Aktivitäten – automatisierte Skripte, die Nutzer imitieren, Bots, die Geschäftslogiken folgen, und KI-Agenten, die sich nahtlos in normale Datenverkehrsmuster einfügen. Diese Akteure nutzen keine Schwachstellen im Code aus, sondern falsche Annahmen. Ihre Waffe ist weder Schadsoftware noch manipulierte Datenpakete – sondern ihre Absicht.
Führungskräfte im Bereich Sicherheits- und Risikomanagement (SRM) sehen sich heute mit einer neuen Realität konfrontiert: Die Absicht ist die neue Nutzlast. Autonomer Datenverkehr, der oberflächlich betrachtet harmlos erscheint, kann gezielt so gestaltet werden, dass er erheblichen geschäftlichen Schaden verursacht und dabei herkömmliche Schutzmaßnahmen wie Web Application Firewalls (WAFs), Maßnahmen zur Abwehr verteilter Denial-of-Service-Angriffe (DDoS) und API-Gateways überraschend leicht umgeht.
Die Illusion der Sicherheit: Warum herkömmliche Schutzmaßnahmen nicht mehr ausreichen
WAFs und DDoS-Abwehrmaßnahmen bilden seit Langem die Eckpfeiler der Anwendungssicherheit. Diese Tools wurden jedoch nie dafür entwickelt, feine Verhaltensunterschiede zu erkennen. Sie beantworten Fragen wie „Was enthält diese Anfrage?“, nicht aber „Wer stellt sie?“ oder „Warum wird sie gestellt?“
Wo WAFs an ihre Grenzen stoßen
Die meisten WAFs arbeiten mit zwei Sicherheitsmodellen. Das negative Sicherheitsmodell (Sperrliste) blockiert Anfragen, die bekannten Angriffssignaturen entsprechen, während das positive Sicherheitsmodell (Positivliste) nur Anfragen zulässt, die einem vordefinierten Format entsprechen. Moderne WAFs versuchen, automatisierte Angriffe mithilfe von Funktionen zur Bot-Abwehr zu verhindern, etwa durch IP-basierte Ratenbegrenzung, Geofilterung und verwaltete Regelsätze für bekannte schädliche Bots.
Moderne, hochentwickelte Schad-Bots umgehen diese Schutzmaßnahmen jedoch immer wieder. Sie erzeugen Datenverkehr, der auf Protokoll- und Anwendungsebene legitim erscheint, und nutzen dabei aus, dass sich die WAF auf den Inhalt der Nutzdaten statt auf die Absicht des Benutzers konzentriert. So verwendet ein Bot, der Warenbestände blockiert, lediglich wie vorgesehen die Funktion „In den Warenkorb“, ein Credential-Stuffing-Bot sendet einfach ein Anmeldeformular ab und ein Scraper-Bot ruft lediglich Webseiten auf. Diese Aktionen verstoßen nicht gegen WAF-Signaturen, die darauf ausgelegt sind, Exploits auf Codeebene wie XSS oder Befehlsinjektionen zu erkennen. Daher fehlt WAFs die architektonische Grundlage, um sie zu stoppen.
Der Kern dieser Schwachstelle ist die „Kontextblindheit“. WAFs suchen nach schädlichen Mustern, nicht nach den Hintergründen einer Anfrage. Sie können weder feststellen, wer die Anfrage sendet, noch, wie die Anwendung genutzt wird. Ein Bot kann einen Headless-Browser verwenden, über einen Residential Proxy mit bekanntem Missbrauchshintergrund zugreifen und keine menschenähnlichen Mausbewegungen aufweisen – all das bleibt für eine WAF unsichtbar.
Bots agieren nicht zwangsläufig im DDoS-Maßstab
DDoS-Schutzdienste bekämpfen eine andere Art von Bedrohung: Angriffe mit hohem Datenaufkommen, die darauf abzielen, die Infrastruktur zu überlasten. Diese Dienste können zwar groß angelegte Angriffe auf Anwendungsebene wie HTTP-Floods abwehren, ihre Erkennung basiert jedoch auf der Analyse von Datenverkehrsvolumen, Anfragerate und Herkunft.
Fortschrittliche Bots sind darauf ausgelegt, diese volumenbasierten Schutzmechanismen zu umgehen. Im Gegensatz zu klassischen DDoS-Angriffen senden Bots Anfragen, die syntaktisch einwandfrei und einzeln betrachtet harmlos sind, in ihrer Gesamtheit jedoch kritische Anwendungsressourcen erschöpfen können. Indem sie ihre Anfragerate sorgfältig drosseln, um unterhalb der Erkennungsschwellen zu bleiben, und Tausende eindeutiger IP-Adressen nutzen (häufig über Residential Proxies), bleiben sie für herkömmliche IP-basierte Sperrmechanismen unsichtbar.
Die hochentwickelten Bots von heute sind raffinierter und hartnäckiger als je zuvor. Sie stellen eine neue Klasse automatisierter Bedrohungen dar – unauffällig, anpassungsfähig und wirtschaftlich motiviert. Da sie knapp unterhalb der Erkennungsschwellen agieren, umgehen sie die meisten herkömmlichen Schutzmaßnahmen.
Herkömmliche Tools können die Verhaltens- und Kontextsignale, die auf bösartige Automatisierung hindeuten, schlichtweg nicht erkennen. Gegen bekannte Bedrohungen sind sie wirksam – doch bei Angreifern, die sich wie echte Nutzer verhalten, stoßen sie an ihre Grenzen.
Intentionsbasierte Bedrohungen in Aktion
Autonomer Datenverkehr ist längst nicht mehr nur Hintergrundrauschen, sondern eine strategische Waffe. Diese Bots und KI-Agenten sind darauf ausgelegt, menschliches Verhalten nachzuahmen. Dadurch sind sie schwer zu erkennen und noch schwerer zu stoppen. Ihre Ziele sind nicht immer technischer, sondern häufig wirtschaftlicher Natur:
- Credential Stuffing und Kontoübernahme: Hartnäckige Bots speisen in großem Umfang gestohlene Zugangsdaten in Anmeldeformulare ein. Jede Anfrage wirkt legitim, doch dahinter steckt eine böswillige Absicht, die zu Betrug, Datendiebstahl und Kundenabwanderung führt.
- Horten von Warenbeständen & Weiterverkauf zu überhöhten Preisen: Bots reservieren oder kaufen stark nachgefragte Artikel innerhalb kürzester Zeit. Dadurch entsteht eine künstliche Verknappung, die echte Kunden frustriert. Dies führt zu Umsatzeinbußen, Imageschäden und Marktmanipulation.
- Web-Scraping zur Wettbewerbsmanipulation: Wettbewerber setzen Bots ein, um Preis- und Bestandsdaten abzugreifen und so Preise in Echtzeit zu unterbieten. Der Aufstieg generativer KI hat zu einem explosionsartigen Anstieg des Scrapings geführt, das inzwischen zum Trainieren großer Sprachmodelle genutzt wird – und damit eine anhaltende Bedrohung für digitales geistiges Eigentum darstellt.
Dies sind keine Brute-Force-Angriffe. Es sind gezielte Angriffe auf die Geschäftslogik, ausgeführt von Bots, die sich unauffällig in den normalen Datenverkehr einfügen können.
Warum die Absicht die Angriffsfläche darstellt
Gartners Cybersicherheitstrends 2025 untermauern diesen Wandel. SRM-Verantwortliche sind aufgefordert, über den Perimeter hinauszublicken und Strategien zu verfolgen, die Absichten berücksichtigen und sich am Verhalten orientieren:
- 68 % der Sicherheitsverletzungen werden durch menschliches Handeln verursacht – doch Bots ahmen diese Handlungen inzwischen nach.
- Bis 2026 werden Unternehmen, die generative KI mit verhaltensorientierten Sicherheitsprogrammen kombinieren, 40 % weniger durch Mitarbeitende verursachte Sicherheitsvorfälle verzeichnen.
- 85 % der identitätsbezogenen Sicherheitsverletzungen gehen auf kompromittierte Maschinenidentitäten zurück, die häufig von Bots ausgenutzt werden.
Die Absicht ist der neue Sicherheitsperimeter. Autonomer Datenverkehr ist die neue interne Bedrohung.
Eine mehrschichtige Verteidigung für das Zeitalter der Autonomie
Um absichtsbasierte Bedrohungen abzuwehren, müssen SRM-Verantwortliche eine mehrschichtige Verteidigungsstrategie implementieren, die über die Überprüfung des Datenverkehrs hinausgeht und auch Verhalten, Kontext und Zweck analysiert. Jede Schicht spielt eine eigene Rolle bei der Erkennung und Eindämmung unterschiedlicher Risiken:
- DDoS-Abwehr: Wehrt volumenbasierte und protokollbasierte Angriffe ab, die darauf abzielen, die Infrastruktur zu überlasten.
- Web Application Firewall (WAF): Blockiert bekannte Exploits und erzwingt die Einhaltung der Anfragestruktur auf Anwendungsebene.
- API-Sicherheit: Schützt die Kommunikation zwischen Maschinen durch Schemavalidierung, Ratenbegrenzung und Verhaltensbaselines – entscheidend, da Bots zunehmend APIs ins Visier nehmen.
- Bot-Management: Analysiert das Verhalten, erkennt Absichten und stoppt automatisierte Aktivitäten, die legitime Nutzer oder Geschäftslogik nachahmen.
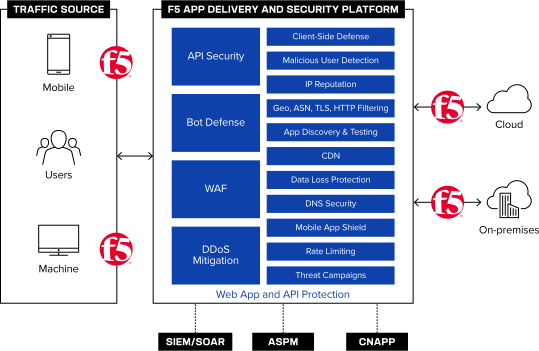
Dabei handelt es sich nicht um Redundanz, sondern um Spezialisierung. Jede Ebene ist für eine andere Bedrohungsklasse optimiert. Die letzte Ebene – das Bot-Management – analysiert die Absichten, deckt automatisierte Aktivitäten auf und schützt die Geschäftslogik vor Missbrauch.
Von reaktiven zu absichtsorientierten Strategien wechseln
Die digitale Bedrohungslandschaft hat sich grundlegend verändert. Der alleinige Einsatz einer Web Application Firewall und einer DDoS-Abwehr reicht nicht mehr aus, um Web- und mobile Anwendungen zu schützen. Diese Technologien sind zwar nach wie vor unverzichtbar für die Abwehr bekannter Schwachstellen und volumetrischer Angriffe, können jedoch die zunehmende Verbreitung hochentwickelter persistenter Bots nicht aufhalten, die Geschäftslogik missbrauchen und menschliches Verhalten akribisch nachahmen.
Der Schutz moderner Anwendungen erfordert eine dritte, spezialisierte Säule der Sicherheit, die darauf ausgerichtet ist, die Absichten der Nutzer zu erkennen. Mit einem mehrschichtigen Ansatz können Unternehmen von reaktiven, perimeterbasierten Abwehrmaßnahmen zu proaktiven, absichtsbasierten Strategien übergehen – und sich so im heutigen, von Bots geprägten Internet behaupten.
Vereinbaren Sie einen Beratungstermin mit einem F5-Spezialisten für Bot-Management, um weitere Informationen zu erhalten.
Über die Autoren
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...