Im vergangenen Jahr habe ich dieses Gespräch in ähnlicher Form Dutzende Male geführt. Es beginnt damit, dass eine für die Sicherheit verantwortliche Führungskraft in einem Großunternehmen sagt: „Ich weiß nicht, wie unsere Mitarbeitenden KI nutzen.“ Diese Aussage klingt wie das Eingeständnis, dass es an geeigneten Tools mangelt. Tatsächlich beschreibt sie jedoch ein strukturelles Problem – und genau diese Struktur gilt es zu verstehen.
In den vergangenen Jahren hat sich der KI-Einsatz in Unternehmen von einzelnen Personen, die KI für einmalige Aufgaben nutzten, über Teams, die Modelle mit Unternehmensdaten verknüpften, bis zum heutigen Wendepunkt entwickelt, an dem autonome Agenten selbstständig handeln. Mit jedem Schritt nahmen Zugriff und Autonomie zu. Gleichzeitig gingen Transparenz und Kontrolle zurück. Diese beiden Entwicklungen verliefen die ganze Zeit in entgegengesetzte Richtungen.
Nennen wir es die Umkehrung von Einführung und Kontrolle: Je mehr KI eine Organisation einsetzt, desto weniger kann sie überblicken oder steuern – gerade weil das, was sie einsetzt, darauf ausgelegt ist, schneller und eigenständiger zu handeln als die Kontrollmechanismen, die es überwachen. Diese Umkehrung ist kostspielig und trifft jene Organisationen am härtesten, die KI am schnellsten eingeführt und dabei am wenigsten überwacht haben.
“Die meisten heutigen KI-Sicherheitslösungen sind lediglich eine Hülle um einen Chatbot. Das ist keine Sicherheit. Unternehmen betreiben KI in regulierten Netzwerken, hinter APIs und über Agenten, die sich selbst authentifizieren und eigenständig handeln. Die F5 AI Security Platform bietet CISOs, was ihnen bisher gefehlt hat: kontinuierliche Kontrolle über jedes Modell, jeden Agenten und jede API – unabhängig davon, wo die KI ausgeführt wird. Bereitgestellt wird sie auf derselben F5-Plattform, die seit drei Jahrzehnten Unternehmensanwendungen absichert und bereitstellt.”
Die meisten Sicherheitsteams wissen bereits, dass KI klare Grenzen braucht. Sich darauf zu einigen, war nie das eigentliche Problem. Die Herausforderung besteht darin, zu wissen, wo eine Grenze gezogen werden sollte, was sie zulassen darf und wie sie bei Veränderungen der Umgebung angepasst werden muss. Ohne kontinuierliche Transparenz beruht jede dieser Entscheidungen auf Vermutungen.
Das Muster, das wir schon einmal gesehen haben
Die Umkehrung ist in ihren Einzelheiten neu, folgt aber einem altbekannten Muster. Zuletzt überholte die Einführung in Unternehmen die Transparenz für Unternehmen beim Umstieg auf SaaS derart deutlich. Mitarbeitende führten Cloud-Anwendungen schneller ein, als die IT sie genehmigen konnte, und der erste Impuls war, sie zu blockieren. Dieser Ansatz scheiterte, weil er die Nutzung in den Schattenbereich verdrängte und zugleich die Geschäftsabläufe verlangsamte. Erfolgreich war hingegen ein neuer Kontrollpunkt: eine Ebene, die direkt in den Datenverkehr eingebunden war, die tatsächlich genutzten Anwendungen erkannte und Richtlinien durchsetzte, ohne eine Entscheidung zwischen Sicherheit und Akzeptanz zu erzwingen.
Shadow AI ist Shadow SaaS mit höherem Tempo und einem größeren Schadensradius. Die Lösung folgt demselben Muster. Diese Umkehrung lässt sich nicht mit einer intelligenteren Sperrliste beheben. Sie lässt sich beheben, indem man die Position im Datenpfad einnimmt, an der sich die Nutzung überwachen, die Absicht klassifizieren und Richtlinien gleichzeitig durchsetzen lassen.
Schluss mit dem Rätselraten
Heute hat F5 die F5 AI Security Platform als zentralen Kontrollpunkt vorgestellt: eine Plattform, die unsere Strategie der F5 Application Delivery and Security Platform auf KI in Unternehmen ausweitet. Sie arbeitet mit einem einzigen adaptiven Regelkreis. Teams ermitteln kontinuierlich, wie Mitarbeitende KI nutzen, testen ihre Modelle und Anwendungen auf Schwachstellen, die für die jeweiligen Bereitstellungen spezifisch sind, und überführen ihre Erkenntnisse und Testergebnisse in einen Laufzeitschutz, der auf die Bedrohungen abgestimmt ist, denen die jeweilige Organisation ausgesetzt ist.
Einfach ausgedrückt sieht der zentrale Kreislauf so aus: Die Erkennung liefert die Grundlage für Tests. Die Tests bilden die Grundlage für die Durchsetzung. Die Durchsetzung wiederum bildet die Grundlage für die nächste Erkennungsrunde.
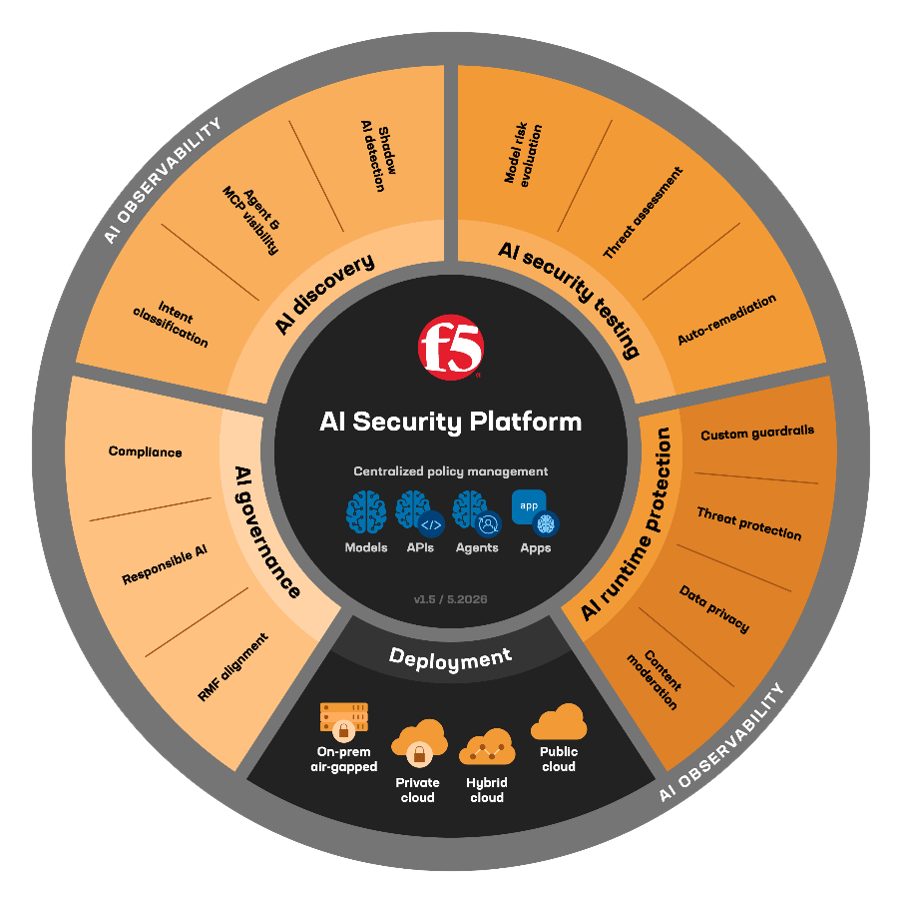
Dieser Kreislauf ist der Mechanismus, der das Vorzeichen der Umkehrung ändert. Wenn Erkennung, Tests und Schutz separate Tools sind, die von unterschiedlichen Teams verantwortet werden, wächst die Nutzung weiterhin schneller als die Kontrolle, weil nichts die Lücke zwischen dem tatsächlichen Geschehen und dessen Steuerung schließt. Sind sie hingegen in einem Kreislauf vereint und werden von einem zentralen Kontrollpunkt aus gesteuert, skaliert die Kontrolle mit der Nutzung, anstatt hinter ihr zurückzubleiben. Das Verhältnis kehrt sich erneut um – diesmal zugunsten der Verteidiger.
Was SurePath AI ermöglicht
Der Impulsgeber für diesen Kreislauf ist unsere Übernahme von SurePath AI. Dadurch können wir KI-Aktivitäten in der gesamten Belegschaft kontinuierlich erkennen und klassifizieren – sowohl bekannte als auch den Teams unbekannte Implementierungen. SurePath ist direkt in den Datenverkehr des Unternehmensnetzwerks eingebunden und lässt sich in bereits vorhandene SASE-, DLP-, SIEM- und Identitätssysteme integrieren. So erkennt die Lösung die Nutzung auf verwalteten Geräten, ohne dass ein Agent auf dem Endgerät erforderlich ist.
Zu wissen, wer was nutzt, ist notwendig, reicht aber nicht aus. Sicherheitsverantwortliche müssen auch die Absicht hinter der Nutzung kennen. Ein Agent, der sensible Datensätze abruft, um eine Kunden-E-Mail zu verfassen, stellt ein anderes Risiko dar als ein Assistent, der interne Mitteilungen schreibt – selbst wenn Modell und Benutzer identisch sind. SurePath klassifiziert die Nutzung nach Absicht, überprüft Agentenaktivitäten auf den Missbrauch von Tools und die Ausweitung von Berechtigungen und erkennt MCP-Tool-Aufrufe, sodass Agenten zu genehmigten Zielen geleitet werden können, anstatt sie vollständig zu blockieren.
Diese letzte Funktion sollte man im Auge behalten. Der MCP-Tool-Aufruf ist der Punkt, an dem ein Agent aufhört, Überlegungen anzustellen, und beginnt, in der Außenwelt zu handeln. Damit ist er der natürliche Kontrollpunkt für ausgehende Verbindungen bei agentischer KI. Wer diesen Punkt kontrolliert, bestimmt nicht nur, was Agenten sagen, sondern auch, was sie tun dürfen. F5 nimmt seit drei Jahrzehnten genau eine solche Position im Netzwerk ein. Die Ära der agentischen KI hat weniger eine neue Anforderung geschaffen, als vielmehr den wichtigsten Kontrollpunkt verlagert – und zwar dorthin, wo wir bereits sind.
Der vollständige Kreislauf
Durch unsere Übernahme von CalypsoAI wurden Laufzeitschutz und Sicherheitstests in die Plattform integriert und werden nun als F5 AI Red Team und F5 AI Guardrails angeboten. AI Red Team führt Angriffskampagnen gegen bereitgestellte Modelle durch, um modellspezifische Schwachstellen aufzudecken, und überführt die gewonnenen Erkenntnisse innerhalb von Minuten statt Wochen in neue Guardrails. AI Guardrails setzt diese Richtlinien zur Laufzeit durch – mit benutzerdefinierten Guardrails, die auf die für die jeweilige Organisation relevanten Ziele zugeschnitten sind. SurePath liefert nun beiden Lösungen Informationen darüber, welche Modelle, Aufrufe von Agenten-Tools und Nutzungsmuster im Unternehmen tatsächlich aktiv sind. So können Tests und Schutzmaßnahmen gezielt auf die reale Angriffsfläche statt auf eine allgemeine ausgerichtet werden.
Verstreute Erkenntnisse, mehrwöchige Behebungszyklen und statische Richtlinien können mit Angreifern, die ihre Methoden innerhalb weniger Stunden anpassen, nicht Schritt halten. Verteidiger waren bei diesem Ungleichgewicht jahrelang im Nachteil. Ein geschlossener Regelkreis verringert dieses Ungleichgewicht.
KI-Sicherheit, die Schritt hält
Die KI-Sicherheitslage wird zunehmend durch die Position bestimmt, nicht durch die Produkte. Erkennung, Tests und Durchsetzung erfordern allesamt eine Position im Datenpfad zwischen dem Benutzer oder Agenten und dem Modell. Mit der F5 AI Security Platform nehmen wir diese Position ein und können den gesamten KI-Sicherheitskreislauf abdecken, um diese Umkehrung aufzuheben. Wir freuen uns, SurePath AI bei F5 willkommen zu heißen, und darauf, unseren Kunden Transparenz und umfassende KI-Sicherheit zu bieten.
Weitere Informationen finden Sie in der Pressemitteilung und auf der Webseite zur F5 AI Security Platform.
Wenn Sie tiefer in das Thema einsteigen möchten, nehmen Sie bitte am morgigen „F5 AI Summit“ teil, einer dreistündigen virtuellen Veranstaltung, die sich eingehend mit KI-Sicherheit befasst.
Über den Autor

Kunal Anand leitet als Chief Product Officer die Produktorganisation von F5. Er ist für Produktvision, Strategie und Umsetzung verantwortlich und stellt die Entwicklung wegweisender Lösungen sicher, die kritische Herausforderungen bewältigen und außergewöhnliche Kundenerlebnisse schaffen. In seiner vorherigen Funktion als Chief Technology and AI Officer bestimmte Kunal die Technologie- und KI-Strategie sowie die entsprechende Vision des Unternehmens. Vor seiner Zeit bei F5 hatte Kunal bei Imperva die Doppelfunktion des Chief Technology Officer und Chief Information Security Officer inne. Sein Weg zu Imperva begann 2018 mit der Übernahme von Prevoty, einem 2013 von ihm mitgegründeten Start-up für Anwendungssicherheit. Vor seinem Wechsel zu Prevoty war er Director of Technology bei BBC Worldwide. Kunal verfügt über langjährige Innovations- und umfassende technische Erfahrung und leitete bei Gravity, MySpace und dem NASA Jet Propulsion Lab Teams in den Bereichen Sicherheit, Daten, Technologie und Engineering. Kunal verfügt über mehr als 15 Jahre Erfahrung in den Bereichen KI und maschinelles Lernen – von Modelltraining und dem Einsatz KI-gestützter Algorithmen zur Produktoptimierung bis hin zur Konzeption und Implementierung von KI-Architekturen. Kunal hat einen Bachelor-of-Science-Abschluss in Informatik vom Babson College.
Weitere Blogbeiträge von Kunal AnandÄhnliche Blogbeiträge

Kubernetes-native WAF für das Gateway-Zeitalter: F5 WAF for NGINX lässt sich jetzt in F5 NGINX Gateway Fabric integrieren
F5 erweitert WAFs, um mit F5 NGINX Gateway Fabric und F5 NGINX Ingress Controller einen konsistenten, skalierbaren Schutz über Cluster und Umgebungen hinweg bereitzustellen.

Von Regeln zu Risiken: Die Entwicklung von WAFs und der Aufstieg KI-gestützter Ergebnisse
WAF-Programme geraten oft an einem bekannten Punkt ins Stocken: Der Blockierungsmodus wird verzögert aktiviert, weil die Feinabstimmung aufwendig ist.

Erklärbarkeit: Licht ins Dunkel der KI-Blackbox bringen
Einblicke von James White, CTO bei CalypsoAI: Dank GenAI verstehen wir inzwischen gut, wie Antworten generiert und an uns zurückgegeben werden. Vereinfacht gesagt basiert KI auf einer Transformer-Architektur – sie wählt die beste Vorhersage für das nächste Wort und den nächsten Satz aus und liefert anhand der ihr vorliegenden Informationen die wahrscheinlichste Antwort […]
Die neue KI-Risikolandschaft: unsichtbar, autonom und bereits im Unternehmen
James White, VP Engineering, F5 Zur Jahresmitte 2025 ist es an der Zeit, eine Momentaufnahme der KI-Nutzung in Unternehmen und des aktuellen Stands der KI-Sicherheit zu erstellen. Der Einsatz generativer KI ist in Unternehmen mittlerweile Standard Unternehmen verfügen inzwischen durchweg zumindest über ein grundlegendes Verständnis von generativer KI. Sie wissen, was sie ist und wo sie […]
Die KI-Grenzen sichern: Strategien zur Bekämpfung von Datenexfiltration
Da Unternehmen zunehmend Modelle der generativen KI (GenAI) und große Sprachmodelle (LLMs) in ihre digitalen Systeme integrieren, sind sie mit neuen und erhöhten Risiken konfrontiert. Wenig überraschend stehen dabei Risiken im Zusammenhang mit Datenexfiltration – der unbefugten Übertragung von Daten aus einem Unternehmen an ein externes Ziel – meist ganz oben auf der Prioritätenliste der Sicherheitsteams. Ein Verständnis […]
Everest Group-Bericht: Aktuelle Trends und Zukunftsaussichten bei der Einführung von GenAI in der Industrie
Wir freuen uns, einen wesentlichen Beitrag zu einem wegweisenden neuen Bericht der Everest Group, einem weltweit führenden Forschungsunternehmen, geleistet zu haben. Der Bericht mit dem Titel „Generative AI Adoption – Examining Real-world Use in Horizontal Functions and Future Outlook“ bietet eine eingehende Analyse der Einführung generativer KI (GenAI) in verschiedenen Branchen. Dem Bericht zufolge ist die IT […]