Es liegt nahe, beim Anblick eines Vorhängeschloss-Symbols im Browser davon auszugehen, dass die Website unsere Kommunikation mit SSL schützt. Offenbar signalisiert es Verbrauchern außerdem, dass die Website tatsächlich sicher ist. Laut der Verbraucherumfrage „2015 Consumer Trust Survey“ des CA Security Council würden daher „nur drei Prozent ihre Kreditkarteninformationen auf Websites ohne Vorhängeschloss-Symbol eingeben“.
Die Auswirkungen beschränken sich nicht auf Verbraucher. Die Befragten unserer aktuellen Studie „State of Application Delivery“, die „SSL Everywhere“ bereits implementiert hatten oder dies planten, hatten größeres Vertrauen (3 oder höher auf einer Skala von 1 bis 5) in die Fähigkeit ihres Unternehmens, einem Angriff auf die Anwendungsschicht standzuhalten.
Tatsächlich können die meisten Menschen nicht sagen, wofür SSL steht, geschweige denn erklären, wie es funktioniert. Sie wissen jedoch, dass es sich dabei um einen Mechanismus handelt, der bei der Nutzung einer App oder Website die Sicherheit von Transaktionen (und damit potenziell vertraulichen Informationen) gewährleistet.
Das ist zum Teil unsere Schuld (also die des Marktes). Wir haben SSL sowohl als Bezeichnung für das Protokoll (RFC 6101) als auch als allgemeinen Begriff für eine sichere Verbindung verwendet. SSL ist das Tempo der Sicherheit, das Google der Suchmaschinen, das Tesa der Klebebänder.
Tatsächlich setzt HTTPS nicht unbedingt SSL voraus. Das „S“ in „HTTPS“ steht für sicher und erfordert lediglich eine Methode zur Absicherung der Verbindung zwischen zwei Endpunkten, etwa einem Browser und einer Website. Zunehmend kommt dabei HTTP über TLS statt SSL zum Einsatz.
Das ist ein wichtiger Unterschied, denn obwohl sie gemeinsame Wurzeln haben, ist TLS nicht SSL und SSL nicht TLS. Es handelt sich um unterschiedliche Protokolle, die jeweils ihre eigenen Herausforderungen, Probleme und Auswirkungen mit sich bringen. Beide sichern Verbindungen auf die gleiche Weise ab – sie verwenden Zertifikate zur Authentifizierung und Paare aus öffentlichen und privaten Schlüsseln zur Verschlüsselung –, doch bei der Implementierung bestehen weiterhin Unterschiede.
Warum sollte Sie das interessieren? Weil die neuesten (und vielleicht besten – das bleibt abzuwarten) Webanwendungsprotokolle (HTTP/2 und SPDY) SSL nicht unterstützen. Sie unterstützen TLS. Sie setzen es zwar nicht zwingend voraus, aber Browserimplementierungen, die beide Protokolle unterstützen, bieten diese Unterstützung nur über TLS an. Nicht über SSL.
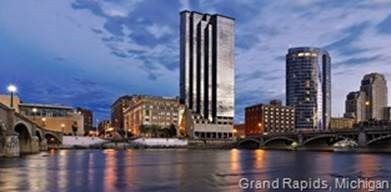
Zugegeben, derzeit gibt es noch nicht besonders viele Websites, die HTTP/2 oder SPDY verwenden, doch ihre Zahl wächst. Man bedenke, dass inzwischen 7,5 % der 1.000 meistbesuchten Websites Inhalte über HTTP/2 bereitstellen:
Von W3CTech (Juli 2015):
Der neue HTTP/2-Standard, dessen endgültige Version im Mai 2015 veröffentlicht wurde, wird inzwischen von 0,4 % aller Websites (gegenüber 0,24 % zu Beginn des Monats) und von 7,5 % der 1.000 meistbesuchten Websites verwendet.
Bedenken Sie nun, dass es hier nicht nur um Browser und Server geht. Wir müssen auch berücksichtigen, was das für die Integration bedeutet – also für die Nutzung von APIs einiger dieser 1.000 meistbesuchten Websites (wie Google), die möglicherweise nicht nur HTTP/2 oder SPDY, sondern auch TLS voraussetzen. Alle öffentlichen Dienste von Google, die Verschlüsselung anbieten, verwenden TLS. Wenn Sie Funktionen von Google integrieren, kann es für Sie relevant sein, dass dabei TLS statt SSL zum Einsatz kommt. Denn technisch macht das einen Unterschied.
Beachten Sie auch, dass dies geschäftliche Konsequenzen hat. Gemäß PCI darf SSL nach dem 30. Juni 2016 nicht mehr verwendet werden. Ab diesem Zeitpunkt ist TLS ausdrücklich vorgeschrieben. Um weiterhin PCI-konform zu bleiben, sind daher einige Änderungen erforderlich. Und das möchten Sie natürlich, denn bei Nichteinhaltung drohen zahlreiche Konsequenzen. So kann es beispielsweise zu höheren Gebühren für Händlerkonten und zu Geldstrafen seitens der Kreditkartenanbieter kommen oder Ihnen kann sogar die Berechtigung zur Abwicklung von Zahlungen und Transaktionen vollständig entzogen werden. Im Falle einer Sicherheitsverletzung besteht für Ihr Unternehmen zudem ein höheres Risiko von Klagen und Geldstrafen, wenn Sie Ihrer Sorgfaltspflicht in Bezug auf die Sicherheit nicht nachgekommen sind.
Schließlich gibt es noch diesen sehr eindringlich formulierten RFC (RFC 7568). Darin wird dargelegt, warum Sie unbedingt auf TLS umsteigen sollten:
3. Verwenden Sie SSL Version 3.0 nicht
SSLv3 DARF NICHT verwendet werden. Die Aushandlung von SSLv3 ausgehend von einer beliebigen TLS-Version
DARF NICHT zugelassen werden.
Jede TLS-Version ist sicherer als SSLv3, wobei die höchste
Die höchste verfügbare Version ist vorzuziehen.
Nun ist es unrealistisch anzunehmen, dass Sie sofort loslegen und von SSL auf TLS umstellen werden. Obwohl TLS auf SSL v3 basiert, ist es schließlich nicht zu 100 % abwärtskompatibel mit seinem Vorgänger. Zudem sind einige Konfigurationsänderungen erforderlich, um SSL zu deaktivieren und die Verwendung von TLS zu erzwingen. Diese Änderungen erfordern in der Regel einen Neustart. In einer großen Umgebung ist dieser Vorgang verständlicherweise mit Unterbrechungen verbunden und zeitaufwendig.
Aber es ist an der Zeit, sich ernsthaft Gedanken darüber zu machen, wie lange Sie SSL noch unterstützen und wann Sie vollständig auf TLS umsteigen möchten.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...