Apps stehen unter Dauerbeschuss. Angriffe erfolgen mit alarmierender Häufigkeit – laut einer Studie der University of Maryland alle 39 Sekunden – und haben eine erschreckend hohe Erfolgswahrscheinlichkeit.
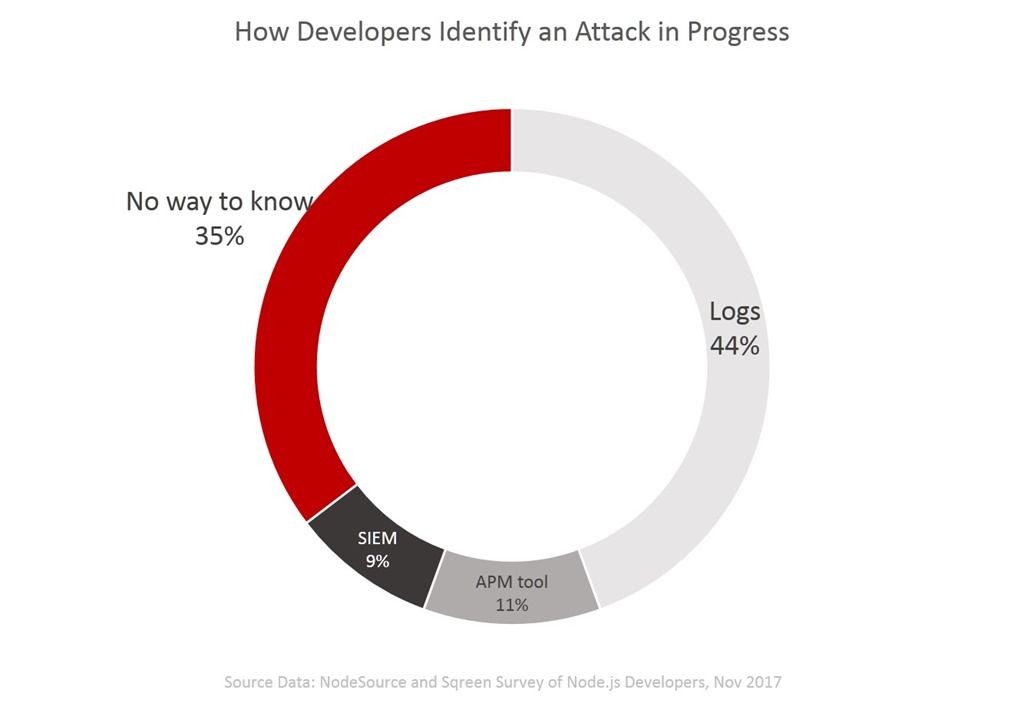
Entwickler, die zunehmend die Verantwortung für die Sicherheit dieser Apps tragen, sind sich der Bedrohung durchaus bewusst. Eine Ende 2017 von NodeSource und Sqreen durchgeführte Umfrage unter node.js-Entwicklern ergab, dass „mehr als ein Drittel aller Befragten (34 Prozent) davon ausgeht, dass ihr Unternehmen mit hoher Wahrscheinlichkeit innerhalb der nächsten sechs Monate Ziel eines groß angelegten Angriffs sein wird.“ Angesichts unserer eigenen Erkenntnisse darüber, dass der ursprüngliche Angriffsvektor bei 86 % der Angriffe entweder die Anwendung selbst oder Identitäten sind, ist diese Einschätzung mehr als nachvollziehbar.
Umso beunruhigender ist die Erkenntnis, dass „35 % der Befragten nicht wussten, wie sie einen Angriff erkennen können, während er stattfindet“. Sie rechnen mit einem Angriff, wissen aber nicht, wie sie ihn erkennen können, wenn er erfolgt. Wenn man nicht weiß, wie man einen laufenden Angriff erkennt, ist es ausgesprochen schwierig, ihn zu stoppen.
Umso beunruhigender ist es, dass 23 % der Node.js-Entwickler (23 Prozent) keinerlei Echtzeitschutz vor Angriffen einsetzen.
Die gute Nachricht ist, dass laut unseren eigenen Untersuchungen für den State of Application Delivery 2018 die meisten Unternehmen irgendeine Form von Echtzeitschutz vor Angriffen einsetzen. Vier von fünf nutzen zwei oder mehr Technologien, darunter Web Application Firewalls (57 %), Runtime Application Self-Protection (11 %) und Analysen des Nutzerverhaltens (26 %).
Die Gemeinsamkeit all dieser Technologien ist genau das, woran es Entwicklern häufig mangelt: Transparenz. Diese Transparenz ist notwendig, denn um einen Angriff zu erkennen (und hoffentlich zu identifizieren), muss man ungewöhnliches Verhalten erkennen können.
Anwendungen und ihre Dienste weisen relativ vorhersehbare Nutzungsmuster auf. Beispielsweise werden Single-Sign-on-Anwendungen (SSO) montagmorgens meist stark und freitagnachmittags nur wenig genutzt. Finanzanwendungen werden in der Regel kurz vor finanziell relevanten Terminen besonders intensiv genutzt – etwa vor Zahltagen, dem Ende von Steuerzeiträumen und dem Abschluss von Geschäftsjahren.
Selbst verbraucherorientierte Anwendungen weisen vorhersehbare Nutzungsmuster auf, die dabei helfen können, ungewöhnliches (und potenziell gefährliches) Verhalten zu erkennen. So veröffentlichte beispielsweise im April 2017 Malauzai Software einen seiner monatlichen „Little Data“-Berichte auf Grundlage von Nutzungsdaten von mehr als „435 Banken und Kreditgenossenschaften mit 13,2 Millionen Anmeldungen von 730.000 aktiven Nutzern von Internet- und Mobile-Banking“. Darin erfahren wir: „100 % der Endnutzer sehen ihren Kontostand und prüfen die jüngsten Transaktionen. Das liegt daran, dass Kontostand und Transaktionsverlauf auf der Startseite für alle sichtbar sind. Und genau deshalb kommen sie. In 77 % der Fälle. In 77 % der Fälle prüft ein Nutzer lediglich seinen Kontostand und den Transaktionsverlauf. Nur 23 % aller Interaktionen im digitalen Banking gehen darüber hinaus und dienen der Erledigung einer anderen Aufgabe.“
Daraus ließe sich schließen, dass ein plötzliches Interesse an anderen Arten von Transaktionen auf einen Angriff hindeuten könnte.
Leider sind solche Statistiken nicht immer ohne Weiteres für jede Anwendung verfügbar. Deshalb ist Transparenz durch Monitoring so wichtig: Sie ermöglicht es Ihnen, einen Ausgangswert festzulegen, anhand dessen Anomalien deutlich erkennbar werden. Natürlich deutet nicht jede Anomalie auf einen Angriff hin. Ein sprunghafter Anstieg der Nutzung des SSO-Dienstes zur Wochenmitte könnte etwa auf eine Frist zur Änderung der Unternehmenspasswörter zurückzuführen sein oder darauf, dass Montag und Dienstag Feiertage waren und niemand im Büro war. Dennoch verschafft Ihnen ein solcher Ausgangswert einen Vorsprung bei der Erkennung von Verhaltensmustern, die darauf hindeuten können, dass gerade ein Angriff stattfindet.
Prüfen Sie diese drei ungewöhnlichen Nutzungsmuster unbedingt genauer, denn möglicherweise handelt es sich tatsächlich um einen Angriff. Und das ist erstaunlich oft der Fall.
1. Dramatischer Anstieg der Verbindungen. Vielleicht sind Sie gerade viral gegangen, aber wahrscheinlich steckt etwas anderes dahinter. Wenn Sie einen deutlichen Anstieg der Verbindungsrate feststellen, sollten Sie sofort prüfen, ob auch der Netzwerkverkehr entsprechend zugenommen hat. Falls nicht, sollten bei Ihnen die Alarmglocken läuten, denn es könnte sich um einen Angriff handeln. GET-Floods sind die am einfachsten durchzuführenden HTTP-basierten DDoS-Angriffe, da dabei lediglich Unmengen von HTTP-GET-Anfragen an eine Anwendung gesendet werden. Häufig wird nicht einmal versucht, echte URLs aufzurufen, denn das Ziel besteht lediglich darin, möglichst viele Verbindungen zu belegen und so eine Überlastung herbeizuführen.
Wenn der Anstieg speziell URLs oder Dienste mit Anmeldefunktion betrifft, könnten Sie Opfer eines Brute-Force-Angriffs sein, mit dem sich Angreifer Zugang verschaffen wollen.
Achten Sie auf Serverfehler, eine zunehmend schlechtere Leistung und Ressourcenerschöpfung als Anzeichen für einen laufenden Angriff.
2. Größe der ausgehenden Antwort. Eine plötzlich sehr große ausgehende Antwort kann auf einen erfolgreichen Exfiltrationsangriff hindeuten, bei dem sich der Angreifer Zugriff auf Daten verschafft hat, auf die er nicht zugreifen dürfte. Dies ist eines der wichtigsten Warnsignale für einen erfolgreichen SQLi-Angriff, da Angreifer häufig Platzhalter verwenden, um sich unbefugten Zugriff auf Daten zu verschaffen. Man sollte meinen, SQLi sei als Angriffsvektor so gut erforscht, dass wir das inzwischen im Griff hätten. Dennoch zählt SQLi laut mehreren Branchenberichten jedes Jahr zu den erfolgreichsten Angriffsarten.
Im Grunde ist der Angriff darauf ausgelegt, Beschränkungen beim Datenzugriff zu umgehen. Statt eines einzelnen Datensatzes (oder auch nur einiger weniger) könnte der Angreifer so Tausende erhalten. Ein erfolgreicher Angriff fällt daher dadurch auf, dass die zurückgegebene Datenmenge deutlich größer als üblich ist.
Jede erhebliche Abweichung bei der Antwortgröße sollte Anlass für eine sofortige Untersuchung sein.
3. Abstürze und Ausfälle. Diese können zwar durch Fehler oder versehentlich „fehlerhafte“ Eingaben verursacht werden, aber auch auf Versuche hindeuten, Puffer in Bibliotheken von Drittanbietern, Webserver-Plattformen (oder Ihrer Anwendung) zu überlaufen, um eine neue (oder alte) Sicherheitslücke auszunutzen. Es ist zwar praktisch, dass sich Systeme heutzutage einfach selbst „neu starten“ können, doch sollte man den Grund für den erforderlichen Neustart nicht ignorieren.
Auch wenn es verlockend sein mag, einen gelegentlichen Absturz zu ignorieren, sollten Sie das nicht tun.
Ignorieren Sie Abstürze und Fehler nicht und ziehen Sie Architekturen in Betracht, mit denen Sie fehlerhafte Systeme isolieren können, bis Sie sie überprüfen können.
Dies ist natürlich keine vollständige Liste, aber sie bietet einen guten Ausgangspunkt, um zu erkennen, wann eine Anwendung möglicherweise angegriffen wird – und den Angriff im Keim zu ersticken.
Bleiben Sie sicher!
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...