App-Sicherheit umfasst viele Aspekte, doch manchmal müssen wir innehalten und uns vor Augen führen, was sie nicht ist – insbesondere angesichts der weiter steigenden Zahl und Häufigkeit von Anwendungen, die entwickelt und bereitgestellt werden, um die unersättliche Nachfrage zu bedienen.
1. Keine hohe Priorität – sollte es aber sein
Erschreckende 44 % der Befragten einer Umfrage zur Sicherheit von IoT- und mobilen Anwendungen, die von Arxan und IBM gesponsert wurde, gaben zu, dass sie überhaupt nichts unternehmen , um einen Angriff zu verhindern. Bevor Sie diese Antworten als lediglich für einen kleinen Teil Ihres Anwendungsportfolios relevant abtun, sollten wir einen Blick auf den wegweisenden Jahresbericht von WhiteHat Security zur Websicherheitsstatistik werfen. Dieser kam zu dem Ergebnis, dass „etwa ein Drittel der Anwendungen im Versicherungswesen, rund 40 % der Anwendungen im Bank- und Finanzdienstleistungssektor, etwa die Hälfte der Anwendungen im Gesundheitswesen und Einzelhandel sowie mehr als die Hälfte der Anwendungen in der Fertigungsindustrie, der Lebensmittel- und Getränkeindustrie und der IT stets Sicherheitslücken aufweisen.“
„Always vulnerable“ („ständig angreifbar“) wird in der Terminologie von WhiteHat Security als „an jedem einzelnen Tag des Jahres angreifbar“ definiert.
Darüber hinaus ergab derselbe Bericht, dass „die durchschnittliche Behebungsdauer je nach Branche zwischen etwa 100 und 245 Tagen liegt“. Im Einzelhandel und Gesundheitswesen sind es rund 200 Tage. Die Technologie- und IT-Branche hinkt mit einer durchschnittlichen Behebungsdauer von 250 Tagen pro Schwachstelle noch weiter hinterher.
Gerade diese anfängliche Laissez-faire-Haltung gegenüber der Sicherheit macht Letzteres so schwer verdaulich. Wenn die Anwendungssicherheit auf der Prioritätenliste nicht weit oben steht, kann man mit Sicherheit davon ausgehen, dass ein erheblicher Anteil der Anwendungen (oder der APIs, die Anwendungen mit Daten versorgen) Schwachstellen aufweist.
2. Es geht nicht nur um die App
Es ist ein Irrglaube, dass es bei der App-Sicherheit nur um die Anwendung selbst geht. Wäre eine App eine eigenständige Einheit, träfe das vielleicht zu. Apps werden jedoch auf Plattformen bereitgestellt, greifen auf Skripte und APIs von Drittanbietern zurück und sind in Systeme zur Datenverwaltung integriert. Das bedeutet: App-Sicherheit umfasst den gesamten Stack und erfordert, dass alle Komponenten sorgfältig berücksichtigt werden – nicht nur die App selbst. Die OWASP Top Ten sind für Apps ein guter Ausgangspunkt. Wir sollten jedoch nicht außer Acht lassen, dass Schwachstellen auf Protokollebene (TCP, HTTP und TLS) in Plattformen im vergangenen Jahrzehnt erhebliches Kopfzerbrechen bereitet haben.
Und lassen wir auch den Zusammenhang zwischen volumetrischen Netzwerkangriffen und heimtückischeren Angriffen auf System- und Anwendungsebene nicht außer Acht. Dark Reading wies in einem kürzlich erschienenen Artikel auf diesen Zusammenhang hin:
“Fast die Hälfte der betroffenen Unternehmen gibt an, dass ihre DDoS-Angriffe mit Sicherheitsverletzungen oder bösartigen Aktivitäten in ihren Netzwerken einhergingen, darunter Datendiebstahl und Ransomware. So berichten beispielsweise 47 %, dass sie nach einem DDoS-Angriff Virenaktivitäten in ihrem Netzwerk entdeckt haben, 43 % geben an, dass Schadsoftware aktiviert wurde, und 32 % melden den Diebstahl von Kundendaten.”
Die Sicherheit einer Anwendung erfordert die Berücksichtigung ihrer gesamten Architektur, einschließlich des Netzwerks, der Daten und der Dienste, die für Skalierbarkeit und Sicherheit sorgen.
3. Nicht das Problem anderer
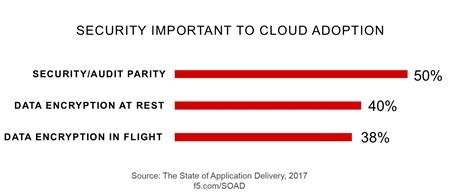
Da laut unserer Umfrage State of Application Delivery von 2017 jedes fünfte Unternehmen plant, mehr als 50 % seiner Anwendungen in der Cloud zu hosten, wird die Absicherung von Anwendungen immer anspruchsvoller. Durch die Verlagerung einer Anwendung in „die Cloud“ kann die Verantwortung für einen Teil der Sicherheitslast neu verteilt werden, insbesondere für Komponenten auf Netzwerk- und Systemebene. Die Anwendung selbst, ihre Plattformen sowie die externen Skripte und Ressourcen, auf die sie angewiesen ist, liegen jedoch weiterhin in Ihrer Verantwortung. In der Cloud dasselbe Sicherheitsniveau wie in der lokalen Umgebung zu gewährleisten, kann schwierig sein – insbesondere, wenn native Cloud-Dienste kombiniert werden, die auf Richtlinienebene nicht mit den lokal betriebenen Diensten kompatibel sind.
Doch diese Herausforderung muss bewältigt werden – entweder indem die Konsistenz der Dienste sichergestellt wird, die diese Richtlinien sowohl in lokalen Umgebungen als auch in der Cloud durchsetzen, oder indem die Aufgaben für die Anwendungssicherheit auf ein servicebasiertes Angebot verlagert werden das gleichzeitig für beide Umgebungen Konsistenz gewährleisten kann, oder indem sorgfältig gleichwertige Richtlinien für cloudnative Dienste erstellt werden.
Welchen Weg Sie auch wählen, die Verantwortung bleibt bei Ihnen.
Die Auswirkungen von Sicherheitsverletzungen auf den Ruf einer Marke und das Vertrauen der Verbraucher sowie das Potenzial für künftigen Missbrauch (im Falle gestohlener Zugangsdaten) machen die Sicherheit von Apps wichtiger denn je. Wer sich erst in letzter Minute darum kümmert oder davon ausgeht, dass jemand anderes die Verantwortung übernimmt, riskiert eine Katastrophe. Wenn Sie die Bedeutung der App-Sicherheit erkennen, Tests und Fehlerbehebung eine höhere Priorität einräumen und zugleich die architektonischen Möglichkeiten der Cloud und cloudunterstützender Dienste nutzen, können Sie Ihr Risiko erheblich reduzieren.
App-Sicherheit ist keine Option.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...