
Cloud Computing, also die Bereitstellung von IT-Diensten und -Ressourcen über ein Netzwerk wie das Internet, ist heute fest in den Geschäftsalltag und die täglichen Aktivitäten von Verbrauchern integriert. Es ersetzt das traditionelle Modell, bei dem Unternehmen eine eigene IT-Infrastruktur besitzen und warten, durch einen flexibleren, serviceorientierten Ansatz, auf den jederzeit und von überall aus zugegriffen werden kann. Dies fördert Agilität und Innovation.
Dieser Beitrag vergleicht Private, Public und Hybrid Clouds und beleuchtet ihre jeweiligen Vorteile. Außerdem geht er auf die Komplexität von Hybrid-Cloud-Umgebungen ein und zeigt, wie sich die damit verbundenen Herausforderungen am besten bewältigen lassen.
“Cloud Computing bietet zwar viele Vorteile, bringt aber auch ein hohes Maß an Komplexität in technischen, betrieblichen, finanziellen und regulatorischen Bereichen mit sich, mit der Unternehmen und Organisationen sorgfältig umgehen müssen.”
Cloud Computing ist aufgrund seiner Skalierbarkeit, Flexibilität und Kosteneffizienz allgegenwärtig geworden. Doch obwohl Cloud Computing viele Vorteile bietet, bringt es auch ein hohes Maß an Komplexität in technischen, betrieblichen, finanziellen und regulatorischen Bereichen mit sich, das Unternehmen und Organisationen verstehen und sorgfältig handhaben müssen. Laut dem F5 State of Application Strategy Report 2025 verwalten 94 % der befragten Organisationen Anwendungen über mehrere Standorte oder Bereitstellungsmodelle hinweg. Zudem geben die Organisationen an, mit durchschnittlich vier verschiedenen Public-Cloud-Anbietern zu arbeiten.
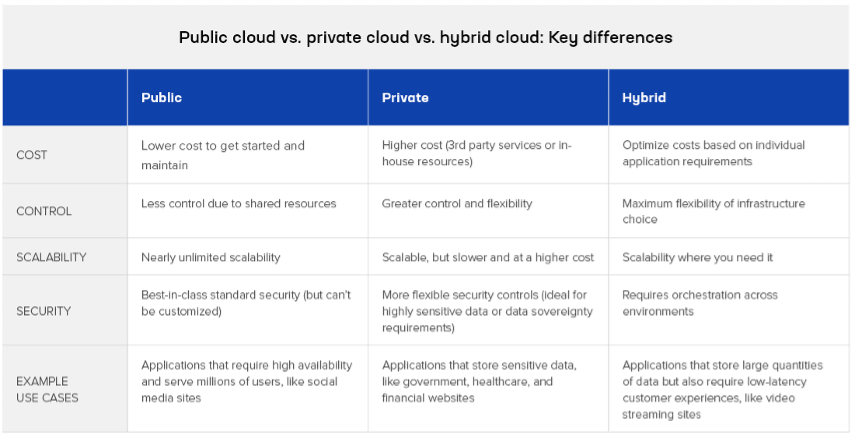
Es gibt drei Hauptmodelle für Cloud Computing. Bei Public-Cloud-Bereitstellungen können Unternehmen Anwendungen und Daten auf gemeinsam genutzten Computing-Ressourcen hosten, die einem externen Dienstanbieter gehören. Die Public Cloud bietet Zugriff auf nahezu unbegrenzte Computing-Ressourcen und ermöglicht Unternehmen dadurch enorme Skaleneffekte, ohne dass sie in Rechenzentrumshardware investieren müssen.
Bei Private-Cloud-Bereitstellungen kommt eine dedizierte, nicht gemeinsam genutzte Cloud-Infrastruktur zum Einsatz, die von einem Unternehmen kontrolliert wird. Die Computing-Ressourcen können jedoch von einem Drittanbieter betrieben oder in einem privaten Rechenzentrum gehostet werden. Private Cloud Computing verbindet die Vorteile der Cloud-Technologie – etwa flexible Skalierbarkeit und Virtualisierung – mit der Sicherheit und Governance herkömmlicher IT-Umgebungen.
Hybrid Cloud kombiniert eine Public-Cloud-Infrastruktur mit einer Private-Cloud- oder lokalen Infrastruktur, sodass Unternehmen das für ihre Anforderungen am besten geeignete Computing-Modell wählen können. Der Hauptvorteil einer Hybrid Cloud liegt in ihrer Flexibilität: Unternehmen können Rechenressourcen je nach Bedarf hoch- oder herunterskalieren und anhand von Anforderungen wie erhöhter Datensicherheit oder der Sensibilität von Workloads entscheiden, wo diese verarbeitet werden. Da eine Hybrid Cloud die Vorteile von Public und Private Clouds vereint, nutzen viele Unternehmen dieses Modell, indem sie sensible Workloads in einer Private-Cloud-Infrastruktur bereitstellen und die Public Cloud für weniger kritische Vorgänge sowie die bedarfsgerechte Erweiterung von Ressourcen einsetzen.
Was ist eine Public Cloud?
Die Public Cloud ist ein Computing-Modell, bei dem Dienste wie Speicher, Server und Anwendungen von Drittanbietern wie Amazon Web Services (AWS), Microsoft Azure und Google Cloud über das Internet oder andere Netzwerke bereitgestellt werden. Diese Ressourcen werden von mehreren Nutzern, sogenannten „Mandanten“, gemeinsam genutzt und sind bei Bedarf verfügbar. Die Abrechnung erfolgt in der Regel nach dem Pay-as-you-go-Modell.
Für Unternehmen liegt der Hauptvorteil von Public-Cloud-Bereitstellungen im Zugriff auf hochgradig skalierbare und flexible Computing-Ressourcen, ohne in eine physische Rechenzentrumsinfrastruktur investieren und diese warten zu müssen. Die Public Cloud eignet sich ideal für Workloads, die eine schnelle Bereitstellung, globale Reichweite oder die Anpassung an schwankenden Bedarf erfordern.
Das nutzungsabhängige Preismodell des Cloud-Computings kann bei dauerhafter Nutzung jedoch hohe Kosten verursachen. Auch die Sicherheit kann problematisch sein, da beim Cloud-Computing in der Regel ein Sicherheitsmodell der „geteilten Verantwortung“ gilt, bei dem die Sicherheitsverantwortung zwischen dem Cloud-Service-Anbieter (wie AWS oder Google Cloud) und dem Kunden aufgeteilt wird. Während der Cloud-Anbieter für die Absicherung der Cloud-Infrastruktur (etwa physischer Rechenzentren, Server und Netzwerke) verantwortlich ist, liegt die Verantwortung für die Absicherung der in die Cloud eingebrachten Inhalte – einschließlich Anwendungen, Daten und Workloads – beim Kunden. Aufgrund der dynamischen Natur von Cloud-Umgebungen kann es für Kunden schwierig sein, einheitliche Sicherheitsrichtlinien und Kontrollen in der Cloud nachzuverfolgen und durchzusetzen. Gleichzeitig kann die eingeschränkte Transparenz von Cloud-Workloads die Erkennung von Anomalien oder unbefugten Zugriffen auf Kundendaten erschweren. Um Sicherheitsverletzungen, Compliance-Verstöße und kostspielige Fehlkonfigurationen zu vermeiden, ist es entscheidend, genau zu verstehen, wo die Verantwortung des Anbieters endet und die des Kunden beginnt.
Was ist eine Private Cloud?
Beim Private Cloud Computing stehen cloudbasierte Technologien, Infrastrukturen, Ressourcen und Dienste ausschließlich einer einzigen Organisation zur Verfügung, die dadurch ein hohes Maß an Kontrolle und Sicherheit über die Cloud-Ressourcen behält. Im Gegensatz zu Public Clouds, die von mehreren Mandanten genutzt werden, bietet eine Private Cloud eine dedizierte Cloud-Umgebung mit mehr Kontrolle, Anpassungsmöglichkeiten und Sicherheit. Damit ist sie besonders attraktiv für Organisationen mit spezifischen Leistungs- oder Compliance-Anforderungen.
Zu den wichtigsten Vorteilen des Private-Cloud-Modells gehören eine höhere Sicherheit und ein besserer Datenschutz, da die dedizierten Cloud-Ressourcen nicht mit anderen Organisationen geteilt werden. Dies ermöglicht zudem eine bessere Kontrolle über Konfigurationen und Software, sodass die Infrastruktur gezielt für die Workloads der Organisation optimiert oder an spezifische Geschäftsanforderungen angepasst werden kann.
Zu den Nachteilen des Private-Cloud-Modells zählen potenziell höhere Kosten, da lokale Private Clouds erhebliche anfängliche Investitionen in Hardware, Software und andere IT-Ressourcen erfordern. Auch die laufenden Betriebskosten, etwa für Strom, Lizenzen und Wartung, können hoch sein. Der lokale Betrieb einer Private Cloud erfordert zudem qualifiziertes IT-Personal für die Verwaltung von Infrastruktur, Virtualisierung, Sicherheit und Updates.
Private Clouds gibt es in verschiedenen Formen, je nachdem, wie und wo die Infrastruktur bereitgestellt wird und wer sie verwaltet.
- Eine lokale Private Cloud wird vollständig im eigenen Rechenzentrum eines Unternehmens gehostet und von dessen internem IT-Team verwaltet. Dadurch hat das Unternehmen die vollständige Kontrolle über Hardware, Software und Daten seiner Private Cloud. Dieses Modell eignet sich für Unternehmen mit strengen Compliance- oder Datensouveränitätsanforderungen.
- Eine Virtual Private Cloud (VPC) ist eine logisch isolierte Umgebung innerhalb einer Public-Cloud-Ressource (wie AWS), die Netzwerksegmentierungstechnologien wie virtuelle private Netzwerke (VPNs) oder virtuelle lokale Netzwerke (VLANs) nutzt, um die Sicherheits- oder Compliance-Garantien einer Private Cloud nachzubilden.
- Gehostete Private Clouds werden von Drittanbietern angeboten, die Cloud-Ressourcen in ihren öffentlichen Rechenzentren exklusiv für eine einzige Organisation bereitstellen. So können Organisationen Workloads in einer isolierten Umgebung ausführen und gleichzeitig die IT-Infrastruktur der Public Cloud nutzen.
- Eine verwaltete Private Cloud ist eine Private-Cloud-Umgebung – lokal oder gehostet –, die vollständig von einem externen Dienstleister verwaltet wird. Dieser übernimmt die Einrichtung, Überwachung und Wartung der Cloud sowie Updates und Support. So können Unternehmen die Funktionen einer Private Cloud nutzen, ohne interne IT-Ressourcen für die Cloud-Verwaltung bereitstellen zu müssen.
Public Cloud vs. Private Cloud: So treffen Sie die richtige Wahl
Die Entscheidung zwischen Public-Cloud- und Private-Cloud-Modellen erfordert eine sorgfältige Bewertung der strategischen Ziele, Compliance-Anforderungen und des Budgets eines Unternehmens sowie der Merkmale bestimmter Anwendungen und Workloads.
Zu den Bewertungskriterien sollten gehören:
- Datensicherheit. Nutzen Ihre Anwendungen personenbezogene, finanzielle, medizinische oder andere sensible Daten? Gelten für bestimmte Datentypen oder Workloads besondere Compliance-Anforderungen, beispielsweise gemäß HIPAA? Private Clouds werden für stark regulierte Workloads empfohlen, die strenge Zugriffskontrollen oder hohen Datenschutz erfordern.
- Skalierbarkeit bei Lastspitzen. Müssen Ihre Anwendungen regelmäßige Lastspitzen, etwa beim Weihnachtseinkauf, oder unvorhersehbare Nachfragespitzen bewältigen? Dann eignet sich das flexible Nutzungsmodell der Public Cloud optimal für hochdynamische Workloads und Datenflüsse.
- Vorschriften zur Datensouveränität. Unternehmen, die in Ländern mit Datenschutzgesetzen tätig sind, unterliegen möglicherweise strengen Vorgaben dazu, wie und wo personenbezogene Daten erhoben, gespeichert und übertragen werden. Private Clouds bieten eine bessere Kontrolle über den Speicherort der Daten und eignen sich daher gut zur Erfüllung der Anforderungen an die Datensouveränität. Anbieter öffentlicher Clouds betreiben häufig globale Rechenzentren, die Daten ohne ausdrückliche Kontrolle durch den Kunden über Ländergrenzen hinweg replizieren oder verschieben können.
- Reaktionsfähigkeit. Erfordern die meisten Ihrer Workloads eine geringe Latenz oder einen hohen Durchsatz, oder ist eine gleichbleibende Leistung entscheidend? Erwarten die Benutzer jederzeit eine Latenz nahe null? Eine Private Cloud eignet sich ideal für leistungs- und latenzkritische Anwendungen.
- Rechenanforderungen. Müssen Ihre Anwendungen riesige Datenmengen verarbeiten, etwa für Big-Data-Analysen oder generative KI, und benötigen sie dafür enorme Speicher- und Rechenkapazitäten? Public Clouds sind für Big-Data- und KI-Workloads häufig die bevorzugte Wahl, da sich ihre Rechen- und Speicherressourcen flexibel nach oben oder unten skalieren lassen, um große Datensätze zu verarbeiten, KI-Modelle zu trainieren oder Batch-Analysen auszuführen.
Was ist eine Hybrid Cloud?
Manchmal ist es für Unternehmen der richtige Ansatz beim Cloud Computing, eine Mischung aus Public und Private Clouds zu nutzen, die als Hybrid Cloud bezeichnet wird. Dabei handelt es sich um eine gemischte Computing-Umgebung, die Infrastruktur aus der Public Cloud mit der Private Cloud oder dem lokalen Rechenzentrum eines Unternehmens kombiniert.
Ein wesentlicher Vorteil des Hybrid-Cloud-Modells ist die Flexibilität, für bestimmte Workloads und Anwendungsfälle die jeweils beste Infrastruktur auszuwählen. Unternehmen können Workloads zwischen Cloud-Umgebungen migrieren und verwalten, um Rechenleistung und Kontrolle zu optimieren oder Kosten zu senken, indem sie teurere Private-Cloud-Umgebungen nur bei Bedarf nutzen.
Weitere Cloud-Computing-Modelle: Multicloud und Community Cloud
Obwohl Multicloud-Computing eine anerkannte Cloud-Computing-Architektur oder -Strategie ist, handelt es sich dabei nicht um eine eigenständige Art des Cloud-Computings. Multicloud bezeichnet die Nutzung mehrerer Public-Cloud-Plattformen verschiedener Anbieter, um geschäftliche oder technische Anforderungen zu erfüllen. Beispielsweise könnte ein Unternehmen AWS für einige seiner Anwendungen und Microsoft Azure für andere nutzen. Eine Multicloud-Architektur kann unbeabsichtigt entstehen (etwa durch die Fusion zweier Unternehmen, die jeweils unterschiedliche Public Clouds nutzen) oder das Ergebnis einer strategischen Entscheidung sein, um unterschiedlichen geschäftlichen Anforderungen und Faktoren wie Leistung, Ausfallsicherheit und geografischem Standort Rechnung zu tragen.
Die Community Cloud ist eine weitere Cloud-Strategie beziehungsweise ein weiteres Bereitstellungsmodell, bei dem Cloud-Ressourcen von einer Gruppe von Organisationen mit gemeinsamen Anforderungen und der Notwendigkeit zum Datenaustausch gemeinsam genutzt werden, beispielsweise von Behörden oder Forschungseinrichtungen. Der Unterschied zwischen Hybrid Cloud und Community Cloud Computing liegt in erster Linie darin, wer die Infrastruktur gemeinsam nutzt, wie sie genutzt wird und warum sie genutzt wird.
So lässt sich die Komplexität einer Hybrid-Multicloud-Umgebung bewältigen
Die Umsetzung einer Hybrid-Cloud-Strategie kann Unternehmen zahlreiche Vorteile bieten, bringt jedoch auch verschiedene Herausforderungen mit sich, die proaktiv angegangen werden müssen. Hybrid-Cloud-Umgebungen sind beispielsweise komplexer als herkömmliche IT-Infrastrukturen. Die Integration und Verwaltung verschiedener Cloud-Plattformen, lokaler Infrastrukturen und Dienste von Drittanbietern erfordert daher spezielle Kenntnisse und Fachkompetenz. Die Orchestrierung von Daten und Workloads über mehrere Hybrid-Cloud-Umgebungen hinweg ist entscheidend, um eine einheitliche Benutzererfahrung sicherzustellen und zu gewährleisten, dass die Ressourcen unabhängig von ihrem Standort nahtlos zusammenarbeiten.
Sicherheit bleibt ein zentrales Anliegen in Hybrid-Cloud-Umgebungen. Sicherheitsteams müssen nicht nur die Transparenz über alle Umgebungen hinweg gewährleisten, sondern auch Zugriffskontrollen, Verschlüsselung und Identitäten in verschiedenen Cloud-Umgebungen verwalten und sicherstellen, dass ihre Cloud-Infrastruktur den branchenspezifischen Vorschriften entspricht.
Um diese Herausforderungen zu bewältigen, ist eine konvergente Plattform für die Anwendungsbereitstellung und -sicherheit für Unternehmen, die Hybrid-Cloud-Umgebungen betreiben, unverzichtbar. Sie ermöglicht ihnen die einheitliche Kontrolle, zentrale Transparenz und betriebliche Effizienz, die erforderlich sind, um moderne Anwendungen in komplexen, verteilten Umgebungen zuverlässig auszuführen. Eine konvergente Plattform stellt sicher, dass in allen Umgebungen dieselben Richtlinien und Kontrollen angewendet werden. Gleichzeitig steigern Automatisierung und Orchestrierung die Effizienz, optimieren die Abläufe und reduzieren so den Verwaltungsaufwand. Einheitliche Dashboards bieten durchgängige Transparenz, um die Anwendungsleistung, die Sicherheitslage, Bedrohungsaktivitäten und den Zustand der Workloads zu überwachen.
Eine konvergente Plattform für Anwendungsbereitstellung und -sicherheit bewältigt die komplexen Anforderungen des Betriebs in Hybrid-Cloud-Umgebungen und sollte die folgenden sechs Funktionen umfassen.
- Eine zentrale Plattform, die Anwendungsbereitstellung und Anwendungssicherheit für jede App vereint, da Unternehmen beide Funktionen benötigen, die nahtlos zusammenarbeiten.
- In jeder Umgebung und in jeder Form bereitstellbar, unter anderem als physische Appliance, virtuelle Appliance, Microservices, cloudnative Anwendungen und Cloud-Service.
- Einheitliche Richtliniensteuerung mit zentralem Management für zentralisierte und konsistente Konfigurationen über alle Workloads hinweg.
- Umfassende Analysen und Erkenntnisse, die Erkenntnisse, Analysen und Konfigurationsmanagement effektiv in einer zentralen Ansicht vereinen.
- Vollständig programmierbare Datenebenen mit Anpassungs- und Automatisierungsfunktionen zur Lösung von Sonderfällen und Grenzbedingungen.
- Vollständige Automatisierung des gesamten Lebenszyklus für eine einfache Bedienung.
Erfahren Sie mehr darüber, wie die F5 Application Delivery and Security Platform Unternehmen unterstützt und ihnen hilft, die Komplexität von Hybrid- und Multicloud-Umgebungen zu bewältigen.
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...