Dienstanbieter haben die Netzwerkleistung schon immer genau gemessen. Durchsatz und Latenz sind nach wie vor wichtig, geben Betreibern jedoch keinen Aufschluss darüber, wie viel Infrastruktur erforderlich ist, um diese Leistung zu erbringen.
Die CPU- und Arbeitsspeicherauslastung wirkt sich auf die Serveranforderungen, die Workload-Dichte, den Stromverbrauch, die Kühlung und die für andere Dienste verbleibende Kapazität aus. Diese Faktoren gewinnen zunehmend an Bedeutung, da immer mehr Netzwerkfunktionen in Kubernetes-Umgebungen verlagert werden.
F5 beauftragte The Tolly Group mit der unabhängigen Bewertung der Infrastruktureffizienz und Leistung von F5 BIG-IP Cloud-Native Edition im Vergleich zu einer getesteten Bereitstellung einer virtuellen Netzwerkfunktion (VNF). Beide wurden in einer Red Hat OpenShift-Umgebung anhand zweier repräsentativer Arbeitslasten von Serviceprovidern bewertet: DNS-Abfrageverarbeitung sowie Layer 4 mit Carrier-Grade NAT (L4+CGNAT).
Tolly maß den Durchsatz und die Latenz sowie die CPU- und Speicherauslastung. Ziel war es, zu ermitteln, wie viel Nutzleistung die einzelnen Bereitstellungen erbringen konnten und welche Infrastrukturressourcen dafür erforderlich waren.
Die Infrastruktur hinter der Leistung messen
Die Testergebnisse zeigen, warum es sich lohnt, neben den herkömmlichen Leistungskennzahlen auch den Ressourcenverbrauch zu betrachten.
In einer Kubernetes-Umgebung können ungenutzte CPU- und Arbeitsspeicherressourcen – abhängig von den Ressourcenrichtlinien des Clusters – weiterhin für die Planung anderer Workloads durch die Plattform zur Verfügung stehen. Ein geringerer Ressourcenverbrauch kann Betreibern daher mehr Flexibilität bei der Nutzung der bereits bereitgestellten Infrastruktur bieten.
Die beiden Tolly-Workloads wiesen unterschiedliche Leistungsprofile auf, zeigten in der getesteten Konfiguration jedoch beide eine erhebliche Reduzierung des CPU-Bedarfs für BIG-IP Cloud-Native Edition.
DNS: Höherer Durchsatz bei geringerer CPU-Auslastung
DNS ist ein Dienst mit hohem Datenaufkommen, bei dem eine große Anzahl relativ kleiner Transaktionen schnell verarbeitet werden muss. Beim DNS-Test von Tolly wurde die DNS-Express-Funktionalität in BIG-IP eingesetzt und der kontinuierliche Abfragedurchsatz, die CPU-Auslastung, die Speichereffizienz sowie die durchschnittliche Latenz gemessen.
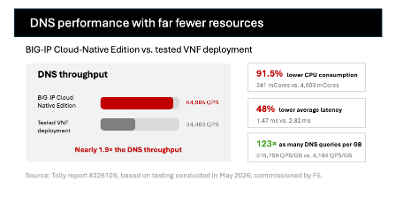
BIG-IP Cloud-Native Edition bewältigte dauerhaft 64.985 DNS-Abfragen pro Sekunde, verglichen mit 34.463 Abfragen pro Sekunde bei der getesteten VNF. Dies entspricht einem nahezu 1,9-fachen DNS-Abfragedurchsatz.
Auch die CPU-Anforderungen unterschieden sich erheblich. BIG-IP Cloud-Native Edition verbrauchte 341 mCores, während die VNF 4.003 mCores beanspruchte und damit praktisch die gesamte CPU-Ressource der vier für den Test zugewiesenen Kerne auslastete. CNE benötigte in der getesteten Konfiguration somit 91,5 % weniger CPU-Leistung.
Die durchschnittliche DNS-Latenz betrug bei CNE 1,47 Millisekunden gegenüber 2,82 Millisekunden bei der VNF, was einer Reduzierung um 48 % entspricht.
Tolly setzte die DNS-Leistung außerdem ins Verhältnis zum Speicherverbrauch. Die BIG-IP Cloud-Native Edition erreichte 515.759 Abfragen pro Sekunde und Gigabyte Arbeitsspeicher, verglichen mit 4.194 bei der VNF. Damit wurden im Test pro Gigabyte Arbeitsspeicher 123-mal so viele DNS-Abfragen verarbeitet.
Für Betreiber hochvolumiger DNS-Dienste ist in der Praxis entscheidend, wie viel Infrastruktur zur Bewältigung einer bestimmten Arbeitslast erforderlich ist. Ein geringerer CPU- und Arbeitsspeicherbedarf kann in der Kubernetes-Umgebung mehr Kapazität für zusätzliche Dienste oder zukünftiges Wachstum freisetzen.
L4+CGNAT: ähnlicher Durchsatz, weniger Ressourcen
Der L4+CGNAT-Test führte zu einem anderen Ergebnis.
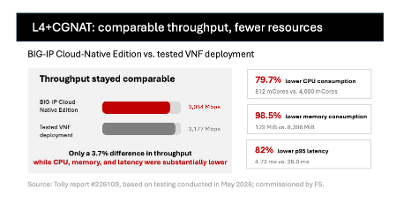
Beide Bereitstellungen erzielten einen Durchsatz von etwa 3 Gbit/s. Die BIG-IP Cloud-Native Edition erreichte dauerhaft 3.064 Mbit/s, während die getestete VNF 3.177 Mbit/s erreichte. Damit lag das Ergebnis der VNF um etwa 3,7 % höher.
Der Unterschied beim Infrastrukturverbrauch war erheblich größer.
BIG-IP Cloud-Native Edition nutzte 812 mCores, verglichen mit 4.000 mCores für die VNF. Dies entspricht einem um 79,7 % geringeren CPU-Verbrauch.
Der Speicherverbrauch betrug 129 MiB für BIG-IP Cloud-Native Edition und 8.396 MiB für die VNF, was in der getesteten Konfiguration einer Reduzierung um 98,5 % entspricht.
Tolly maß außerdem eine p95-Latenz von 4,73 Millisekunden für die BIG-IP Cloud-Native Edition gegenüber 26 Millisekunden für die VNF, was einer Reduzierung um 82 % entspricht.
In der getesteten Umgebung lag der Durchsatz innerhalb einer Abweichung von 3,7 %, während die BIG-IP Cloud-Native Edition deutlich weniger CPU- und Arbeitsspeicherressourcen beanspruchte und eine niedrigere p95-Latenz erzielte.
Warum Ressourceneffizienz wichtig ist
Umgebungen von Serviceprovidern müssen häufig ein hohes Datenverkehrsaufkommen auf einer Infrastruktur bewältigen, deren CPU-, Arbeitsspeicher-, Strom- und physische Kapazitäten begrenzt sind.
Die Ressourceneffizienz kann sich darauf auswirken, wie viele Workloads in einem Cluster ausgeführt werden können, wie viel Kapazität für neue Dienste verfügbar bleibt und wie viel Infrastruktur bei steigender Nachfrage benötigt wird.
Hier sind die Ergebnisse von Tolly besonders aufschlussreich. DNS und L4+CGNAT waren zwei repräsentative Workloads, die für unabhängige Tests ausgewählt wurden. Sie bilden nicht alle in BIG-IP Cloud-Native Edition verfügbaren Funktionen ab, liefern jedoch konkrete Beispiele dafür, wie ein Kubernetes-natives Bereitstellungsmodell das Ressourcenprofil von Netzwerkdiensten verändern kann. Die Ergebnisse sind daher als Resultate für die getesteten Workloads und Konfigurationen zu verstehen und nicht als Leistungsversprechen für andere Dienste von BIG-IP Cloud-Native Edition.
Die Ergebnisse liefern Betreibern zudem weitere Kennzahlen, die sie bei der Bewertung der Architektur von Netzwerkfunktionen berücksichtigen können. Der Durchsatz bleibt entscheidend, doch CPU-Auslastung, Arbeitsspeicherbedarf und Latenz zeigen, welcher Infrastrukturaufwand erforderlich ist, um diesen Durchsatz zu erzielen.
Für Serviceprovider, die Kubernetes-basierte Netzwerkdienste planen, können diese Informationen als Entscheidungsgrundlage für die Kapazitätsplanung, die Platzierung von Workloads und die Nutzung der Infrastruktur dienen.
Weitere Informationen finden Sie im vollständigen Bericht der Tolly Group mit einer unabhängigen Bewertung der Infrastruktureffizienz von F5 BIG-IP Cloud-Native Edition für Serviceprovider. Lesen Sie außerdem unseren Blogbeitrag „Cloud-native Modernisierung für das KI- und 5G/6G-Zeitalter“.
Über den Autor
Ähnliche Blogbeiträge

Kubernetes-native WAF für das Gateway-Zeitalter: F5 WAF for NGINX lässt sich jetzt in F5 NGINX Gateway Fabric integrieren
F5 erweitert WAFs, um mit F5 NGINX Gateway Fabric und F5 NGINX Ingress Controller einen konsistenten, skalierbaren Schutz über Cluster und Umgebungen hinweg bereitzustellen.

Von Regeln zu Risiken: Die Entwicklung von WAFs und der Aufstieg KI-gestützter Ergebnisse
WAF-Programme geraten oft an einem bekannten Punkt ins Stocken: Der Blockierungsmodus wird verzögert aktiviert, weil die Feinabstimmung aufwendig ist.

Erklärbarkeit: Licht ins Dunkel der KI-Blackbox bringen
Einblicke von James White, CTO bei CalypsoAI: Dank GenAI verstehen wir inzwischen gut, wie Antworten generiert und an uns zurückgegeben werden. Vereinfacht gesagt basiert KI auf einer Transformer-Architektur – sie wählt die beste Vorhersage für das nächste Wort und den nächsten Satz aus und liefert anhand der ihr vorliegenden Informationen die wahrscheinlichste Antwort […]
Die neue KI-Risikolandschaft: unsichtbar, autonom und bereits im Unternehmen
James White, VP Engineering, F5 Zur Jahresmitte 2025 ist es an der Zeit, eine Momentaufnahme der KI-Nutzung in Unternehmen und des aktuellen Stands der KI-Sicherheit zu erstellen. Der Einsatz generativer KI ist in Unternehmen mittlerweile Standard Unternehmen verfügen inzwischen durchweg zumindest über ein grundlegendes Verständnis von generativer KI. Sie wissen, was sie ist und wo sie […]
Die KI-Grenzen sichern: Strategien zur Bekämpfung von Datenexfiltration
Da Unternehmen zunehmend Modelle der generativen KI (GenAI) und große Sprachmodelle (LLMs) in ihre digitalen Systeme integrieren, sind sie mit neuen und erhöhten Risiken konfrontiert. Wenig überraschend stehen dabei Risiken im Zusammenhang mit Datenexfiltration – der unbefugten Übertragung von Daten aus einem Unternehmen an ein externes Ziel – meist ganz oben auf der Prioritätenliste der Sicherheitsteams. Ein Verständnis […]
Everest Group-Bericht: Aktuelle Trends und Zukunftsaussichten bei der Einführung von GenAI in der Industrie
Wir freuen uns, einen wesentlichen Beitrag zu einem wegweisenden neuen Bericht der Everest Group, einem weltweit führenden Forschungsunternehmen, geleistet zu haben. Der Bericht mit dem Titel „Generative AI Adoption – Examining Real-world Use in Horizontal Functions and Future Outlook“ bietet eine eingehende Analyse der Einführung generativer KI (GenAI) in verschiedenen Branchen. Dem Bericht zufolge ist die IT […]