In den Nachrichten hören wir viel über immer massivere DDoS-Angriffe – schließlich eignen sich diese Netzwerkattacken hervorragend für griffige Schlagzeilen über „Botnetze von der Größe des Todessterns“ und Angriffe mit „Weltrekord“ –, doch für die meisten Unternehmen und großen Organisationen gibt es ein ganzes Spektrum ebenso besorgniserregender Angriffe auf Anwendungen. Ein Blick auf die Kategorieseite „Attack“ auf OWASP.org (OWASP steht für Open Web Application Security Project) zeigt eine Liste mit mindestens 70 Techniken, mit denen Angreifer Schwachstellen in Anwendungen ausnutzen.
Viele dieser Angriffe haben interessant und amüsant klingende Namen – Brute Force, Spoofing, Stuffing, Man-in-the-Middle, Tabnabbing –, doch in Wirklichkeit sind Angriffe auf Anwendungen alles andere als harmlos. Im Jahr 2017 beliefen sich beispielsweise die durchschnittlichen Kosten für ein US-Unternehmen, das von einer Datenschutzverletzung betroffen war, auf 7,35 Millionen US-Dollar. Und Datenschutzverletzungen sind nur die sichtbarste Folge einer bestimmten Gruppe von Angriffen. Hinzu kommen die Kosten von Netzwerkstörungen oder Ausfallzeiten, der Aufwand, der entsteht, wenn Ihre IT-Mitarbeiter Gegenmaßnahmen ergreifen müssen, anstatt sich auf Innovationen konzentrieren zu können, sowie die Verluste, die Ihnen entstehen, wenn Mitarbeiter, Partner und Kunden keine Verbindung herstellen können, um ihre Arbeit zu erledigen, Ihre Dienstleistungen zu verkaufen oder Ihre Produkte zu kaufen.
Doch was kann ein Unternehmen dagegen tun? Schließlich können Sie nicht einfach auf die Nutzung von Anwendungen verzichten. Heutzutage sind Unternehmen jeder Größe für nahezu alle Aufgaben auf Webanwendungen angewiesen: um die Produktivität ihrer Mitarbeiter zu steigern, die Durchsetzung von Unternehmensrichtlinien zu erleichtern, riesige Datenmengen zu analysieren und alles von der Lohn- und Gehaltsabrechnung bis hin zur Kreditorenbuchhaltung abzuwickeln. Leider wissen potenzielle Angreifer, wie wertvoll diese Anwendungen für Ihr Unternehmen sind, und sie sind entschlossener denn je, Ihre wichtigsten Webanwendungen lahmzulegen oder zu kompromittieren.
Für die meisten Unternehmen ist eine Web Application Firewall (WAF) die erste Verteidigungslinie. Unser aktueller Bericht „State of Application Delivery“ zeigt, dass 98 % der Befragten zumindest einen Teil ihres Anwendungsportfolios mit einer WAF schützen – und mehr als 40 % schützen die Hälfte oder mehr ihrer Anwendungen.
Als Branchenführer im Bereich WAF freut sich F5, dass der Rest der Welt nun das erkennt, was wir seit Jahren propagieren. Doch zum Branchenführer wird man nicht, indem man sich auf seinen Lorbeeren ausruht. Deshalb suchen wir kontinuierlich nach Möglichkeiten, Ihre Anwendungen noch sicherer zu machen. Unsere kürzlich angekündigte Advanced WAF beispielsweise geht weiter als je zuvor und bietet erstklassige Anwendungssicherheit. Advanced WAF schützt vor Bots (über Signaturen und Reputation hinaus, um sich weiterentwickelnde automatisierte Angriffe zu blockieren), verhindert Kontoübernahmen (durch Verschlüsselung auf Anwendungsebene) und schützt Anwendungen vor DoS-Angriffen (mithilfe von maschinellem Lernen und Verhaltensanalysen für hohe Genauigkeit).
Für uns ist es außerdem wichtig, mit anderen Branchenführern zusammenzuarbeiten, um unseren gemeinsamen Kunden eine leistungsfähigere und sicherere Lösung anzubieten, als jeder von uns allein bereitstellen könnte. WhiteHat Security ist ein solcher Partner. WhiteHat bietet Lösungen für das Risikomanagement von Websites, die Daten schützen, die Einhaltung von Vorschriften gewährleisten und das Zeitfenster für Risiken verkürzen. Diese Lösungen ergänzen die neue Advanced-WAF-Lösung von F5 optimal und verbessern so die Möglichkeiten eines Unternehmens, sowohl Kunden- als auch Unternehmensdaten zu schützen.
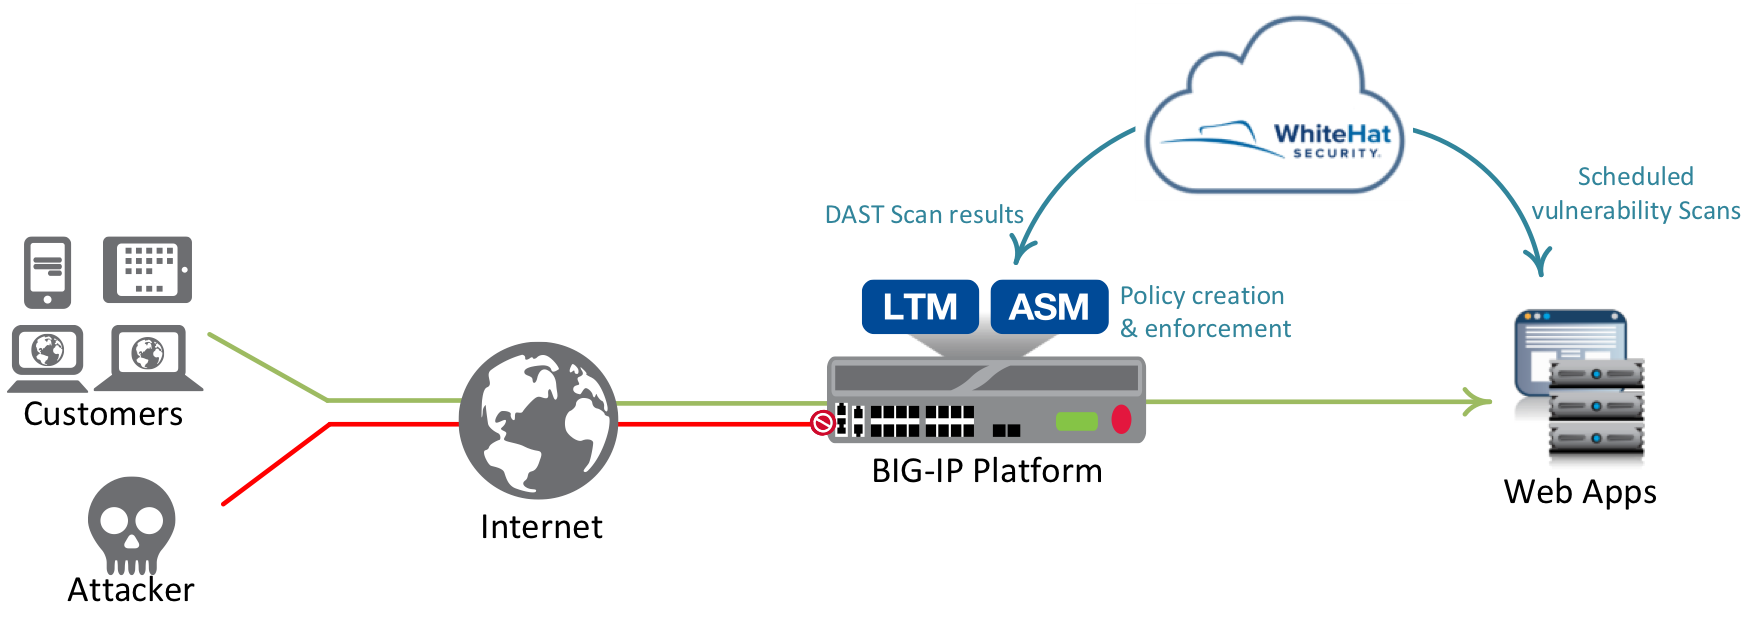
Unsere gemeinsame Lösung (siehe Abbildung oben) nutzt die offene API von F5, um Advanced WAF mit WhiteHat Sentinel zu integrieren. In einer solchen Bereitstellung führt Sentinel kontinuierliche dynamische Scans durch. Unterstützt wird die Lösung dabei von einem Expertenteam des Threat Research Center, das jede Schwachstelle überprüft und so Fehlalarme nahezu vollständig ausschließt. Gleichzeitig übernimmt Advanced WAF den WAF-Schutz und bietet zahlreiche Funktionen für Transparenz und Berichterstellung. Dank der sorgfältigen Integration nutzt Advanced WAF die von Sentinel bereitgestellten Erkenntnisse, um Schwachstellen automatisch zu beheben – häufig noch bevor entsprechende Codekorrekturen verfügbar sind.
Das Ergebnis: umfassende End-to-End-Sicherheit für Webanwendungen, die dazu beiträgt, die kontinuierliche Produktivität des Unternehmens sicherzustellen und das Wachstum zu fördern.
Weitere Informationen:
Implementieren Sie ein umfassendes Sicherheitsprogramm für Webanwendungen – Integration von WhiteHat und F5
Wichtige Überlegungen bei der Auswahl einer Web Application Firewall – F5-Whitepaper
Was können Sie heute tun, um eine Sicherheitsverletzung zu verhindern? – Technischer Fachbeitrag von WhiteHat
Über den Autor
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...