Im Wettlauf um die Einführung von KI konzentrieren sich viele Unternehmen auf die Fähigkeiten autonomer Agenten. Doch dabei stellt sich eine noch entscheidendere Frage: Wie lässt sich bestimmen, welchen KI-Agenten, Benutzern und Geräten man in welchem Maße vertrauen kann?
Da KI-Agenten zunehmend im Auftrag von Verbrauchern mit Websites, mobilen Apps und APIs interagieren, verschwimmt die traditionelle Unterscheidung zwischen menschlichem und automatisiertem Datenverkehr. Kunden nutzen KI-gestützte Einkaufsassistenten, Reiseplaner und Finanzberater, um Transaktionen durchzuführen, während Cyberkriminelle dieselben Technologien einsetzen, um Betrug, den Missbrauch von Konten und die groß angelegte Erfassung von Daten zu automatisieren.
Dieser Wandel stellt Sicherheitsverantwortliche vor eine neue Herausforderung. Jahrelang konzentrierte sich die Anwendungssicherheit darauf, einzelne Anfragen zu analysieren und festzustellen, ob der Datenverkehr legitim erscheint. Doch moderne digitale Interaktionen und damit auch moderne Angriffe finden nur selten isoliert statt. Böswillige Akteure wechseln IP-Adressen, nutzen private Proxy-Netzwerke und echte Geräte und vermischen menschliche Aktivitäten mit automatisierten Abläufen. KI-Agenten verwischen diese Grenze zusätzlich, da sie sich ähnlich wie legitime Nutzer verhalten, dabei jedoch mit Maschinengeschwindigkeit agieren.
Um diese Herausforderungen zu bewältigen, führt F5 zwei bedeutende Erweiterungen für F5 Distributed Cloud Bot Defense ein, eine Komponente der F5 Application Delivery and Security Platform (ADSP). Die Geräteintelligenz erweitert Distributed Cloud Bot Defense um eine risikobasierte Entscheidungsfindung anhand mehrerer Signale. Dabei werden Verhaltens-, Geräte- und Client-Integritätssignale kombiniert, um in Echtzeit zu entscheiden, was als vertrauenswürdig einzustufen ist. Neue Schutzfunktionen für agentenbasierte KI helfen Benutzern, Menschen, Bots, KI-Agenten und legitime Automatisierung innerhalb eines einheitlichen Richtlinienrahmens zu klassifizieren und zu verwalten. Zusammen geben diese neuen Funktionen Unternehmen die nötige Kontrolle, um vertrauenswürdigen KI-Datenverkehr zuzulassen und gleichzeitig automatisierten Betrug und Missbrauch zu blockieren.
Da KI-Agenten zunehmend zu einem neuen Kanal für die Kundeninteraktion werden, benötigen Unternehmen eine intelligentere Möglichkeit, vertrauenswürdige Automatisierung von Betrug und Missbrauch zu unterscheiden. Durch die Kombination von Geräteintelligenz mit auf Agenten zugeschnittenen Schutzmechanismen in F5 Distributed Cloud Bot Defense können Unternehmen kontinuierliches Vertrauen über Benutzer, Geräte, Bots und KI-Agenten hinweg schaffen. Geräteintelligenz liefert dauerhaften Gerätekontext und Erkenntnisse zu Risiken, während Distributed Cloud Bot Defense Richtlinienentscheidungen in Echtzeit anwendet, um vertrauenswürdige Interaktionen zuzulassen, verdächtige Aktivitäten zu überprüfen und bösartige Automatisierung zu stoppen. Gemeinsam helfen sie Unternehmen, kundenorientierte Anwendungen und APIs zu schützen und gleichzeitig neue KI-gestützte Erlebnisse sicher zu ermöglichen.
Da KI-Agenten zu einem neuen und wachsenden Kanal im digitalen Handel werden, müssen verbraucherorientierte Unternehmen wie Einzelhändler, Banken und Reiseanbieter vertrauenswürdige Automatisierung ermöglichen und sich zugleich vor Betrug, Kontoübernahmen, dem Missbrauch von Zugangsdaten und bösartigen Bots schützen. Durch die Kombination von Funktionen zur Geräteintelligenz mit den auf Agenten zugeschnittenen Schutzmechanismen von F5 Distributed Cloud Bot Defense können Unternehmen kontinuierliches Vertrauen zwischen Verbrauchern, Geräten, Bots und KI-Agenten schaffen.
Device Intelligence liefert dauerhaften Gerätekontext und Erkenntnisse zu Risiken, während Distributed Cloud Bot Defense Richtlinienentscheidungen in Echtzeit durchsetzt, um vertrauenswürdige Interaktionen zuzulassen, verdächtige Aktivitäten zu überprüfen und bösartige Automatisierung zu blockieren. Mit diesen kombinierten Funktionen können Unternehmen ihre Umsätze besser schützen, das Vertrauen ihrer Kunden bewahren und sichere digitale Erlebnisse bieten und zugleich die nächste Generation des KI-gestützten, agentenbasierten Handels sicher unterstützen.
“Diese Verbesserungen helfen Ihnen, Betrug zu reduzieren, Betriebskosten zu senken und eine Vertrauensbasis zu schaffen, auf der Sie neue digitale Initiativen mit Zuversicht vorantreiben können.”
Die neue Realität: Vertrauen zwischen Menschen, Bots und KI-Agenten schaffen
Digitale Bedrohungen beschränken sich längst nicht mehr auf einfache Bots, die sich wiederholende Skripte ausführen. Digitale Interaktionen lassen sich zunehmend schwieriger einordnen. Menschliche Nutzer, automatisierte Clients und KI-Agenten interagieren heute auf vielfach ähnliche Weise mit Anwendungen und APIs. Dadurch verlieren herkömmliche Methoden zur Unterscheidung legitimer Aktivitäten von böswilliger Automatisierung an Wirksamkeit.
Da Unternehmen zunehmend auf KI-gestützte Erlebnisse setzen, besteht die Herausforderung nicht mehr nur darin, Bots zu identifizieren. Vielmehr gilt es festzustellen, welchen Nutzern, Geräten, Bots und KI-Agenten vertraut werden kann.
Geräteintelligenz: Eine neue Vertrauensebene für F5 Distributed Cloud Bot Defense
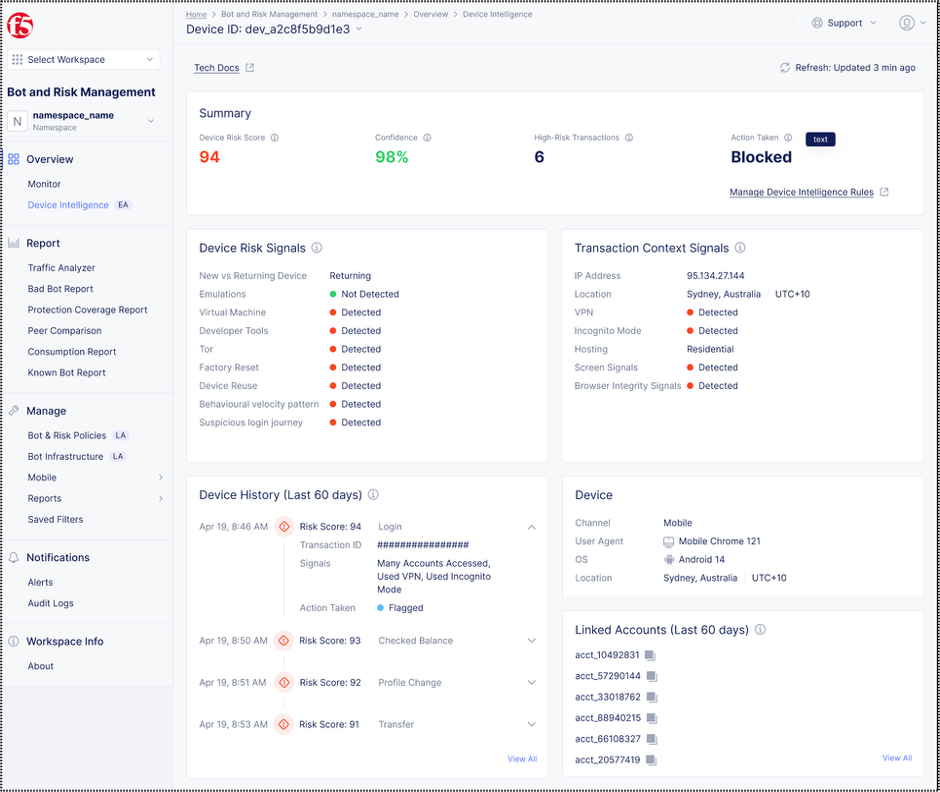
Die Geräteintelligenz bietet die umfassende, dauerhafte Transparenz auf Geräteebene, die erforderlich ist, um ausgeklügelte Missbrauchsversuche aufzudecken, die herkömmlichen Sicherheitstools entgehen. Sie ist eine leistungsstarke, optionale Ergänzung zu F5 Distributed Cloud Bot Defense, die Ihnen hilft, Ihr Unternehmen zu schützen, indem sie jederzeit ein dauerhaftes Verständnis jedes einzelnen Geräts ermöglicht.
Umfassende, dauerhafte Transparenz auf Geräteebene
Mit Device Intelligence erhalten Unternehmen die umfassende, dauerhafte Transparenz auf Geräteebene, die erforderlich ist, um ausgeklügelte Missbrauchsmuster aufzudecken, die herkömmlichen Sicherheitstools entgehen. Diese leistungsstarke Ergänzung zu F5 Distributed Cloud Bot Defense hilft Ihnen, Ihr Unternehmen zu schützen, indem sie jederzeit ein beständiges Verständnis jedes einzelnen Geräts ermöglicht.
Zu den wichtigsten Funktionen für Ihre Sicherheitsstrategie gehören:
- Persistente Geräteidentifizierung: Geräteintelligenz generiert für jedes Gerät eine äußerst robuste und stabile Kennung. Dadurch lässt sich ein bestimmtes Gerät über mehrere Sitzungen, Browser und IP-Adressen hinweg verfolgen, selbst wenn ein Angreifer versucht, seine Spuren zu verwischen.
- Risikobewertung in Echtzeit: Noch bevor eine Transaktion mit hohem Risiko verarbeitet wird, bewertet die Geräteintelligenz den Sicherheitsstatus des Geräts und erstellt einen nachvollziehbaren Risikowert. Dies ermöglicht sofortige, automatisierte Durchsetzungsmaßnahmen, ohne legitime Nutzer zu beeinträchtigen.
- Umfassender Kontoschutz: Geräteintelligenz erfasst im Laufe der Zeit die Beziehungen zwischen Geräten und Benutzerkonten. Dadurch werden koordinierte Angriffe aufgedeckt, etwa wenn ein einzelnes Gerät auf Hunderte von Konten zugreift (ein Anzeichen für eine Kontoübernahme) oder wenn auf ein einzelnes Konto von ungewöhnlich vielen Geräten aus zugegriffen wird (ein Hinweis auf die gemeinsame Nutzung eines Kontos oder auf Betrug).
Spezialisierte Schutzmaßnahmen für das Zeitalter agentenbasierter KI
Während Geräteintelligenz Vertrauen in Geräte schafft, helfen die neuen Schutzmechanismen für agentenbasierte KI in Distributed Cloud Bot Defense Unternehmen dabei, Vertrauen in das wachsende Ökosystem KI-gestützter Agenten zu gewinnen, die mit ihren digitalen Angeboten interagieren.
Im Gegensatz zu herkömmlichen Bots können KI-Agenten selbstständig durch Anwendungen navigieren, Entscheidungen treffen, direkt mit APIs interagieren und im Auftrag von Benutzern komplexe, mehrstufige Arbeitsabläufe ausführen. Viele davon werden legitim und nützlich sein. Andere sind möglicherweise unverwaltet, nicht autorisiert oder bösartig. Die Herausforderung besteht nicht darin, festzustellen, ob der Datenverkehr automatisiert ist, sondern vielmehr darin, zu bestimmen, wie vertrauenswürdig diese Automatisierung ist.
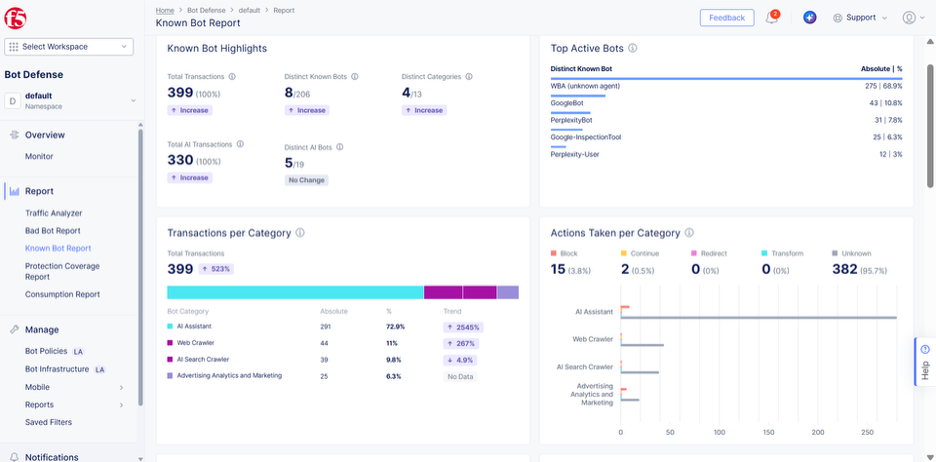
Die spezialisierten Schutzmechanismen von F5 für agentenbasierte KI führen in F5 ADSP ein agentenbewusstes Richtlinien-Framework ein, mit dem Unternehmen Menschen, vertrauenswürdige KI-Agenten, legitime Automatisierung, unbekannte automatisierte Clients und bösartige Bots innerhalb eines einheitlichen Sicherheitsmodells erkennen, identifizieren und verwalten können. Statt sich ausschließlich auf User-Agent-Strings oder statische Kennungen zu verlassen, wertet F5 Verhaltensmuster, Geräteinformationen, Clientintegrität und Interaktionstelemetrie aus, um fundiertere Vertrauensentscheidungen zu treffen.
Dies ermöglicht es Unternehmen, neue KI-gestützte Geschäftsmodelle wie den agentenbasierten Handel sicher zu nutzen. Zugelassene KI-Einkaufsassistenten können Websites durchsuchen, einen Warenkorb füllen und Transaktionen abschließen. Richtlinienkontrollen können ressourcenintensive Automatisierungen steuern. Verdächtige oder nicht verifizierte Agenten können unterdessen einer Überprüfung unterzogen, in ihrer Anfragerate begrenzt oder blockiert werden, bevor sie Ressourcen beanspruchen, auf vertrauliche Informationen zugreifen oder Betrug begünstigen.
Am wichtigsten ist vielleicht, dass diese Funktionen Unternehmen dabei helfen, die falsche Entscheidung zwischen dem Blockieren und dem Zulassen des gesamten KI-Datenverkehrs zu vermeiden. Stattdessen schaffen sie vertrauenswürdige Interaktionen, setzen Governance-Vorgaben um und behalten die Kontrolle, während sie Unternehmen gleichzeitig Innovationen ermöglichen.
Die Zukunft des digitalen Vertrauens
Die Zukunft der Anwendungssicherheit wird nicht davon bestimmt sein, ob Datenverkehr von Menschen oder Maschinen erzeugt wird. Entscheidend wird vielmehr sein, die Entität hinter jeder Interaktion zu verstehen und zu beurteilen, wie viel Vertrauen sie verdient.
Mit Geräteintelligenz und speziellen Schutzmechanismen für agentenbasierte KI unterstützt F5 Unternehmen dabei, über die Analyse einzelner Anfragen hinauszugehen und kontinuierliches Vertrauen über Benutzer, Geräte, Anwendungen, APIs und KI-Agenten hinweg zu schaffen. Da sich die digitale Interaktion stetig weiterentwickelt, wird die Fähigkeit, intelligente Vertrauensentscheidungen zu treffen, zu einem entscheidenden Wettbewerbsvorteil.
Die strategische Notwendigkeit einer gerätezentrierten Sicherheit
Die Ergänzung von F5 Distributed Cloud Bot Defense um Geräteintelligenz und erweiterte Schutzmechanismen gegen agentenbasierte KI stellt einen entscheidenden Fortschritt in der Anwendungssicherheit dar. Durch die Bereitstellung dauerhafter, gerätezentrierter Erkenntnisse und die einfache Erkennung, Klassifizierung und Verwaltung von KI-Agenten ermöglicht F5 Ihnen, Ihr Unternehmen vor den fortschrittlichsten Bedrohungen zu schützen. Diese Verbesserungen helfen Ihnen, Betrug zu reduzieren, Betriebskosten zu senken und eine Vertrauensbasis zu schaffen, auf der Sie mit Zuversicht neue digitale Initiativen verfolgen können.
Weitere Informationen finden Sie auf der Webseite zu F5 Distributed Cloud Bot Defense. Alternativ können Sie Kontakt mit uns aufnehmen, um einen Vorführtermin zu vereinbaren und zu besprechen, wie Sie Ihr Unternehmen auf die nächste Generation digitaler Interaktionen vorbereiten können. Lesen Sie außerdem unbedingt unsere Pressemitteilung.
Über den Autor
.jpeg)
Nirav Shah ist Senior Vice President und Head of Products and Solution Marketing bei F5. Dort verantwortet er die strategische Ausrichtung in den Bereichen Anwendungssicherheit und KI-Sicherheit. Vor seinem Wechsel zu F5 war er elf Jahre lang in verschiedenen Führungspositionen bei Fortinet tätig, insbesondere als Leiter der Bereiche KI-gestützte SASE-, SOC- und sichere Netzwerklösungen. Zu seinem umfassenden beruflichen Hintergrund zählen außerdem bedeutende Positionen bei Cisco Systems, wo er wichtige SD-WAN-Initiativen vorantrieb. Mit mehr als zwei Jahrzehnten Erfahrung in der Cybersicherheitsbranche kann er eine nachweisliche Erfolgsbilanz bei der Einführung marktprägender Produkte und beim Aufbau leistungsstarker Teams vorweisen, die Produktentwicklung, Vertrieb und Marketing aufeinander abstimmen, um eine maximale Wirkung zu erzielen. Als Vordenker und Absolvent der USC spricht er regelmäßig auf Branchenkonferenzen und veröffentlicht häufig Beiträge in führenden Fachpublikationen über das Zusammenspiel von KI und Cybersicherheit. Darüber hinaus engagiert er sich für die Förderung angehender Cybersicherheitsexperten.
Weitere Blogbeiträge von Nirav ShahÄhnliche Blogbeiträge

Kubernetes-native WAF für das Gateway-Zeitalter: F5 WAF for NGINX lässt sich jetzt in F5 NGINX Gateway Fabric integrieren
F5 erweitert WAFs, um mit F5 NGINX Gateway Fabric und F5 NGINX Ingress Controller einen konsistenten, skalierbaren Schutz über Cluster und Umgebungen hinweg bereitzustellen.

Von Regeln zu Risiken: Die Entwicklung von WAFs und der Aufstieg KI-gestützter Ergebnisse
WAF-Programme geraten oft an einem bekannten Punkt ins Stocken: Der Blockierungsmodus wird verzögert aktiviert, weil die Feinabstimmung aufwendig ist.

Erklärbarkeit: Licht ins Dunkel der KI-Blackbox bringen
Einblicke von James White, CTO bei CalypsoAI: Dank GenAI verstehen wir inzwischen gut, wie Antworten generiert und an uns zurückgegeben werden. Vereinfacht gesagt basiert KI auf einer Transformer-Architektur – sie wählt die beste Vorhersage für das nächste Wort und den nächsten Satz aus und liefert anhand der ihr vorliegenden Informationen die wahrscheinlichste Antwort […]
Die neue KI-Risikolandschaft: unsichtbar, autonom und bereits im Unternehmen
James White, VP Engineering, F5 Zur Jahresmitte 2025 ist es an der Zeit, eine Momentaufnahme der KI-Nutzung in Unternehmen und des aktuellen Stands der KI-Sicherheit zu erstellen. Der Einsatz generativer KI ist in Unternehmen mittlerweile Standard Unternehmen verfügen inzwischen durchweg zumindest über ein grundlegendes Verständnis von generativer KI. Sie wissen, was sie ist und wo sie […]
Die KI-Grenzen sichern: Strategien zur Bekämpfung von Datenexfiltration
Da Unternehmen zunehmend Modelle der generativen KI (GenAI) und große Sprachmodelle (LLMs) in ihre digitalen Systeme integrieren, sind sie mit neuen und erhöhten Risiken konfrontiert. Wenig überraschend stehen dabei Risiken im Zusammenhang mit Datenexfiltration – der unbefugten Übertragung von Daten aus einem Unternehmen an ein externes Ziel – meist ganz oben auf der Prioritätenliste der Sicherheitsteams. Ein Verständnis […]
Everest Group-Bericht: Aktuelle Trends und Zukunftsaussichten bei der Einführung von GenAI in der Industrie
Wir freuen uns, einen wesentlichen Beitrag zu einem wegweisenden neuen Bericht der Everest Group, einem weltweit führenden Forschungsunternehmen, geleistet zu haben. Der Bericht mit dem Titel „Generative AI Adoption – Examining Real-world Use in Horizontal Functions and Future Outlook“ bietet eine eingehende Analyse der Einführung generativer KI (GenAI) in verschiedenen Branchen. Dem Bericht zufolge ist die IT […]