
Was ist DDoS-Abwehr?
Distributed-Denial-of-Service-Angriffe (DDoS) können die Verfügbarkeit von Anwendungen gefährden. Daher ist eine Lösung zum Schutz vor DDoS-Angriffen unerlässlich.
Distributed-Denial-of-Service-Angriffe (DDoS) sind Cyberangriffe, die auf bestimmte Anwendungen oder Websites abzielen, um die Ressourcen des Zielsystems zu erschöpfen und es so für legitime Benutzer unerreichbar oder unzugänglich zu machen. Im Jahr 2023 sind Angriffe auf der Anwendungsebene um 165 % gestiegen, wobei der Technologiesektor unter allen Branchen am häufigsten angegriffen wurde. Deshalb ist eine umfassende Lösung zur DDoS-Abwehr entscheidend, um Verfügbarkeit und Resilienz zu gewährleisten.
Zentrale Konzepte von DDoS-Angriffen
Bevor wir uns mit Methoden und Lösungen zur DDoS-Abwehr befassen, ist es wichtig, die heutigen DDoS-Bedrohungen genau zu verstehen. Ein Distributed-Denial-of-Service-Angriff (DDoS-Angriff) beeinträchtigt die Infrastruktur, indem er die Zielressource mit Datenverkehr überflutet, und überlastet sie so stark, dass sie nicht mehr funktionsfähig ist. Bei einem DDoS-Angriff kann auch eine speziell präparierte Nachricht gesendet werden, die die Anwendungsleistung beeinträchtigt. DDoS-Angriffe können sowohl auf Netzwerkinfrastruktur wie Firewall-Zustandstabellen als auch auf Anwendungsressourcen wie Server und CPUs abzielen.
DDoS-Angriffe können schwerwiegende Folgen haben: Sie beeinträchtigen die Verfügbarkeit und Integrität von Online-Diensten und verursachen erhebliche Störungen, die finanzielle Verluste und Reputationsschäden nach sich ziehen können. Diese Angriffe können auch als Ablenkungsmanöver dienen, damit sich böswillige Akteure Zugang zu wichtigen Daten verschaffen können.
DDoS-Angriffe sind eine Form von Denial-of-Service-Angriffen (DoS), die darauf abzielen, den normalen Betrieb eines Netzwerks, Servers oder einer Website durch eine Überlastung mit Datenverkehr zu stören. Bei einem DDoS-Angriff hingegen werden mehrere Geräte eingesetzt, um das Ziel mit Datenverkehr zu überfluten. Da bei einem DDoS-Angriff mehrere Systeme ein einzelnes System angreifen, stellen solche Angriffe eine weitaus größere Bedrohung dar und lassen sich schwerer abwehren.
Dies sind die häufigsten Arten von DDoS-Angriffen im siebenschichtigen Open-Systems-Interconnection-Modell (OSI-Modell):
- Volumetrische Angriffe zielen darauf ab, ein Netzwerk mit einer so großen Datenverkehrsmenge zu überlasten, dass es nicht mehr funktionsfähig ist. Diese Angriffe werden in der Regel mithilfe eines Botnetzes ausgeführt – eines Netzwerks aus kompromittierten Geräten, die von einem einzelnen Angreifer gesteuert werden.
- Protokollangriffe zielen auf die Vermittlungsschicht des OSI-Modells ab und nutzen Schwachstellen in Netzwerkprotokollen wie TCP/IP, ICMP und UDP aus. Diese Angriffe sollen die Ressourcen von Netzwerkgeräten wie Firewalls, Routern und Load Balancern überlasten und dadurch Dienste stören. Sie werden auch als „rechenintensive“ Angriffe bezeichnet.
- Angriffe auf die Anwendungsschicht zielen auf die Anwendungsschicht des OSI-Modells ab und nutzen Schwachstellen in Webanwendungen wie HTTP, HTTPS und DNS aus. Diese Angriffe sollen die Ressourcen von Webservern erschöpfen und dadurch den Betrieb stören.
Häufige Angriffsvektoren bei DDoS-Angriffen:
- UDP-Flood: Bei diesem Angriff wird der Zielserver mit Paketen des User Datagram Protocol (UDP) überflutet, was dazu führen kann, dass der Server abstürzt oder nicht mehr reagiert.
- TCP-SYN-Flood: Dieser Angriff nutzt den Drei-Wege-Handshake aus, mit dem das Transmission Control Protocol (TCP) eine Verbindung zwischen zwei Geräten herstellt. Der Angreifer sendet eine große Anzahl von SYN-Paketen an den Zielserver, was dazu führen kann, dass dieser nicht mehr reagiert.
- HTTP-Flood: Dieser Angriff richtet sich gegen Webserver, indem eine große Anzahl von HTTP-Anfragen an den Zielserver gesendet wird. Dies kann dazu führen, dass der Server nicht mehr reagiert.
- DNS-Amplification: Dieser Angriff nutzt das Domain Name System (DNS) aus, um den Zielserver mit DNS-Antwortpaketen zu überfluten, wodurch dieser möglicherweise nicht mehr reagiert.
- NTP-Verstärkung: Dieser Angriff nutzt das Network Time Protocol (NTP) aus, um den Zielserver mit NTP-Antwortpaketen zu überfluten, wodurch dieser möglicherweise nicht mehr reagiert.
- SSDP-Verstärkung: Bei diesem Angriff wird das Simple Service Discovery Protocol (SSDP) ausgenutzt, um den Zielserver mit SSDP-Antwortpaketen zu überfluten, wodurch er möglicherweise nicht mehr reagiert.
- SYN-ACK-Flood: Bei diesem Angriff wird der TCP-Drei-Wege-Handshake ausgenutzt, indem eine große Anzahl von SYN-ACK-Paketen an den Zielserver gesendet wird. Dies kann dazu führen, dass der Server nicht mehr reagiert.
- HTTP Slow Read: Bei diesem Angriff werden HTTP-Anfragen an den Zielserver gesendet, die Antwort wird jedoch nur langsam gelesen. Dies kann dazu führen, dass der Server nicht mehr reagiert.
- Ping of Death: Bei diesem Angriff wird ein übergroßes Ping-Paket an den Zielserver gesendet, wodurch dieser abstürzen oder nicht mehr reagieren kann.
- Smurf-Angriff: Bei diesem Angriff wird das Internet Control Message Protocol (ICMP) ausgenutzt, um den Zielserver mit Ping-Anfragen aus mehreren Quellen zu überfluten, was dazu führen kann, dass er nicht mehr reagiert.
- Ressourcenintensive URL: Während der Aufklärungsphase bei der Planung eines Angriffs sucht ein Angreifer nach den URLs einer Website, deren Aufruf die meisten Rechenressourcen beansprucht, und nutzt sie im Rahmen eines DDoS-Angriffs. Diese werden als „ressourcenintensive“ URLs bezeichnet, da ihr Aufruf den Server stärker belastet.
- Low and Slow: Das Ziel dieser DDoS-Angriffe ist es, Anwendungsressourcen unauffällig und schleichend lahmzulegen – und dabei nur sehr wenig Bandbreite zu beanspruchen. Deshalb sind sie schwer zu erkennen. Da sie zudem auf der Anwendungsschicht stattfinden, auf der bereits eine TCP-Verbindung besteht, erscheinen die HTTP-Anfragen legitim.
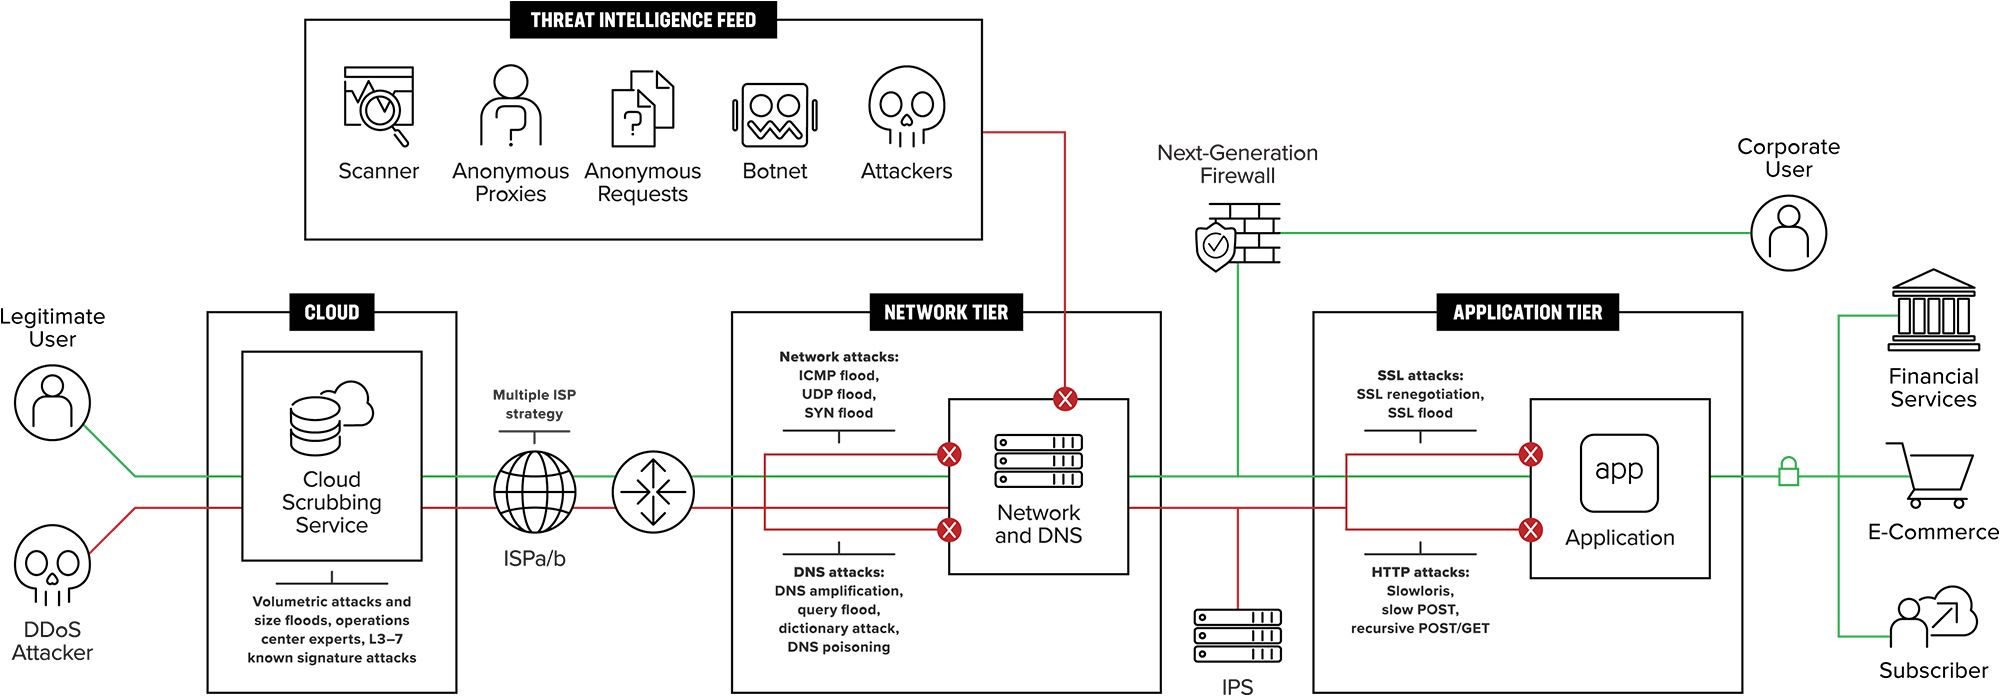
Die Bedrohung durch DDoS-Angriffe ist also enorm und kann Unternehmen anfälliger für Cyberangriffe machen. Daher ist es unerlässlich zu verstehen, wie DDoS-Angriffe ablaufen, um Maßnahmen zu ihrer Abwehr ergreifen zu können.
Warum Maßnahmen zur DDoS-Abwehr für die Verfügbarkeit im Rahmen einer Cybersicherheitsrichtlinie entscheidend sind:
DDoS-Angriffe können erhebliche Ausfallzeiten verursachen und die Verfügbarkeit von Diensten beeinträchtigen, was zu finanziellen Verlusten und Reputationsschäden führen kann.
Schutz: Durch die Implementierung von Maßnahmen zur DDoS-Abwehr verringert Ihr Unternehmen das Risiko, dass schädlicher Datenverkehr seine Netzwerkinfrastruktur erreicht, und stellt gleichzeitig sicher, dass legitime Nutzer auf seine Websites und Webanwendungen zugreifen können. DDoS-Angriffe werden manchmal als Ablenkungsmanöver eingesetzt, um Sicherheitsteams von einer koordinierten Angriffskampagne abzulenken, die zu einer Datenschutzverletzung führen kann. Und manche Angriffsarten lassen sich schlichtweg nicht durch Programmierung verhindern.
Resilienz: Investitionen in wirksame Technologien zur DDoS-Abwehr stärken die Widerstandsfähigkeit eines Unternehmens gegenüber staatlichen Angreifern und anderen böswilligen Akteuren und machen es so zu einem weniger attraktiven Angriffsziel.
Kosteneinsparungen: Die schnelle Abwehr von DDoS-Angriffen kann Unternehmen Zeit und Geld sparen.
Durch die Aufnahme von DDoS-Abwehrmaßnahmen in eine Cybersicherheitsrichtlinie können Unternehmen ihre Ressourcen proaktiv schützen, die Verfügbarkeit ihrer Dienste aufrechterhalten und die Auswirkungen potenzieller DDoS-Angriffe minimieren.
Techniken zur DDoS-Abwehr
Wir wissen nun, welche Risiken eine Anfälligkeit für DDoS-Angriffe birgt – auch für geschäftskritische Daten und Anwendungen – und warum der Einsatz einer Lösung zur DDoS-Abwehr unerlässlich ist. Sehen wir uns nun die verschiedenen Arten der DDoS-Abwehr an, damit Sie die beste Lösung für Ihre Anforderungen finden können.
DDoS-Abwehr vor Ort
Es gibt verschiedene Arten von On-Premises-Lösungen und Maßnahmen, die ein Unternehmen implementieren kann, um das Risiko von DDoS-Angriffen zu verringern. Einige davon können auch ergänzend zu cloudbasierten Lösungen eingesetzt werden, um die Abwehr insgesamt zu stärken.
- Stärkung der Netzwerkinfrastruktur: Bei dieser Lösung wird die Netzwerkinfrastruktur gestärkt, um DDoS-Angriffen standzuhalten. Dazu gehören die Erhöhung der Bandbreite, das Hinzufügen redundanter Verbindungen und die Aufrüstung von Netzwerkgeräten.
- Ratenbegrenzung und Traffic-Shaping: Bei dieser Lösung wird das Datenverkehrsvolumen begrenzt, das in das Netzwerk gelangen kann. Dies lässt sich durch die Einrichtung von Ratenbegrenzungen auf den Netzwerkgeräten oder durch den Einsatz von Traffic-Shaping-Techniken zur Priorisierung des Datenverkehrs umsetzen.
- Firewalls und Intrusion-Prevention-Systeme (IPS): Bei dieser Lösung werden Firewalls und IPS-Geräte eingesetzt, um schädlichen Datenverkehr herauszufiltern. Firewalls können Datenverkehr anhand von IP-Adressen, Ports und Protokollen blockieren, während IPS-Geräte Angriffe anhand ihrer Signaturen erkennen und blockieren können.
Cloudbasierte DDoS-Abwehr
Die Verlagerung der DDoS-Abwehr in die Cloud oder auf eine Hybridlösung trägt dazu bei, Effizienz, Skalierbarkeit und Wirksamkeit zu steigern. Einige cloudbasierte Lösungen lassen sich in lokale Lösungen integrieren. Cloudbasierte Lösungen zur DDoS-Abwehr nutzen Cloud-Delivery-Netzwerke, kurz CDNs.
- Anycast-Routing verteilt den Datenverkehr auf das nächstgelegene Rechenzentrum, das ihn verarbeiten kann. Dazu wird dasselbe Netzwerk an verschiedenen Stellen im Netz bekannt gegeben, um die Übertragungszeit zu diesem Netzwerk zu verkürzen. Wenn ein CDN-Netzwerk Anycast-Routing nutzt, verteilt es den Datenverkehr strategischer. Dadurch vergrößert sich die Angriffsfläche des empfangenden Netzwerks, und große Datenverkehrsmengen lassen sich auf mehr Rechenzentren umleiten.
- Traffic-Scrubbing-Center sind Rechenzentren, die darauf ausgelegt sind, schädlichen von legitimem Datenverkehr zu trennen. Sie dienen der Abwehr von DDoS-Angriffen, indem sie den Angriffsverkehr herausfiltern und den bereinigten Datenverkehr an die Server des Kunden weiterleiten. Bei einem DDoS-Angriff wird der Datenverkehr durch das Scrubbing-Center geleitet, wo er analysiert und gefiltert wird. Der bereinigte Datenverkehr wird anschließend an die Server des Kunden weitergeleitet.
Hybride cloudbasierte DDoS-Abwehr
Die Verlagerung der DDoS-Abwehr auf eine hybride Lösung kann die Vorteile der Public-Cloud-Sicherheit mit denen der Verwaltung in einer Private Cloud oder vor Ort vereinen. Ein hybrides Modell ermöglicht es Unternehmen, ihre Sicherheitsstrategie noch gezielter auf ihre individuellen Datenanforderungen abzustimmen.
DDoS-Abwehr auf Anwendungsebene
Anwendungen sind die treibende Kraft moderner Unternehmen, geraten jedoch zunehmend ins Visier von DDoS-Angriffen. Herkömmliche DDoS-Abwehr ist statisch und zentralisiert. Da Anwendungen jedoch über verschiedene Clouds und Architekturen verteilt sind, benötigen sie eine skalierbare und flexible Lösung zur DDoS-Abwehr, die maximalen Schutz bietet.
Komponenten der DDoS-Abwehr
Eine umfassende Strategie zur DDoS-Abwehr umfasst in der Regel mehrere zentrale Komponenten.
Datenverkehrsanalyse und -überwachung
Der erste Schritt bei der DDoS-Abwehr besteht darin, potenzielle Probleme oder Risiken zu erkennen. Die beiden wichtigsten Methoden zur Erkennung von Bedrohungen und zur entsprechenden Alarmierung sind die signaturbasierte und die anomaliebasierte Erkennung.
Signaturbasierte Erkennung stützt sich auf eine vorprogrammierte Liste bekannter Kompromittierungsindikatoren (IOCs), um Bedrohungen zu identifizieren. Diese IOCs können unter anderem bösartige Angriffsmuster im Netzwerk, Inhalte von E-Mail-Betreffzeilen, Datei-Hashes, bekannte Bytefolgen oder bösartige Domains umfassen. Signaturbasierte Erkennung bietet bei bekannten Angriffen eine hohe Verarbeitungsgeschwindigkeit und eine niedrige Falsch-Positiv-Rate, kann jedoch keine Zero-Day-Exploits erkennen.
Anomaliebasierte Erkennung hingegen kann bei unbekanntem verdächtigem Verhalten eine Warnung ausgeben. Anomaliebasierte Erkennung umfasst zunächst das Trainieren des Systems anhand einer normalisierten Baseline. Anschließend werden die Aktivitäten mit dieser Baseline verglichen. Sobald etwas Ungewöhnliches erkannt wird, wird eine Warnung ausgelöst. Bei der anomaliebasierten Erkennung kann die Falsch-Positiv-Rate höher sein.
Echtzeit-Traffic-Umleitung
Der Schutz von DNS-Ressourcen ist geschäftskritisch. Zwei Lösungen zur Umleitung des Datenverkehrs in Echtzeit können dabei helfen.
- Bei der DNS-Weiterleitung werden DNS-Anfragen von einem Domainnamen zu einem anderen umgeleitet. Dies kann nützlich sein, wenn eine Website zu einem neuen Domainnamen umgezogen ist oder ein Unternehmen den Datenverkehr von einem Domainnamen zu einem anderen umleiten möchte. Die DNS-Weiterleitung kann mithilfe eines CNAME-Eintrags in der DNS-Zonendatei umgesetzt werden. Geht eine DNS-Anfrage für den ursprünglichen Domainnamen ein, antwortet der DNS-Server mit einem CNAME-Eintrag, der auf den neuen Domainnamen verweist. Der Client sendet daraufhin eine neue DNS-Anfrage für den neuen Domainnamen.
- Bei BGP Anycast wird dieselbe IP-Adresse von mehreren Standorten im Internet aus bekannt gegeben. Hierfür wird das Border Gateway Protocol (BGP) verwendet. Wenn ein Client eine DNS-Anfrage an eine Anycast-IP-Adresse sendet, wird die Anfrage an den nächstgelegenen Standort weitergeleitet, der diese IP-Adresse bekannt gibt. Dies kann durch die Verringerung der Latenz die Leistung und Verfügbarkeit von DNS-Diensten verbessern. BGP Anycast wird in der Regel von großen Organisationen eingesetzt, die mehrere Rechenzentren in unterschiedlichen geografischen Regionen betreiben.
Filterung und Bereinigung von Angriffsverkehr
Während Datenverkehr auf Ihr Netzwerk zuströmt und es durchläuft, benötigen Sie eine Lösung zur DDoS-Abwehr, die diesen kontinuierlich auf bösartige Aktivitäten überwacht.
- Die Erkennung schädlichen Datenverkehrs erfolgt durch die Untersuchung des vom Client kommenden Datenverkehrs, bevor dieser an die Anwendungsschicht weitergeleitet wird. So wird sichergestellt, dass schädlicher Datenverkehr niemals die Proxy-Barriere passiert. Vom Server zurückkommender Datenverkehr kann vollständig überprüft werden, bevor er zur Weiterleitung an den Client freigegeben wird. Dadurch wird sichergestellt, dass sensible Daten wie Kreditkartennummern oder personenbezogene Daten niemals die Proxy-Barriere passieren.
- Scrubbing-Algorithmen und -Techniken werden eingesetzt, um schädlichen Traffic beim Eintritt in Ihr Netzwerk zu erkennen und zu entfernen. Scrubbing-Zentren sind die erste Anlaufstelle für den Traffic. Dort wird er anhand seiner Merkmale und möglicher Angriffsmethoden klassifiziert. Auf seinem Weg durch das Scrubbing-Zentrum wird der Traffic fortlaufend überprüft, um sicherzustellen, dass schädlicher Traffic vollständig entfernt wurde. Diese Sicherheitsmaßnahme ist entscheidend, da DDoS-Angriffe die eingehenden Netzwerkverbindungen zur Kundenumgebung leicht überlasten können.
Wichtige Faktoren bei der Auswahl eines Anbieters für DDoS-Abwehr
Bei der Auswahl der passenden Lösung zur DDoS-Abwehr für die Anforderungen Ihres Unternehmens sollten Sie die folgenden Faktoren unter Berücksichtigung der Wachstumsentwicklung Ihres Unternehmens und seiner potenziellen Angriffsfläche abwägen. Wenn Sie einen Cloud-Dienst in Betracht ziehen, können Sie mittlerweile zwischen verschiedenen Public Clouds (AWS, Google Cloud, Microsoft Azure und Alibaba Cloud) sowie Anbietern von Private Clouds wählen.
Faktoren, die Sie bei der Auswahl eines Anbieters für DDoS-Abwehr berücksichtigen sollten
- Skalierbarkeit: Die Lösung sollte das Datenverkehrsaufkommen im Unternehmensnetzwerk bewältigen können und sich nach oben oder unten skalieren lassen, je nach Bedarf.
- Flexibilität: Die Lösung sollte flexibel genug sein, um sich an die sich wandelnde Art von DDoS-Angriffen anzupassen und Schutz vor neuen Angriffsvektoren bieten können.
- Zuverlässigkeit: Die Lösung sollte zuverlässig sein und Angriffe in Echtzeit erkennen und abwehren können, ohne den legitimen Datenverkehr zu beeinträchtigen.
- Kosteneffizienz: Die Lösung sollte kosteneffizient sein und ein gutes Preis-Leistungs-Verhältnis bieten.
- Benutzerfreundlichkeit: Die Lösung sollte sich einfach bereitstellen, konfigurieren und verwalten lassen.
- Support: Die Lösung sollte über ein reaktionsschnelles Support-Team verfügen, das bei Bedarf Unterstützung leisten kann
Best Practices zur DDoS-Abwehr
Eine umfassende Lösung zur DDoS-Abwehr schützt Ihr Netzwerk präventiv, ermöglicht die Reaktion auf Sicherheitsvorfälle in Echtzeit und gewährleistet durch kontinuierliche Tests und Überprüfungen höchste Leistung.
Proaktive Maßnahmen
Gestaltung der Netzwerkarchitektur: Eine gut durchdachte Netzwerkarchitektur kann dazu beitragen, DDoS-Angriffe zu verhindern, indem sie sicherstellt, dass das Netzwerk widerstandsfähig ist und einem hohen Datenverkehrsaufkommen standhalten kann. So kann beispielsweise ein Netzwerk mit mehreren Sicherheitsebenen, darunter Firewalls, Intrusion-Detection-Systeme und andere Sicherheitsmaßnahmen, dazu beitragen, das Eindringen von DDoS-Angriffen in das Netzwerk zu verhindern. Darüber hinaus kann eine Netzwerksegmentierung die Auswirkungen eines Angriffs begrenzen, indem betroffene Netzwerkbereiche isoliert werden.
Lastverteilung: Die Lastverteilung kann dazu beitragen, DDoS-Angriffe zu verhindern, indem sie den Datenverkehr auf mehrere Server verteilt, wodurch sich die Überlastung einzelner Server vermeiden lässt. So lässt sich sicherstellen, dass das Netzwerk auch während eines DDoS-Angriffs verfügbar bleibt. Load Balancer können außerdem dabei helfen, schädlichen Datenverkehr zu erkennen und zu blockieren und so den Erfolg von DDoS-Angriffen zu verhindern.
Detaillierte SLAs mit dem Anbieter: Wenn Sie einen Drittanbieter für den Schutz vor DDoS-Angriffen in Betracht ziehen, ist es entscheidend, dessen Möglichkeiten in jedem DDoS-Szenario zu kennen und Verfahren, Maßnahmen sowie Reaktionen im SLA festzuhalten.
Reaktion auf Sicherheitsvorfälle
Schritte zur Bewältigung eines DDoS-Vorfalls: Für eine schnelle und wirksame Reaktion auf einen DDoS-Vorfall sind sechs wesentliche Schritte erforderlich. Dabei ist zu beachten, dass diese Schritte nicht linear, sondern in einem Kreislauf ablaufen.
- Vorbereitung: Knüpfen Sie Kontakte, legen Sie Verfahren fest und stellen Sie Tools zusammen, um während eines Angriffs Zeit zu sparen.
- Erkennung: Erkennen Sie den Vorfall, ermitteln Sie sein Ausmaß und beziehen Sie die zuständigen Stellen ein.
- Analyse: Analysieren Sie den Angriffsverkehr, um seine Merkmale zu bestimmen und das Ziel zu identifizieren.
- Eindämmung: Dämmen Sie den Angriff ein, indem Sie den Datenverkehr filtern und schädlichen Datenverkehr blockieren.
- Beseitigung: Beseitigen Sie den Angriff, indem Sie schädlichen Datenverkehr aus dem Netzwerk entfernen.
- Wiederherstellung: Stellen Sie nach dem Angriff die Dienste wieder her und analysieren Sie den Vorfall.
Kommunikationsprotokolle mit dem Anbieter für DDoS-Abwehr während eines DDoS-Vorfalls: Für ein Unternehmen und seinen Anbieter für DDoS-Abwehr ist es entscheidend, von Anfang an ein striktes Kommunikationsprotokoll einzuhalten. Die folgenden bewährten Vorgehensweisen werden für die Kommunikation während eines Vorfalls empfohlen:
- Erstellen Sie einen Kommunikationsplan: Erstellen Sie gemeinsam mit Ihrem Anbieter für DDoS-Abwehr einen Kommunikationsplan, bevor ein Angriff auftritt. Dieser Plan sollte die Kontaktdaten der wichtigsten Ansprechpartner, Eskalationsverfahren und Kommunikationskanäle enthalten.
- Stellen Sie detaillierte Informationen bereit: Informieren Sie Ihren DDoS-Schutzanbieter ausführlich über den Angriff, einschließlich der Angriffsart, des Ziels und der Dauer. Diese Informationen können Ihrem Anbieter helfen, eine wirksame Abwehrstrategie zu entwickeln.
- Arbeiten Sie mit Ihrem Anbieter zusammen: Arbeiten Sie eng mit Ihrem DDoS-Schutzanbieter zusammen, um eine auf die Bedürfnisse Ihrer Organisation zugeschnittene Abwehrstrategie zu entwickeln. Dazu können die Anpassung der Datenverkehrsweiterleitung, die Filterung des Datenverkehrs oder die Blockierung schädlichen Datenverkehrs gehören.
- Überwachen Sie die Situation: Behalten Sie die Situation genau im Blick und informieren Sie Ihren DDoS-Schutzanbieter regelmäßig über den aktuellen Stand. So kann Ihr Anbieter seine Abwehrstrategie bei Bedarf anpassen.
- Analysieren Sie den Vorfall: Nachdem der Angriff abgewehrt wurde, analysieren Sie den Vorfall gemeinsam mit Ihrem DDoS-Schutzanbieter, um Verbesserungspotenzial zu ermitteln und Ihren Vorfallreaktionsplan bei Bedarf zu aktualisieren.
Regelmäßige Tests und Überprüfungen
IT- und Sicherheitsteams sollten regelmäßig Analysen und Tests durchführen. Eine Testmethode ist das Red-Team-Testing, bei dem die Taktiken und Techniken realer Angreifer simuliert werden. In diesem Fall würde das Red Team verschiedene DDoS-Angriffe ausprobieren, um zu beobachten, wie die Abwehrlösung darauf reagiert.
Außerdem ist es entscheidend, über aktuelle Trends bei Cyberangriffen auf dem Laufenden zu bleiben, insbesondere da Angreifer weltweit ihre Methoden ständig verändern. Eine Lösung zur Angriffsabwehr sollte skalierbar sein und sich an neue Arten von Störungen anpassen lassen.
Fallstudien zur DDoS-Abwehr
Unternehmen jeder Branche und Größe können weltweit von einer zuverlässigen Lösung zur Abwehr von DDoS-Angriffen profitieren. Diese Fallstudien zeigen, wie wirksam eine solche Lösung in den unterschiedlichsten Szenarien sein kann. Unternehmen wie Ihres haben durch den gezielten Umgang mit DDoS-Risiken messbare Ergebnisse erzielt.
- Fallstudie: Erfahren Sie, wie ein führendes Versicherungsunternehmen einen DDoS-Angriffsversuch abwehrte und dabei zum Schutz seiner Anwendungen und Nutzer beitrug.
- Video: Erfahren Sie, wie F5 einem E-Mail-Anbieter half, seine Netzwerkausrüstung zu konsolidieren, um die potenzielle Angriffsfläche zu verringern und die Betriebssicherheit zu erhöhen.
Zukünftige Trends bei der DDoS-Abwehr
DDoS-Angriffe gibt es zwar schon seit Jahrzehnten, doch die Angreifer gehen dabei immer raffinierter und aggressiver vor. Daher ist es wichtig, sich über aktuelle und künftige Trends im DDoS-Bereich der Cybersicherheit zu informieren.
Im Überblick hat F5 im Jahr 2023 folgende Trends festgestellt:
- Angriffe auf Anwendungsebene haben um 165 % zugenommen.
- Der Technologiesektor ist im Vergleich zu 2022 nun die am häufigsten angegriffene Branche.
- Die Gesamtzahl der beobachteten Ereignisse ist um 9,7 % zurückgegangen.
- Spitzenbandbreite gegenüber 2020 um 216 % gestiegen
- Alle Branchen sollten sich auf mehr DDoS-Angriffe auf Anwendungsebene und Multivektor-DDoS-Angriffe einstellen
Darüber hinaus gibt es drei wachsende Bereiche, die Cybersicherheitsexperten im Auge behalten:
Künstliche Intelligenz und maschinelles Lernen: Immer mehr Unternehmen setzen KI und maschinelles Lernen in anderen Geschäftsbereichen wie der Fertigung oder dem Kundenservice ein. Diese Technologien können auch dazu beitragen, DDoS-Angriffe zu erkennen und abzuwehren. Eine aktuelle Studie zeigte, dass sich mit einem KI-basierten Verfahren DDoS-Angriffe mit einer Genauigkeit von mehr als 96 Prozent erkennen ließen.
Internet der Dinge (IoT): Das IoT wächst. Die Absicherung der damit verbundenen zusätzlichen IT-Angriffsflächen stellt jedoch eine Herausforderung dar und kann diese Lösungen anfälliger für Angriffe machen. Experten empfehlen strengere Sicherheitsmaßnahmen, Passwortschutz und den Einsatz von Firewalls oder VPS, um die Anzahl der durch Angriffe gefährdeten Geräte zu reduzieren.
Blockchain-Technologie: Die Blockchain-Technologie bietet eine interessante Möglichkeit zur Abwehr von DDoS-Angriffen, da sie von Natur aus dezentral ist und über eine abgesicherte, verteilte Datenspeicherung verfügt. Das kann insbesondere bei geografisch begrenzten Angriffen helfen, bei denen auch Schutzmaßnahmen gezielt auf bestimmte Regionen ausgerichtet werden können.
DDoS-Angriffe werden zwar nicht verschwinden, doch es stehen immer mehr Tools zur Verfügung, um diese Angriffe sowohl heute als auch in den kommenden Jahren einzudämmen.
So kann F5 helfen
Distributed-Denial-of-Service-Angriffe (DDoS) gibt es seit Jahrzehnten, und sie werden auch in Zukunft eine Bedrohung bleiben. Deshalb müssen Unternehmen bei ihren Lösungen zur DDoS-Abwehr vorausschauend denken. Bei F5 steht Cybersicherheit im Mittelpunkt nahezu all unserer Aktivitäten. Unsere Lösungen zur DDoS-Abwehr und unser erstklassiger Support verschaffen Ihrem Unternehmen den entscheidenden Vorteil, um die Risiken potenzieller DDoS-Angriffe zu minimieren. Ebenso wichtig ist es, sicherzustellen, dass Ihre Lösung zur DDoS-Abwehr skalierbar ist und sich an die Anforderungen Ihres Unternehmens anpassen kann – ebenso wie an die sich wandelnde Bedrohung durch DDoS-Angreifer.
F5 bietet Ihnen und Ihrem Netzwerk umfassenden Schutz vor DDoS-Angriffen. Wir verfügen über langjährige Erfahrung bei der Implementierung der passenden DDoS-Abwehr für die Anforderungen Ihres Unternehmens.