Virtuelles Patching ist Ihre erste Verteidigungslinie
Hochentwickelte KI kann Schwachstellen in funktionsfähige Exploits verwandeln, noch bevor die Schwachstellen offengelegt werden können. Mit F5 nutzen Unternehmen virtuelles Patching, um Exploits zur Laufzeit zu blockieren. So gewinnen sie Zeit, um Patches zu entwickeln, zu testen und bereitzustellen.
Exploits sind mittlerweile schon vor der Offenlegung verfügbar
Modernste KI verwandelt Schwachstellen in funktionsfähige Exploits, noch bevor eine CVE veröffentlicht werden kann. Gemessen am Zeitpunkt der Offenlegung ist die Zeitspanne von der Schwachstelle bis zum Exploit inzwischen negativ. Wochenlange Patch-Zyklen können Angriffe, die in Minuten entwickelt werden, nicht aufhalten. Virtuelles Patching macht den Schutz zur Laufzeit zu Ihrer wichtigsten Verteidigungslinie: Exploits werden direkt im Datenpfad blockiert, während Entwickler die Schwachstellen im Code sicher beheben.
Exploits zur Laufzeit blockieren
Stoppen Sie Negative-Day- und Zero-Day-Angriffe auf Anwendungsebene, bevor sie anfälligen Code erreichen.
Scans in Schutzmaßnahmen umsetzen
Verknüpfen Sie erkannte Schwachstellen mit WAF-Richtlinien, um in wenigen Minuten virtuelle Patches bereitzustellen.
Blockieren Sie mit Bedacht, nicht blindlings
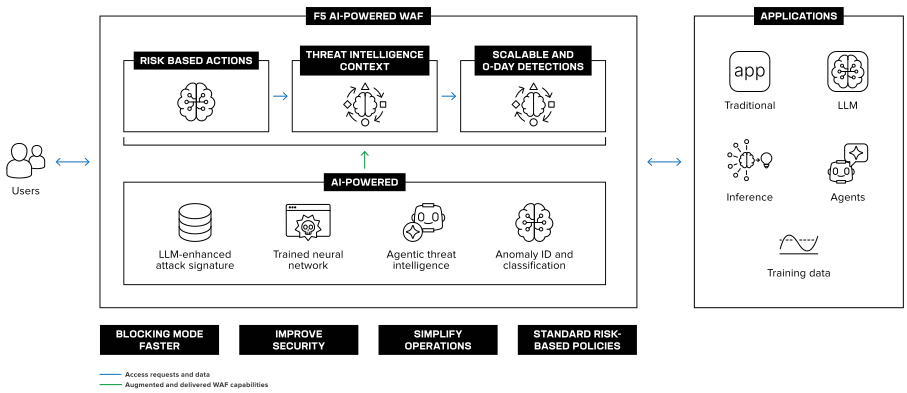
KI-gestützte Risikobewertung reduziert Fehlalarme von 28 % auf 1 % und ermöglicht so einen schnelleren Wechsel in den Blockiermodus.
Patches praktisch überall anwenden
Setzen Sie einen einheitlichen Schutz in Cloud-, On-Premises-, Edge- und Air-Gap-Umgebungen durch.
Wochenlang ungeschützt, in Minuten geschützt
Virtuelles Patching schließt die Lücke zwischen der Entdeckung einer Schwachstelle und ihrer dauerhaften Behebung
Ohne virtuelles Patching ist jede entdeckte Schwachstelle wie der Startschuss zu einem Wettlauf. In der Produktionsumgebung kann die Schwachstelle wochenlang ausgenutzt werden, während Codekorrekturen Entwicklung, Tests und Bereitstellung durchlaufen. Mit F5 kann ein virtueller Patch jeden Ausnutzungsversuch innerhalb von Minuten abwehren. So bleibt die Anwendung geschützt, während Entwickler den Code im Rahmen des regulären Änderungsmanagements korrigieren, statt gegen die Zeit anzukämpfen.
So unterstützt Sie F5
Die Transparenzlücke bei APIs
Die Transparenzlücke bei APIs
Was Sie noch nicht entdeckt haben, können Sie auch nicht durch virtuelles Patching schützen. F5 Web App Scanning und F5 API Security for Distributed Cloud erkennen kontinuierlich bislang unbekannte, erreichbare Anwendungen, APIs und Schwachstellen und überführen die Ergebnisse direkt in die Durchsetzung von Schutzmaßnahmen. Für Umgebungen, die eine vollständige Netzwerkisolierung oder Datensouveränität erfordern, bietet F5 API Security Local Edition dieselbe API-Erkennung vollständig vor Ort.
Wenn Exploits schneller sind als Patches
Wenn Exploits schneller sind als Patches
Modernste KI kann Schwachstellen bereits vor ihrer Offenlegung in funktionsfähige Exploits verwandeln, während Codekorrekturen, Tests und die Bereitstellung im Rahmen von Change-Control-Prozessen Wochen dauern können. F5 schützt zur Laufzeit in der Zeitspanne zwischen Schwachstelle und Exploit. Die Ergebnisse von F5 Distributed Cloud Web App Scanning fließen direkt in F5 WAF for BIG-IP ein, um Signaturen für virtuelle Patches zum Schutz vor Exploits zu identifizieren. Sie lassen sich auch in F5 WAF for Distributed Cloud nutzen, um entsprechenden Schutz zu gewährleisten. Die Lösung wendet innerhalb von Minuten gezielte virtuelle Patches an und stoppt Negative-Day- und Zero-Day-Angriffe, noch bevor Signaturen existieren.
Das Dilemma des Blockiermodus
Das Dilemma des Blockierungsmodus
Die Vielzahl falsch positiver und falsch negativer Ergebnisse lässt den Blockiermodus riskanter erscheinen als die Angriffe, die er abwehrt. Daher bleiben WAFs im Überwachungsmodus. Die KI-gestützte Risiko-Engine in F5 WAF for Distributed Cloud bewertet jede Anfrage in Echtzeit und senkt den Anteil falsch positiver Ergebnisse von 28 % auf 1 %. So können SecOps-Teams früher und mit mehr Sicherheit blockieren, ohne legitime Nutzer zu beeinträchtigen.
Souveräne und Air-Gap-Apps
Souveräne und vollständig isolierte Anwendungen
Souveränitätsanforderungen und regulatorische Vorgaben erfordern, dass Ihre kritischsten Workloads in isolierten Umgebungen oder innerhalb der Landesgrenzen betrieben werden. Moderne Sicherheitslösungen setzen jedoch meist eine Cloud-Anbindung voraus, die Sie nicht zulassen können. F5 WAF for BIG-IP, F5 API Security Local Edition und F5 Threat Campaigns bieten umfassenden WAAP-Schutz vollständig vor Ort – mit lokalen Kontrollmechanismen, konsistenten Richtlinien und virtuellem Patching, das zu keinem Zeitpunkt eine Verbindung nach außen herstellt.
Aktuelle Themen
Ressourcen
Blogs
Aktuelle Nachrichten
Whitepaper
Lösungsleitfaden
Häufig gestellte Fragen
Virtuelles Patching ist eine Sicherheitsmaßnahme, die Versuche, eine bekannte oder vermutete Schwachstelle auszunutzen, zur Laufzeit blockiert, bevor eine dauerhafte Codekorrektur bereitgestellt wird. Statt die Anwendung selbst zu ändern, wird ein virtueller Patch im Datenpfad auf der Anwendungsbereitstellungsebene durchgesetzt, in der Regel durch eine WAF. So erreicht schädlicher Datenverkehr, der die Schwachstelle ausnutzen soll, den verwundbaren Code gar nicht erst. Anwendungen bleiben geschützt, während Entwickler dauerhafte Korrekturen im Rahmen regulärer Änderungsprozesse erstellen, testen und veröffentlichen.
Beim herkömmlichen Patching wird der Anwendungscode geändert und muss anschließend Entwicklung, Tests und Bereitstellung durchlaufen – ein Prozess, der in der Regel Wochen dauert. Virtuelles Patching bietet sofortigen Schutz an der Stelle, an der der Datenverkehr auf die Anwendung trifft. Beide Ansätze ergänzen sich. Virtuelles Patching ersetzt nicht die Behebung von Schwachstellen im Code. Es ist die Schutzmaßnahme, die Anwendungen in der Zeit zwischen der Entdeckung einer Schwachstelle und ihrer dauerhaften Behebung absichert.
Hochentwickelte KI-Modelle können Schwachstellen entdecken und daraus funktionsfähige Exploits entwickeln, noch bevor eine CVE veröffentlicht wird. Gemessen am Zeitpunkt der Offenlegung ist das Zeitfenster zwischen Schwachstelle und Exploit inzwischen negativ. Wenn die Ausnutzung der Offenlegung zuvorkommen kann, geraten Abwehrmaßnahmen, die auf eine Signatur, eine Sicherheitsmeldung oder einen Patch-Zyklus warten, von Anfang an ins Hintertreffen. Die Durchsetzung von Schutzmaßnahmen zur Laufzeit mittels virtuellem Patching wird damit zur wichtigsten Verteidigungslinie.
F5 setzt virtuelle Patches auf der Ebene der Anwendungsbereitstellung durch – direkt im Datenpfad, über den Ihre Anwendungen und APIs tatsächlich Datenverkehr empfangen. Da F5 Distributed Cloud Web App Scanning Ihre konkreten Anwendungen testet, die Ergebnisse direkt an F5 WAF for BIG-IP übermittelt und mit F5 WAF for Distributed Cloud zusammenarbeitet, ist jeder virtuelle Patch präzise auf Ihre tatsächliche Gefährdung zugeschnitten, statt auf einem generischen Feed mit Sicherheitsinhalten auf Netzwerkebene zu basieren.
F5 kombiniert virtuelles Patching mit KI-gestützter Risikobewertung in F5 WAF for Distributed Cloud. Die Lösung bewertet jede Anfrage mithilfe einer Echtzeit-Klassifizierung durch maschinelles Lernen und einer auf neuronalen Netzen basierenden Risiko-Engine. Dadurch sinkt die Rate der Fehlalarme von 28 % auf 1 %, sodass Sicherheitsteams früher in den aktiven Blockierungsmodus wechseln können, ohne legitimen Datenverkehr oder die Verfügbarkeit von Anwendungen zu beeinträchtigen.
Ja. F5 WAF for BIG-IP, F5 API Security Local Edition und F5 Threat Campaigns bieten zusammen eine vollständig lokal betriebene WAAP-Lösung, einschließlich API-Erkennung und Durchsetzung virtueller Patches, mit lokaler Analyse und Verwaltung und ohne Cloud-Abhängigkeit. Dies unterstützt die digitale Souveränität und stark regulierte Umgebungen, in denen Workloads keine Verbindungen nach außen herstellen dürfen.