Unsere Branche hat sich an tiefgreifende technologische Veränderungen, sich wandelnde Angriffstaktiken und veränderte Geschäftsrisiken angepasst. Doch was wir heute erleben, fühlt sich grundlegend anders an.
Wir sind in das eingetreten, was wir als „Post-Mythos-Ära“ bezeichnen. Fortschrittliche KI beschleunigt die Entdeckung von Schwachstellen und die Entwicklung von Exploits stärker, als die meisten Unternehmen Fehlerbehebungen sicher bereitstellen können.
Nicht das Patchen ist das Problem, sondern der Zeitrahmen
Das Patchen an sich ist nicht das Problem. Die meisten Unternehmen spielen Patches nicht deshalb nur langsam ein, weil es ihnen an Dringlichkeitsbewusstsein oder Disziplin mangelt. Vielmehr müssen sie Sicherheitsrisiken gegen Verfügbarkeit, Governance-Anforderungen, regulatorische Vorgaben und die Aufrechterhaltung des Geschäftsbetriebs abwägen.
Wenn Unternehmen die Behebung von Schwachstellen nicht gefahrlos beschleunigen können, wird die Laufzeitsicherheit zur wichtigsten Verteidigungslinie. Direkt im Datenpfad angewandte Schutzmaßnahmen tragen dazu bei, die Gefährdung sofort zu reduzieren, und verschaffen Entwicklungsteams wertvolle Zeit, um dauerhafte Codekorrekturen zu entwickeln, zu testen und bereitzustellen.
Warum virtuelles Patching wichtiger ist denn je
Virtuelles Patching hilft, die Lücke zwischen der Ausnutzung von Schwachstellen und deren Behebung zu schließen, ohne die Betriebsabläufe von Unternehmen zu beeinträchtigen.
Geändert hat sich nicht das Konzept des virtuellen Patchings an sich, sondern die Geschwindigkeit und Präzision, die für seine Wirksamkeit erforderlich sind. Sicherheitsteams müssen das Risiko einer Ausnutzung schnell erkennen und priorisieren, damit sie gezielte Schutzmaßnahmen dort durchsetzen können, wo sie unmittelbar die größte Wirkung erzielen. Bei guter Umsetzung verkürzt sich das Zeitfenster der Gefährdung dadurch von Wochen auf Minuten.
Aus diesem Grund erweitert F5 seine KI-gestützten Funktionen für die Laufzeitsicherheit, damit Unternehmen Exploits im Datenpfad erkennen, priorisieren und blockieren können, bevor sie Anwendungen und APIs erreichen. Mit der KI-gestützten Web Application Firewall (WAF) in F5 Distributed Cloud Services und F5 Distributed Cloud Web App Scanning unterstützen wir Unternehmen dabei:
- Risiken durch Exploits schnell erkennen und priorisieren
- Gezielte virtuelle Patches mit höherer Präzision durchsetzen
- Schutz aufrechterhalten, während die Entwicklungsteams an dauerhaften Codekorrekturen arbeiten
Schnellere Schutzentscheidungen in der KI-gestützten WAF
Sicherheitsteams müssen zuverlässig einschätzen können, welche Bedrohungen sofortiges Handeln erfordern und wo Schutzmaßnahmen zuerst umgesetzt werden sollten.
Um dieses Vertrauen zu schaffen, führen wir agentenbasierte Threat Intelligence und Anomalieerkennung in unserer KI-gestützten WAF ein. Die agentenbasierte Threat Intelligence analysiert kontinuierlich öffentliche Quellen und Cybersicherheitsquellen, um neu auftretende Bedrohungen und aktiv ausgenutzte Schwachstellen zu identifizieren. Durch die Korrelation dieser Erkenntnisse mit Kundenumgebungen hilft sie Unternehmen, sich auf die Sicherheitsrisiken zu konzentrieren, die für ihre Anwendungen und Infrastruktur am relevantesten sind.
Agentische Threat Intelligence zeigt nicht nur korrelierte Bedrohungen auf, sondern liefert auch kurz- und langfristige Empfehlungen zu deren Eindämmung. Diese reichen von Sofortmaßnahmen wie dem Blockieren schädlicher IP-Adressen oder dem Anwenden virtueller Patches bis hin zu längerfristigen Empfehlungen wie Richtlinienanpassungen und Behebungsstrategien, die die allgemeine Sicherheitslage stärken.
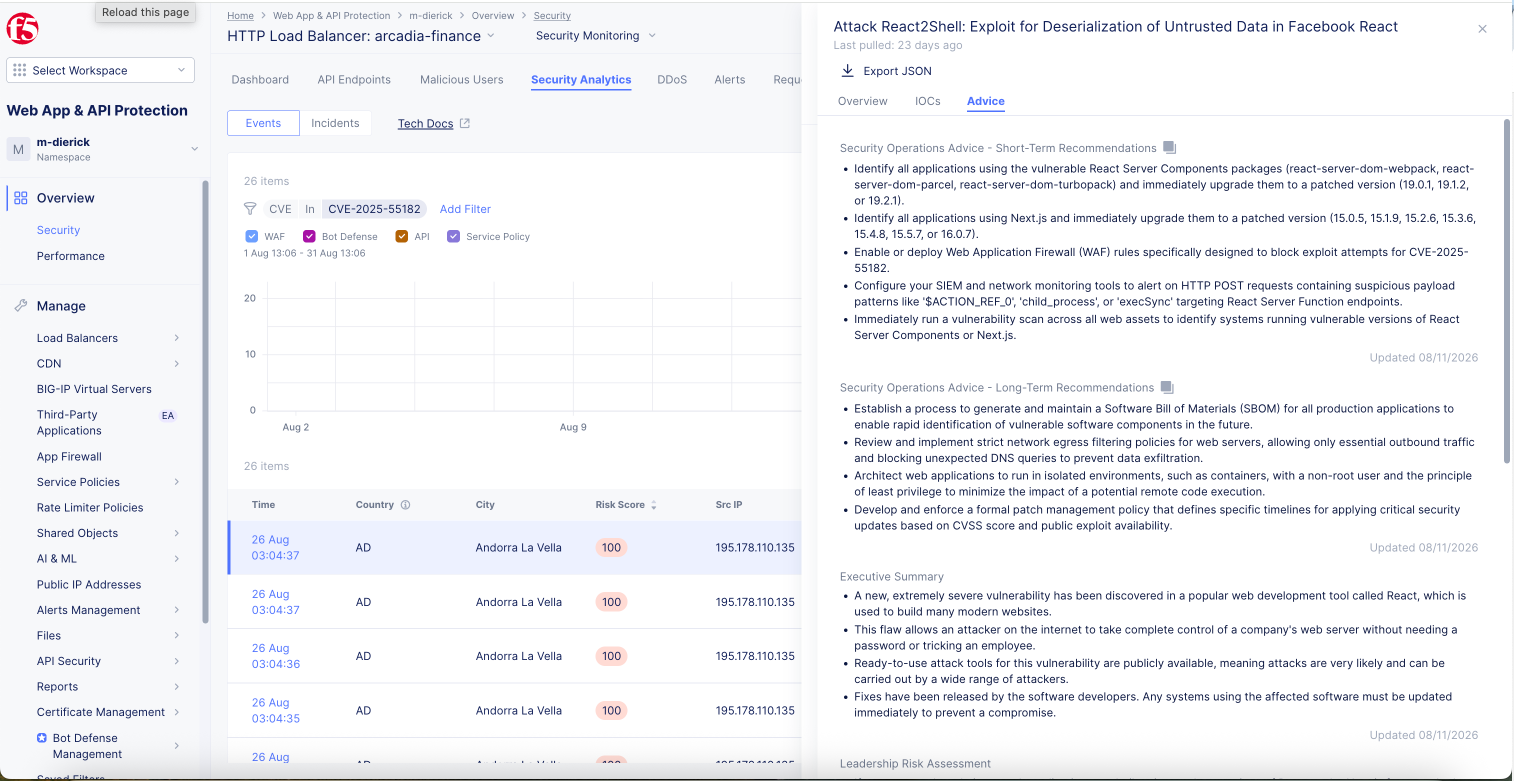
Die Anomalieerkennung liefert anwendungsspezifischen Kontext, indem sie das normale Verhalten einzelner Anwendungen erlernt und relevante Abweichungen erkennt, die auf missbräuchliche Nutzung oder Angriffsaktivitäten hindeuten können. So können Teams verdächtiges Verhalten besser von legitimem Datenverkehr unterscheiden und fundiertere Entscheidungen über die Durchsetzung von Sicherheitsrichtlinien treffen.
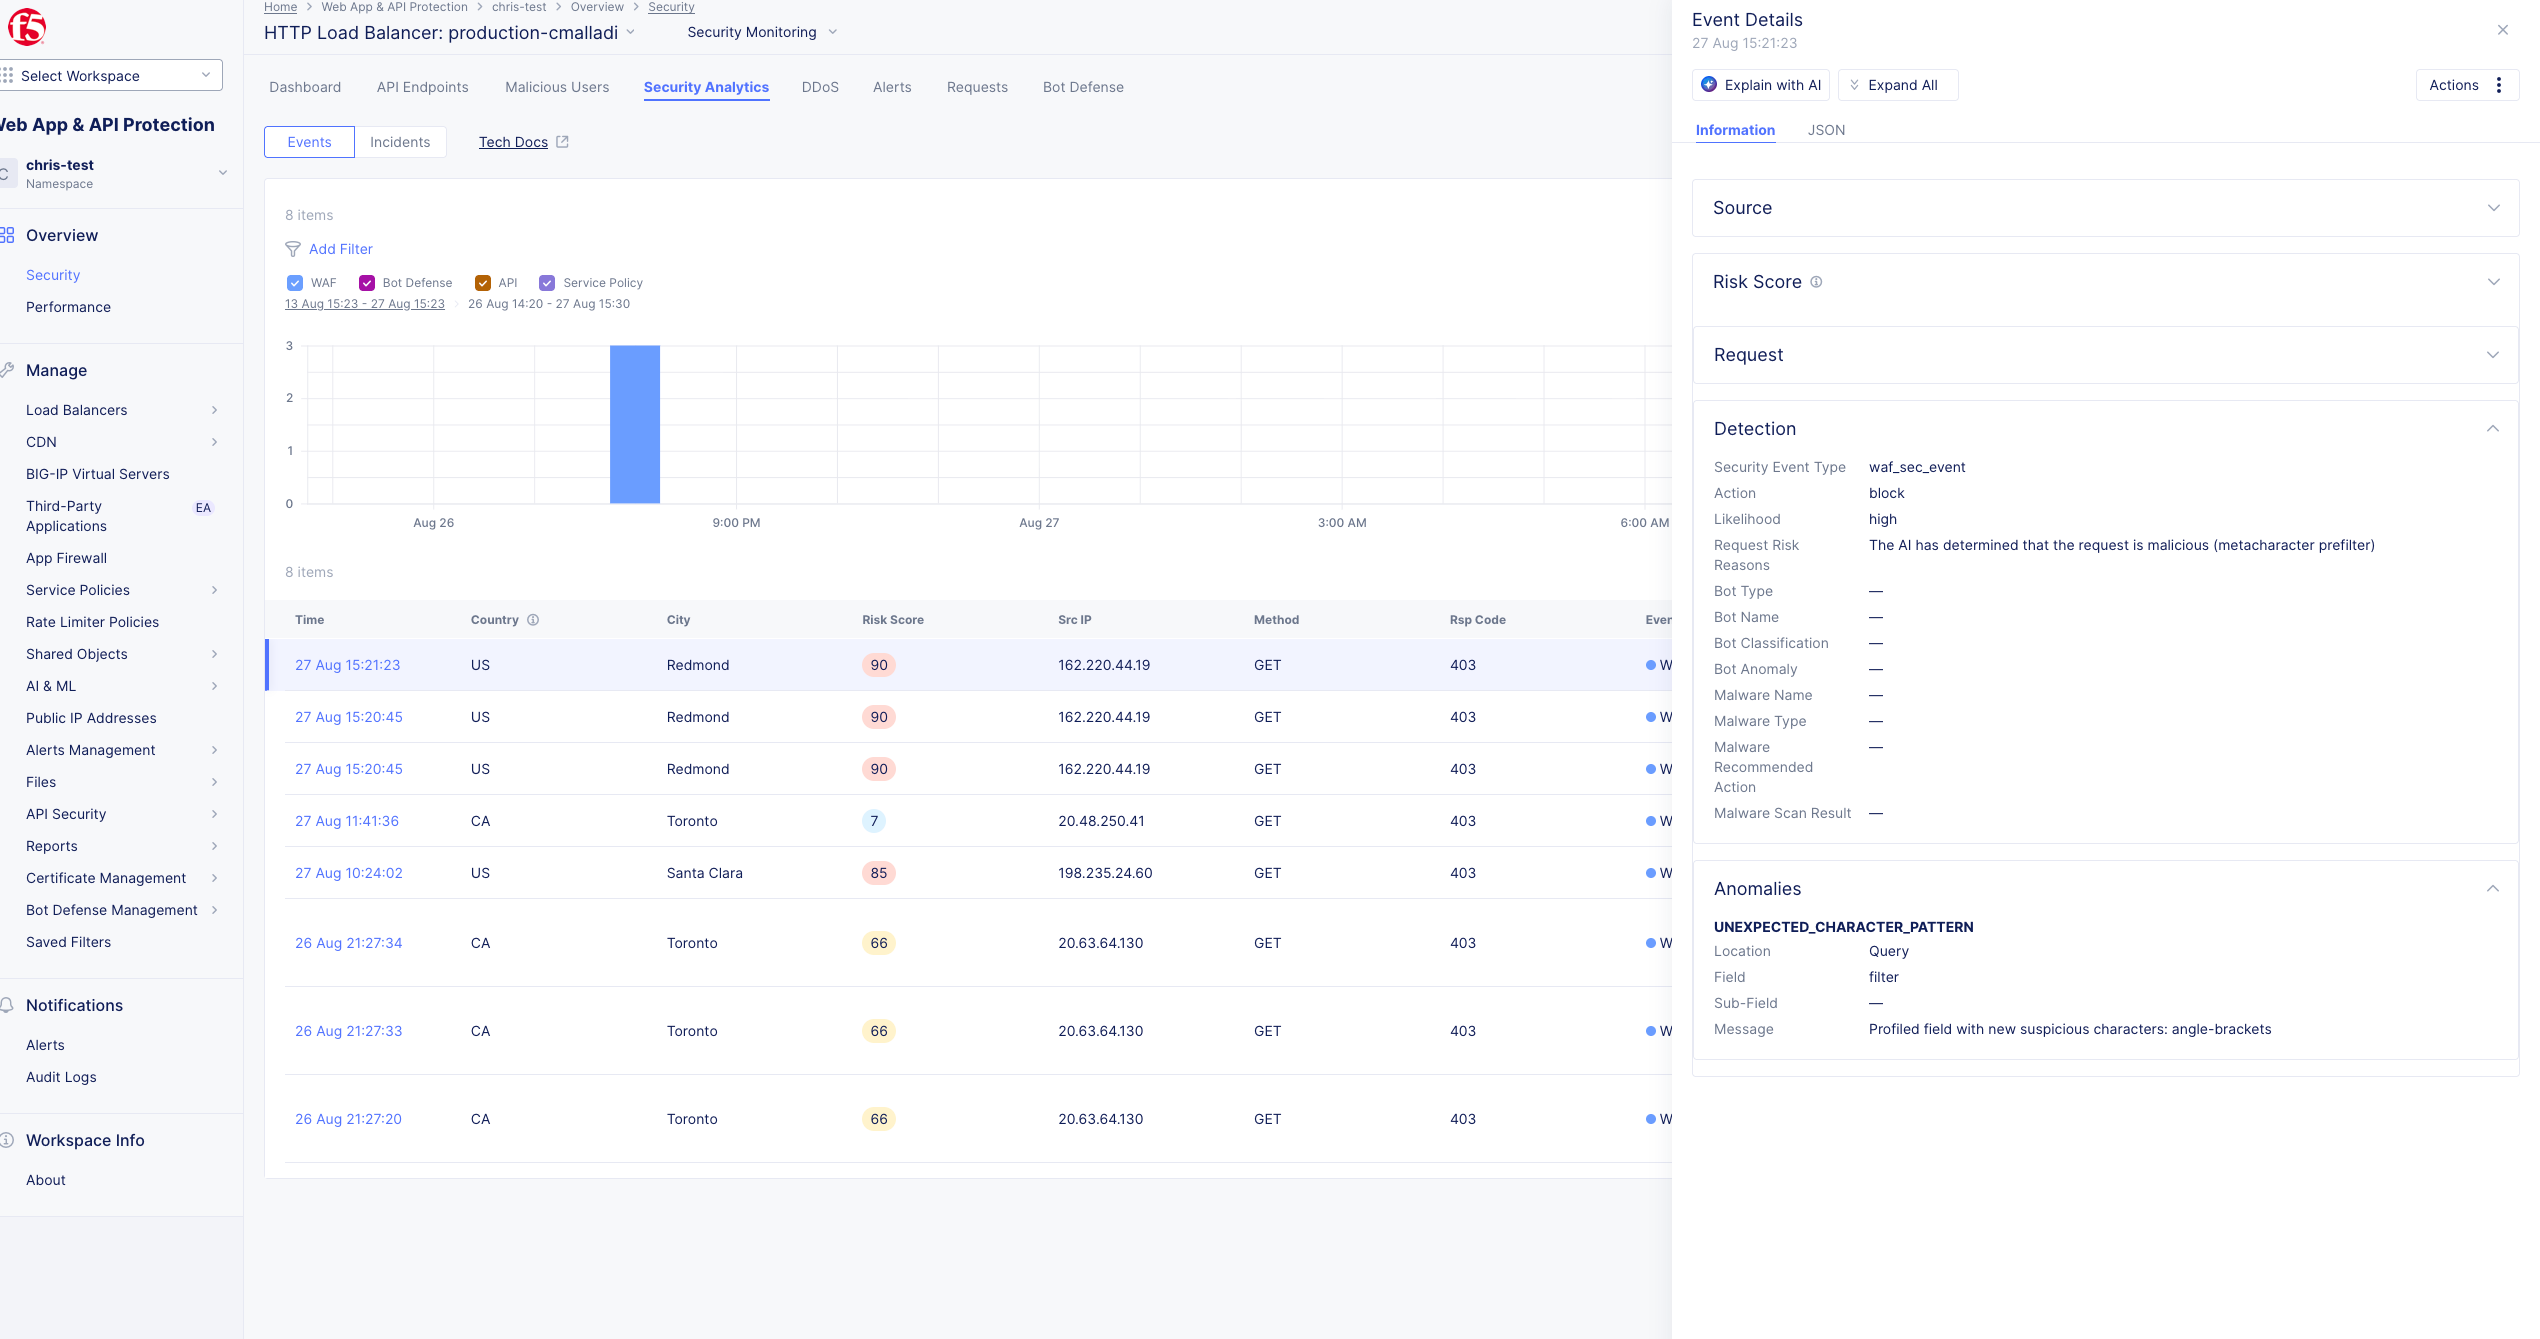
Zusammen ermöglichen diese Funktionen ein gezielteres virtuelles Patching, ohne etablierte Entwicklungs-, Test- und Betriebsabläufe zu beeinträchtigen. In internen Tests von F5 erzielte unsere KI-gestützte WAF eine Erkennungsrate von 98 % und reduzierte gleichzeitig die Falsch-Positiv-Rate auf 1 %. Dadurch gewinnen Teams das nötige Vertrauen, um mit deutlich weniger manueller Feinabstimmung vom Monitoring zur Blockierung überzugehen.
Diese Innovationen bauen direkt auf den KI-gestützten Funktionen für Laufzeitsicherheit auf, die wir Anfang dieses Jahres eingeführt haben – und zwar in F5 Distributed Cloud WAF. Durch die Kombination von KI-gestützter Risikobewertung und Verhaltensanalyse können Unternehmen vom bloßen Überwachen von Bedrohungen zu deren zuverlässiger Blockierung übergehen. Damit schaffen sie die Grundlage für eine wirksame Durchsetzung, die einen schnelleren Schutz ermöglicht.
Bessere Erkennung ermöglicht eine bessere Priorisierung
Priorisierung ist nur so effektiv wie die ihr zugrunde liegende Transparenz.
Moderne Anwendungen stützen sich zunehmend auf APIs, dynamische Workflows und Geschäftslogik, die sich mit herkömmlichen Testansätzen oft nur schwer vollständig bewerten lassen. Ein Scanner kann nur die Funktionen prüfen, auf die er zugreifen kann, wodurch potenzielle blinde Flecken in der Angriffsfläche der Anwendung entstehen.
Um diese Herausforderung zu bewältigen, führen wir KI-gestützte Tests in F5 Distributed Cloud Web App Scanning ein.
Anstatt sich ausschließlich auf generische Eingaben zu verlassen, ermöglichen KI-gestützte Tests Scannern eine kontextbezogenere Interaktion mit Anwendungen. Indem Scanner den Zweck von Formularfeldern verstehen und realistische Eingaben generieren, können sie:
- Tiefer in die Anwendungsabläufe vordringen
- Auf zusätzliche Funktionen zugreifen
- Bereiche einer Anwendung prüfen, die andernfalls möglicherweise ungetestet blieben
Eine umfassendere Transparenz über Anwendungen und APIs hinweg verbessert die Priorisierung und hilft Teams, ihre Schutzmaßnahmen auf die Schwachstellen zu konzentrieren, die am wahrscheinlichsten sofortige Aufmerksamkeit erfordern.
KI-gestützte Tests verknüpfen die Erkennung direkt mit der Durchsetzung von Schutzmaßnahmen: Durch Web App Scanning aufgedeckte Schwachstellen fließen unmittelbar in gezielte virtuelle Patches in der WAF ein. So schließt sich der Kreis zwischen dem Auffinden einer Schwachstelle und dem Schutz davor.
Kunden im Fokus: operative Disziplin im großen Maßstab
Vor Kurzem sah sich ein großes Finanzinstitut und langjähriger F5-Kunde mit derselben Herausforderung konfrontiert, vor der heute viele Sicherheitsverantwortliche stehen. Obwohl das Unternehmen über ausgereifte Verfahren für das Schwachstellenmanagement und disziplinierte Änderungskontrollprozesse verfügte, erkannte die Sicherheitsleitung, dass die herkömmliche Behebung von Schwachstellen im Code allein mit den immer kürzeren Zeitspannen bis zur Ausnutzung nicht Schritt halten konnte.
Indem der Kunde noch stärker auf F5 als strategischen Sicherheitsanbieter setzte und unsere KI-gestützte WAF einführte, um die Bedrohungserkennung zu automatisieren und virtuelles Patching in großem Maßstab zu beschleunigen, konnte er Risiken besser steuern, ohne Abstriche bei der betrieblichen Disziplin zu machen. Statt Notfalländerungen in die Produktionsumgebung einspielen zu müssen, gewann das Sicherheitsteam die nötige Flexibilität, um die Gefährdung umgehend zu reduzieren und zugleich etablierte Governance- und Behebungsprozesse beizubehalten.
In großem Maßstab wird dieses Gleichgewicht zwischen Schutz und betrieblicher Stabilität zu einer entscheidenden Anforderung an moderne Sicherheitslösungen.
Ein neues Sicherheitsmodell für die Post-Mythos-Ära
Da sich die Zeitspanne bis zur Ausnutzung von Schwachstellen immer weiter verkürzt, müssen Sicherheitsverantwortliche in einem Umfeld agieren, in dem langjährige Annahmen über das Schwachstellenmanagement nicht mehr gelten. Die Herausforderung besteht nicht mehr darin, zu entscheiden, ob ein Patch eingespielt werden soll, sondern darin, das Risiko zwischen der Entdeckung und der Behebung einer Schwachstelle wirksam zu steuern.
Deshalb investieren wir weiterhin in KI-gestützte Laufzeitsicherheit und stellen sie überall dort einheitlich bereit, wo Anwendungen ausgeführt werden: über F5 Distributed Cloud Services und F5 BIG-IP, in hybriden, lokalen, regulierten und vom Internet isolierten Umgebungen. Wir sind überzeugt, dass die Zukunft der Anwendungssicherheit weniger davon abhängen wird, auf Warnmeldungen zu reagieren, sondern vielmehr davon, den Kontext, die Erkenntnisse und die Sicherheit bereitzustellen, die Unternehmen benötigen, um bessere Sicherheitsentscheidungen zu treffen.
Die Grundlagen der Sicherheit haben sich nicht verändert. Doch in der Post-Mythos-Ära werden diejenigen Organisationen erfolgreich sein, die diese Grundlagen an eine Bedrohungslandschaft anpassen können, die sich mit Maschinengeschwindigkeit weiterentwickelt.
Nehmen Sie am Post-Mythos Security Summit von F5 teil
Lesen Sie unbedingt unsere Pressemitteilung. Und wenn Sie die Sicherheitsauswirkungen neuartiger KI-gestützter Bedrohungen besser verstehen möchten, melden Sie sich für unseren virtuellen F5 Post-Mythos Security Summit an, der am 10. September beginnt. Wir beleuchten, wie sich die Bedrohungslandschaft entwickelt, erörtern die Rolle KI-gestützter WAAP- und Bot-Abwehrlösungen und vermitteln praxisnahe Erkenntnisse, die Unternehmen dabei helfen, ihre Gefährdung zu reduzieren und gleichzeitig die betriebliche Stabilität zu wahren.
Über den Autor
.jpeg)
Nirav Shah ist Senior Vice President und Head of Products and Solution Marketing bei F5. Dort verantwortet er die strategische Ausrichtung in den Bereichen Anwendungssicherheit und KI-Sicherheit. Vor seinem Wechsel zu F5 war er elf Jahre lang in verschiedenen Führungspositionen bei Fortinet tätig, insbesondere als Leiter der Bereiche KI-gestützte SASE-, SOC- und sichere Netzwerklösungen. Zu seinem umfassenden beruflichen Hintergrund zählen außerdem bedeutende Positionen bei Cisco Systems, wo er wichtige SD-WAN-Initiativen vorantrieb. Mit mehr als zwei Jahrzehnten Erfahrung in der Cybersicherheitsbranche kann er eine nachweisliche Erfolgsbilanz bei der Einführung marktprägender Produkte und beim Aufbau leistungsstarker Teams vorweisen, die Produktentwicklung, Vertrieb und Marketing aufeinander abstimmen, um eine maximale Wirkung zu erzielen. Als Vordenker und Absolvent der USC spricht er regelmäßig auf Branchenkonferenzen und veröffentlicht häufig Beiträge in führenden Fachpublikationen über das Zusammenspiel von KI und Cybersicherheit. Darüber hinaus engagiert er sich für die Förderung angehender Cybersicherheitsexperten.
Weitere Blogbeiträge von Nirav ShahÄhnliche Blogbeiträge

Kubernetes-native WAF für das Gateway-Zeitalter: F5 WAF for NGINX lässt sich jetzt in F5 NGINX Gateway Fabric integrieren
F5 erweitert WAFs, um mit F5 NGINX Gateway Fabric und F5 NGINX Ingress Controller einen konsistenten, skalierbaren Schutz über Cluster und Umgebungen hinweg bereitzustellen.

Von Regeln zu Risiken: Die Entwicklung von WAFs und der Aufstieg KI-gestützter Ergebnisse
WAF-Programme geraten oft an einem bekannten Punkt ins Stocken: Der Blockierungsmodus wird verzögert aktiviert, weil die Feinabstimmung aufwendig ist.

Erklärbarkeit: Licht ins Dunkel der KI-Blackbox bringen
Einblicke von James White, CTO bei CalypsoAI: Dank GenAI verstehen wir inzwischen gut, wie Antworten generiert und an uns zurückgegeben werden. Vereinfacht gesagt basiert KI auf einer Transformer-Architektur – sie wählt die beste Vorhersage für das nächste Wort und den nächsten Satz aus und liefert anhand der ihr vorliegenden Informationen die wahrscheinlichste Antwort […]
Die neue KI-Risikolandschaft: unsichtbar, autonom und bereits im Unternehmen
James White, VP Engineering, F5 Zur Jahresmitte 2025 ist es an der Zeit, eine Momentaufnahme der KI-Nutzung in Unternehmen und des aktuellen Stands der KI-Sicherheit zu erstellen. Der Einsatz generativer KI ist in Unternehmen mittlerweile Standard Unternehmen verfügen inzwischen durchweg zumindest über ein grundlegendes Verständnis von generativer KI. Sie wissen, was sie ist und wo sie […]
Die KI-Grenzen sichern: Strategien zur Bekämpfung von Datenexfiltration
Da Unternehmen zunehmend Modelle der generativen KI (GenAI) und große Sprachmodelle (LLMs) in ihre digitalen Systeme integrieren, sind sie mit neuen und erhöhten Risiken konfrontiert. Wenig überraschend stehen dabei Risiken im Zusammenhang mit Datenexfiltration – der unbefugten Übertragung von Daten aus einem Unternehmen an ein externes Ziel – meist ganz oben auf der Prioritätenliste der Sicherheitsteams. Ein Verständnis […]
Everest Group-Bericht: Aktuelle Trends und Zukunftsaussichten bei der Einführung von GenAI in der Industrie
Wir freuen uns, einen wesentlichen Beitrag zu einem wegweisenden neuen Bericht der Everest Group, einem weltweit führenden Forschungsunternehmen, geleistet zu haben. Der Bericht mit dem Titel „Generative AI Adoption – Examining Real-world Use in Horizontal Functions and Future Outlook“ bietet eine eingehende Analyse der Einführung generativer KI (GenAI) in verschiedenen Branchen. Dem Bericht zufolge ist die IT […]