最近の「CyberNews」のレポートでは、情報窃取型マルウェアのログや過去の侵害事例から収集された160億件を超える認証情報の漏えいについて詳しく報告しており、デジタルアイデンティティを利用してユーザーやサービスを保護する組織にとって重要な情報となっています。これは単一の侵害事案ではありませんが、これほど膨大なデータセットが集約され、容易にアクセスできることで、脅威の範囲は大幅に拡大します。
この漏えいは、Apple、Google、Facebook、Microsoftなどの主要サービスや企業向けSaaSプラットフォームに関連する認証情報を含め、幅広いプラットフォームに影響を及ぼします。その結果、消費者向け環境と企業環境の両方で、アカウント乗っ取りが成功する可能性が高まります。
真のリスク:大規模な自動化
認証情報の漏えいは、今に始まったことではありません。現在の大きな違いは、認証情報の悪用が組織的かつ大規模に行われるようになった点です。インフォスティーラーは、感染したエンドポイントからひそかに認証情報を収集し、それらはまとめて商品化され、販売または大量に流出させられます。今年初めに公開したF5の社内調査で明らかになったように、F5のお客さま全体におけるログイン試行の約3分の1で、漏えいした認証情報が使用されていました。その多くは、正規ユーザーが侵害された認証情報を知らずに使い回したことによるもので、アカウント乗っ取り(ATO)攻撃につながりかねない時限爆弾となっています。
ここで自動化が脅威を増幅させます。ボットは眠ることも、入力ミスをすることもありません。さらに、数千ものサイトで数十億件の認証情報を極めて高い精度で試すことができます。F5の「2025 Advanced Persistent Bots Report」によると、現在、ボットはWebおよびAPIトラフィック全体の10%超を占めており、クレデンシャルスタッフィングとATOは最も一般的な攻撃フローに含まれます。
この漏えいが今、重要な理由
CyberNewsのレポートは、重大な変化を浮き彫りにしています。認証情報の不正利用に対する参入障壁が大幅に低下したのです。現在、160億件の認証情報が出回っているため、攻撃者はシステムに侵入する必要すらなく、一致する認証情報を見つけるだけで済みます。さらに、住宅用プロキシネットワークやBot-as-a-Serviceプラットフォームの台頭により、高度なスキルを持たない攻撃者でも、非常に効果的な攻撃キャンペーンを実行できます。
これは単なるセキュリティ上の問題ではなく、ビジネスリスクです。ATOは、不正行為、顧客離れ、ブランド毀損、規制上のリスクにつながります。また、レート制限やCAPTCHAなどの従来の防御策だけでは、もはや十分ではありません。
多要素認証(MFA)を導入している組織も例外ではありません。なぜなら、攻撃者は依然として、次の目的でログインページを標的にしているためです。
- 盗んだ認証情報を販売する前に、その有効性を確認する。
- ユーザーにプッシュ通知を大量に送り付け、MFA疲労攻撃を仕掛ける。
- パスワードのリセットやSMSベースの復旧などのフォールバックフローを悪用する。
- 行動データを収集し、今後の攻撃を微調整する。
つまり、ログインページをインターネットに公開すると、ボットにもさらされることになります。ボットにとって、MFAの有無は関係ありません。さまざまなMFA回避手法については、F5 Labs Identity Threat Reportで詳しく分析しています。
組織が実施すべき対策
侵害を前提とする:パスワードだけに依存している場合は、すでに侵害されているものと考えてください。
既存の多要素認証を強化:MFAはセキュリティの強化に役立ちますが、より高度なボットには回避される可能性があります。こうしたボットはログインエンドポイントを標的にするだけでなく、正規のトラフィックに紛れ込むため、検知がさらに困難になります。そのため、良性ボットと悪意のあるアクティビティを見分けることが一層重要になります。
F5 Distributed Cloud Bot Defenseは、業界をリードする独自のシグナル収集・難読化技術と、ボットの決定論的分類を組み合わせることで、スコアリングモデルへの依存を排除します。脅威インテリジェンスの専門家がセキュリティチームの能力を補完し、ユーザーエクスペリエンスを損なうことなく、クレデンシャルスタッフィングをリアルタイムで検知・緩和します。
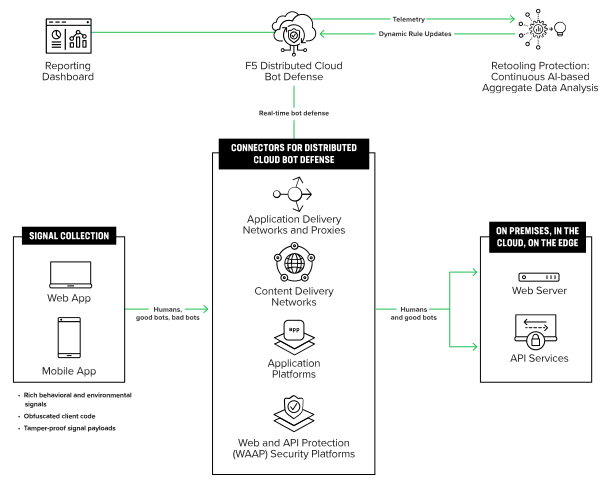
F5 Distributed Cloud Bot Defenseの概要。
教育と注意喚起:ユーザーは、認証情報を使い回すリスクを理解する必要があります。組織は、第三者の情報源から入手した漏えい済み認証情報の大規模なデータセットを継続的に監視するか、侵害データを集約する商用またはオープンソースの脅威インテリジェンスフィードを利用する必要があります。ユーザーの認証情報が侵害データセットに含まれていることが判明した場合は、該当するユーザーに事前に通知し、パスワードのリセットを案内する必要があります。
連携と共有:業界を越えた脅威インテリジェンスの共有が不可欠です。新たなボットのパターンを迅速に特定して対応するほど、エコシステムをより効果的に保護できます。
対策を始める準備はできましたか?
F5のスペシャリストによるボット管理評価をご予約ください。
著者について
関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。