今日のCISOにとって、もはや問うべきは「セキュリティは確保されているか」ではありません。AI利用の爆発的な拡大により、状況は一変しました。
F5の「2026 F5 State of Application Security Strategy eBook」では、セキュリティがAI導入の進展に追随できている点と、できていない点について、多くの有益な知見を紹介しています。中でも特に注目したのは、エージェント型AIの普及に関する調査データです。
企業内でAIエージェントが増え続ける中、4分の3を超える組織(77%)が、急増する非人間アイデンティティの管理(アクセス制御や悪用防止を含む)が大きな課題になりつつあると回答しています。
実際、AIを全面的に導入しているかどうかにかかわらず、あらゆる組織がこの問題に対処する必要があります。ほぼ誰もが独自のAIエージェントを構築し、複数のエージェントを連携させて展開できるようになる中、すべてのエージェントが何をしているのかを把握していないCISOに勝ち目はありません。そのため、CISOは次の問いを投げかけ、答えを出すことがますます求められています。「このAIは何を知っているのか」「このAIには何をする権限があるのか」「必要な場合に停止できるのか」
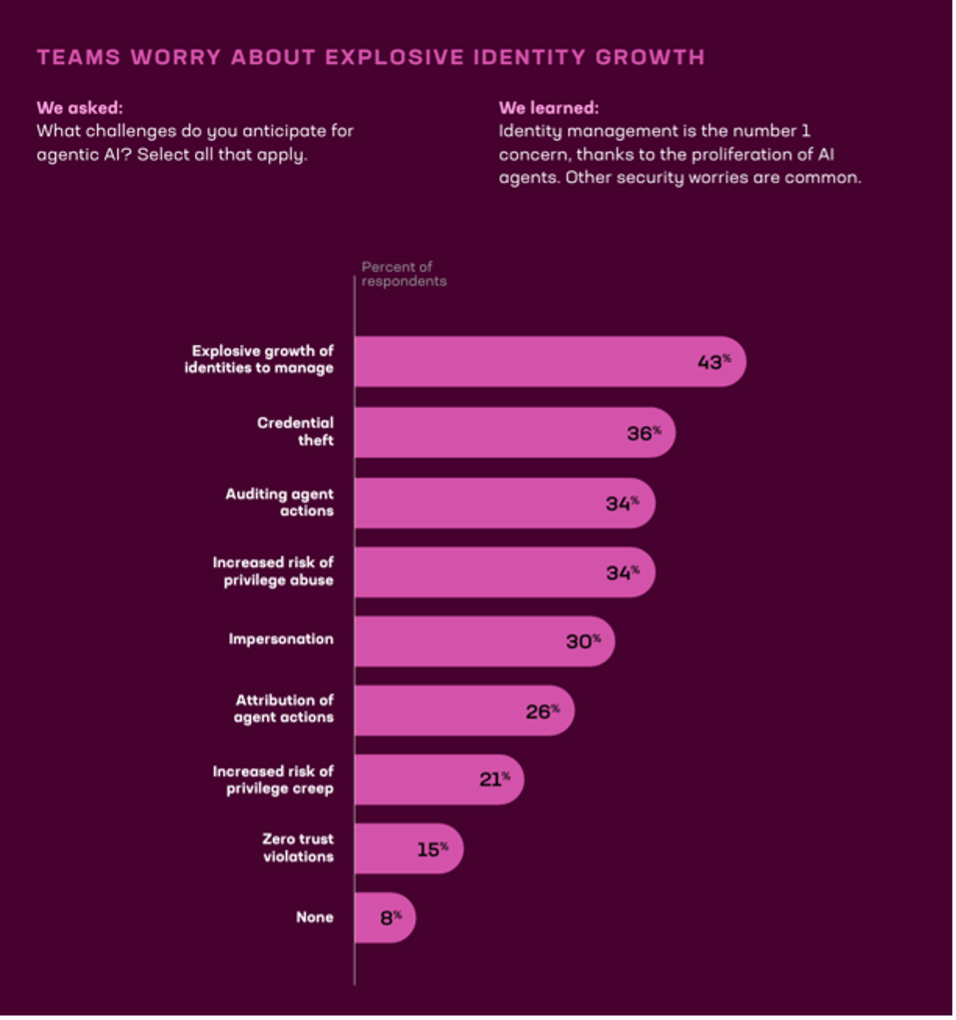
型どおりの答えは、「可視性の向上と効果的なガバナンス」です。モデルへのアクセス、データとのやり取り、ワークフローの起動を行うすべてのエージェントをランタイムレベルで可視化できなければ、セキュリティや制御を確保することはできません。これは、オンプレミスのデータセンターでもハイブリッドマルチクラウド環境でも、アプリケーションの実行場所を問わず当てはまります。
だからこそ、今日ではシャドーAIが頻繁に話題に上ります。ほぼ誰もが独自のAIエージェントを構築し、連携する複数のエージェントをデプロイできるようになった今、その実態を可視化し、各エージェントの動作を把握できなければ、CISOに勝ち目はありません。
信頼境界の拡大か、それとも侵害か?
しかし、CISOが組織内で稼働するすべてのエージェントを突き止められたとしても、ガバナンスの課題は決して単純ではありません。組織図上では非人間アイデンティティが急増し、人間のアイデンティティの3倍に達しつつあるため、すべてを把握できるとは限らないからです。
まず、イノベーションは管理よりも先行しがちです。リスクや規制遵守を担当する人々は、通常、後追いで対応することになります。また、よく言われるように、何かを実行できるからといって、それを実行すべきとは限りません。特定のAIエージェントを導入する前に、組織は、ビジネス上のメリットが、そのセキュリティを確保するために必要な作業に見合うかどうかを検討する必要があります。
第2に、エージェントは、特定の目的と、その目的に応じた権限を持つように構築されています。エージェントはその目的に従って、データへのアクセス、意思決定、APIの呼び出し、ビジネスプロセスの開始、お客さまや他のエージェントとのやり取りを行います。
こうした非人間アイデンティティは、その一つひとつが企業の信頼境界と脅威領域を拡大します。そのため、それらの権限は、人間のアイデンティティと同等、場合によってはそれ以上に厳重に保護する必要があります。エージェント型アイデンティティを乗っ取って権限を昇格させた攻撃者を、セキュリティ担当者が見抜くのは非常に困難な可能性があるためです。特に、その振る舞いが一定の範囲内に収まっている場合、攻撃者は依然として正規ユーザーに見えます。そこで役立つ可能性があるのが、振る舞いに着目した確率的セキュリティモデルです。
残念ながら、多くの組織はまだこの課題への対応方法を完全には確立できておらず、成熟度にも大きなばらつきがあります。しかし、対応に失敗した場合、規制、評判、競争力のいずれの面でも、事業の存続を脅かすほどの影響が生じる可能性があります。制御されていないエージェントやエージェント型IDがデータ侵害を引き起こせば、顧客の信頼や株価への影響から立ち直るのは困難になりかねません。
最後に、OpenAIに関連するHugging Faceのインシデントなど、最近注目を集めた複数の事例から、エージェントは管理者が意図していない動作を頻繁に行うことが分かっています。エージェントは障害に直面しても動作を継続し、まったく予期しない回避策を見つけるまで試行を続ける場合があります。特定の動作を行わないよう指示されても、プログラムされた処理を執拗に実行しようとします。その障害が、リスク管理のため、あるいは特定の条件下でエージェントを停止させるために設けられたガードレールである場合、これはセキュリティ上の問題となります。
AI開発者は、すべてが正しく構成されていることを確認するだけでなく、ガバナンスシステムにフェイルセーフを組み込むことで、制御を維持できます。通常、ヒューマン・イン・ザ・ループだけでは十分ではありません。ガバナンスは、最初のプロンプトが実行されるよりもはるか前から始める必要があります。ビジネスオーナーもプロセスに関与し、エージェントが意図どおりに動作すること、結果を追跡できること、意思決定を説明できることを確保します。
説明責任が欠如していることが多い
ガバナンスは、人が責任を負うことから始まると考えています。しかし残念ながら、多くの議論でこの点が抜け落ちています。私が最も懸念し、ほかのCISOからも懸念の声を聞くのは、「モデルが本来行うべきでない推論をした場合や、エージェントまたは一連のエージェントが意図しない動作をした場合、誰が責任を負うのか」ということです。何も定めなければ、こうした過失の責任はCISOが負うことになるからです。
CISOだけに責任を負わせたり、リスクの責任者をデフォルトでCISOとしたりすることは、適切な解決策ではありません。責任を共有するモデルを採用する必要があります。エージェントの利用を推進する担当者も責任を負うべきです。エージェントが意図どおりに機能する場合も、制御不能に陥った場合も、その意図とビジネスへの潜在的な影響を理解しているのは、その担当者だからです。
私が日頃から話をしているCISOの間では、すでにこの問題が聞かれ始めています。CISOがエージェントの意図や有効期限、どのような問題が起こり得るかを必ずしも判断できるとは限りません。それでも判断を求められると、あらゆることに「ノー」と言う部門になりがちですが、ほとんどのCISOはそのような立場を望んでいません。その結果、AIガバナンスは、事業戦略に基づく運用規律ではなく、形骸化したコンプライアンスチェックリストに陥るおそれがあります。
その代わりにCISOに必要なのは、各エージェントが何をすべきか、何ができるか、何をしてはならないかについて、事業部門のリーダーにも責任を担ってもらうためのツールです。AIエージェントが組織を代表して行動できるのであれば、組織内の誰かがその行動に責任を負わなければなりません。そうすることで、CISOは単なるルールの執行者ではなく、ソリューションの設計者になれます。
ガバナンスには適切な資産管理が不可欠
本質的に、ガバナンスは資産管理の問題でもあります。その資産が、社内の誰もが知り、利用している注目度の高いAIエージェントであっても、生産性の向上を目指す従業員が人知れず導入した、承認されていない非人間アイデンティティであっても同様です。
他の資産と同様に、企業は各エージェントについて、導入時期、責任者、誰がどのようなコストで恩恵を受けるのか、さらにアップグレード、置き換え、停止が必要となる時期を管理する必要があります。
管理主体を失ったAIエージェントは、攻撃の格好の標的になりかねません。そのため、すべてのエージェントについて、責任者を明確に定めることが不可欠です。1人が数千のエージェントに責任を負う場合もあれば、複数の経営幹部が責任を分担する場合もあります。ただし、組織内でそれらのエージェントのビジネス上の目的を理解する誰かが責任を負い、適切な運用を維持するためのガードレールの構築を支援しなければなりません。明確なアイデンティティ、認可、継続的な監視、ライフサイクル管理はいずれも重要です。
CISOが直ちに取り組むべきことは明確です。すべてのAIエージェントのアイデンティティを棚卸しし、責任者となる事業部門の担当者を指名し、各エージェントに許可する操作を定義し、動作を継続的に監視するとともに、明確な廃止プロセスを確立する必要があります。こうした基本的な対策がなければ、組織内でAIの利用が大規模に進む一方、リスク管理に必要な説明責任、可視性、統制が確保されない可能性があります。
もちろん、エージェント型IDのガバナンスは、CISOが現在直面している大きな課題の1つにすぎません。AI時代のセキュリティについて詳しくは、F5の「2026 F5 State of Application Security Strategy」eBook」をぜひご覧ください。
著者について
関連するブログ記事

経営幹部が抱くAIに関する4つの誤解
AIに関する誤解は数多くあります。ここでは、組織が自社環境にAIを導入する際に見直す必要があるかもしれない4つの誤解を紹介します。
IT/OTコンバージェンスの現状と、セキュリティを最優先すべき理由
ITシステムとOTシステムの融合が進むにつれ、攻撃対象領域は拡大します。組織が安全に統合する方法と、F5 ADSPが大規模な運用の保護にどのように役立つかをご紹介します。
AIのレイテンシ:セキュリティを犠牲にできない理由
AIのレイテンシは、単なる速度の問題ではありません。パフォーマンス、セキュリティ、信頼性のバランスを考慮したシステム設計が重要です。

AIアプリケーションを大規模に提供する:ADCの役割
AIアプリケーションを確実に提供するには、高速なモデルや柔軟に拡張できるインフラストラクチャだけでは不十分です。AIアプリケーションの利用方法を管理するための制御レイヤーが必要です。

MCP:AI対応のアプリケーションデリバリを実現する鍵
Model Context Protocol(MCP)は、最新のアプリケーションにおける安全で低遅延なAI統合を可能にします。将来を見据えたアプリケーションデリバリ戦略にMCPが不可欠な理由をご覧ください。
AIガードレールとは?基盤モデルプロバイダーの枠を超えて進化する安全対策
急速に変化する組織の脅威領域におけるリスクをより包括的に捉えるために、AIガードレールの進化が必要な理由をご覧ください。