
どのセキュリティチームにも覚えがある瞬間です。重大な脆弱性が公表されたとき、最初に問うのはもはや、「何を修正すべきか」ではありません。「修正するまでの間、何が守ってくれるのか」
PHP2Shellでは、防御側に通常のような先手を打つ猶予すらありませんでした。パッチがまだ存在しなかった10月20日に詳細が流出し、翌日に修正がリリースされる前から、攻撃者がこの脆弱性を悪用していたと報告されています。
10月21日、PHPプロジェクトは、CVE-2026-109618およびCVE-2026-109619に対する緊急修正をリリースしました。これらは、インターネット上のほぼすべてのPHPサーバーに影響する、認証不要のリモートコード実行の脆弱性です。攻撃者はログインする必要がありません。サーバーに到達し、処理途中でPHPをメモリ不足に陥らせるよう細工したファイルアップロードリクエストを送信するだけです。その後、PHPは残された破損メモリを信頼してしまうため、攻撃者はアプリケーション自体が1行も実行される前に、PHPを誘導して任意のコードを実行させることができます。つまり、このリクエストはPHPに到達する前に阻止する必要があります。
これらの脆弱性は数十年前から存在していました。新しいのは、悪用可能になった経緯です。これらを公表したWizの研究者は、次のように述べています。「フロンティアAIモデルによってその障壁が大幅に下がり、長年存在していた脆弱性が実際の攻撃に利用できるようになりました。」
AIによって既知の脆弱性が実際に悪用可能になるまでの時間が短縮される今、アドバイザリが公開される前に対策を講じておく必要があります。
F5 BIG-IP、F5 NGINX、F5 Distributed Cloudのいずれであっても、F5 WAFをブロッキングモードで運用しているF5のお客さまには、すでに保護が適用されていました。
AI-Powered WAFはすでにブロックしていました
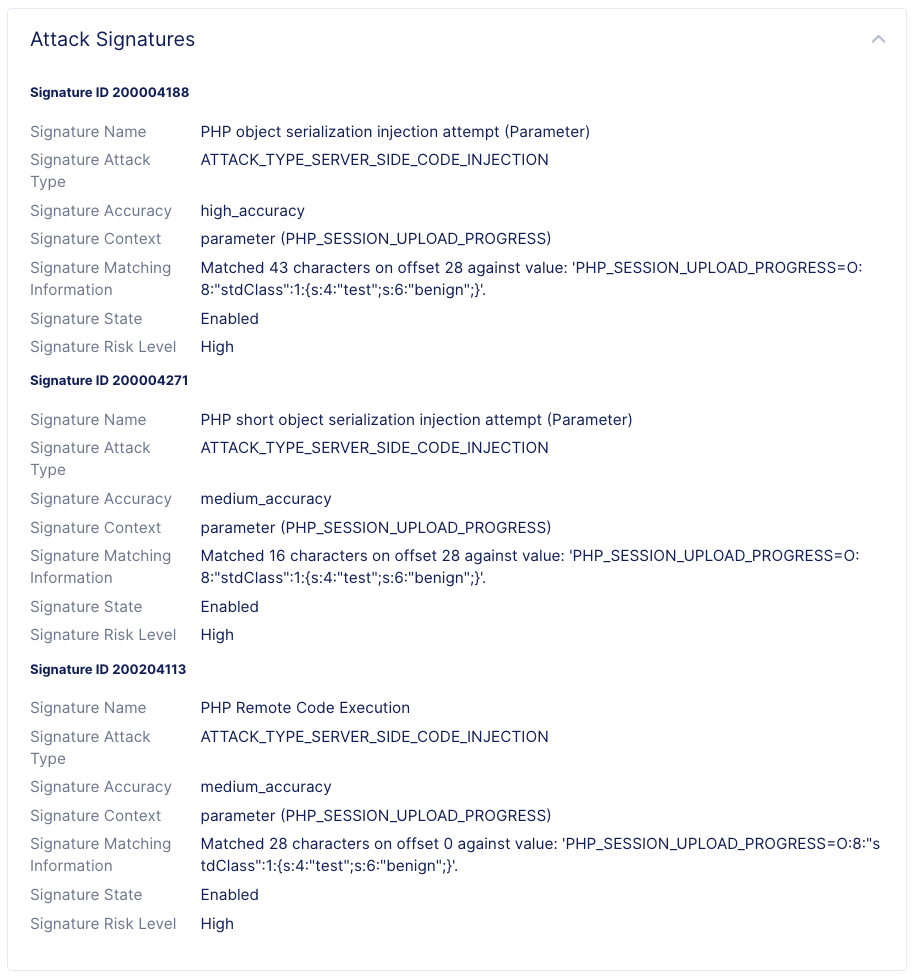
F5のセキュリティエンジニアは、公開された概念実証(PoC)エクスプロイトを基に複数の亜種を作成し、AI-powered WAFを有効にしたF5 WAF for Distributed Cloudで保護されているアプリケーションに送信しました。PHP2Shellに固有の設定や機能は追加せず、構成も変更していません。
各バリアントでは、異なるエンコーディング、ペイロードの配置、HTTPメソッド、一般的な回避手法を使用しました。AI-powered WAFは、ブロッキングモードでこれらを阻止しました。これは、翌朝になって誰かが確認するログエントリではなく、実際に適用された防御です。一方、同じアプリケーションへの通常のリクエストは、そのまま通過しました。
ブロックされたリクエストの1つは、F5 WAF for Distributed Cloud内で次のように表示されました。
恐れることなく、確信を持ってブロック
攻撃を検知することと、確信を持ってブロックすることは別問題です。多くのセキュリティチームは、正当なリクエストを誤ってブロックすると実際のお客さまを拒むことになるため、新たな検知をアラートのみのモードにとどめています。そのようなチームでは、PHP2Shellのような攻撃はログに記録されるだけで、阻止されません。
AI-powered WAFは、この状況を変えます。その中核となるのは、F5のグローバルなセキュリティ運用で得られた実際の攻撃データを使ってトレーニングされた、機械学習モデルの一種であるニューラルネットワークです。新しいルールを待つのではなく攻撃パターンから学習するため、過去に確認した攻撃と同様の挙動を示す新たなエクスプロイトを認識できます。不審なリクエストごとに、悪意があるように見える部分を学習内容と照らし合わせて評価し、コンテンツが本当に有害かどうかを判断したうえで、WAFが直ちに対応するための単一のリスク判定を返します。
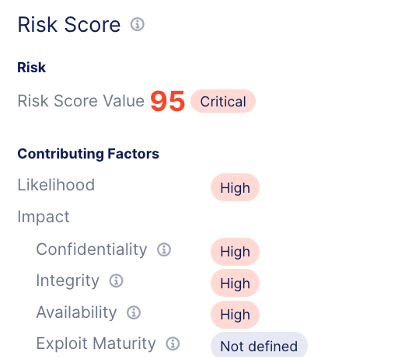
PHP2Shellに対する判定スコアは100点満点中95点でした。悪意のあるリクエストは即座にブロックされ、正規のトラフィックは滞りなく流れ続けました。
これこそが、ビジネスにとって重要な変化です。ブロッキングモードで運用すれば、確信を持ってブロックできます。セキュリティによってビジネスのスピードが低下したり、誤ってアクセスを拒否された顧客からの苦情がヘルプデスクに殺到したりする心配はありません。
さらに、もう1つ朗報があります。これまでは誤検知を懸念し、誤作動しやすい検知ルールの使用を控える傾向がありました。しかし、今ではその対応は不要です。F5では、すべての精度レベル(高、中、低)で検知を有効にし、AI-powered WAFが高リスクまたは中リスクと評価したリクエストをブロックすることを推奨しています。これにより、モデルは利用可能なすべてのシグナルを参照し、誤検知を除外します。
仮想パッチで脆弱性への露出期間を解消
PHP2Shellは例外的な事例ではありません。Mandiant M-Trends 2026 Reportによると、現在、攻撃者はパッチが提供される平均約7日前に脆弱性を悪用しています。一方、Verizon 2024 Data Breach Reportによると、攻撃を受けていることが判明している重大な脆弱性のうち、半数を修正するだけでも、組織には約55日かかります。これらを踏まえると、ほとんどの組織が数週間にわたって脅威にさらされていることになります。
仮想パッチは、このギャップを埋めるための手法です。単一の製品機能ではなく、脆弱なソフトウェア自体を更新せずに、脆弱性の影響を無効化するという概念です。エクスプロイトをブロックするWAFシグネチャは、仮想パッチに該当します。特定の脆弱性に対応するセキュリティポリシールールや、攻撃を攻撃として認識するモデルも同様です。いずれの場合も、悪意のあるトラフィックはデータパス上で阻止され、脆弱なコードには到達しません。その間に、開発者は通常の変更管理プロセスを通じて根本的な問題を修正します。
PHP2Shellでも同様でした。F5 Distributed Cloud, F5 BIG-IP、およびF5 NGINXのF5 WAFは、PHP2Shell固有のルールが作成される前から、既存のシグネチャによってすでに保護を提供していました。
F5は多層防御を重視しているため、脅威リサーチチームはそこで対応を終えませんでした。これらの製品向けにCVE-2026-109618およびCVE-2026-109619専用のシグネチャをリリースし、お客さまがすでに利用していた保護に、さらなる保護を追加しました。シグネチャの詳細と製品別の提供状況については、F5 Security Advisoryをご覧ください。
次の攻撃コードはすでに作成済み
PHP2Shellは、今後起こり得ることを先取りして示しています。10年以上前から存在する脆弱性が、AIのスピードで実際に機能するエクスプロイトへと変わり、次の攻撃はさらに速く到来します。脆弱性の公開後に新しいルールが追加されるのを待つ防御では、初動で後れを取り続けることになります。今回と次回の攻撃に備える方法をご紹介します。
- 運用上可能なタイミングでPHPにパッチを適用します。ほとんどのチームでは、すべてのサーバーを一夜にしてアップグレードすることはできません。仮想パッチは、まさにこの空白期間を補うために設計されています。
- WAFが監視するだけでなく、ブロックしていることを確認します。 監視モードのWAFは攻撃を記録しますが、阻止はしません。PHPアプリケーションを保護するポリシーがブロックモードになっていることを確認してください。
- AI-powered WAFを有効にし、すべてのシグナルを利用できるようにします。すべての精度レベルで検知を有効にし、高リスクおよび中リスクのリクエストをブロックして、PHP2Shell専用シグネチャが有効になっていることを確認してください。
- PHP2Shell専用シグネチャがリリースされ次第、適用してください。また、ご利用の製品での提供状況を「F5 Security Advisory」で確認してください。
- 悪用が試みられた兆候を確認します。最近のトラフィックを確認し、通常とは異なるマルチパートリクエストの後にPHPのメモリ制限エラーやHTTP 500レスポンスが繰り返し発生していないかを調べます。また、PHPSESSIDレスポンスCookieが予期せず大きくなっていないか、原因不明のPHPワーカー再起動が発生していないかも確認します。
- 攻撃対象領域を縮小します。 リクエストとアップロードのサイズ制限を厳格化し、PHPアプリケーションで不要なアップロードエンドポイントを無効にします。
次の脆弱性がいつ公表されるかはコントロールできません。しかし、公表されたときに備えておくことはできます。
詳しくは、AI-powered Risk ScoringおよびAAI-powered WAFをご覧ください。
製品への影響、シグネチャID、緩和策、今後のパッチ提供予定に関する信頼できる最新情報については、F5 Security Advisoryをご確認ください。
著者について
Muhammad Abidは、F5でアプリケーションセキュリティおよびWAAPのプロダクトマーケティング担当シニアディレクターを務めています。Netskope、Cisco、Juniper、Fortinetでネットワークおよびサイバーセキュリティ事業の拡大に20年以上携わった経験を持ち、WAF、API Security、Bot Defense、Post-Quantum Cryptographyを網羅するF5の統合WAAPポートフォリオを統括しています。
Muhammad Abidのその他のブログ記事関連するブログ記事

F5 Distributed Cloud CDN:アプリを高速化、ワンクリックで有効化、コストを削減
F5 Distributed Cloud CDNなら、既存のセキュリティポリシーを変更することなく、ワンクリックでアプリを高速化し、オリジンの負荷とエグレスコストを削減して、コンバージョンを向上できます。

F5 BIG-IP v21.1を先行紹介:AIセキュリティ、PQC、ソフトウェアの機能強化
F5のBIG-IP v21.1がAIセキュリティとPQC対応への準備をどのように実現するかをご紹介します。

新しいAI AssistantでGuardrailsを高度化し、セキュリティを強化
F5の新しいAI Assistantは、AI Guardrailのカスタムスキャナー機能に直接組み込まれています。この機能により、企業はGenAIを活用して、自社固有のユースケースや独自のリスクプロファイルに沿ったポリシーを作成し、標準搭載の保護機能を超える対策を実現できます。
EU AI Actへの準拠がより容易に
AIシステム全体でEU AI Act、特に最も重大な禁止事項を運用に落とし込むには、どうすればよいのでしょうか。GenAIを導入するチームにとって、Article 5の「禁止されるリスク」に関する規定への対応には特有の課題があります。操作的な行為、生体認証による監視、ソーシャルスコアリングなど、最も重大な違反の多くは、従来のセキュリティツールでは容易に検出できないためです。F5のAI […]
AIレッドチームに欠けているものと、その改善方法
レッドチーミングは長年にわたり、企業セキュリティの要となってきました。しかし生成AIに関しては、多くの組織が新たな脅威環境に旧来の手法を適用しています。静的なプロンプトテスト、単発の監査、CLIベースのツールでは明らかな不具合を発見できる場合もありますが、導入後の生成AIシステムの挙動が持つ現実世界の複雑さを捉えられることはほとんどありません。 […]
欧州連合の人工知能法
AIが国際ビジネスのあり方を変える中、欧州連合の人工知能法(EU AI Act)は、AI技術の進化における重要な節目となっています。27か国で法制化されたこの重要な規制枠組みは、AIの利用を予定するあらゆる企業や組織に影響を及ぼし、AIシステムのあり方を形作ることになります。[…]