Datos Insightsが最近実施した調査によると、金融サービス企業の57%が、過去2年間にAPI関連の侵害があったと回答しています。
2025年10月のDatos Insightsレポート『リスク時代の金融サービスのセキュリティ確保:マルチクラウド環境の保護』に示されたこの1つの統計は、経営会議や予算に関する議論を変えるべき変化を浮き彫りにしています。オープンバンキング、マイクロサービス、マルチクラウドの導入により、攻撃対象領域は、従来の境界防御が保護対象として想定していた範囲をはるかに超えて拡大しています。
その結果、口座保有者からの信頼の喪失、規制上のリスク、業務の中断が生じます。F5がスポンサーを務めるDatos Insightsの最新レポートでは、セキュリティリーダーが実践的なWAAPファーストのアプローチで今すぐ対応する方法を解説しています。
“[金融サービス企業の]57%が、過去2年間にAPI関連の侵害を経験したと回答しています……。この重大な脆弱性に対処するには、直ちに行動する必要があります。”
Datos Insights『リスク時代における金融サービスのセキュリティ確保』、2025年10月
境界型防御が機能しない理由
APIは、チームが把握できる以上の速さで増え続けています。金融サービス業界では、その勢いが数字に表れています。API呼び出しの平均件数は2023年から2024年にかけて倍増し、銀行の85%以上がオープンバンキングのエコシステムに参加しています(Datos Insights、2025年10月)。攻撃者の手口は、外部境界の探索から、認証済みセッションの侵害や正規APIの悪用へと移行しています。そのため、多くの金融サービス組織は、Webアプリケーションファイアウォール(WAF)を段階的に調整するのではなく、最新のアプリケーションおよびAPI防御へと投資をシフトしています。
進化する脅威環境
金融サービス機関を取り巻く脅威の状況は現在、AIと攻撃の持続性という2つの要因に大きく左右されています。攻撃者が機械学習や大規模言語モデルを活用して偵察やフィッシングを自動化する中、セキュリティチームはAIを活用した行動分析と動的なポリシー制御で対応する必要があります。
国家を背景とする攻撃グループは、重要インフラに長期間潜伏できることを実証しています。一方、犯罪グループはソーシャルエンジニアリングとAPIの悪用を組み合わせています。Scattered Spiderの手口は、ヘルプデスクへの侵害とSSO APIの悪用が組み合わさることで、ラテラルムーブメントやデータ流出へと急速に至り得ることを示しています。
さらに、「今収集し、後で復号する」という戦略もあります。攻撃者は、耐量子コンピューターの進化に伴い、将来的にオフラインで解読することを意図して、現在の暗号化データを蓄積します。その結果、ハッカーが侵害のたびに引き出し得る長期的な価値が高まります。
最新のWAAPが実際に提供するもの
Web application and API protection(WAAP)は、単なるマーケティング用語ではありません。WAF、APIの検出とスキーマ学習、ボット管理、分散型サービス拒否(DDoS)攻撃対策、ランタイム異常検知、脅威インテリジェンスを、単一の運用プレーンに統合します。Datos Insightsのレポートでは、金融サービスにとって特に重要な機能を取り上げています。
- 認証済みセッションの異常を検知し、人間によるアクティビティとAIエージェントによるアクティビティを識別する、AIを活用した行動分析
- 継続的なAPIスキーマ学習とランタイムでの適用により、逸脱を検出し、不正利用を防止
- エンドポイントのローテーションやスキーマのランダム化など、攻撃者のコストを増大させるムービングターゲット防御
- 自動緩和に向けた、機械可読な脅威インテリジェンスの統合とMITRE ATT&CKおよびD3FENDフレームワークへのマッピング
- セキュリティを後付けするのではなくAPIスタックに適合させる、プロトコル対応型の保護(gRPC、FAPI 2.0、OAuth/OIDC)
市場の動向は明確であり、ベンダーは顧客のニーズが高い分野に投資しています。Datosは、WAAPサービス市場が2025年の約100億米ドルから2033年には250億米ドルに成長すると予測しています。
進展を実証するアーキテクチャと指標
セキュリティ責任者は、検出とインベントリ管理、自動適用、測定可能な成果を提供するプラットフォームを求めるべきです。Datos Insightのレポートでは、検討すべき2つの主要業績評価指標(KPI)として、平均緩和時間(攻撃を阻止するまでの時間)とランタイムカバレッジ(WAAPで保護されている本番トラフィックの割合)を挙げています。ベンダーは、これらに加えて、検出率と誤検知に関するパフォーマンスも提示できる必要があります。
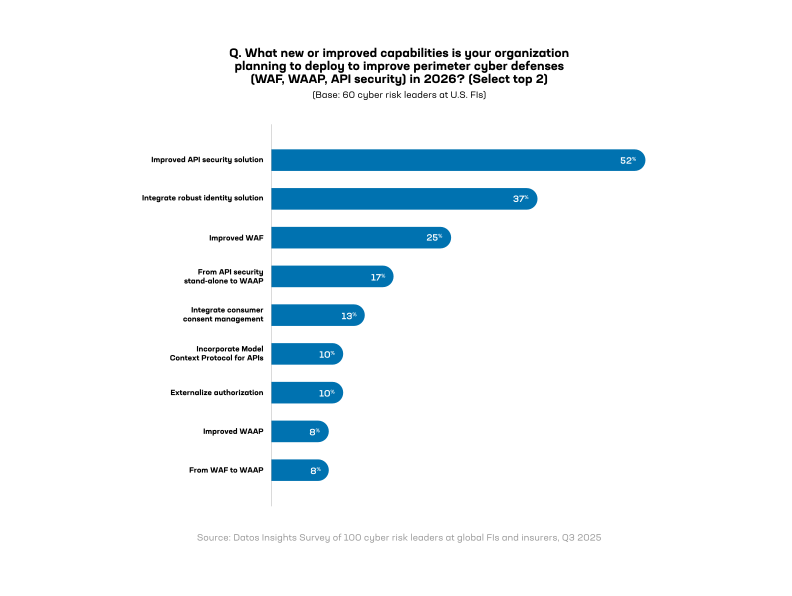
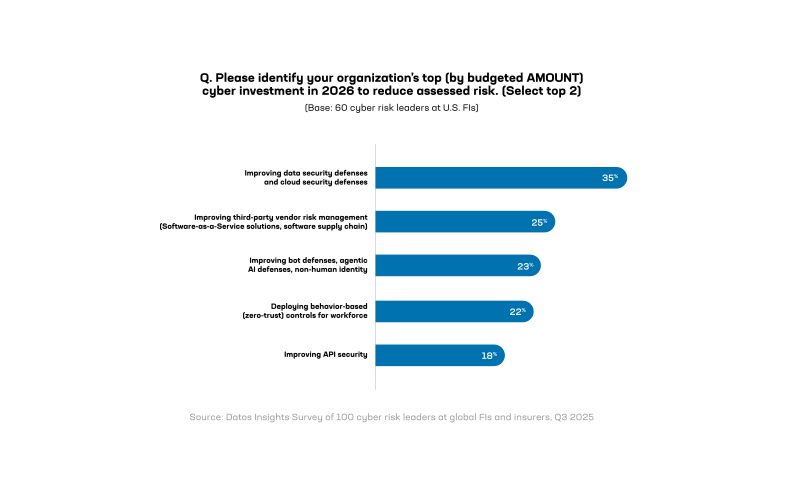
金融サービス業界のセキュリティ責任者は、2026年の予算とロードマップでAPIセキュリティを優先するとともに、運用の複雑さ(およびコスト)を軽減できる場合は、個別ツールを統合型WAAPに集約する必要があります。また、認証済みユーザーによる不正利用を検知するため、AI行動分析と高度なボット対策の導入にも注力すべきです。金融サービスに求められる高度な保護を実現するプロトコル固有の制御を適用し、自動対応に向けてMRTIとマップ検知を統合することも重要です。最後に、WAAPのKPIを継続的に追跡し、ビジネスリスクの責任者およびコンプライアンス要件と整合させてください。
次のステップ
セキュリティの優先事項を策定している場合や、2026年の予算説明資料を準備している場合は、2025年10月のDatos Insightsレポート『リスク時代の金融サービスを保護:マルチクラウド環境の保護』を、経営幹部や取締役会への実用的な説明資料として活用できます。
このレポートには、6つのWAAP KPI、API攻撃の傾向を示す表A、プロトコルに関するガイダンスなどの有用な図表に加え、CVEと防御策の対応関係を示すMRTIの技術例や、防御担当者が自組織のセキュリティ態勢を検証する際に活用できるタイムラインを示したScattered Spiderキャンペーンのケーススタディが掲載されています。
レポート全文はこちらからダウンロードできます。
導入をご検討の場合は、F5担当者とのブリーフィングをご予約ください。調査結果をお客さまの環境に照らして整理し、ビジネスリスクの軽減につながるWAAP機能の優先順位を決定できます。
著者について

関連するブログ記事

経営幹部が抱くAIに関する4つの誤解
AIに関する誤解は数多くあります。ここでは、組織が自社環境にAIを導入する際に見直す必要があるかもしれない4つの誤解を紹介します。

IT/OTコンバージェンスの現状と、セキュリティを最優先すべき理由
ITシステムとOTシステムの融合が進むにつれ、攻撃対象領域は拡大します。組織が安全に統合する方法と、F5 ADSPが大規模な運用の保護にどのように役立つかをご紹介します。

AIのレイテンシ:セキュリティを犠牲にできない理由
AIのレイテンシは、単なる速度の問題ではありません。パフォーマンス、セキュリティ、信頼性のバランスを考慮したシステム設計が重要です。

AIアプリケーションを大規模に提供する:ADCの役割
AIアプリケーションを確実に提供するには、高速なモデルや柔軟に拡張できるインフラストラクチャだけでは不十分です。AIアプリケーションの利用方法を管理するための制御レイヤーが必要です。

MCP:AI対応のアプリケーションデリバリを実現する鍵
Model Context Protocol(MCP)は、最新のアプリケーションにおける安全で低遅延なAI統合を可能にします。将来を見据えたアプリケーションデリバリ戦略にMCPが不可欠な理由をご覧ください。

AIガードレールとは?基盤モデルプロバイダーの枠を超えて進化する安全対策
急速に変化する組織の脅威領域におけるリスクをより包括的に捉えるために、AIガードレールの進化が必要な理由をご覧ください。