あらゆる企業がAIの導入を急ぐ一方で、そのガバナンスを確立できている企業はほとんどありません。ある著名なグローバルテクノロジー企業は、2026年のAI予算をわずか4か月で使い切りました。別の企業は、従業員1人当たりのAI支出に週200ドルの上限を設け、予算を管理しようとしました。世界でも特に高い技術力を持つ企業でさえAI支出を管理できないのであれば、大半の企業にとって管理は極めて困難です。
McKinsey & Companyによると、組織の88%がすでにAIを利用しています。しかし、AIトラフィックの大半は、コスト管理、ガバナンス、監査証跡がないまま、サードパーティの大規模言語モデル(LLM)に直接送信されています。トークン支出は前年比で10倍に増加する一方、個人を特定できる情報(PII)が企業所有ではないモデルに漏えいし、エージェントは制限なくMCPツールにアクセスしています。
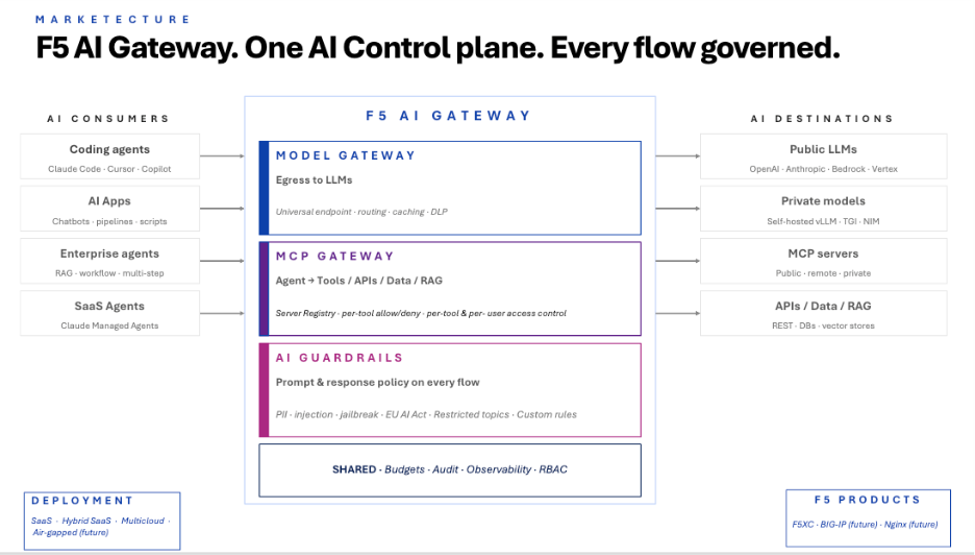
これらの課題への対応を支援するため、F5は本日、次世代のF5 AI Gatewayを発表しました。これは、モデル、エージェント、ツール、API、データがどこで実行されていても、あらゆるAIインタラクションを制御、最適化、保護する単一のコントロールプレーンです。
ガバナンスのギャップが拡大
現在のAIガバナンスを取り巻く環境は、設計思想の違いによって分断されています。一部のベンダーは、より広範なAPI管理プラットフォームにAI機能を後付けしているため、AIガバナンス専用に設計されておらず、専門性とパフォーマンスに劣る製品となっています。また、洗練された開発者向けワークフローを提供する一方で、規制業界が求めるエンタープライズレベルの信頼性、サポート、長期的な継続性を欠くベンダーもあります。
結果は明らかです。企業は、カスタムプロキシ、プロバイダー固有のSDK、スタンドアロンのガードレール、個別のオブザーバビリティツールをつなぎ合わせています。その結果、パイプラインは脆弱になり、ベンダーが乱立する一方で、モデル、エージェント、ツールを横断する統一的なポリシーモデルは存在しません。
今年初め、F5は、F5 AI Security Platformを発表しました。AIアプリケーションを支えるモデルやデータソースから、それらを接続するAPIやエージェントに至るまで、企業のAI環境のあらゆるレイヤーを統合的に保護します。F5 AI Gatewayは、ガバナンスのギャップを解消するために特化して設計されています。今回の機能強化により、AI Security Platformのランタイム適用ポイントとして、プラットフォームレベルのポリシーに基づき、リクエストごとにリアルタイムで判断を下します。
3つの重要な機能を1つのコントロールプレーンで
F5 AI Gatewayは、3つの重要な機能を単一のコントロールプレーン、ポリシーモデル、コンソールに統合し、個別のツールを組み合わせる必要をなくします。
Model Gatewayは、すべてのLLMインタラクションを管理し、最適化します。ユニバーサルエンドポイントがプロバイダーの複雑さを抽象化し、スマートルーティングがリクエストをタスクに最適なモデルへ自動的に振り分けるため、単純なワークロードに高性能モデルを浪費せずに済みます。Model Registryは、承認済みモデルを厳選したカタログをプラットフォームチームと開発チームに提供します。利用が認められているモデルを迷わず選択できるため、AIイノベーションを加速できます。
セマンティックキャッシュと完全一致キャッシュ、プロバイダーのフォールバック、マルチクラウド環境でGPUを考慮したルーティングにより、アプリケーションを変更することなく、90日以内にトークンコストを30~60%削減するという測定可能な成果が得られます。プロンプトキャッシュだけでも、トークンのコスト構造を変革できます。意図や意味が類似するプロンプトをキャッシュすることで、AI Gatewayは重複する推論呼び出しを排除し、これまで繰り返し課金されていた処理への支払いを1回で済むようにします。
AI関連の請求額が膨らむ状況を注視するFinOpsリーダーにとって、これはロードマップ上の約束ではなく、数値で実証された成果です。また、AI支出をまったく可視化できていないIT Opsチームは、トークン計測とリアルタイムダッシュボードにより、すべての支出を特定のユーザー、チーム、モデルに紐付け、把握できなかったコストを有用なコスト情報へと変えられます。
MCP Gatewayがエージェント型AIの新たな領域を統制します。エージェントが急増する中、制御や監査証跡がないまま、エージェントはMCPサーバーやツールに全面的にアクセスできます。MCP Gatewayは一元化されたMCP Server Registryを導入し、パブリック、リモート、プライベートを問わず、組織全体のすべてのMCPサーバーをチームが一元的に把握できるようにします。
ツール単位の許可/拒否設定とアクセス制御により、エージェントが明示的に使用を許可されたツールのみにアクセスできるようにします。一方、開発者は、プロバイダー固有のSDKを組み込んだり、フォールバックロジックを自ら管理したりすることなく、モデルやツールへの効率的で高性能なルーティングを利用できます。ツール単位の予算とクォータにより、エージェントによるAIの際限ない利用を防ぎます。ツール単位の制御がなければ、エージェントのトークン消費コストには事実上上限がありません。1回の自律ループだけで、誰かが気付く前に数千ドル相当のトークンを消費する可能性があります
F5 AI Guardrailsは、すべてのプロンプトとレスポンスに20以上のポリシーを適用します。これには、個人を特定できる情報や個人の健康情報の秘匿化、プロンプトインジェクションやジェイルブレイクへの防御、組織および規制上の要件に合わせたカスタムルールが含まれます。フェイルクローズ方式の適用により、安全でないやり取りがモデルやユーザーに到達する前にブロックします。完全な監査証跡、SOC2/ISO/HIPAAへの準拠、セキュリティ情報およびイベント管理(SIEM)へのエクスポート、データレジデンシー制御により、すべてのAIインタラクションを立証可能にします。これにより、チームはコンプライアンスを単に約束するだけでなく、検証できます。
予算管理、監査、オブザーバビリティ、ロールベースアクセス制御(RBAC)などの共通機能が、3つの機能すべてに一貫して適用されます。制御が分断されることも、ビューがばらばらになることもありません。
アプリ、AI、APIのデリバリーとセキュリティを1つのプラットフォームで
この分野のソリューションの多くは、AIガバナンスの課題の一部にしか対応していません。F5 AI Gatewayは課題の全体像に対応し、さらにその先へと踏み込みます。
AI GatewayはF5 Application Delivery and Security Platformの一部であるため、組織が得られるのはAIガバナンスだけではありません。レイヤー3および4からプロンプトとレスポンスのセキュリティまでを網羅する多層防御アーキテクチャにより、AIガバナンスに加えて、L7ロードバランシング、ボット対策、APIセキュリティ、APIゲートウェイ、WAF、DDoS防御も利用できます。
また、F5 AI Security Platformの適用レイヤーとして、AI Gatewayはこの多層防御をAI環境自体にまで拡張します。これにより、モデルに流入するデータの検査と保護、エージェントとツール間のやり取りの認可と監査、トークン消費の帰属管理と最適化、コンプライアンス対応に向けたすべてのアクションの記録が可能になります。AI Guardrails、WAF、APIセキュリティ、ボット対策、DDoS防御を単一の多層アーキテクチャに統合するソリューションは、ほかにありません。
業務効率化を推進するCIOにとって、これはアプリ、AI、APIのデリバリーとセキュリティを担う単一のプラットフォームであり、ベンダーの乱立と運用の複雑さを一挙に軽減します。AIコストの急増を注視するCFOにとっては、定量化された成果によってROIを実証できるだけでなく、予算階層、ユーザーごとの支出追跡、請求額が深刻な問題になる前に作動するしきい値アラートを通じて、企業のトークンエコノミクスを予測可能にする手段となります。
拡大するAIの脅威領域に対応するCISOに、インフラストラクチャからプロンプトまでを対象とした多層防御を提供します。セキュリティ責任者やAIガバナンスチームは、あらゆるモデル、エージェント、ツールについて「誰が何にアクセスできるか」を把握できます。
また、開発者やプラットフォームエンジニアにとって、Model Registry、MCP Registry、ツール単位のアクセス制御は、チケットや統合作業の負担を減らし、実際に使いたいと思える、ガバナンスの効いたAIプラットフォームを実現します。
業界を超えて広がる初期の導入機運
この次世代のF5 AI Gatewayは、AIガバナンスが自然に成熟するのを待つ余裕のない企業ですでに導入が進んでいます。
中東の大手クレジットカード決済処理事業者は、プロンプトインジェクション、ジェイルブレイク攻撃、PIIの流出を防ぐガードレールを適用するためにAI Gatewayを導入し、顧客の決済データや個人を特定できる情報が保護されないままサードパーティモデルに送信されることがないようにしています。このお客さまにとって、フェイルクローズ方式の適用と完全な監査可能性は、任意の機能ではなく、規制上の必須要件です。
LLM推論に年間5,000万~1億ドルを費やすシリコンバレー最大手のテクノロジー企業の1社は、トークンの使用先を可視化し、コストを管理するためにAI Gatewayを導入しようとしています。この規模では、トークンエコノミクスは取締役会レベルの課題です。キャッシュヒット率の向上やスマートルーティングの最適化が1ポイント進むごとに、数百万ドルのコスト削減につながります。トークン計測、チーム別の予算プロファイル、単純なワークロードをプレミアムモデル以外に振り分けるスマートルーティングにより、数千万ドル規模のAIコストを直ちに削減でき、その効果も定量的に把握できます。
エンタープライズAI導入の初期段階にあるアジア太平洋地域の大手金融サービス企業も、初日からガバナンスを基盤に組み込むためにAI Gatewayを活用しています。同社の運用チームとITチームはコストの可視化と予算管理を求める一方、開発者は適切なツールでイノベーションを加速するため、厳選されたModel RegistryとMCP Registryを必要としています。ガバナンスを後付けするのではなく、統合コントロールプレーンから始めることで、同社は当初からAIを管理可能でスケーラブルな機能として位置付けています。
3つの業界、3つの大陸。共通する要件はただ1つ。AIに支配される前に、AIをガバナンス下に置くことです。
企業では、ガバナンス体制の整備を上回る速さでAIの導入が進んでいます。F5 AI Gatewayは、すべてのチームに可視性、制御、確信をもたらし、この状況の転換を支援します。今すぐお試しください。
また、プレスリリースもぜひご覧ください。
著者について
.jpeg)
Nirav Shahは、F5のシニアバイスプレジデント兼製品・ソリューションマーケティング責任者として、Application SecurityとAI Securityの戦略的方向性を統括しています。F5入社前はFortinetに11年間在籍し、複数のリーダー職を歴任しました。なかでも、AI-Powered SASE、SOC、Secure Networkingソリューションの責任者を務めました。また、Cisco Systemsでも要職を担い、SD-WANに関する主要な取り組みを主導しました。サイバーセキュリティ分野で20年以上の経験を持ち、市場を定義する製品の立ち上げや、製品開発と営業・マーケティングを連携させて最大限の成果を生み出す高パフォーマンスチームの構築において、確かな実績を築いています。ソートリーダーでありUSCの卒業生でもあるShahは、業界カンファレンスに頻繁に登壇し、AIとサイバーセキュリティの交差領域について主要な出版物に定期的に寄稿する一方、次世代のサイバーセキュリティ専門家の育成にも尽力しています。
Nirav Shahのその他のブログ記事関連するブログ記事
F5 Distributed Cloud CDN:アプリを高速化、ワンクリックで有効化、コストを削減
F5 Distributed Cloud CDNなら、既存のセキュリティポリシーを変更することなく、ワンクリックでアプリを高速化し、オリジンの負荷とエグレスコストを削減して、コンバージョンを向上できます。
F5 BIG-IP v21.1を先行紹介:AIセキュリティ、PQC、ソフトウェアの機能強化
F5のBIG-IP v21.1がAIセキュリティとPQC対応への準備をどのように実現するかをご紹介します。

新しいAI AssistantでGuardrailsを高度化し、セキュリティを強化
F5の新しいAI Assistantは、AI Guardrailのカスタムスキャナー機能に直接組み込まれています。この機能により、企業はGenAIを活用して、自社固有のユースケースや独自のリスクプロファイルに沿ったポリシーを作成し、標準搭載の保護機能を超える対策を実現できます。
EU AI Actへの準拠がより容易に
AIシステム全体でEU AI Act、特に最も重大な禁止事項を運用に落とし込むには、どうすればよいのでしょうか。GenAIを導入するチームにとって、Article 5の「禁止されるリスク」に関する規定への対応には特有の課題があります。操作的な行為、生体認証による監視、ソーシャルスコアリングなど、最も重大な違反の多くは、従来のセキュリティツールでは容易に検出できないためです。F5のAI […]
AIレッドチームに欠けているものと、その改善方法
レッドチーミングは長年にわたり、企業セキュリティの要となってきました。しかし生成AIに関しては、多くの組織が新たな脅威環境に旧来の手法を適用しています。静的なプロンプトテスト、単発の監査、CLIベースのツールでは明らかな不具合を発見できる場合もありますが、導入後の生成AIシステムの挙動が持つ現実世界の複雑さを捉えられることはほとんどありません。 […]
欧州連合の人工知能法
AIが国際ビジネスのあり方を変える中、欧州連合の人工知能法(EU AI Act)は、AI技術の進化における重要な節目となっています。27か国で法制化されたこの重要な規制枠組みは、AIの利用を予定するあらゆる企業や組織に影響を及ぼし、AIシステムのあり方を形作ることになります。[…]