多くの組織では、生成AIの展開を計画的に進めてきたわけではありません。あるチームがチャットボットを立ち上げ、別のチームがモデルを社内データに接続し、今ではエージェントが本番環境で人知れずツールを呼び出しています。試験導入から本番展開へと駆け足で進む中で、いつしかセキュリティは後追いになっていました。
こうしたギャップを埋めるために作成されたのが、F5のホワイトペーパー『生成AIのセキュリティ確保:30日・60日・90日のフレームワーク』です。このフレームワークは、AIセキュリティを調達時の確認項目や1回限りの監査として扱うのではなく、単一のアプリケーションのセキュリティ確保から、アプリケーション群全体を対象としたプログラムの運用、さらには自律型エージェントの防御へとチームが段階的に進むための90日間の道筋を示します。
では、このフレームワークは具体的にどのようなものでしょうか。
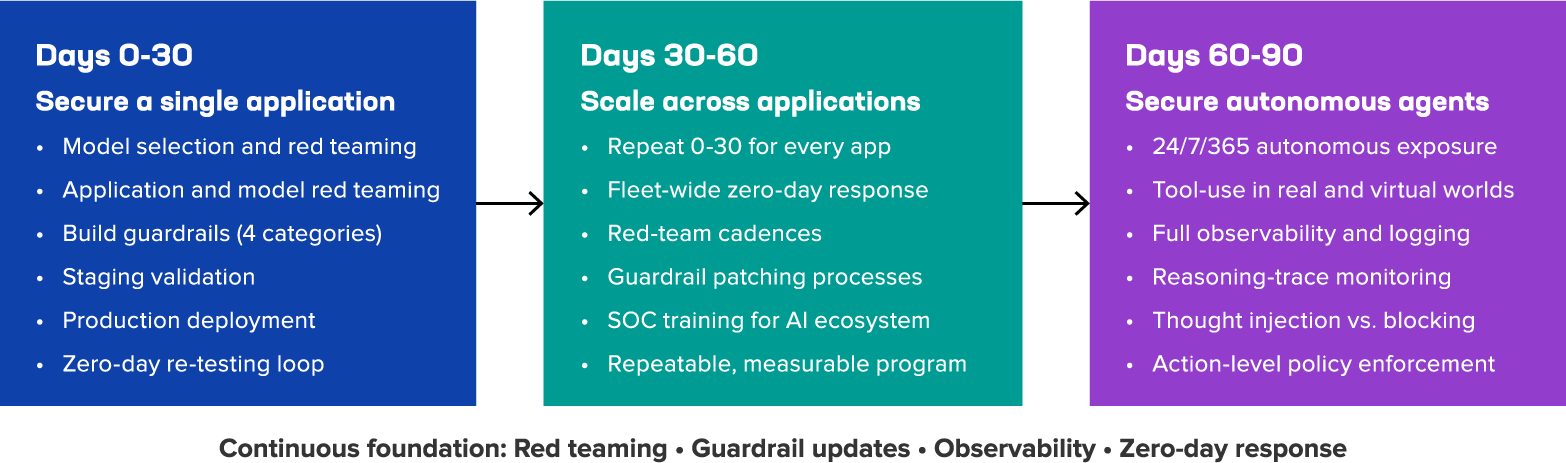
0~30日目に重視すべきは、デプロイの速さではなく、規律ある取り組み
新しい生成AIアプリケーションは、すぐにリリースしたくなるものです。しかし、F5のAIセキュリティフレームワークでは、最初に別の取り組みを求めています。モデルの選定、レッドチーミング、ガードレールの設計を、乗り越えるべき障害ではなく、最初の30日間で取り組むべき本来の業務として捉えることです。
具体的には、まずモデル単体でレッドチーミングを実施してセキュリティのベースラインを確立し、そのモデルを基盤にアプリケーションを構築します。その後、モデルとアプリケーションを組み合わせたシステムでレッドチーミングを実施し、アプリケーションによってセキュリティが向上したのか、低下したのかを確認します。また、既存の規制、AI固有の規制、ユースケースにおける脅威、レッドチーミングでの検出事項という4つの異なるカテゴリーを横断してガードレールを構築します。これにより、1つのカテゴリーに明確に収まらないという理由で対処すべき事項を見落とすことを防ぎます。
この第1フェーズで得られるのは、繰り返し実行できるサイクルです。新たなゼロデイ脅威が出現したら、レッドチーミングを再実施し、ガードレールを修正して検証し、再デプロイします。
30~60日目:1つのアプリのセキュリティ対策を組織的な取り組みへと展開
1つのアプリケーションを適切に保護できれば、良い成果と言えます。しかし、20のアプリケーションを同じ方法、同じ周期で、同じ監査可能性を確保しながら保護するとなると、まったく別の課題です。多くの組織がここで行き詰まります。
F5のフレームワークには、その場限りのセキュリティ対策を、規模の拡大に対応できるプログラムへと転換する4つの柱があります。
- リスク階層に応じたレッドチーム活動の実施頻度の明確化
- 多数のアプリケーションに対して更新を一括で展開(およびロールバック)できるガードレールのパッチパイプラインを構築します
- 実効性のあるSLAに基づく、フリート全体のゼロデイ対応プロセスを構築する
- セキュリティ運用担当者が他の脅威と同様に円滑にAIインシデントを調査できるよう、SOCの対応能力を強化する
すべてのAIアプリケーションについて、責任者が誰で、最後にテストを実施したのはいつかを組織として回答できるようになれば、この第2段階は完了です。
60~90日目:根本的に異なるリスクに向き合う
自律型エージェントは、質問に答えるだけではありません。継続的に稼働し、複数のステップからなる計画について推論し、ツールを通じて実際にアクションを実行します。そのため、リクエストとレスポンスを基本とするアプリケーション向けに構築されたセキュリティモデルを、そのまま適用することはできません。
F5のフレームワークが示す答えは、2つの考え方を軸としています。まず、オブザーバビリティは、結果の記録だけでなく、推論の記録にまで広げる必要があります。エージェントのあらゆる思考、ツール呼び出し、判断を関連付けて記録し、インシデント発生後のレビューで、何が起きたかだけでなく、どのように起きたかも再構成できるようにします。次に、エージェントの推論がリスクのある方向にそれたとき、その思考を単にブロックすると、タスクの途中でエージェントの動作が破綻しがちです。このフレームワークでは、代わりに思考の注入、つまりリスクのある思考を、エージェントが生産性を維持できる、より安全な思考に置き換える手法を示しています。これを、ツールの使用権限や、影響の大きい操作に対する承認ゲートなど、アクションレベルの制御と組み合わせます。生成AIのセキュリティは、一度達成すればそれで終わりというものではありません。継続的な運用の積み重ねです。このフレームワークは、導入したAIの対策の隙間がインシデントにつながる前に、セキュリティチームがその運用を確立できるよう支援するために設計されています。
30・60・90日間のフレームワークの全容は、ホワイトペーパーでご覧ください。チームですぐに活用できるフェーズ1~3のチェックリストも掲載しています。また、近日開催のウェビナーにもぜひご登録ください。
著者について
James Whiteは、エンタープライズソフトウェア業界で約20年の経験を持つ、優れたエンジニアでありビジネスリーダーです。
James Whiteのその他のブログ記事
関連するブログ記事

経営幹部が抱くAIに関する4つの誤解
AIに関する誤解は数多くあります。ここでは、組織が自社環境にAIを導入する際に見直す必要があるかもしれない4つの誤解を紹介します。
IT/OTコンバージェンスの現状と、セキュリティを最優先すべき理由
ITシステムとOTシステムの融合が進むにつれ、攻撃対象領域は拡大します。組織が安全に統合する方法と、F5 ADSPが大規模な運用の保護にどのように役立つかをご紹介します。
AIのレイテンシ:セキュリティを犠牲にできない理由
AIのレイテンシは、単なる速度の問題ではありません。パフォーマンス、セキュリティ、信頼性のバランスを取ったシステム設計が重要です。

AIアプリケーションを大規模に提供する:ADCの役割
AIアプリケーションを確実に提供するには、高速なモデルや柔軟に拡張できるインフラストラクチャだけでは不十分です。AIアプリケーションの利用方法を管理するための制御レイヤーが必要です。
MCP:AI対応のアプリケーションデリバリを実現する鍵
Model Context Protocol(MCP)は、最新のアプリケーションにおける安全で低遅延なAI統合を可能にします。将来を見据えたアプリケーションデリバリ戦略にMCPが不可欠な理由をご覧ください。
AIガードレールとは?基盤モデルプロバイダーの枠を超えて進化する安全対策
急速に変化する組織の脅威領域におけるリスクをより包括的に捉えるために、AIガードレールの進化が必要な理由をご覧ください。