モデルガードレールだけでは、AIシステムの安全を確保できません。これは、F5の研究チームがフロンティアモデルをテストする中で毎月確認している事実です(結果は「AI Security Leaderboards」で公開しています)。モデルガードレールは動作上の境界を設定するうえで有用ですが、攻撃者は執拗に攻撃を続けます。プロンプトインジェクション、ジェイルブレイクの試み、新たなエクスプロイトが絶え間なく押し寄せる中、組織は、ガードレールが阻止するよう設計されていないデータ漏えい、コンプライアンス違反、敵対的操作のリスクにさらされています。AIアプリケーションとエージェントを確実に保護するには、脅威の発生時に検知してブロックすることでリアルタイムに防御するランタイムガードレールが必要です。
企業がモデルのGuardrailsだけに頼れない理由
AIモデルのガードレールは、通常、トレーニング、強化学習、プロンプトルールに組み込まれる予防的なツールです。AIシステムが意図したとおりに動作するよう方向付けます。つまり、モデルが実行すべきことと、すべきでないことを制限します。しかし、モデルを本番環境に導入すると、実際の利用において、次のような要因によりその限界が明らかになります。
- 攻撃者が、ガードレールの制限を回避する新たなプロンプトやエクスプロイトを考案すること
- 出力が安全に見える場合でも、PIIやソースコードなどの機密情報が漏えいする
- 適応に時間がかかり、モデルのガードレールが新たな脅威に対応するには、再トレーニングや再構成が必要になることが多い
つまり、モデルのガードレールは指針として機能しますが、セキュリティを保証するものではありません。
ランタイムGuardrailsがモデルGuardrailsの見落としを検出
F5 AI Guardrailsは、モデルのGuardrailsでは対応できない領域を補います。ランタイムで動作し、ランタイムGuardrailsはプロンプトと出力の両方をリアルタイムで検査し、問題が発生する前にリスクのあるやり取りをブロックまたはフラグ付けします。たとえば、プロンプトインジェクションおよびジェイルブレイク対策のGuardrailsは、ポリシーを無効化しようとする不正なプロンプトを検出できます。同様に、データ損失防止のGuardrailsは、機密データが組織外に流出するのを防ぎます。
ランタイムガードレールは、ブロックモード(違反を防止)または監査モード(監視のためにイベントを記録)で動作できます。モデルガードレールとは異なり、ランタイムガードレールは継続的に更新されるため、進化する攻撃に対応した防御を維持できます。
簡単に言えば、モデル ガードレールは、建物の周囲で人が立ち入れる範囲を定めるフェンスのようなものです。ランタイムガードレールは、入口に設けられたセキュリティチェックポイントに相当します。境界を越えるものをすべて検査します。一方が境界を定め、もう一方が有害なものの侵入を防ぎます。
主な違い
ランタイムガードレールとモデルガードレールは、どちらもAIセキュリティに寄与しますが、その仕組みは根本的に異なります。次の表で、両者の違いを一目で確認できます。
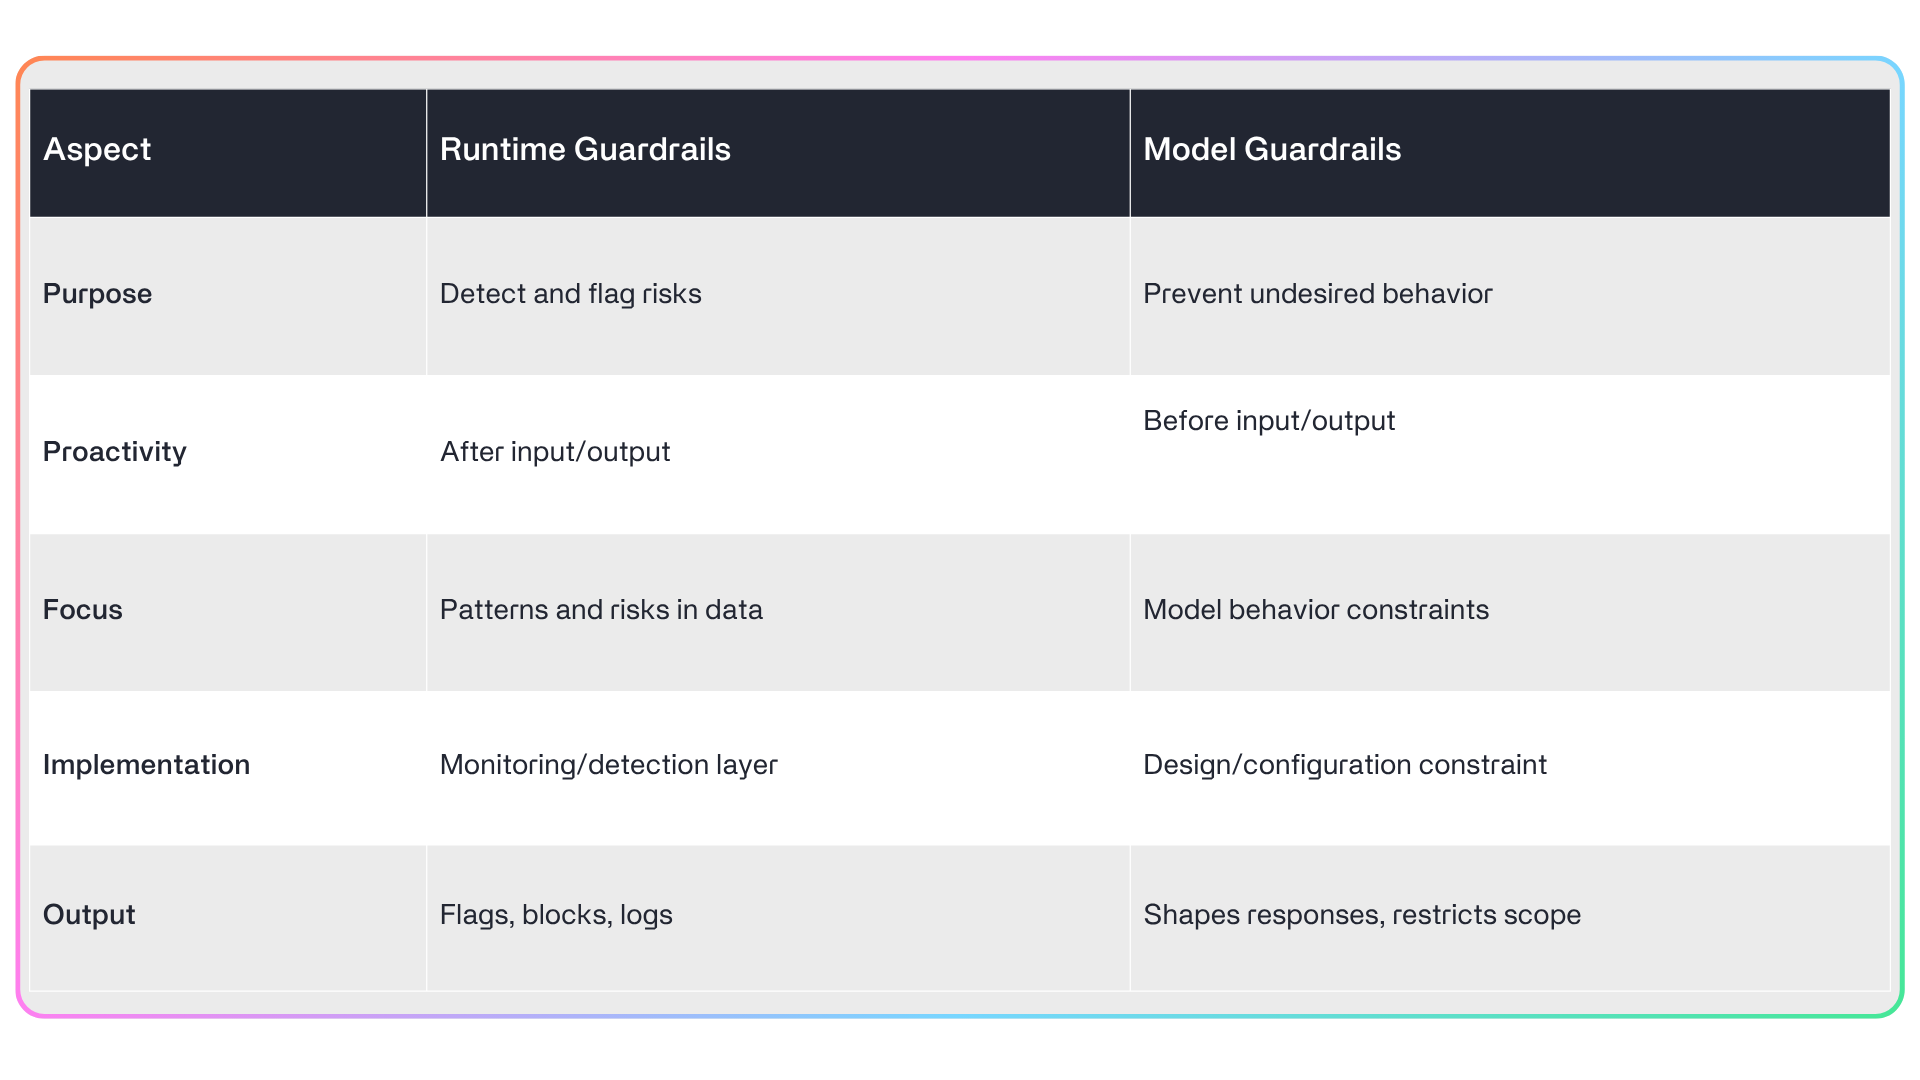
この対比から、1つのことが明確になります。モデルガードレールはAIを適切に導くのに役立ちますが、本番環境でAIを確実に保護するのはランタイムガードレールです。
企業がAIを保護するためにRuntime Guardrailsを必要とする理由
ランタイムガードレールは推論時により強力な保護レイヤーを提供しますが、その真価は、モデルガードレールと組み合わせ、両者を連携させて多層防御戦略を構築することで発揮されます。
モデルガードレールは、モデルの動作に関する基本的な境界を設定します。ランタイムガードレールはその保護を拡張し、モデルガードレールでは予測できない新たな脅威や回避の試みを検出します。たとえば、モデルガードレールでモデルによる医療上の助言を禁止し、ランタイムガードレールで間接的な表現や誘導的なプロンプトを通じてそのルールを回避しようとする試みを検出してブロックできます。
この多層的なアプローチにより、AIセキュリティにおいて最も強固な態勢を構築でき、企業は絶えず変化するリスクへのレジリエンスを維持しながら、安心してイノベーションを推進できます。
著者について

関連するブログ記事

F5 Distributed Cloud CDN:アプリを高速化、ワンクリックで有効化、コストを削減
F5 Distributed Cloud CDNなら、既存のセキュリティポリシーを変更することなく、ワンクリックでアプリを高速化し、オリジンの負荷とエグレスコストを削減して、コンバージョンを向上できます。

F5 BIG-IP v21.1を先行紹介:AIセキュリティ、PQC、ソフトウェアの機能強化
F5のBIG-IP v21.1がAIセキュリティとPQC対応への準備をどのように実現するかをご紹介します。

新しいAI AssistantでGuardrailsを高度化し、セキュリティを強化
F5の新しいAI Assistantは、AI Guardrailのカスタムスキャナー機能に直接組み込まれています。この機能により、企業はGenAIを活用して、自社固有のユースケースや独自のリスクプロファイルに沿ったポリシーを作成し、標準搭載の保護機能を超える対策を実現できます。
EU AI Actへの準拠がより容易に
AIシステム全体でEU AI Act、特に最も重大な禁止事項を運用に落とし込むには、どうすればよいのでしょうか。GenAIを導入するチームにとって、Article 5の「禁止されるリスク」に関する規定への対応には特有の課題があります。操作的な行為、生体認証による監視、ソーシャルスコアリングなど、最も重大な違反の多くは、従来のセキュリティツールでは容易に検出できないためです。F5のAI […]
AIレッドチームに欠けているものと、その改善方法
レッドチーミングは長年にわたり、企業セキュリティの要となってきました。しかし生成AIに関しては、多くの組織が新たな脅威環境に旧来の手法を適用しています。静的なプロンプトテスト、単発の監査、CLIベースのツールでは明らかな不具合を発見できる場合もありますが、導入後の生成AIシステムの挙動が持つ現実世界の複雑さを捉えられることはほとんどありません。 […]
欧州連合の人工知能法
AIが国際ビジネスのあり方を変える中、欧州連合の人工知能法(EU AI Act)は、AI技術の進化における重要な節目となっています。27か国で法制化されたこの重要な規制枠組みは、AIの利用を予定するあらゆる企業や組織に影響を及ぼし、AIシステムのあり方を形作ることになります。[…]