アプリケーションセキュリティは、F5のADCプラットフォームを構成する基本要素です。BIG-IPは、業界をリードするWebアプリケーションファイアウォールによる保護に加え、マルチクラウドアーキテクチャ内のあらゆる場所に配置されたアプリケーションへのセキュアで統合されたアクセスを提供します。F5は、最も包括的なセキュリティソリューションを提供していると自負していますが、市場で唯一の選択肢だと主張するつもりはありません。数多くの選択肢を比較検討する必要があるため、購入者の意思決定は複雑になります。しかし、パブリッククラウドにデプロイされたアプリケーションへの攻撃を軽減したい購入者に向けて、AWSはAWS Security Competencyプログラムを開始し、購入プロセスの検討段階を簡素化しました。F5は先ごろ、同プログラムに自社のWebアプリケーションファイアウォールであるBIG-IP Application Security Manager (ASM)が加わったことを発表しました。本記事では、高度なL7アプリケーション保護とDDoS保護を提供するF5のWAFソリューションが、この限られたメンバーのみで構成されるプログラムに認定された経緯を詳しくご紹介します……
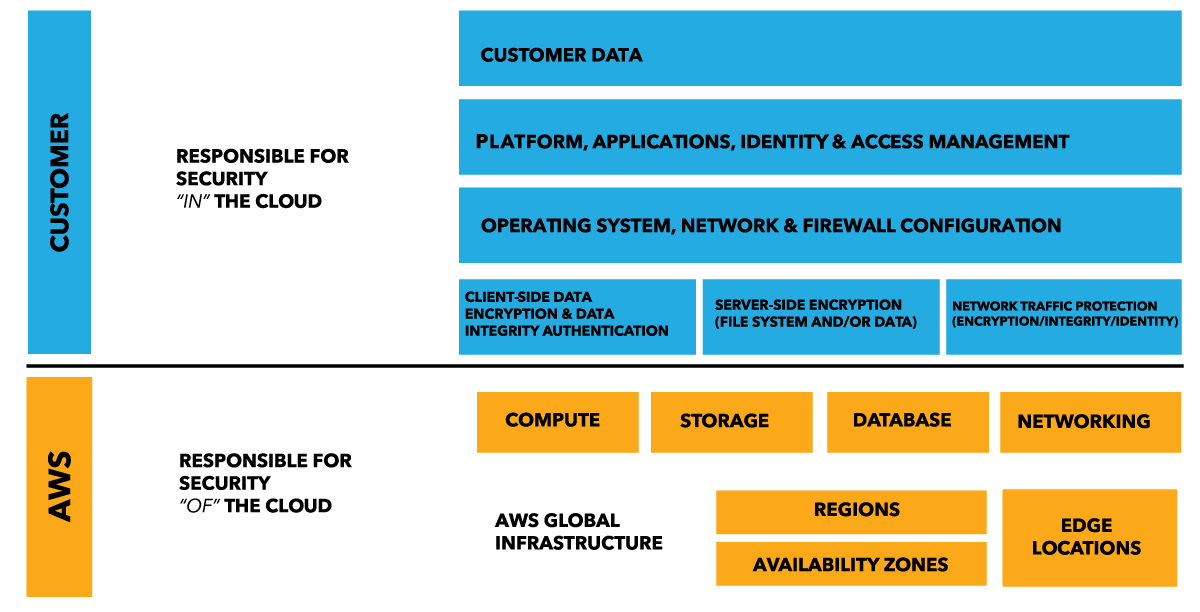
AWSは、引き続き責任共有モデル(上記の図1)の重要性を強調しています。このモデルでは、アプリケーション所有者がクラウド内(仮想マシン、OS、アプリケーション、データ)のセキュリティに責任を負い、AWSはクラウド自体(ハードウェア、ソフトウェア、ネットワーク、施設)のセキュリティに責任を負います。ここでSecurity Competencyプログラムが重要な役割を果たします。このプログラムは、AWSでホストされるアプリケーション向けのセキュリティソリューションをクラウド内で提供するうえで、実績と技術力を実証したサードパーティベンダーを厳選してAWSユーザーに提示することで、不適格なベンダーの多くを検討対象から実質的に除外します。
AWS Security Competencyの取得に必要な3つの要件カテゴリー
AWS Security Competencyの取得は容易ではなく、パートナーは3つの異なる分野にわたる多数の要件を満たす必要がありました。
1つ目は、顧客事例を通じてソリューションの価値を実証することです。この要件を満たすため、F5は完了済みのセキュリティプロジェクトに関する複数のレポートをAWSに提出しました。各レポートには、お客さまが抱えていた課題と、F5のWAFによる解決方法が詳しく記載されています。これらの顧客事例のうち2件は、実稼働環境でのユースケースとメリットを具体的に示す公開事例として承認されました。
2つ目のカテゴリーでは、製品および導入に関する機能に加え、AWSインフラストラクチャ固有の一般的な機能が重視されました。この審査に合格するには、F5はBIG-IP ASM Virtual Editionの設定、使用方法、機能に関する詳細なドキュメントと、高可用性(HA)トポロジーでWAFを導入するための専用ガイドラインを提示する必要がありました。また、AWSはドキュメントの一環として、このソリューションが対応を支援するすべてのコンプライアンス規制の一覧をF5が提供することを明示的に求めています。これにより、お客さまは期待を満たさない可能性のある他のベンダーを候補から除外しやすくなります。最後に、WAFソリューションのデータ暗号化機能が検証され、続いてAWSのIAMロールベース管理サービスとの緊密な統合が示されました。これにより、ユーザーはデバイスへのアクセスを安全に制御できます。
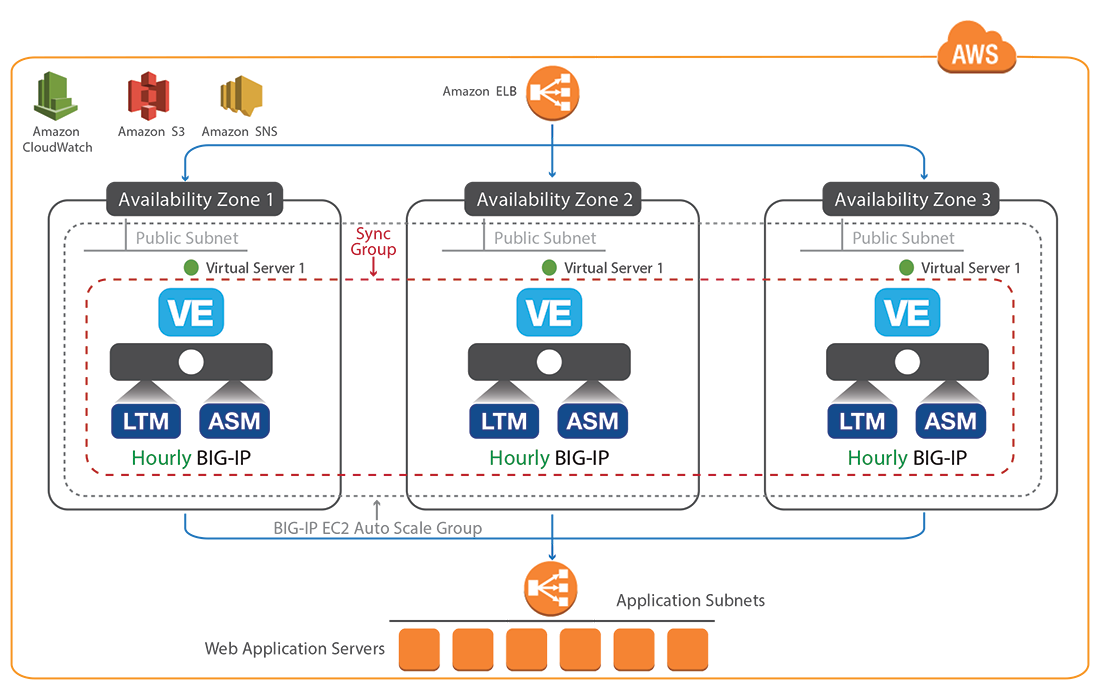
3つ目となる最後の要件群では、ソリューションのセキュリティと可用性を強化するためのWAFとAWSサービスとの統合に重点が置かれています。F5のWAFソリューションは、以前の投稿で説明し、図2に示したとおり、CloudFormationテンプレートによる自動スケーリングをサポートしています。そのため、AWS Auto ScaleおよびAWS ELBと統合し、複数のアベイラビリティゾーンにまたがって運用できることから、「インフラストラクチャセキュリティ」の要件を満たしました。次は「ログ記録と監視」です。これも容易に要件を満たしました。自動スケーリングソリューションでは、AWS CloudWatchを活用してインスタンスをリアルタイムで監視し、アラームを発報してスケーリングイベントをトリガーします。最後の関門として、AWSセキュリティチームがWAFの脆弱性評価を実施したうえで、すべてのデータ保護要件を満たし、必要なアイデンティティおよびアクセスに関する要件に対応していることを確認しました。
すべての要件を優秀な成績で満たした結果、AWSはF5のWAFソリューションを同社の「Security Partner Solutions」ページに掲載し、この成果を称えてF5に新たな認定を授与しました。
F5のWAFソリューションの詳細については、BIG-IP ASMのデータシートをご覧いただくか、AWS Marketplaceのこちらでご確認ください。
著者について
関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。