侵害を受けていなくても、自動化された攻撃によるコストは想像以上に高い可能性があります。
現在、インターネットトラフィックのほぼ半分がボットによって生成されています。なかには善良なボットもありますが、その多くは悪意のあるものです。自動化と機械学習による運用効率の向上が、偵察目的のプローブや攻撃に悪用されています。
セキュリティ上の脅威は存続に関わるものであり、相当数の組織がボット対策サービスを導入しているのも、間違いなくそのためです。しかし、こうした望ましくないトラフィックは、セキュリティ上の脅威にとどまらず、実際に経済的な影響も及ぼします。その影響を示すため、いくつかのモデルを試作しました。
サーバーコストへの影響
まず挙げられるのは、アプリケーションやサーバーにかかる追加の負荷です。アプリケーションが処理できる接続数には限りがあり、ボットと正規ユーザーのどちらも接続を必要とします。ボットが接続を占有すると、その分、正規ユーザーは接続できなくなります。有料顧客がサイトやアプリケーションにアクセスできるようにするには、より多くのリソースが必要です。
一般に認められているトラフィック構成、つまり50%以上がボットによって生成されていることを踏まえると、ボットと正規ユーザーは1対1の割合で存在すると想定できます。リクエストが2件あれば、1件は正規ユーザーから、もう1件はボットからのものです。この想定に基づけば、正規のリクエストに応答するために必要なサーバーインスタンス1台につき、ボットのリクエストに応答するためのインスタンスも1台必要になると考えられます。
つまり、ボットが原因で、サーバーインスタンスに必要な額の2倍を支払っていることになります。正規のリクエストを処理するために通常5つのインスタンスが必要な場合、年間コストは約$1,401.60です。ボットに対処するためにその数を2倍にすると、年間コストは$2,803.20になります。
帯域幅コストへの影響
しかし、これだけではありません!
クラウドの破壊的なビジネスモデルがもたらしたのは、従量課金やサブスクリプションだけではありません。サービスについても、利用した分だけ支払う仕組みが導入されました。現在では、データベース、メッセージング、ストレージ、ロードバランシングなど、多彩な選択肢から必要なサービスを選べます。
しかし、選択の有無にかかわらず付随するサービスもあります。アウトバウンド帯域幅、つまりネットワーク使用量は、誰もが話題にしたがらないコストの1つです。それでもコストであることに変わりはなく、コンピューティングリソースと同様に、ボットの武器化によって大きな影響を受けます。
HTTP Archiveによると、現在のページの平均サイズは1,288 KBです。かなりの大きさです。帯域幅の相場は1 GBあたり約12セントです。ここでは控えめに、1日わずか10人の訪問者から始め、10倍ずつ増やしてモデル化しました。このモデルでは、訪問者の50%がボットであると仮定しています。1日10人の場合、年間コストは1.09ドル(ボットなし)と2.19ドル(ボットあり)の差にすぎません。これを1日10,000人まで増やすと、年間コストはボットなしで1,096.66ドル、ボットありで2,193.32ドルになります。
繰り返しになりますが、ボットからのアクセスに対応しているため、年間で2倍もの費用を支払っている可能性があります。これだけを見ると、それほど悪くないように思えるかもしれません。結局のところ、帯域幅にかかる費用は年間約2,000ドルにすぎません。T1回線の相場を考えれば、かなり割安です。
コストをまとめて見てみましょう。
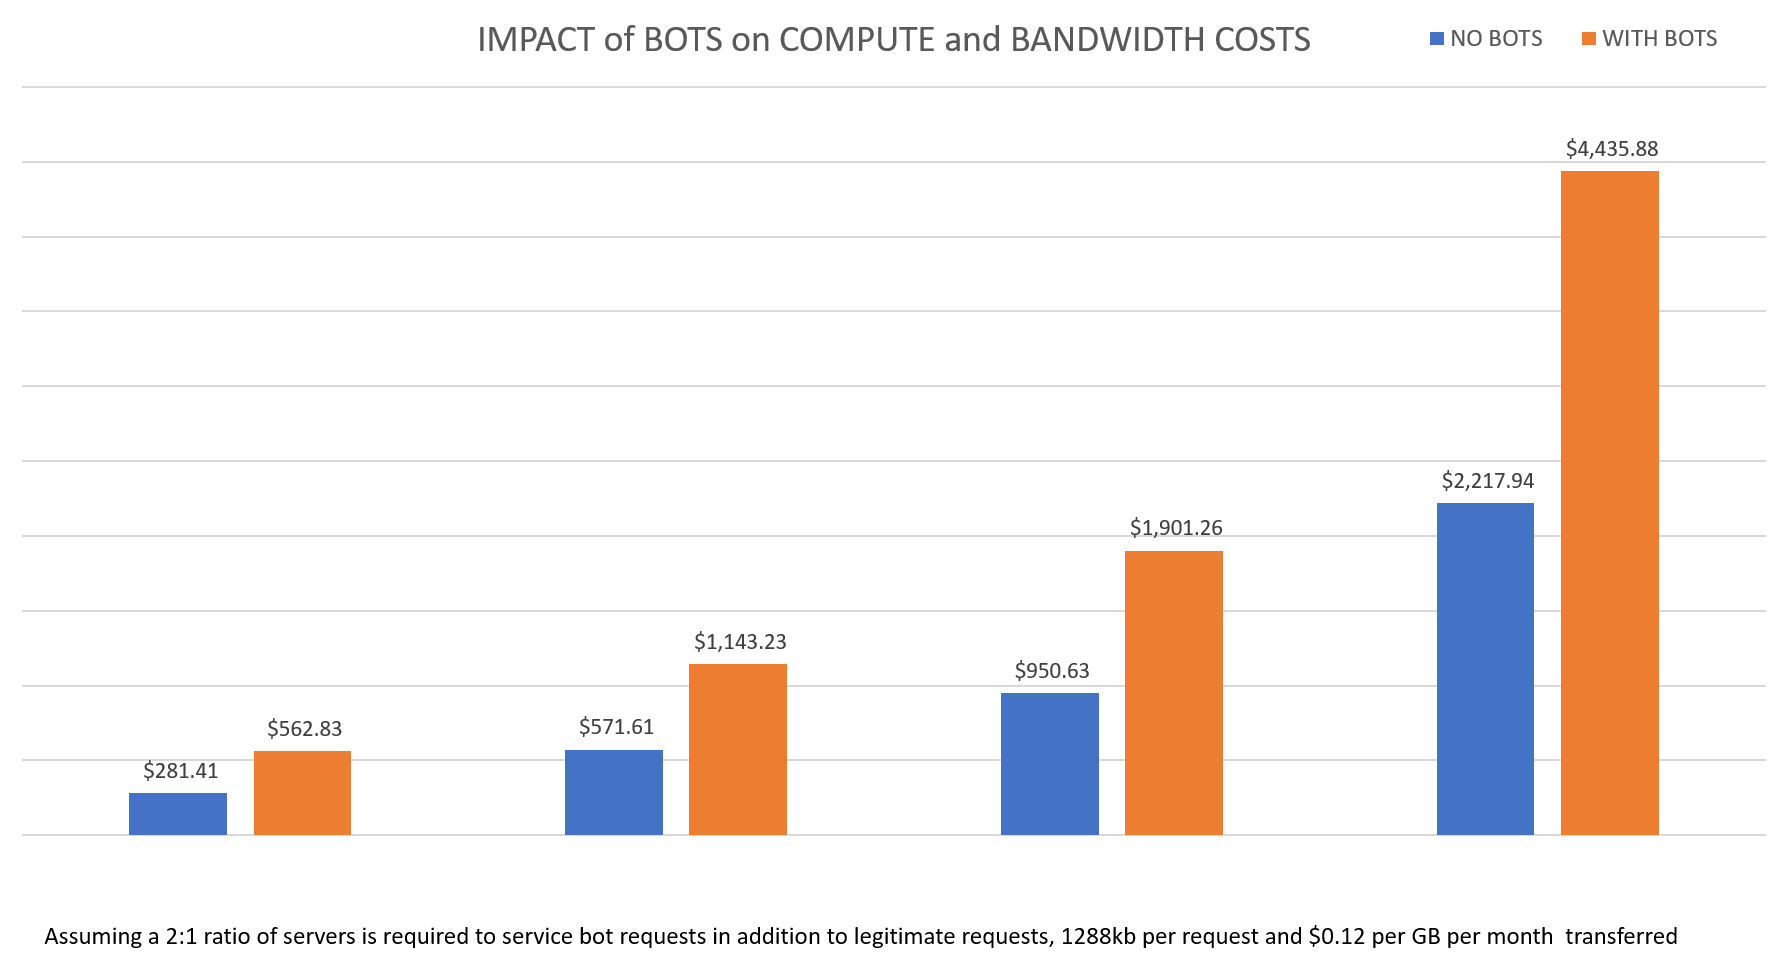
ボットによる経済的影響は積み重なり始めています。特に、ここで想定しているのは、1日あたりの訪問者数が比較的少なく、インタラクションも限定的なケースです。インタラクションの頻度が高いAPIベースのアプリでは、こうしたコストが大幅に増加し、それに伴い、ボットを人間の消費者と同等に扱うコストも増大します。
さらに、クラウド上でアプリのセキュリティと速度を維持するためのコストについては、まだほんの一部しか見ていません。CDNや負荷分散サービスに加え、悪用されたボットによる実害を防ぐWAFも導入すれば、請求額は大幅に膨らむことになります。
Rackspaceには、比較的シンプルながら優れた「クラウドコスト」計算ツールがあります。帯域幅に加え、仮想サーバー、ロードバランサー、データベースのほか、ストレージ、バックアップ、監視などの各種アドオンも計算に含められます。クラウド環境にかかる費用の目安を把握するのに非常に便利なツールです。攻撃に悪用されるボットも考慮し、見積額を2倍にすることをお忘れなく。
データセンターでもコストは積み重なる
データセンターにとどまれば、経済的な影響を避けられると思うかもしれません。しかし、そうではありません。クラウドほど明白ではないかもしれませんが、コンピューティングや帯域幅に加え、アプリケーションの高速化とセキュリティ確保に必要なあらゆるサービスの費用は依然として発生します。さらに、サービスの運用やネットワークおよびストレージアレイの保守に必要な間接費もかかる可能性があります。データセンターのコストを漏れなく正直に捉えるなら、オンプレミス環境のボットが消費する電力量をキロワット時で算出し、そのコストを明らかにすることもできるでしょう。ボットがコンピューティングリソースを使用すれば電力を消費し、電力には費用がかかるからです。
ログをもう少し詳しく調べて分析し、トラフィック全体のうち、実際にボットからの望まないアクセスが占める割合を把握することをお勧めします。そのうえで、それに実際どれだけのコストを支払っているのかを算出してみてください。
望ましくないトラフィックには、コンピューティング、帯域幅、サービス、運用オーバーヘッドなど、さまざまな形で確実にコストがかかっています。ボット対策とWebアプリケーションファイアウォールを活用し、そのコストを可能な限り削減することが合理的です。どちらも、招かれざるボットからのトラフィック量を減らすことで、デジタル経済における事業コストの削減に役立ちます。
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。