Q-Dayの到来時期として2030年が有力視されるようになってから、少なくとも2年が経過し、その間に量子コンピューティングは飛躍的に進展しました。Q-Dayが実際にいつ訪れるかは、考えられているほど重要ではありません。しかし、データの完全性に対する脅威はすでに現実のものとなっています。
攻撃者はすでに「今収集し、後で解読する」攻撃を実行し、将来の悪用に備えて暗号化されたデータを保存しています。そのため、情報セキュリティの根幹を守るには、耐量子計算機暗号(PQC)、少なくともハイブリッドPQCを今すぐ導入することが急務です。
公共部門のデータは特に脆弱な可能性があります
この課題は、公共部門では特に厄介だと考えられます。まず、機密情報、軍事機密、市民の本人認証情報は、一部の悪意ある攻撃者にとって特に魅力的な標的となります。
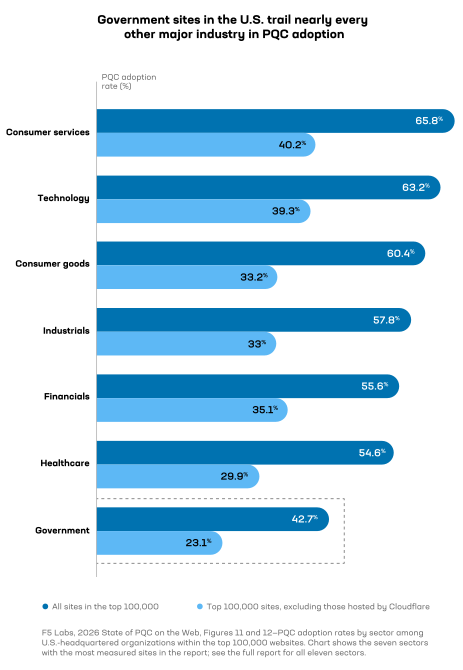
次に、F5 Labsの調査によると、米国の政府機関は、基本的なWebサイトのPQC保護でさえ導入率がわずか42.7%にとどまり、ほぼすべての他の業界に後れを取っています。CDNやクラウドネイティブのハイパースケーラーを通じてデフォルトで提供される自動化されたPQCまたはハイブリッド暗号を除くと、この数値はさらに低下し、23.1%となります。
この低い数値のほうが、連邦政府機関の実際の量子対応状況をより現実的に表していると考えられます。特に、CDNのデフォルトの暗号方式では、インフラストラクチャ、デバイス暗号化、セキュアな通信、その他の領域の保護を提供できないことを考慮すると、そう言えるでしょう。
第3に、公共部門の組織には追加の法的要件が課されることが多く、他の業界の企業と同じように機動的に動けることはまれです。どの組織も財政やリソースの制約に直面しますが、連邦政府の投資に伴う煩雑な調達手続きや、法律で定められた意思決定基準への対応まで求められる組織は多くありません。
公共調達サイクルがもたらす特有の課題
私は20年以上にわたり米国政府で勤務し、その半分以上を国防情報システム局(DISA)で過ごし、最後の7年間は同局のCTOを務めました。連邦政府の調達サイクルの仕組みや細かな事情、所要期間については熟知しています。調達の各段階に設けられた審査や要件の多くには、妥当な理由があります。しかし、調達が脅威の進展に見合うペースで進むことはほとんどありません。
クラウドコンピューティングの導入期、そして近年では政府機関によるAI活用の初期段階を経験する中で、連邦政府の調達における予算編成や取得手続きの長さが、急速に進歩する技術への対応を難しくし得ることを間近で見てきました。また、少なくとも私の在任中は、各機関が調達要件をその時々の市場の実情に合わせることに、常に苦労していたのを覚えています。
“F5 Labsの調査によると、米国政府のWebサイトにおけるPQC導入率は、民間の主要なすべての業界を下回り、わずか42.7%にとどまっています。CDNによるデフォルトの保護を除くと、23.1%です。”
要件を現実的な仕様に正確に落とし込むことは、多くの場合、課題となっていました。通常、これにはベンダーとの明確で双方向のコミュニケーションが必要です。その他の取引権限(OTAs)や課題に基づく提案の活用は役立ちましたが、依然として改善の余地があります。
意思決定者がどれほど的確に動向を予測し、最適な対応を見極めても、調達と導入は最新のベストプラクティスや技術革新、統合の取り組みに後れを取りがちです。調達方式を選ぶ際は、柔軟性を重視し、将来の拡張に対応できる余地を確保してください。私は、技術要件を満たす提案の中から最低価格のものを選ぶLowest Priced Technically Acceptable(LPTA)基準によって、基本的な調達要件は満たしていても、技術の変化に合わせて進化する柔軟性に欠ける投資が行われる事例を、あまりにも多く見てきました。この方式は、最終的にこれらのソリューションを担当する企業側と政府側の双方の担当者に、しばしば不満をもたらしました。さらに、要件が変化してLPTA調達の極めて厳格な枠組みを超えると、調達したものを適切に導入することが難しくなります。ITが変化しないことはまれであるため、これはほぼ不可能になります。
さらに、連邦政府の調達担当者は、調達にかけた労力に対する見返りを増やすという理由だけで、長期サポート契約やベンダーロックインを選びがちです。しかし、契約締結直後にも技術やその最適な組み合わせが変わり得る時代において、長期的な契約は俊敏性を低下させる可能性があります。さらに重要なのは、セキュリティのガードレールが、導入後になって初めて後付けで検討されるケースがあまりにも多いことです。
クラウドファースト戦略への移行などのデジタルトランスフォーメーションでは、調達判断の不手際や遅れによる影響は、主に財務面や運用面に限られていました。コスト削減を狙った施策で削減できなかったり、期待した効率化の効果が得られなかったりしたかもしれません。こうした失敗には、アプリケーションをオンプレミスに戻す、クラウドプロバイダーを変更する、ハイブリッドアーキテクチャでオンプレミスとクラウドへの配置のバランスを見直すといった方法で対処できました。同様に、AI導入での失敗も、より良い学習データセットや別のモデルを使用する、あるいは社内データでモデルをファインチューニングするだけで対処できるかもしれません。
しかし、PQCの実装では、判断の誤りや遅れが壊滅的な結果を招く可能性があります。暗号が破られ、大規模なデータ侵害が発生すれば、取り返しがつきません。国家安全保障システム、機密性の高い通信、その他の価値の高い連邦政府の資産を量子攻撃にさらすような調達ミスは、どの政府機関にとっても許されません。特に、データが単に2つの主権下の拠点間を行き来するのではなく世界中を流れる場合、友好的とは限らず、完全に安全とも限らない場所を通過します。そうした場所では、「今保存し、後で復号する」攻撃に格好の機会を与えてしまいます。
しかし、失敗への恐れを理由に意思決定を先延ばしにすることはできません。公共部門の意思決定者には、2030年までの成り行きを見守る余裕はありません。調達と導入に、それまでの期間の大半を費やす可能性が高いためです。
PQCを後回しにせず、事前に検討
暗号化ソリューションの置き換えにかかる時間を過小評価してはいけません。私は2019年に初めてPQCの説明を受けて以来、その課題を注視し、強い関心を持ち続けてきました。しかし、広く認知されるまでには時間がかかり、具体的な行動が広がるまでには、さらに時間がかかっているようです。F5 2026 State of Application Strategy Reportによると、組織の3分の2がPQCのリスクを評価している一方で、行動を起こし始めているのはわずか27%です。問題を眺めているだけの状態から抜け出し、今こそ取り組みを始める必要があります。
米国家安全保障局(NSA)は、2022 年にCommercial National Security Algorithm Suite 2.0(CNSA 2.0)を公開して以来、更新と明確化を繰り返してきました。この夏、米国大統領令14412により、史上最大規模となる可能性が高い暗号移行が正式に始まりました。その直後、連邦政府の文民機関向けの実施手引きとして、米国行政管理予算局の覚書M-26-15が発行されました。これらの機関には、米国国立標準技術研究所(NIST)が承認したPQC標準への移行が義務付けられており、2030 年 12 月 31 日までの準拠が求められています。これは、従来の暗号化アルゴリズムを非推奨とするNISTの正式な期限と一致します。NSAの規則が適用される国家安全保障システムでは、調達に関する最初の主要な要件の適用日が、さらに早い2027 年 1 月 1 日に到来します。
追加の指針の公表が待たれています。連邦調達規則(FAR)評議会が、対象となる請負業者にNIST承認のPQC標準への準拠を義務付ける最初の規則案を公表する期限、2026 年 12 月 19 日まで、あと2か月を切りました。ただし、その規則を待たずに取り組みを進めてください。移行を支援するNIST承認の3つの標準、FIPS 203 (ML-KEM)、FIPS 204 (ML-DSA)、FIPS 205 (SLH-DSA)と、ハイブリッドPQC暗号技術はすでに存在します。FIPS 203と204はCNSA 2.0に含まれています。
今すぐ始めるには
PQCへの準拠に向けて、今から取り組みを始めましょう。具体的な手順をご紹介します。
- 継続的な変更を見据えて計画する。まず、PQCへの準拠は、一度変更すれば完了するものではないと認識する必要があります。政府機関と、その主要な請負業者やベンダーには、最初の一歩を踏み出すために必要なものがすでにそろっていますが、NISTとNSAは今後も追加の候補アルゴリズムの開発を進めていきます。継続的な保護に必要なのは、特定のアルゴリズムやハイブリッドソリューションに固執することではなく、絶えず進化することです。長期にわたる契約や導入期間には注意が必要です。また、俊敏性を確保するには、事前に的確な問いを投げかけ続け、技術の進化に合わせて調達条件や契約条項を見直していく必要があります。
- 今すぐ着手既存の古い契約でも新しい契約でも、2027年や2030年を待たず、今日からすべての新規導入を確実にPQCに対応させてください。パートナーが提供するソリューションも、導入時点で準拠していることを確認してください。安全対策は後から追加すればよいと考えたくなるかもしれませんが、そのリスクは避けてください。
- 詳細な情報を求める。技術ベンダーとのやり取りやRFPの基準策定では、相互運用性テスト、PQCのパフォーマンス指標、暗号部品表を必須とし、ソリューションやツールで使用されているアルゴリズム、鍵長、デジタル証明書、プロトコルを十分に把握してください。これにより、変化に適切に対応している委託先やベンダーを見極めやすくなり、自社システムも変化に対応できるようになります。
- 俊敏性を重視した構築。プログラム可能で、新たな標準の進展に合わせて進化でき、今後も進化していくプラットフォームを導入します。F5 Application Delivery and Security Platform (ADSP)はその一例です。ML-KEMとハイブリッド暗号のサポート、および耐量子VPNトンネリングにより、PQCへの準拠を標準で提供します。
量子コンピューターは、情報とインフラストラクチャのセキュリティに対する直接的な脅威です。その実用化が目前に迫る今、PQCへの移行は、一般的なクラウドやAIの導入とは異なり、単なるコスト削減や効率化の取り組みではなく、緊急に対応すべき必須事項となっています。暗号化は情報セキュリティの基盤でありながら、その重要性は十分に認識されていません。この基盤が近い将来に崩れる可能性がもたらす影響は、運用上の大半の意思決定に伴う影響をはるかに上回ります。専門家と慎重に連携しながら知識を深め、導入時のミスを避け、国家資産を引き続き確実に保護してください。
何よりも、慌てる必要はありません。F5は支援する準備ができています。F5の公共部門向けソリューションをご覧ください。
著者について
関連するブログ記事

経営幹部が抱くAIに関する4つの誤解
AIに関する誤解は数多くあります。ここでは、組織が自社環境にAIを導入する際に見直す必要があるかもしれない4つの誤解を紹介します。
IT/OTコンバージェンスの現状と、セキュリティを最優先すべき理由
ITシステムとOTシステムの融合が進むにつれ、攻撃対象領域は拡大します。組織が安全に統合する方法と、F5 ADSPが大規模な運用の保護にどのように役立つかをご紹介します。
AIのレイテンシ:セキュリティを犠牲にできない理由
AIのレイテンシは、単なる速度の問題ではありません。パフォーマンス、セキュリティ、信頼性のバランスを考慮したシステム設計が重要です。

AIアプリケーションを大規模に提供する:ADCの役割
AIアプリケーションを確実に提供するには、高速なモデルや柔軟に拡張できるインフラストラクチャだけでは不十分です。AIアプリケーションの利用方法を管理するための制御レイヤーが必要です。

MCP:AI対応のアプリケーションデリバリを実現する鍵
Model Context Protocol(MCP)は、最新のアプリケーションにおける安全で低遅延なAI統合を可能にします。将来を見据えたアプリケーションデリバリ戦略にMCPが不可欠な理由をご覧ください。
AIガードレールとは?基盤モデルプロバイダーの枠を超えて進化する安全対策
急速に変化する組織の脅威領域におけるリスクをより包括的に捉えるために、AIガードレールの進化が必要な理由をご覧ください。