GPUクラスターやAIファクトリーが大きな注目を集める一方で、基幹業務は目立たないオブジェクトストレージのパイプラインに依存しています。データベースのアーカイブやバックアップは、確実に実行されなければなりません。これらのパイプラインが滞ると、アプリケーションは重要なデータにアクセスできなくなり、業務プロセスは即座に停止します。CIOにとって、ストレージのボトルネックは単なるインフラの細部の問題ではなく、事業継続を脅かすものです。これらのパイプラインは、コンプライアンスと災害復旧を支えています。
AIデータ配信は、こうした運用上の負荷をさらに高めます。大規模言語モデルや検索拡張生成(RAG)システムには、高速で信頼性の高いデータアクセスが必要です。そのため、中心となる課題は、どれだけ多くのデータを保存できるかから、プラットフォームとモデルの間でいかに迅速かつセキュアにデータを移動できるかへと変化しています。
障害が起きるまで見過ごされるオブジェクトストレージのパイプライン
エンタープライズ向けオブジェクトストレージは、さまざまなワークロードに対応します。注目度の高いAIプロジェクトを支えるものもあれば、日常業務を担うものもあります。こうした業務用パイプラインが経営層の注目を集めることはほとんどありませんが、障害から復旧し、サービスレベル目標を達成できるかどうかを左右します。
これらのパイプラインは、運用における4つの主要な責任領域にわたります。いずれかのパイプラインに障害が発生すると、業務が停止します。
- 事業継続:データベースの先行書き込みログ(WAL)とバックアップ。従来、WALはローカルのソリッドステートドライブ(SSD)に書き込まれていました。現在のクラウドデータベースでは、S3互換ストレージにWALを書き込むことができます。これらのワークフローを組み合わせることで、チームは障害発生後すぐに基幹システムを復元できます。
- セキュリティ運用:SIEMログとフォレンジック証拠。インシデント対応チームと脅威検知チームは、このデータを基に進行中の攻撃を調査します。
- コンプライアンスとガバナンス:規制対応のためのアーカイブと改変不可能な保管庫。これらのワークロードでは、データの可用性は運用上の選好ではなく、法律で厳格に義務付けられた要件です。
- エンタープライズデータプラットフォーム:データレイクとRAGナレッジベース。これらのパイプラインは、製品を支えるアプリケーションや機械学習エンジンにデータを供給します。
こうしたバックエンドのワークロードは、どれも華やかなものではありません。しかし、危機の際に企業がコンプライアンスを維持し、対応できる態勢を保てるかどうかは、まさにこれらのパイプラインにかかっています。
データパスに潜むリスク
オブジェクトストレージは従来、バックエンドインフラストラクチャとして管理されてきましたが、現代では実際には稼働中のネットワークサービスです。Amazon S3でもプライベートのオブジェクトストレージシステムでも、アプリケーションはREST APIを使用し、HTTP/S経由でストレージにクエリを送信します。このアーキテクチャ上の実態から、オブジェクトストレージのパイプラインも、現代のWebアプリケーションやWebサービスを脅かすものとまったく同じパフォーマンス上およびセキュリティ上のリスクを引き継ぎます。
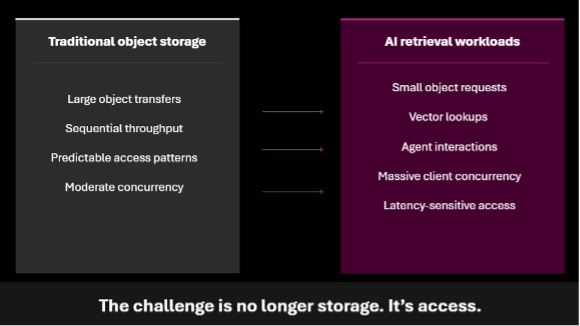
トラフィックの急増によってネットワークインターフェイスの処理能力を超えたり、ストレージコントローラーに障害が発生したりすると、可用性のリスクが生じます。パフォーマンスのボトルネックも同様に業務を妨げます。基盤となるストレージディスクが正常でも、レイテンシーの急増やネットワークの輻輳によって、重要なバックエンドのワークフローに支障が生じます。たとえば、データベースのアーカイブストリームに遅延が発生すると、先行書き込みログが停止し、データベースのパフォーマンスが低下して、突然のサービス停止を引き起こす可能性があります。真のリスクは最初の障害そのものではなく、その影響がどこまで広がるかにあります。データパス内で分離が行われていなければ、1つのパイプラインの問題がシステム全体の停止につながります。
ストレージへのアクセスにWeb APIを使用すると、企業の攻撃対象領域が拡大します。これらのエンドポイントはDDoS攻撃に対して脆弱です。セキュリティチームや開発者は、リアルタイム分析やAIモデルへのデータ供給をオブジェクトストレージに依存しているため、ストレージAPI層でセキュリティ侵害が発生すると、運用に深刻な影響が及びます。
もはや、ストレージ容量そのものの管理は主な課題ではありません。技術面での重要な課題は、アプリケーションとリポジトリの間を流れるデータの移動を適切に制御し続けることです。この転送経路のセキュリティ確保と最適化は、今や基盤となるストレージプラットフォームの維持と同じくらい重要です。
オブジェクトストレージのデータパイプラインに体系的なエンジニアリング手法を導入
分析とAIに向けてデータインフラストラクチャを最新化するには、オブジェクトストレージを単なる受動的なリポジトリとして扱うことはもはやできません。データパスそのものを管理する必要があります。ユーザー向けWebアプリのセキュリティを確保するためにアプリケーションデリバリーコントローラー(ADC)を使用するのと同様に、AIデータ配信を支えるバックエンドのストレージパイプラインにも、同等の制御ポイントが必要です。ストレージバケットの前段にF5 BIG-IPを配置することで、受動的で脆弱なAPIエンドポイントを、高可用性とセキュリティを備えた高速なデータ配信パイプラインへと変革できます。
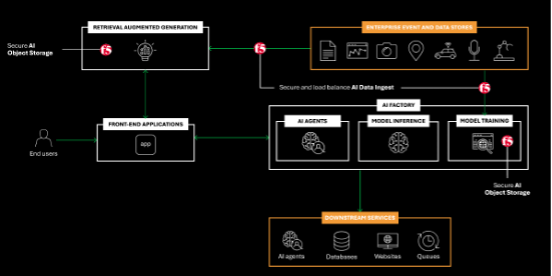
現在のオブジェクトストレージは、HTTP/S APIを介してネットワーク経由でアクセスするため、Webアプリケーションとまったく同じように動作します。そのため、F5 BIG-IPのようなADCは、その管理に本来適したツールです。BIG-IPは、アプリケーションとデータストアの間の制御レイヤーとして、データ移動のセキュリティを確保し、安定化します。
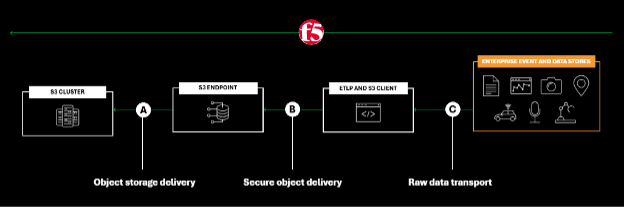
このアーキテクチャは、アプリケーションのリファクタリングやストレージプラットフォームの再設計を必要とせず、運用面で次のような大きなメリットをもたらします。
- ストレージのリファクタリングが不要:セキュリティとルーティングを追加するためにストレージをアップグレードするには、多額の費用と数年にわたる期間が必要です。ストレージの前段にBIG-IPを配置すれば、基盤となるストレージやアプリケーションコードを一切変更することなく、エンタープライズグレードのルーティングとログ記録を即座に導入できます。
- ネットワーク処理のオフロードによるパフォーマンスの向上:ストレージシステムは、データの読み書きを目的として構築されており、ネットワークのオーバーヘッドを管理するためのものではありません。BIG-IPは、SSL/TLS復号など、プロセッサーに高い負荷がかかる処理をオフロードします。こうしたネットワーク負荷の高い処理をストレージアレイから切り離すことで、ストレージのCPUはI/Oに専念でき、AIクエリの応答時間を短縮できます。
- 能動的なセキュリティ保護:従来のストレージセキュリティは受動的で、悪意のあるクエリを検知できないアクセスキーに依存しています。BIG-IPは能動的な防御として機能し、Webアプリケーションファイアウォール(WAF)で受信するストレージAPIトラフィックを検査して、SQLインジェクションやDDoS攻撃がストレージ層に到達する前にブロックします。
高可用性を確保するため、BIG-IPはエンドポイントの健全性を監視し、オフラインのノードを避けてトラフィックをルーティングします。また、データセンター間でクエリの送信先を動的に制御します。これにより、コンポーネント障害の影響範囲を抑え、データ量やAIモデルの需要が拡大しても、予測可能なサービスレベルを維持します。
信頼性の高いデータ移動は、今やビジネスの必須要件
アプリケーションとストレージの間にADCによる制御レイヤーを配置することで、レジリエンスを備えた制御可能なデータパスを確立できます。このアーキテクチャでは、主要な顧客向けアプリケーションやAPIですでに採用している厳格なエンジニアリング手法を、オブジェクトストレージのパイプラインにも適用します。
企業にとって最も重要なデータパイプラインは、往々にして最も見えにくいものです。災害復旧を実施する場合も、コンプライアンスを維持する場合も、運用の安定性は、ネットワーク内でいかに確実にデータを移動できるかに全面的に依存します。
パフォーマンスへの要求が高まる中、オブジェクトストレージを容量と規模だけで評価することは、もはやできません。ビジネスリーダーにとっての目標は、単により多くのデータを保存することではなく、重要な業務やAIの取り組みを支えるデータの可用性とセキュリティを継続的に確保することでもあります。データの保存は最初の一歩にすぎません。レジリエンス、制御、封じ込めを実現するために、データパスそのものを積極的に設計する必要があります。
F5のAIへの取り組みは、これだけではありません。F5があらゆる場所でAIアプリを保護し、配信する方法をご覧ください。
著者について
関連するブログ記事
F5 Distributed Cloud CDN:アプリを高速化、ワンクリックで有効化、コストを削減
F5 Distributed Cloud CDNなら、既存のセキュリティポリシーを変更することなく、ワンクリックでアプリを高速化し、オリジンの負荷とエグレスコストを削減して、コンバージョンを向上できます。
F5 BIG-IP v21.1を先行紹介:AIセキュリティ、PQC、ソフトウェアの機能強化
F5のBIG-IP v21.1がAIセキュリティとPQC対応への準備をどのように実現するかをご紹介します。

新しいAI AssistantでGuardrailsを高度化し、セキュリティを強化
F5の新しいAI Assistantは、AI Guardrailのカスタムスキャナー機能に直接組み込まれています。この機能により、企業はGenAIを活用して、自社固有のユースケースや独自のリスクプロファイルに沿ったポリシーを作成し、標準搭載の保護機能を超える対策を実現できます。
EU AI Actへの準拠がより容易に
AIシステム全体でEU AI Act、特に最も重大な禁止事項を運用に落とし込むには、どうすればよいのでしょうか。GenAIを導入するチームにとって、Article 5の「禁止されるリスク」に関する規定への対応には特有の課題があります。操作的な行為、生体認証による監視、ソーシャルスコアリングなど、最も重大な違反の多くは、従来のセキュリティツールでは容易に検出できないためです。F5のAI […]
AIレッドチームに欠けているものと、その改善方法
レッドチーミングは長年にわたり、企業セキュリティの要となってきました。しかし生成AIに関しては、多くの組織が新たな脅威環境に旧来の手法を適用しています。静的なプロンプトテスト、単発の監査、CLIベースのツールでは明らかな不具合を発見できる場合もありますが、導入後の生成AIシステムの挙動が持つ現実世界の複雑さを捉えられることはほとんどありません。 […]
欧州連合の人工知能法
AIが国際ビジネスのあり方を変える中、欧州連合の人工知能法(EU AI Act)は、AI技術の進化における重要な節目となっています。27か国で法制化されたこの重要な規制枠組みは、AIの利用を予定するあらゆる企業や組織に影響を及ぼし、AIシステムのあり方を形作ることになります。[…]