AIエージェントは、人々がアプリケーションを利用する方法を急速に変えつつあります。ユーザーはWebサイトを直接操作する代わりに、AIにタスクを任せるケースが増えています。たとえば、エージェントにニュースを読ませたり、出張を計画させたり、商品を購入させたり、アカウントを管理させたりしています。こうしたタスクを実行するために、AIエージェントはWebサイトを閲覧し、フォームに入力し、アカウントを作成し、ログインして注文を行います。アプリケーションから見ると、こうした動作は驚くほど人間らしく見えます。
この変化は、Webトラフィックのパターンが根本的に変わり、従来のセキュリティ上の前提が通用しなくなりつつあることを示しています。従来のボット管理や不正対策は、人間のユーザーと自動化システムを区別するように設計されていました。しかし、エージェント型AIによって、この境界は曖昧になります。これらのエージェントは正当な権限を持ち、多くの場合は有益なサービスを提供しますが、機械ならではの速度と規模で動作します。セキュリティ制御がこの変化に適応できなければ、正当なトラフィックをブロックし、ユーザー体験を損ない、実際の収益損失につながるおそれがあります。
エージェント規模で生じる新たな信頼の課題
AIエージェントが実在するユーザーや組織に代わって行動するようになると、認可だけではもはや十分ではありません。エージェントにはアプリケーションへのアクセスが技術的に許可されていても、そのすべての行動が適切で、許可された範囲内にあり、経済的なリスクがないとは限りません。大規模な環境では、アイデンティティと同様に意図も重要です。
自動化がユーザーのように振る舞うようになると、組織は信頼の意味を見直さざるを得ず、新たな課題が生じます。実際、各チームは繰り返し発生する次のような問題に直面しています。
- 認可されていても、大規模な運用に適しているとは限りません。AIエージェントが有効な認証情報を持っている場合でも、組織には「許可または拒否」という二者択一の判断に頼るのではなく、意図、適用範囲、コスト上の制限を適用する手段が必要です。
- 信頼できるエンティティのリストが急増しています。アプリケーションはすでに、既知の有益なボットを数百種類サポートしています。閲覧、購入、アカウント作成が可能なAIエージェントが普及するにつれ、信頼できる自動化エンティティの数は急速に増え続けています。
- 正規のエージェントが不正利用と誤認される。 エージェントを識別できる可視性がなければ、有益な自動化がブロックされることが多く、取引の失敗、ユーザーの負担、収益の損失につながります。
- エージェントと人間の間で責任の所在が曖昧になります。アプリケーションがエージェントの代理対象を特定できない場合、パーソナライゼーション、ポリシー適用、信頼性のすべてが損なわれます。
- エージェント型ブラウザは新たなリスクをもたらします。プロンプトインジェクションや侵害されたエージェントワークフローにより、機密データが漏えいし、業務が中断され、全体的なセキュリティリスクが高まる可能性があります。
これらの課題を総合すると、既存のボット対策を早急に進化させる必要があることは明らかです。
エージェント型AIに対応して進化したボット対策
F5 Distributed Cloud Bot Defenseは、こうした新たな現実に対応するために構築されています。AIエージェントがマシン速度で重要なタスクを実行する機会が増えるなか、セキュリティチームは、ユーザーが利用するワークフローを損なうことなく、信頼できる自動化と許容できないリスクを区別する必要があります。
F5は、Web Bot AuthやKnow Your Agent(KYA)など、新たに登場しているエージェント認証および信頼性に関する標準をサポートし、組織がAIを活用した自動化を安全に導入するための実用的な手段を提供します。エージェントのトラフィックをデフォルトでブロックするのではなく、エージェントの動作をきめ細かく制御しながら、機密性の高いワークフローで使用するAIエージェントを明示的に承認できます。
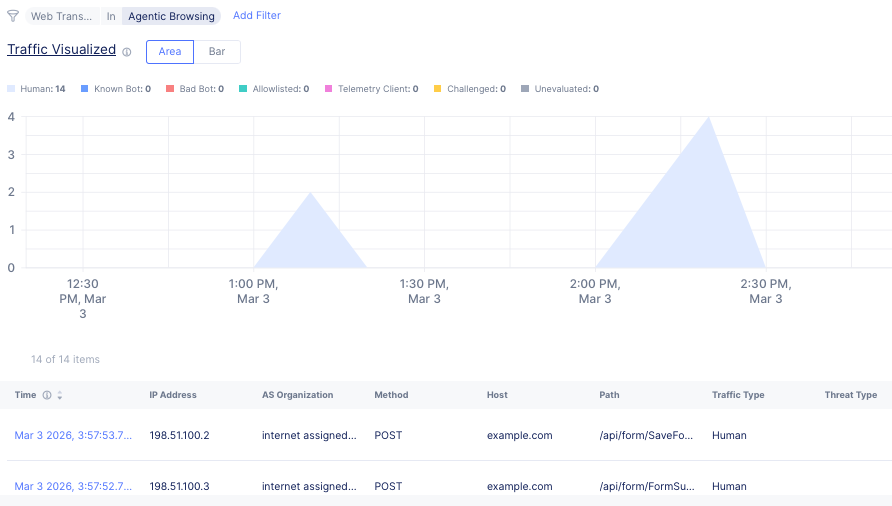
同様に重要なのは、ブラウザセッションを操作しているのが人間ではなくAIエージェントである場合、F5がそれを把握できることです。最新のエージェントは、フルブラウザを使用し、人間の操作パターンを意図的に模倣するケースが増えているため、従来のシグナルでは検出が困難です。F5 Distributed Cloud Bot Defenseは、信頼性の高い行動データとインタラクションデータを分析し、セッションの実行主体を明らかにします。この可視性により、死角を減らし、AIによるブラウジングが一般化する中で、組織はより適切な意思決定を行えるようになります。
エージェントへの信頼を適用可能なポリシーへ
可視化だけでは十分ではありません。インタラクションの量が増えるにつれ、組織はエージェントへの信頼を、適用可能なポリシーへと転換する必要があります。
F5により、チームは信頼できるポリシー準拠のエージェントを安心して許可すると同時に、明確な境界を適用して、機密性の高いワークフローの不正利用を防止できます。エージェントを認識するポリシーでは、アイデンティティ、完全性、送信元、明示された目的を考慮するため、企業はAIエージェントと特定のエンドポイントとのやり取りをきめ細かく制御できます。その結果、運用リスクとセキュリティリスクを軽減しながら、信頼できる自動化を実現できます。
F5は、エージェントの行動がビジネス全体に及ぼす影響を組織が把握できるよう支援します。これにより、どのエージェントがどのアプリケーションにアクセスしているか、エージェントのアクティビティがコンバージョン率や不正率にどのような影響を与えているか、またどこにリスクが生じる可能性があるかについて、チームはインサイトを得られます。
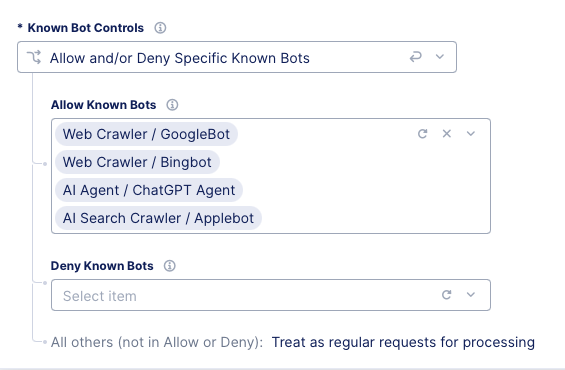
セキュリティ、不正対策、アプリケーションの各チームが共通の可視性を確保することで、組織は必要に応じて制御の強化、レート制限の適用、アクティビティのブロックを迅速に実施できます。
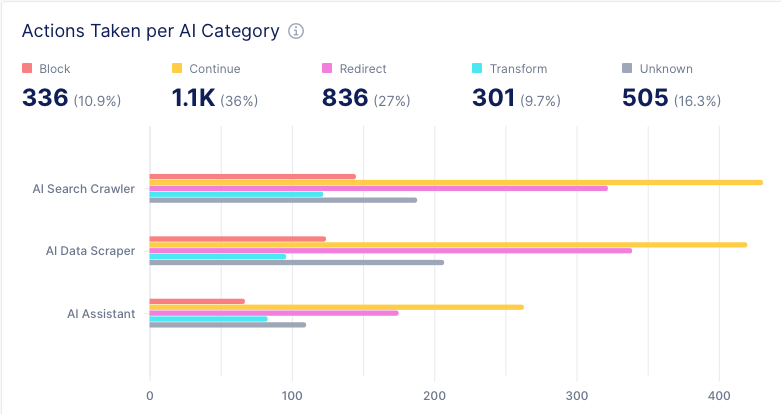
エージェントトラフィックを確実に管理
AIがアプリケーショントラフィックに常在するようになるにつれ、信頼性が極めて重要になります。F5 Distributed Cloud Bot Defenseは、アプリケーションを操作している主体とその目的を組織が把握できるよう支援します。また、適切な制御を自動的に適用し、エージェントの動作が想定どおりであることを継続的に検証します。
このアプローチにより、エージェントトラフィックは未知のリスクから、管理・可視化が可能なデジタル運用の一部へと変わります。チームは問題が発生してから対応するのではなく、重要性の高いワークフローと自動化との連携をプロアクティブに制御できるようになります。
AIエージェントはすでに登場しています。問われているのは、適切に管理するのか、それともビジネスの混乱を許すのかです。
F5 Distributed Cloud Bot Defenseについて詳しくは、お問い合わせください。
著者について
関連するブログ記事

F5 Distributed Cloud CDN:アプリを高速化、ワンクリックで有効化、コストを削減
F5 Distributed Cloud CDNなら、既存のセキュリティポリシーを変更することなく、ワンクリックでアプリを高速化し、オリジンの負荷とエグレスコストを削減して、コンバージョンを向上できます。

F5 BIG-IP v21.1を先行紹介:AIセキュリティ、PQC、ソフトウェアの機能強化
F5のBIG-IP v21.1がAIセキュリティとPQC対応への準備をどのように実現するかをご紹介します。

新しいAI AssistantでGuardrailsを高度化し、セキュリティを強化
F5の新しいAI Assistantは、AI Guardrailのカスタムスキャナー機能に直接組み込まれています。この機能により、企業はGenAIを活用して、自社固有のユースケースや独自のリスクプロファイルに沿ったポリシーを作成し、標準搭載の保護機能を超える対策を実現できます。
EU AI Actへの準拠がより容易に
AIシステム全体でEU AI Act、特に最も重大な禁止事項を運用に落とし込むには、どうすればよいのでしょうか。GenAIを導入するチームにとって、Article 5の「禁止されるリスク」に関する規定への対応には特有の課題があります。操作的な行為、生体認証による監視、ソーシャルスコアリングなど、最も重大な違反の多くは、従来のセキュリティツールでは容易に検出できないためです。F5のAI […]
AIレッドチームに欠けているものと、その改善方法
レッドチーミングは長年にわたり、企業セキュリティの要となってきました。しかし生成AIに関しては、多くの組織が新たな脅威環境に旧来の手法を適用しています。静的なプロンプトテスト、単発の監査、CLIベースのツールでは明らかな不具合を発見できる場合もありますが、導入後の生成AIシステムの挙動が持つ現実世界の複雑さを捉えられることはほとんどありません。 […]
欧州連合の人工知能法
AIが国際ビジネスのあり方を変える中、欧州連合の人工知能法(EU AI Act)は、AI技術の進化における重要な節目となっています。27か国で法制化されたこの重要な規制枠組みは、AIの利用を予定するあらゆる企業や組織に影響を及ぼし、AIシステムのあり方を形作ることになります。[…]