編集部より:この記事は全10回のシリーズの一部です。
- 本番環境に対応したKubernetesで複雑さを軽減
- 高度なトラフィック管理でKubernetesのレジリエンスを向上させる方法
- Kubernetesの可視性を向上させる方法
- トラフィック管理ツールを使用してKubernetesを保護する6つの方法
- Ingress Controllerの選定ガイド、第1部:要件の明確化
- Ingressコントローラー選定ガイド、パート2:リスクと将来の変化への備え
- Ingressコントローラー選択ガイド、第3部:オープンソース、デフォルト、商用の比較
- Ingress Controllerの選び方ガイド、パート4:NGINX Ingress Controllerの選択肢(本記事)
- サービスメッシュの選び方
- 動的なKubernetesクラウド環境におけるNGINX Ingress Controllersのパフォーマンステスト
ブログ全編をまとめた無料の電子書籍『Kubernetesをテストから本番環境へ』もダウンロードできます。
Cloud Native Computing Foundation(CNCF)の2020年の調査によると、NGINXはKubernetes向けのIngressコントローラーで最も広く使用されているデータプレーンです。しかし、「NGINX Ingress Controller」が複数あることをご存じでしょうか。
このブログの旧版は、2018年に「あれ、私が使っているKubernetes用のNGINX Ingress Controllerはどちら?」というタイトルで公開されました。執筆のきっかけは、NGINXを使用する広く普及したIngressコントローラーが2つあることについて、コミュニティメンバーと交わした会話でした。
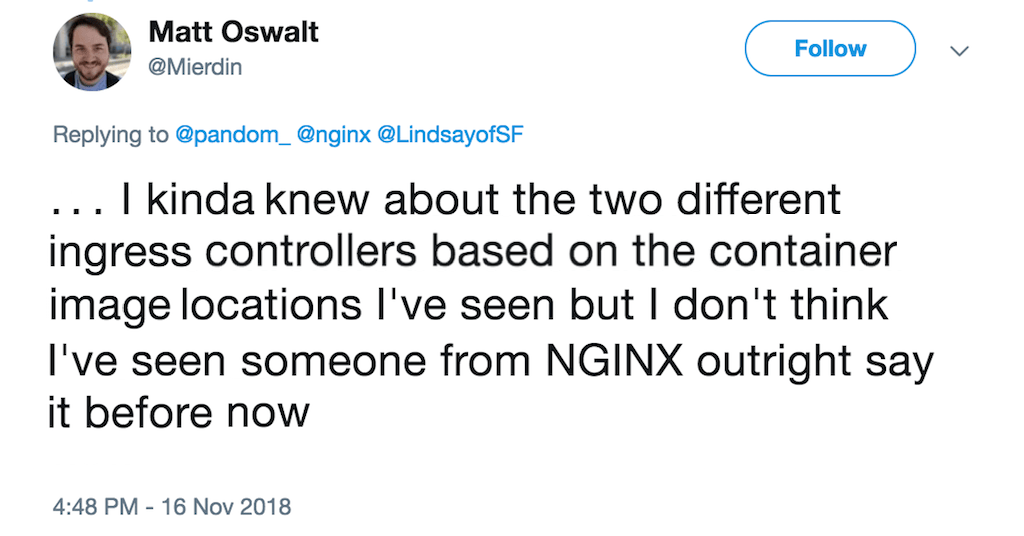
混乱が生じた理由も、その混乱が今も続いている理由も、容易に理解できます。どちらのIngressコントローラーにも、次の共通点があります。
- 「NGINX Ingress Controller」という名称
- オープンソース
- 非常によく似たリポジトリ名でGitHub上にホスト
- ほぼ同じ時期に始まったプロジェクトの成果
そしてもちろん、最大の共通点は、同じ機能を実装していることです。
NGINXとKubernetesコミュニティのIngress Controllerの比較
混同を避けるため、2つのバージョンを次のように区別します。
- コミュニティ版 – GitHubのkubernetes/ingress-nginxリポジトリで公開されているコミュニティ版Ingressコントローラーは、NGINX Open Sourceをベースとしています。ドキュメントはKubernetes.ioに掲載されています。Kubernetesコミュニティがメンテナンスしています。
- NGINX版 – GitHubのnginxinc/kubernetes-ingressリポジトリで公開されているNGINX Ingress Controllerは、F5 NGINXが開発・保守しています。ドキュメントはdocs.nginx.comで参照できます。次の2つのエディションを提供しています。
- NGINX Open Sourceベース(無料のオープンソース版)
- NGINX Plusベース(商用オプション)
NGINXをベースとするIngressコントローラーは、Kongなどほかにも数多くありますが、幸い、それぞれの名前は簡単に区別できます。使用しているNGINX Ingress Controllerがどれかわからない場合は、実行中のIngressコントローラーのコンテナーイメージを確認し、そのDockerイメージ名を上記のリポジトリと照合してください。
NGINX Ingress Controllerの目標と優先事項
NGINX Ingress Controllerとコミュニティ版Ingressコントローラー(およびNGINX Open Sourceをベースとするその他のIngressコントローラー)の主な違いは、開発モデルとデプロイモデルにあります。これらのモデルは、それぞれ異なる目標と優先事項に基づいています。
- 開発理念:すべてのNGINXプロジェクトと製品において、最優先事項は、長期的な安定性と一貫性を備えた高速で軽量なツールを提供することです。リリース間で動作が変わること、特に後方互換性を損なう変更を避けるため、あらゆる努力を尽くしています。アップグレード時に想定外の事態が起こらないことをお約束します。また、選択肢を確保することも重視しているため、すべてのソリューションは、ベアメタル、コンテナ、VM、パブリッククラウド、プライベートクラウド、ハイブリッドクラウドなど、あらゆるプラットフォームに導入できます。
- 統合されたコードベース – NGINX Ingress Controllerは、100%純粋なNGINX Open SourceまたはNGINX Plusのインスタンスを負荷分散に使用し、NGINX標準の機能だけでベストプラクティスに沿った設定を適用します。当社の相互運用性テストを受けていないサードパーティ製モジュールやLuaコードには依存しません。当社のIngressコントローラーは、多数のサードパーティ製リポジトリを組み合わせたものではありません。ロードバランサー(NGINXおよびNGINX Plus)とIngressコントローラーソフトウェア(Goアプリケーション)は、当社が自ら開発・保守しています。当社のIngressコントローラーを構成するすべてのコンポーネントは、当社が一元的に管理し、責任を負っています。
- 高度なトラフィック管理 – 標準のKubernetes Ingressリソースの制約の1つは、高度な機能を追加してカスタマイズする際に、アノテーション、ConfigMaps、お客さま独自のテンプレートなどの補助的な機能を使用する必要があることです。NGINX Ingress Resourcesは、ネイティブかつ型安全で、インデントを使用する設定形式を提供します。これにより、TCP/UDP、サーキットブレーカー、A/Bテスト、ブルーグリーンデプロイメント、ヘッダー操作、相互TLS認証(mTLS)、Webアプリケーションファイアウォール(WAF)など、Ingressの負荷分散機能の実装が簡素化されます。
- 継続的な本番運用への対応 – すべてのリリースは、サポート可能な本番環境向けの基準に従って開発・保守されています。NGINX Open Sourceベースのエディションでも、NGINX Plusベースのエディションでも、この「エンタープライズグレード」を重視する姿勢によるメリットは変わりません。NGINX Open Sourceユーザーは、GitHubでF5のエンジニアリングチームから質問への回答を得られます。一方、NGINX Plusをご契約のお客さまには、業界最高水準のサポートを提供します。どちらの場合も、まるでDevOpsチームにNGINXの開発者が加わったかのようです。
NGINX Open SourceとNGINX Plusの比較:商用版にアップグレードする理由
ここで、NGINX PlusベースのNGINX Ingress Controllerがもたらす主なメリットをいくつか振り返ってみましょう。「Kubernetes Ingress Controllerの選び方、パート3:オープンソース、デフォルト、商用の比較」で説明したように、オープンソースと商用のIngressコントローラーには大きな違いがあります。本番環境で大規模なKubernetesのデプロイと複雑なアプリケーションの運用を計画している場合、F5の商用Ingressコントローラーを利用することで、いくつかの重要な領域で時間とコストを削減できます。
セキュリティとコンプライアンス
多くの組織が本番環境でKubernetesアプリを提供できない主な理由の1つは、セキュリティとコンプライアンスの維持が難しいことです。NGINX PlusベースのNGINX Ingress Controllerは、アプリとお客さまの安全を守るうえで不可欠な5つのユースケースを実現します。
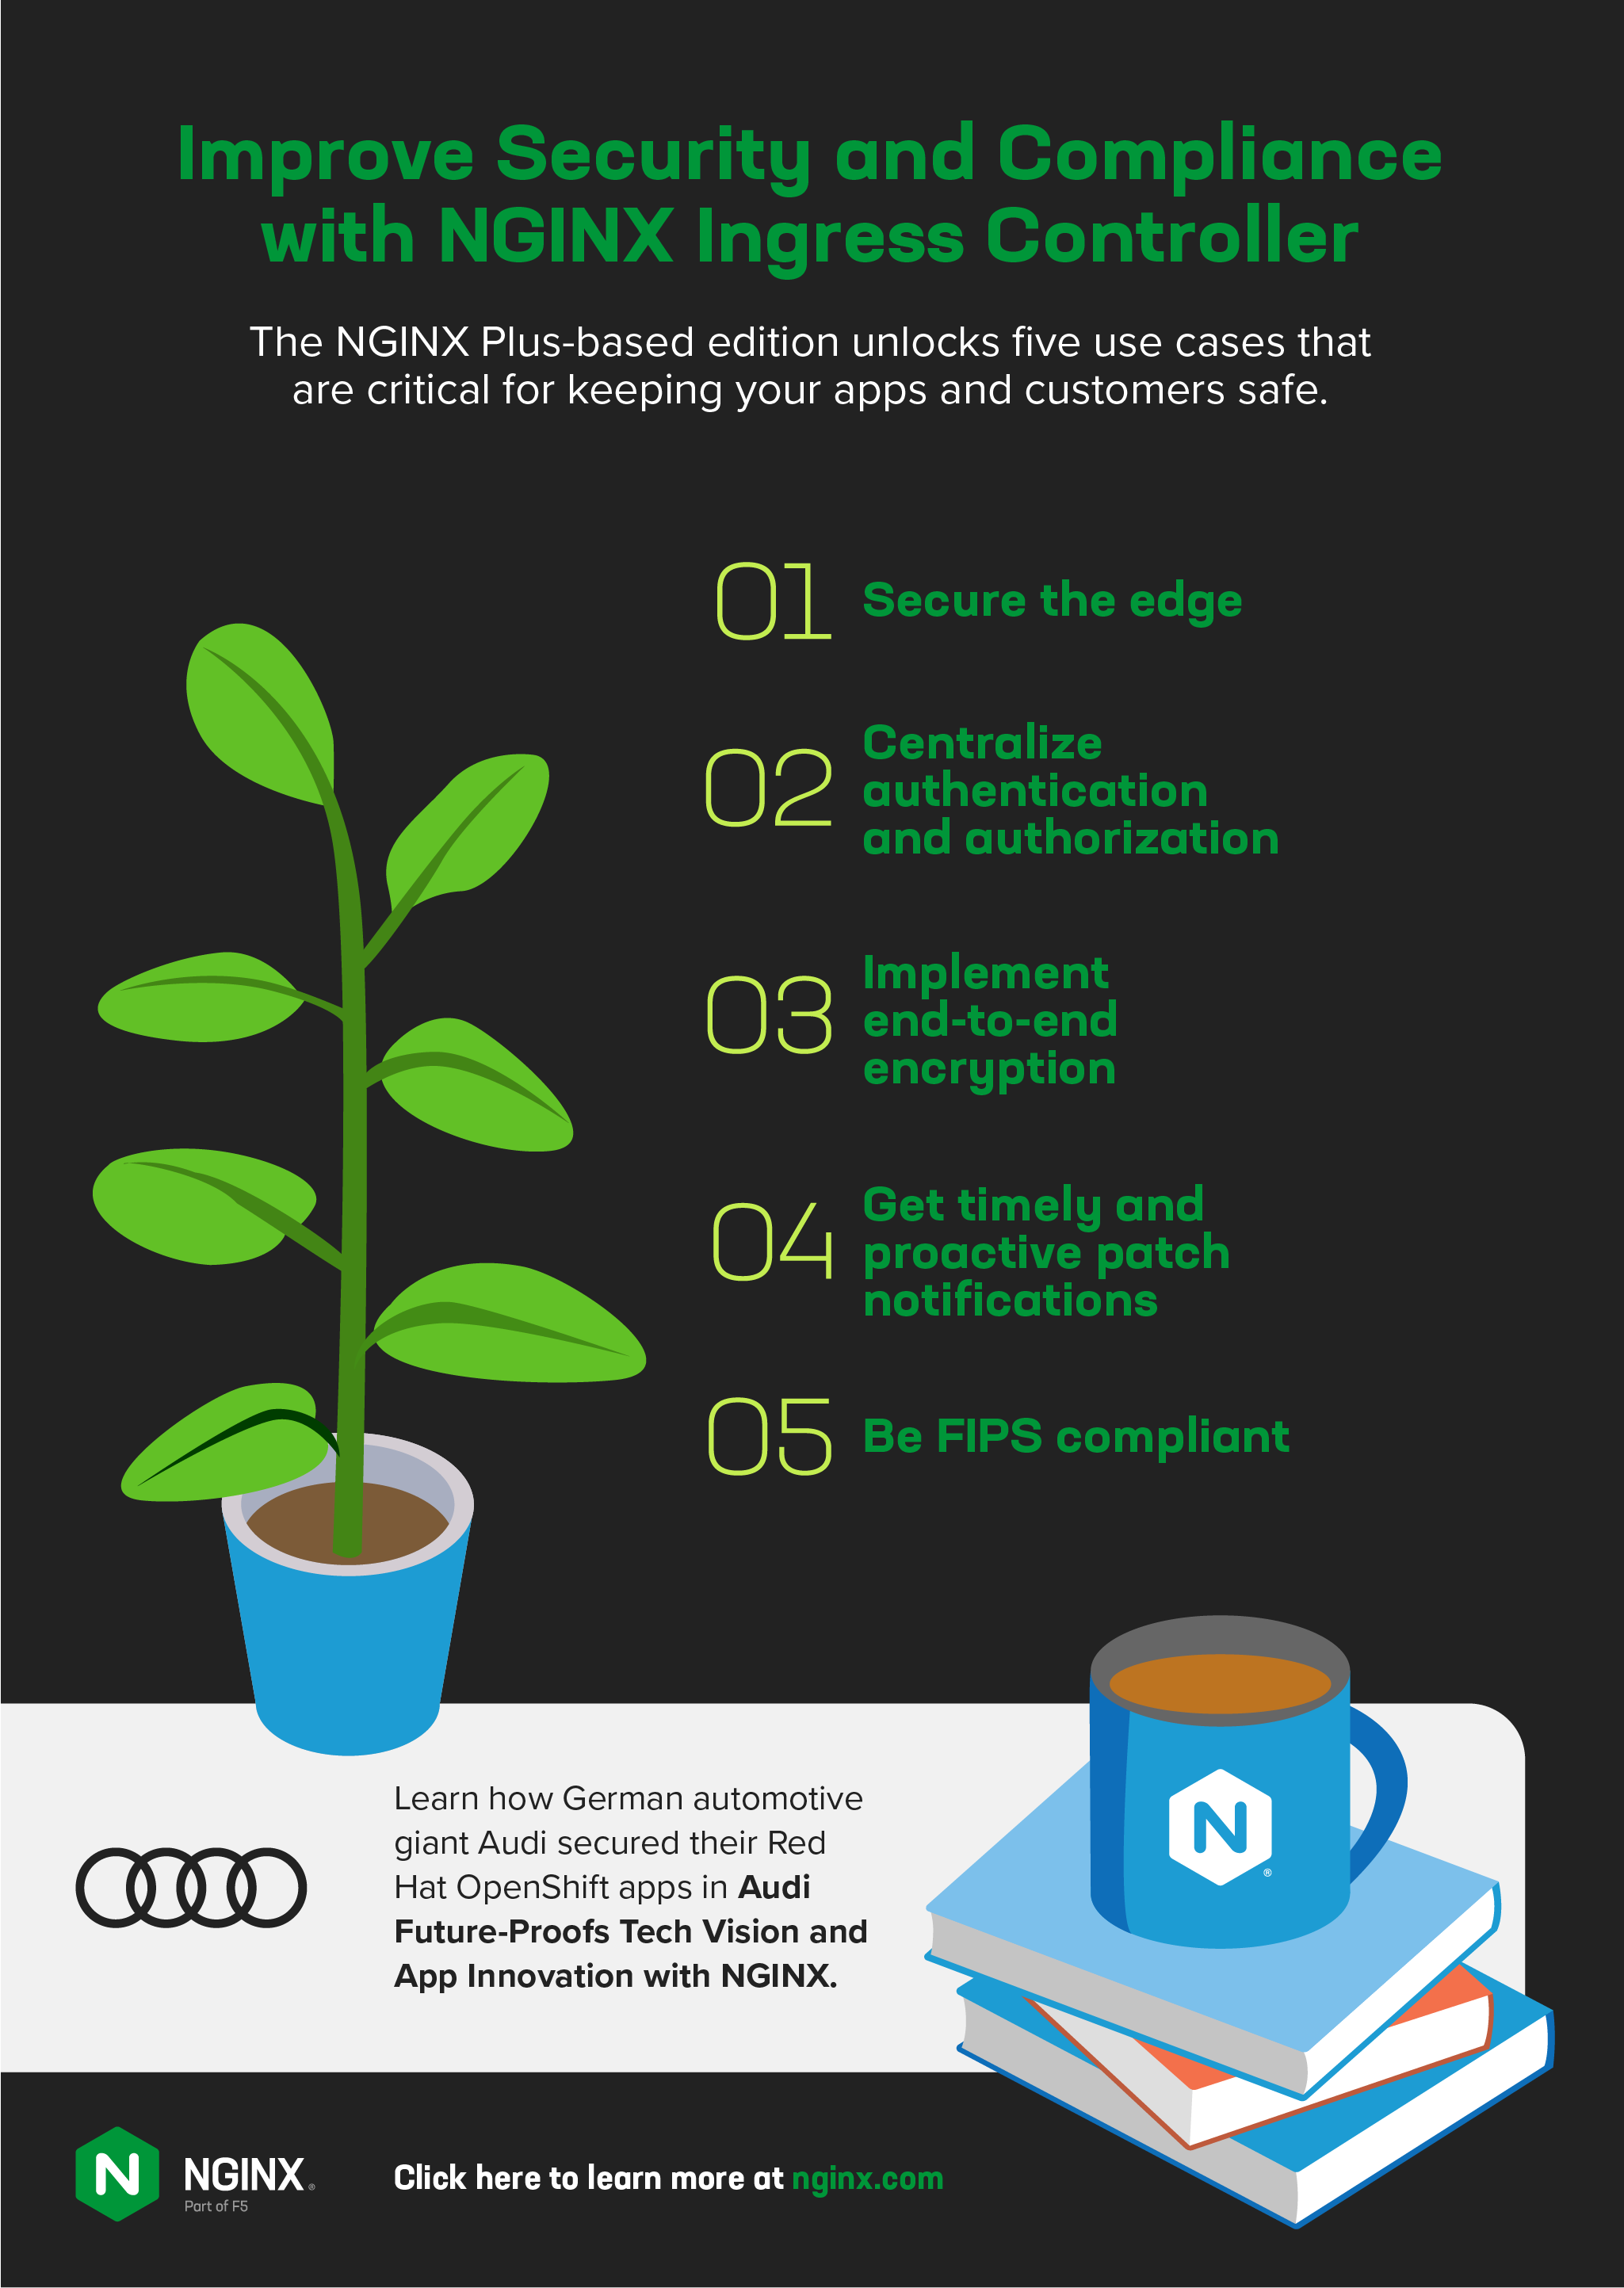
- エッジのセキュリティを確保 — 適切に設計されたKubernetes環境では、Ingressコントローラーは、Kubernetes内で稼働するサービスに向かうデータプレーントラフィックの唯一の入口であり、Webアプリケーションファイアウォール(WAF)の配置に最適です。NGINX App ProtectはNGINX Ingress Controller<.htmla>と連携して、OWASP Top 10やその他の多くの脆弱性からKubernetesアプリを保護し、PCI DSSコンプライアンスを確保するとともに、ModSecurityを上回るパフォーマンスを発揮します。
- 認証と認可の一元化 – OAuth 2.0フレームワークを基盤とするOpenID Connect(OIDC)とJSON Web Token(JWT)認証を使用して、イングレスの入口に認証とシングルサインオン(SSO)のレイヤーを実装できます。
- エンドツーエンド暗号化の実装 – サービス間のトラフィックを保護する必要がある場合、サービスメッシュの導入を検討することが多いでしょう。常に無料で利用できるNGINX Service MeshはNGINX Ingress Controllerとシームレスに統合され、他のメッシュよりも低いレイテンシーで、イングレスとエグレス両方のmTLSトラフィックを効率的に制御できます。
- タイムリーでプロアクティブなパッチ通知を受信 — CVEが報告されると、サブスクリプション契約者には速やかに通知が届き、パッチも迅速に提供されます。GitHubで更新がないか常に確認したり、パッチのリリースまで数週間、場合によっては数か月待ったりすることなく、すぐにパッチを適用して、脆弱性が悪用されるリスクを軽減できます。
- FIPSに準拠 – FIPSモードを有効にすることで、NGINX Plusと通信するクライアントが、信頼できる実装の強力な暗号を使用するようにできます。
ドイツの大手自動車メーカーAudiがRed Hat OpenShiftアプリのセキュリティをどのように確保したかについては、「Audi、NGINXで技術ビジョンとアプリのイノベーションを将来に備えて強化」をご覧ください。
アプリケーションのパフォーマンスとレジリエンシー
稼働時間とアプリの速度は、開発者やプラットフォーム運用チームにとって重要業績評価指標(KPI)となることがよくあります。NGINX PlusベースのNGINX Ingress Controllerは、Kubernetesに期待される価値の実現に役立つ5つのユースケースを可能にします。
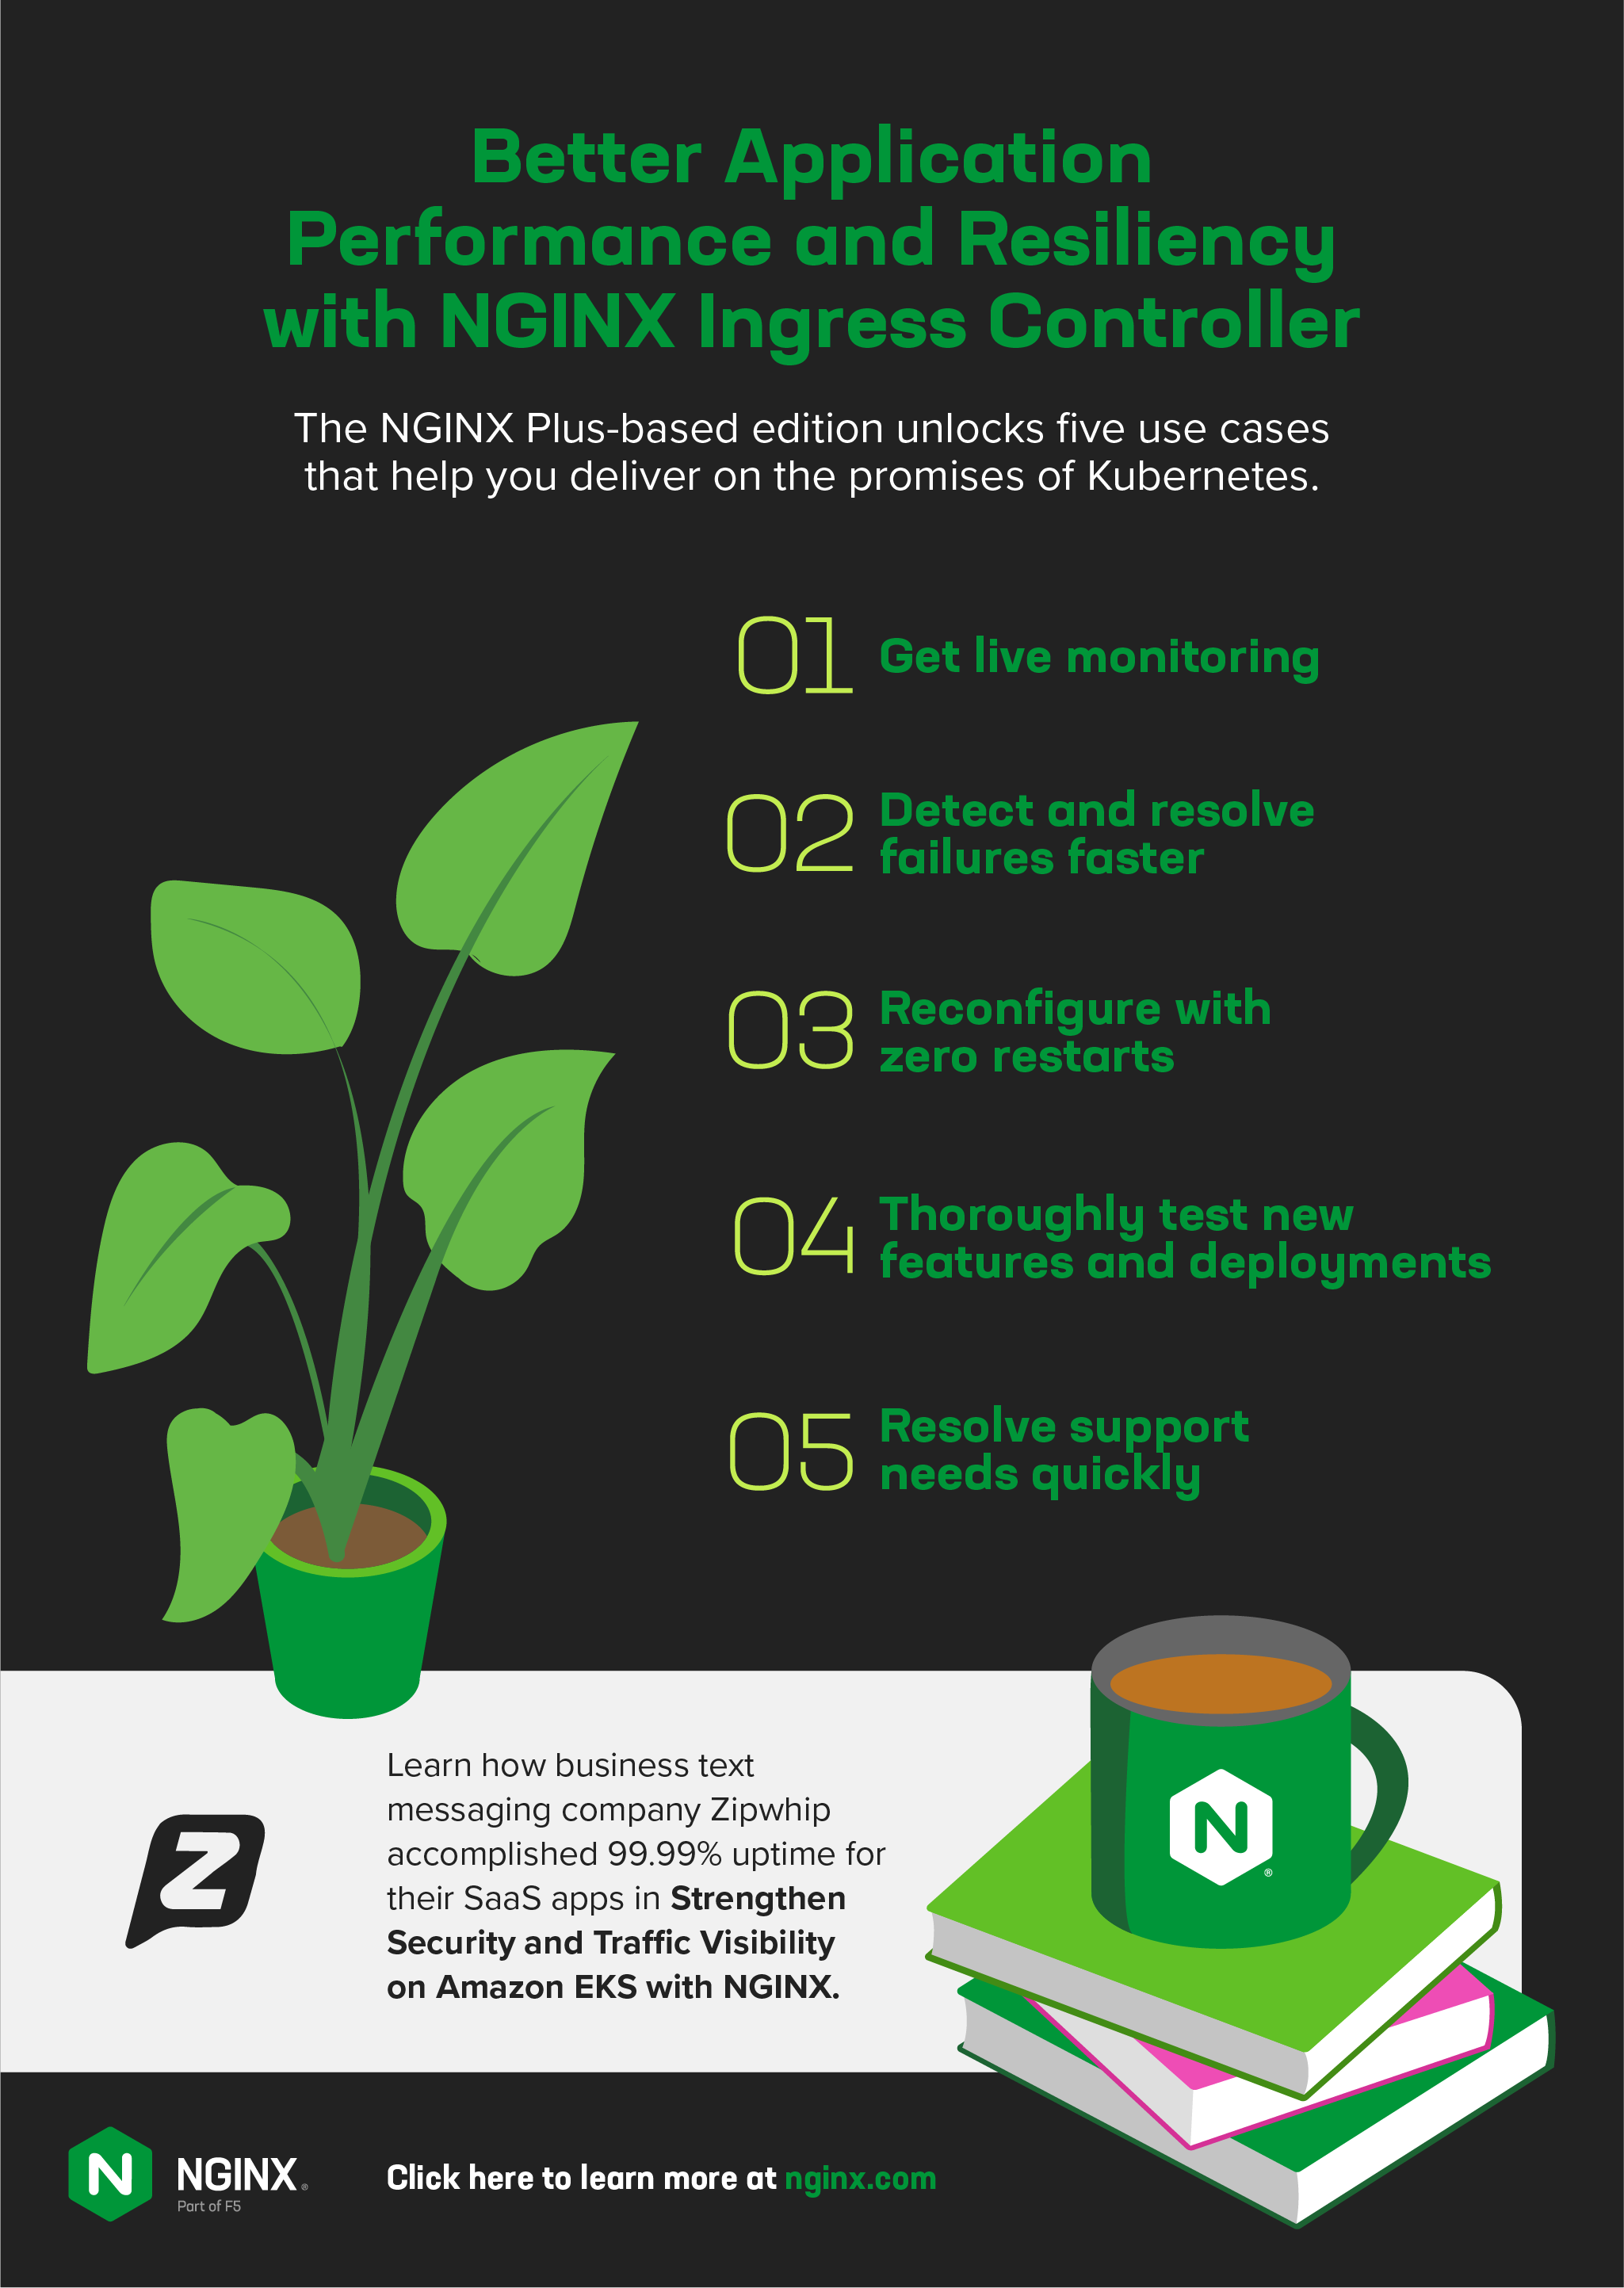
- リアルタイムで監視 – NGINX Plusのダッシュボードには、負荷とパフォーマンスに関する数百もの主要なメトリクスが表示されるため、アプリの動作が遅い場合や停止している場合に、その原因を迅速に調査できます。
- 障害の検出と解決を迅速化 – アクティブ ヘルスチェックを備えたサーキット ブレーカーを実装し、TCPおよびUDPアップストリーム サーバーの健全性をプロアクティブに監視します。
- 再起動なしで再構成 – サービスを中断せずにすばやく再構成できるため、パフォーマンスとリソース使用量を安定させ、オープンソースの代替製品よりも低いレイテンシでアプリケーションを配信できます。
- 新機能とデプロイを徹底的にテスト – キーバリューストアを活用して、リロードせずに割合を変更することで、A/Bテストとブルーグリーンデプロイをより簡単に実行できます。
- サポートが必要な問題を迅速に解決 — コミュニティからの回答を待てない組織や、機密データが漏えいするリスクを冒せない組織には、機密性が確保された商用サポートが不可欠です。NGINXサポートは、ニーズに合わせて複数のティアから選択でき、インストール、デプロイ、デバッグ、エラー修正を支援します。何かが「おかしい」と感じるだけの場合でも、サポートを受けられます。
ビジネス向けテキストメッセージング企業のZipwhipがSaaSアプリで99.99%の稼働率を達成した方法については、「NGINXでAmazon EKSのセキュリティとトラフィックの可視性を強化」をご覧ください。
次のステップ:NGINX Ingress Controllerを試す
オープンソースのIngressコントローラーがアプリに適していると判断された場合は、F5のGitHubリポジトリですぐに利用を開始できます。
大規模な本番環境へのデプロイには、NGINX Plusをベースとする商用Ingressコントローラーをぜひお試しください。NGINX App Protectを含む30日間の無料トライアルをご利用いただけます。
著者について
関連するブログ記事

チュートリアル:NGINXを使用してアプリケーション向けにOpenTelemetryを構成する
OpenTelemetryを使用してNGINXサーバーの状態と健全性をより明確に把握することで、問題のトラブルシューティングを行い、Webアプリケーションのパフォーマンスを向上できます。
AkitaのNGINX Plus認定モジュールでAPIエンドポイントの問題を特定・修正
Akita SoftwareのAPIオブザーバビリティ向け新しいNGINX Plus Certified Moduleを活用して、APIエンドポイントの問題をより迅速に特定し、修正できます。
JavaプロジェクトをスキャフォールディングしてKubernetesネイティブアプリを構築する方法
Red HatのシニアプリンシパルデベロッパーアドボケイトであるDaniel Oh氏が、Javaプロジェクトをゼロから構築するためのひな形を作成し、Kubernetesネイティブアプリケーションとしてビルドする方法を解説します。
F5 NGINXaaS for Azureのご紹介:Microsoft Azureでネイティブに利用できるSaaS型ロードバランシング
NGINXaaS for Azureは、NGINX PlusをAzureネイティブのSaaSとして利用できるサービスです。NGINXの設定を容易にリフト&シフトできるため、クラウド導入とモダンアプリの展開を加速できます。
SELinuxでNGINXおよびNGINX Plusを使用する
Red Hat Enterprise Linux(RHEL)および関連ディストリビューションでSecurity-Enhanced Linux(SELinux)を有効にすると、デフォルト設定によりNGINXとNGINX Plusの一部の操作が制限されます。この記事では、すべての機能を利用できるようにSELinuxの設定を変更する方法について説明します。
NGINX PlusによるAWS Auto Scalingグループの負荷分散
新しいnginx-asg-sync統合ソフトウェアにより、NGINX PlusはAWS Auto Scalingグループの負荷を直接分散できるため、クラウドでの負荷分散がさらに柔軟になります