F5は、発表しました。モダンアプリケーションの管理と配信を実現するSaaSソリューション、NGINX ONEを、2024年2月にカリフォルニア州サンノゼで開催されたAppWorldで発表しました。NGINX Oneは、F5の取り組みにおける次の段階であり、すべてのNGINX製品の構成、セキュリティ確保、拡張、管理を容易にすることを目指しています。発表以降、製品エクスペリエンスを大幅に向上させると考えられる多くの新機能をNGINX Oneに追加してきました。NGINX Oneの早期アクセス期間中は、NGINX Oneサービスと同様に、これらの新機能をすべて無料でご利用いただけます。
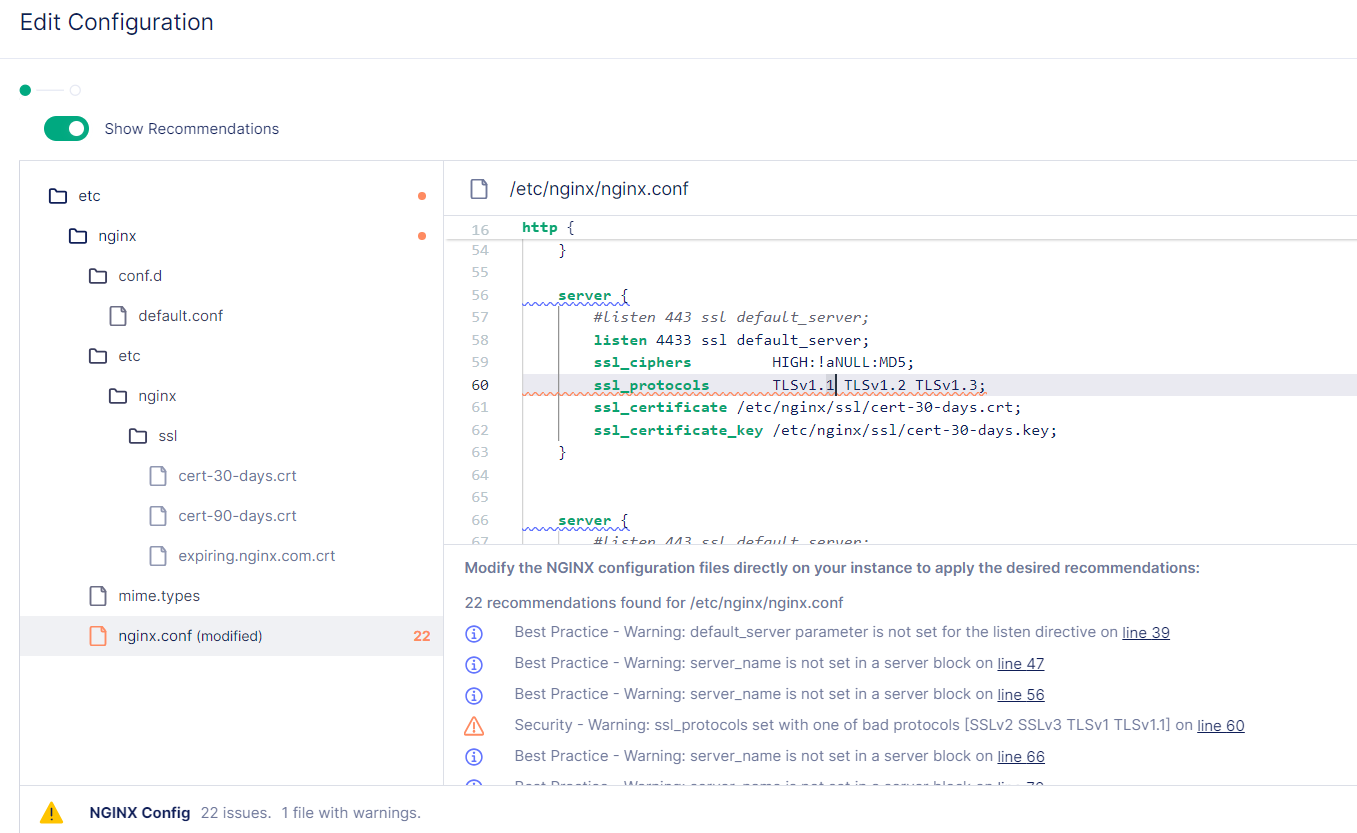
構成ファイルに基づく構成の自動推奨
プラットフォームチームとアプリケーションデリバリーチームは、NGINX環境を適切に構成するために多くの時間を費やしています。これは長年にわたり、ユーザーにとって負担となってきました。NGINXの構成は、本来あるべきほど簡単ではありませんでした。この課題に対処するため、NGINX Oneのユーザーは、インスタンスを最適化するための具体的な推奨事項を利用できるようになりました。プラットフォームチームと開発者が目的を理解しやすいように推奨事項をグループ化し、推奨される変更点を強調表示します。これらの推奨事項は、NGINX独自のベストプラクティスに基づいています。これにより、作業負担を大幅に軽減できるほか、より強固なセキュリティ態勢を維持しやすくなります。仕組みについては、こちらの2分間の動画でご覧いただけます。
セキュリティ体制の強化に役立つCVEの検出と深刻度
NGINXは、CVEに関する透明性を確保し、可能な限り迅速に修正を提供していることを誇りとしています。さまざまなベンダーの商用ソリューションでは、NGINXのCVEを含む未修正のCVEをスキャンしています。NGINXは広く導入されており(Docker Hubで最も多くプルされているイメージの上位5つ)、お客さまがNGINX環境全体のCVEに容易に注力し、より簡単に修正できるようにしたいと考えました。
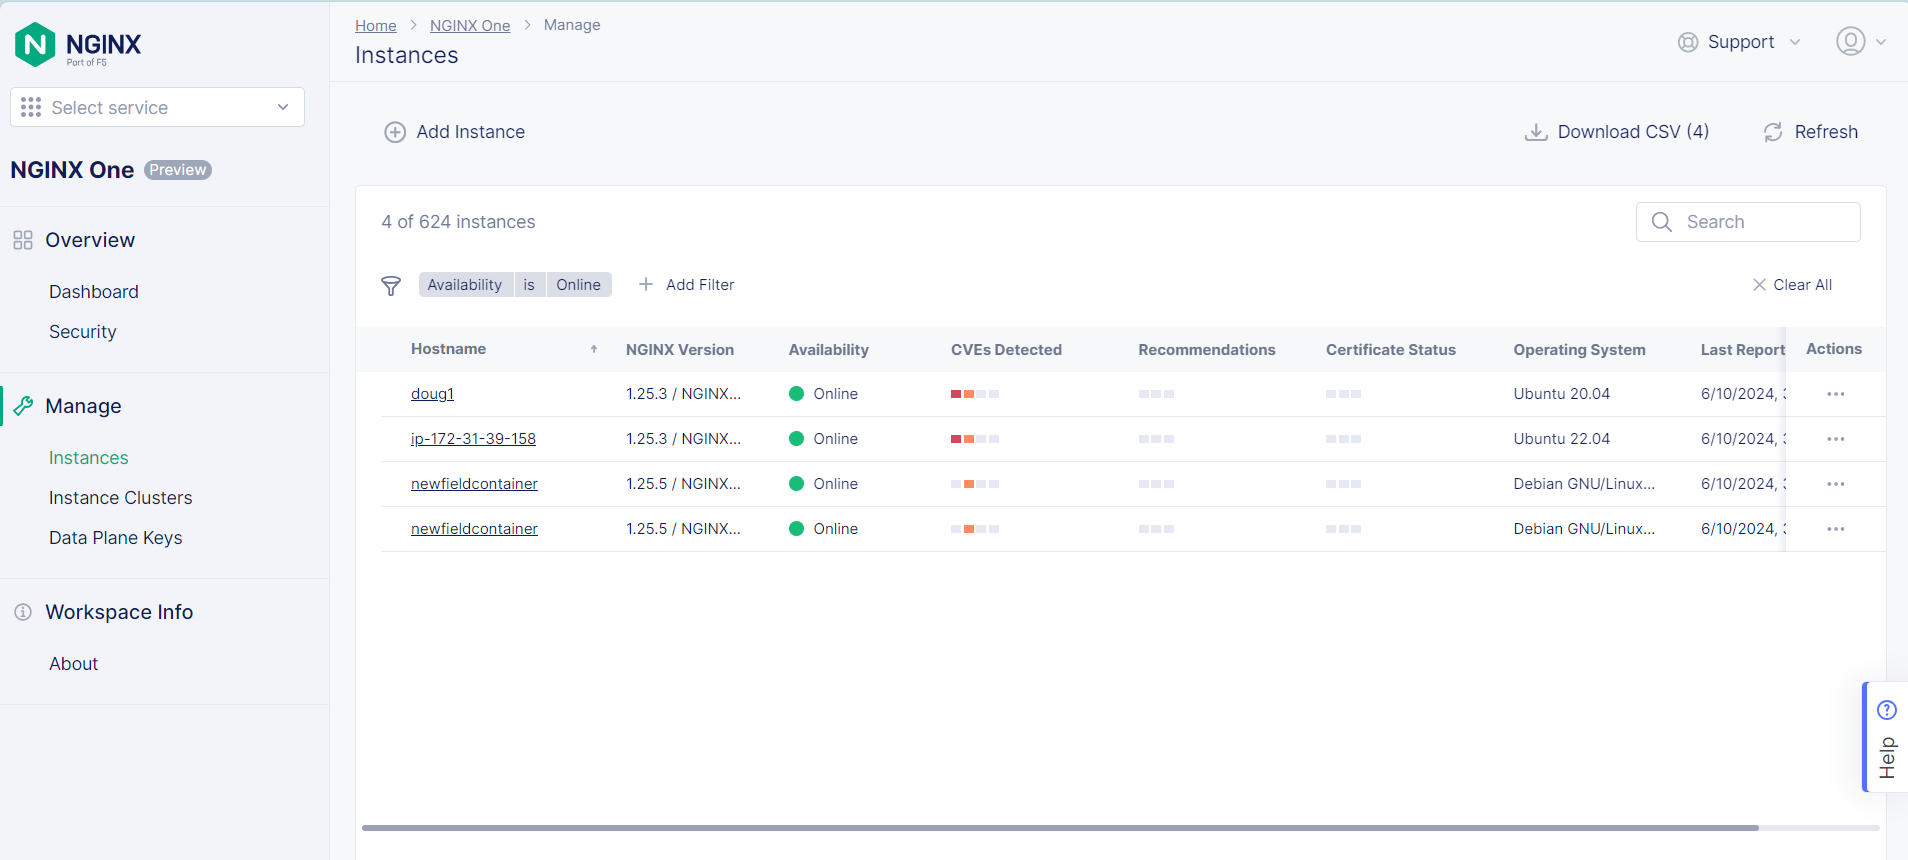
この課題に対応するため、NGINX OneではCVEを2つの方法で表示します。まず、インスタンス一覧に[検出されたCVE]列を追加し、重大度を色分けして示します。これにより、修正を優先すべき箇所をすばやく特定できます。
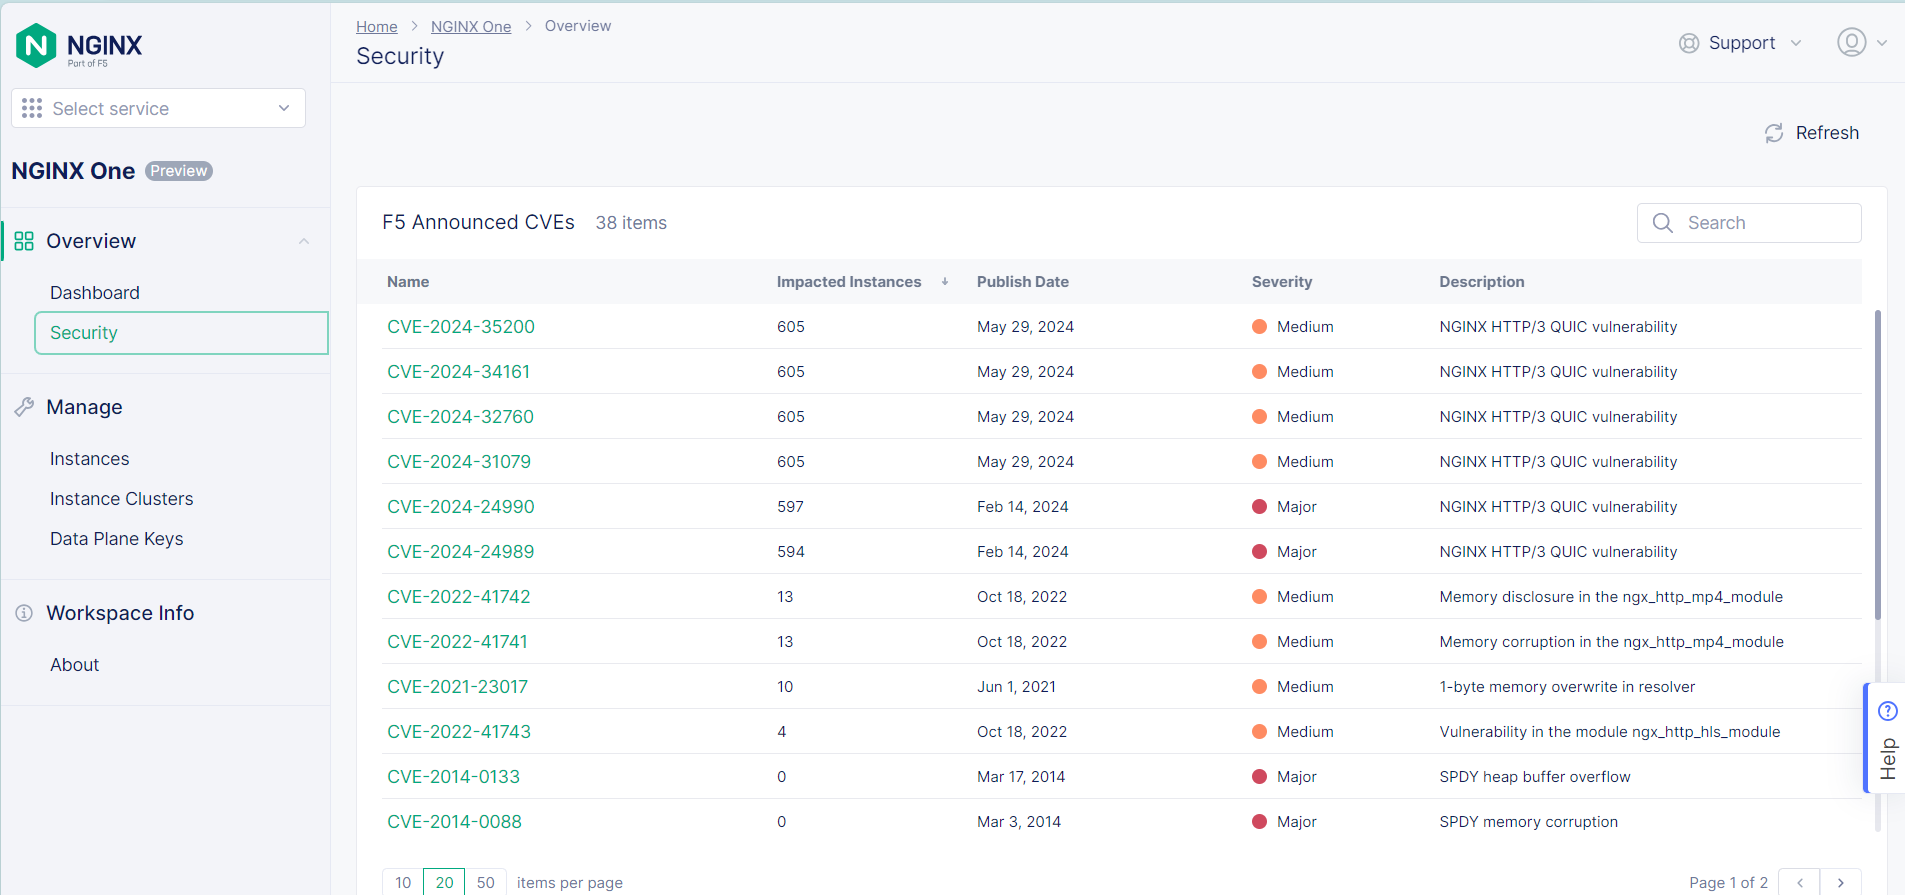
次に、NGINX Oneコンソールのホームページに、CVEを俯瞰できる専用タイルを用意しています。影響を受けるインスタンス数や深刻度など、NGINXのセキュリティ態勢を包括的に把握できます。セキュリティチームとDevOpsチームはリストをすばやく確認して修復の優先順位を決め、脆弱性の修正により先回りして対応できます。
クラスタリング:グループ化したインスタンス間で構成を同期
クラウドコンピューティングが登場する以前、上級ユーザーはクラスタリング(レイヤー2とレイヤー3を使用)によって複数のNGINXインスタンスをグループ化し、Webアプリケーションやサービスの高可用性、負荷分散、スケーラビリティを実現していました。クラウドコンピューティングの普及に伴い、負荷分散は必須要件となり、レイヤー3およびレイヤー2のフェイルオーバーメカニズムは次第に使われなくなりました。しかし、新しいクラウドアーキテクチャでも、NGINXインスタンス間で同一の構成を維持するという課題は解決されませんでした。さらに、動的な環境では、どのインスタンスがどのアプリケーションやサービスを提供しているかを特定し、対応するIP、DNS、その他の関連レコードを確認するだけでも、構成のアップグレードやCVEパッチ適用のサイクル中に複数のチームへ問い合わせ、回答を待たなければならない場合があります。
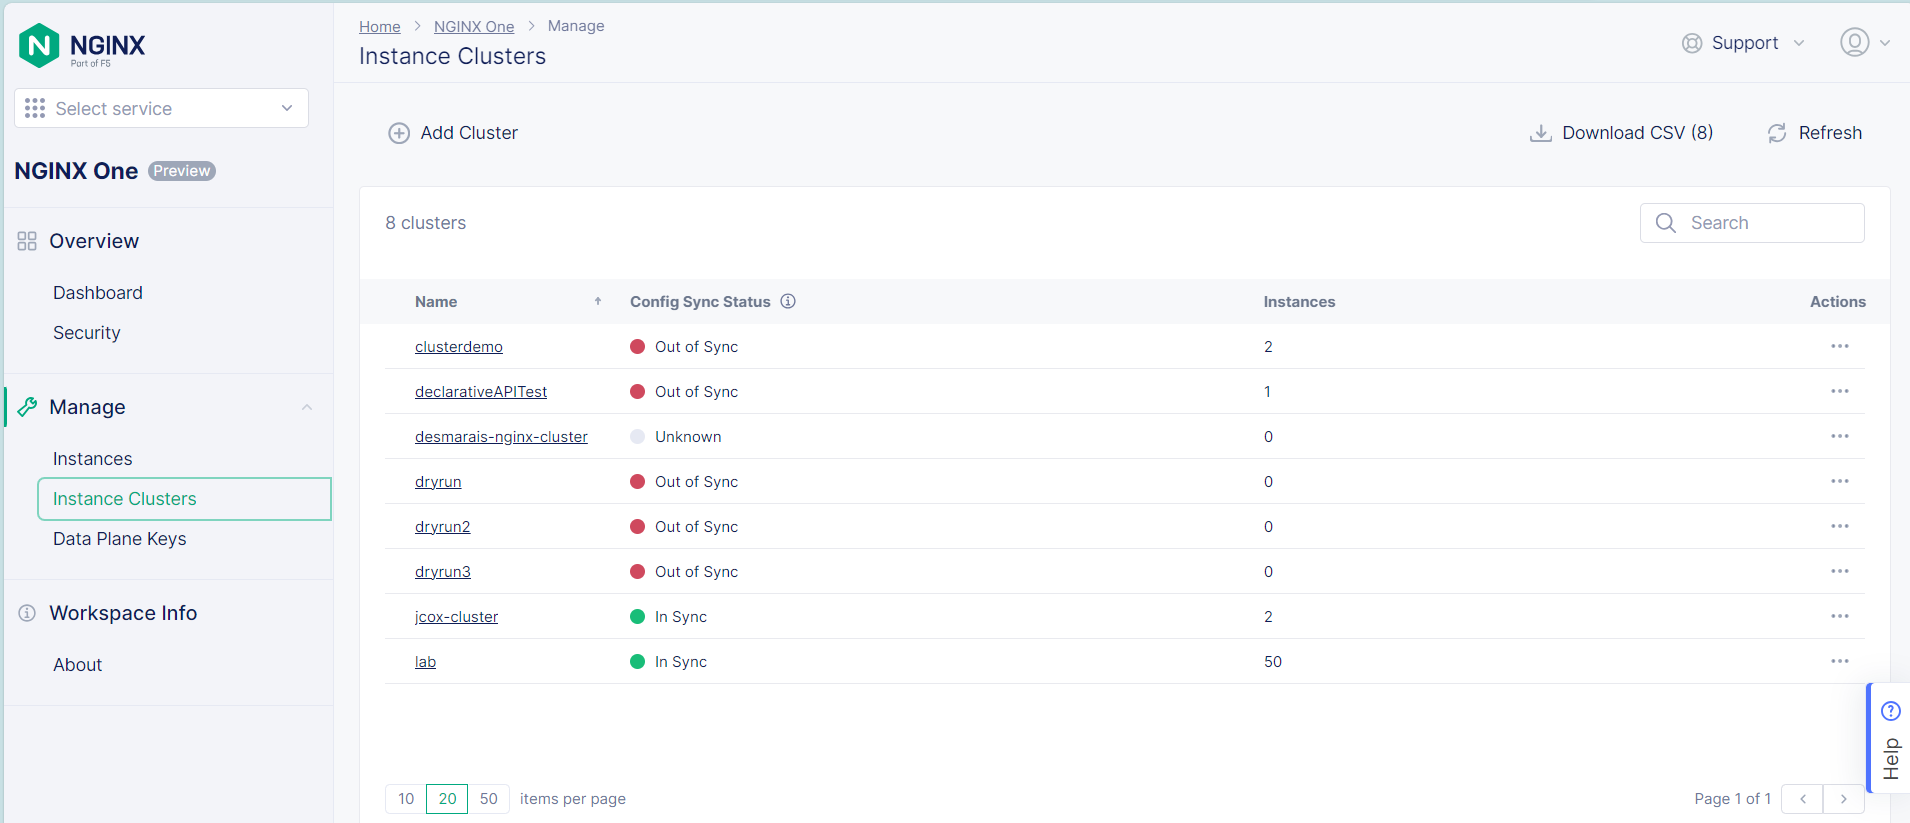
NGINX Oneでは、NGINXインスタンスを「クラスター」と呼ばれる論理グループにまとめられるようになりました。クラスターダッシュボードには、NGINX Oneで管理されているすべてのインスタンスの同期ステータスが表示されます。クラスター内のいずれかのインスタンスに加えた変更は、グループ内のすべてのメンバーに自動的に反映され、更新や構成変更も自動で同期されます。クラスターを使用すれば、クリック操作または簡単なCLIプッシュだけで、最小限の作業で高可用性を実現できます。
コンテナをNGINX Oneに接続する新しい方法
NGINX Oneでは、テクノロジー分野で広く普及しつつある非常に強力なパターンであるAgentを使用します。NGINX AgentはLinuxプロセスとして動作し、NGINXおよびNGINX One SaaSコンソールと双方向に通信します。Agentは、NGINXからNGINX Oneにメトリクス、統計情報、オブザーバビリティデータを送信し、NGINX Oneでの変更をNGINXに反映します。これまでは、NGINXのコンテナ化されたワークロードをデプロイしてNGINX Oneに接続するために、Agentを含むDockerfileを独自に作成する必要がありました。この作業を簡単にするため、プライベートレジストリでホストする公式イメージをリリースしました。NGINX Open Source向けのイメージも近日中にリリースする予定です。
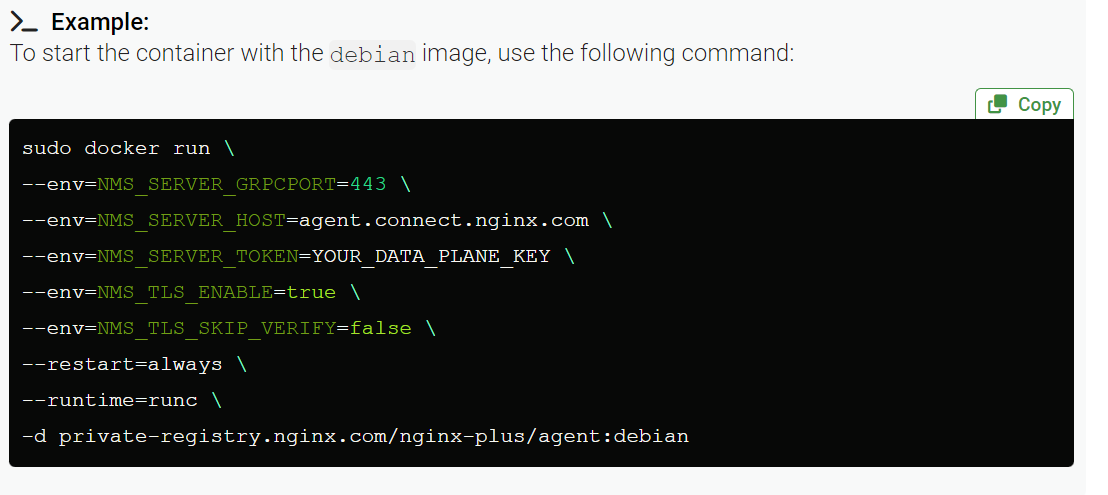
NGINX Oneの価格に関する最新情報
お客さま、販売担当者、F5の運用部門から寄せられた初期フィードバックを踏まえ、NGINX Oneの従量課金モデルの提供を延期することを決定しました。提供開始時には、混乱を最小限に抑え、既存のお客さまが円滑に移行できるよう、現行のインスタンス単位およびノード単位の料金モデルを維持します。ただし、今後もお客さまのニーズを継続的に把握し、フィードバックを反映しながら、将来的には従量課金オプションを提供する予定です。
近日提供予定……チャットボット、Docker Pull、高度なDNS、マルチクラウドセキュリティ
今後数か月にわたり、NGINX Oneに多くの新機能を追加する予定です。ロードマップには、以下の項目が含まれています。
- パブリックレジストリで、ビルド済みのNGINX Plus Agentコンテナを「docker pull」で取得できるようにするほか、NGINX Plus向けプライベートレジストリでビルド済み構成の選択肢を拡充
- 構成を作成し、レビュー、承認、後日の公開に向けてステージングできるステージング構成
- 証明書の有効期限切れが近づいている場合、新たなインスタンスが検出された場合、新しいCVEが確認された場合など、重要な項目やイベントに関するアラートと通知
- Application Performance Monitoringにより、リクエスト、レスポンス、ラウンドトリップ時間などのパフォーマンス指標を含む、個々のアプリケーションのパフォーマンスと動作をリアルタイムで詳細に可視化
- 管理対象および非管理対象のNGINXインスタンスに対応したSSL証明書管理機能。SSL証明書の追加、更新、削除、およびすべてのSSL証明書の表示が可能です。
- AI搭載チャットボットのほか、ガイドツアー、対話型の設定支援、セットアップガイダンスなど、アプリケーション内でのエンゲージメントをさらに強化。
- NGINX Oneを拡張し、Kubernetesクラスター向けの「NGINX Ingress Controller」およびNGINX Unitと接続できるようにします。
- NGINXとF5 Distributed Cloudの両方で利用できる新機能を実現します。たとえば、高度なDNS、マルチクラウドの負荷分散とネットワーキング、WAAP(Web Application and API Protection)セキュリティの統合などです。
まとめ:NGINXをより効果的に活用する方法
SaaSの優れた点は、コードの変更や新機能を、はるかに迅速かつ安全に提供できることです。F5はお客さまと連携してNGINX Oneを開発しており、機能の優先順位を決めるために、製品がどのように利用されているかを注意深く見守っています。NGINX Oneによって、すべてのユーザーがNGINXをより効果的に活用できるようになり、煩雑な作業の削減、トラブルシューティングの簡素化、セキュリティの向上を実現し、より優れたアプリケーション体験をユーザーに提供できるようになることを願っています。この3か月間で多くの成果を上げてきましたが、今後も開発を加速し、新機能を定期的かつ迅速に提供していく予定です。NGINX Oneはこれからさらに進化していきますので、今後の変更にもぜひご注目ください。これまでと同様、皆さまからのフィードバックをお待ちしています。
ご自身のNGINX PlusまたはNGINX Open SourceインスタンスでNGINX Oneを試してみたい方は、こちらをクリックして早期アクセスのウェイトリストにご登録ください。定員に限りがあるため、今すぐのご登録をおすすめします。
関連するブログ記事

チュートリアル:NGINXを使用してアプリケーション向けにOpenTelemetryを構成する
OpenTelemetryを使用してNGINXサーバーの状態と健全性をより明確に把握することで、問題のトラブルシューティングを行い、Webアプリケーションのパフォーマンスを向上できます。
AkitaのNGINX Plus認定モジュールでAPIエンドポイントの問題を特定・修正
Akita SoftwareのAPIオブザーバビリティ向け新しいNGINX Plus Certified Moduleを活用して、APIエンドポイントの問題をより迅速に特定し、修正できます。
JavaプロジェクトをスキャフォールディングしてKubernetesネイティブアプリを構築する方法
Red HatのシニアプリンシパルデベロッパーアドボケイトであるDaniel Oh氏が、Javaプロジェクトをゼロから構築するためのひな形を作成し、Kubernetesネイティブアプリケーションとしてビルドする方法を解説します。
F5 NGINXaaS for Azureのご紹介:Microsoft Azureでネイティブに利用できるSaaS型ロードバランシング
NGINXaaS for Azureは、NGINX PlusをAzureネイティブのSaaSとして利用できるサービスです。NGINXの設定を容易にリフト&シフトできるため、クラウド導入とモダンアプリの展開を加速できます。

SELinuxでNGINXおよびNGINX Plusを使用する
Red Hat Enterprise Linux(RHEL)および関連ディストリビューションでSecurity-Enhanced Linux(SELinux)を有効にすると、デフォルト設定によりNGINXとNGINX Plusの一部の操作が制限されます。この記事では、すべての機能を利用できるようにSELinuxの設定を変更する方法について説明します。
NGINX PlusによるAWS Auto Scalingグループの負荷分散
新しいnginx-asg-sync統合ソフトウェアにより、NGINX PlusはAWS Auto Scalingグループの負荷を直接分散できるため、クラウドでの負荷分散がさらに柔軟になります