
今日、マルチクラウドネットワーキングは幅広い概念を包含する用語であり、しばしば混乱を招きます。SD-WANソリューションから、NGFW、SASE、サービスネットワーキングなどの高度なネットワークセキュリティフレームワークまで、多岐にわたるテクノロジーが含まれます。マルチクラウドネットワーキングには、さまざまなネットワークテクノロジーやアプローチがあります。そのため、具体的に何を指すのか、また現代の企業に必要なソリューションなのかを明確にするのは容易ではありません。
今回は、F5 Distributed Cloud Servicesのマルチクラウドネットワーキング機能を詳しく取り上げ、クラウド、ハイブリッド、オンプレミスの各シナリオにおけるF5のアプローチから、特に注目すべき10のポイントをご紹介します。
高まるマルチクラウドネットワーキングの必要性
簡単に言えば、マルチクラウドネットワーキングとは、アプリケーションやサービスを相互に接続する基盤です。ネットワーキングの目的は、アプリケーションがデータセンターとパブリッククラウドのどちらにデプロイされていても、組織がエンドユーザーに提供できるようにすることです。
「F5 State of Application Strategy Report」によると、アプリケーションの展開にハイブリッド・マルチクラウド戦略を採用する主な理由の1つは、事業継続性の確保です。単一のクラウドプロバイダーで壊滅的な障害が発生した場合でも、サービスを継続して稼働できるようにすることが目的です。もう1つの主な理由は、大手パブリッククラウドプロバイダー間の競争を促すことです。これにより、技術要件を満たす選択肢の中から、最もコストの低いものを柔軟に選べます。
ただし、マルチクラウド戦略では、多様なインフラストラクチャ環境にまたがるセキュアで高性能なネットワークファブリックの構築に大きな課題が伴います。こうした課題には、サービスの接続だけでなく、セキュリティ、可視性、自動化、運用の簡素化の確保も含まれます。
そこで力を発揮するのがF5 Distributed Cloud Servicesです。ハイブリッドマルチクラウド環境全体でアプリを接続して保護するとともに、信頼性の高い最適化されたパフォーマンスを確保するための統合プラットフォームを提供します。これらの機能は、F5 Application Delivery and Security Platformの中核を成すものであり、現代のあらゆる企業に不可欠です。
F5 Distributed Cloud Servicesのマルチクラウドネットワーキングコンポーネント
The Customer Edge (CE)サイトは、Distributed Cloud Services内でマルチクラウドネットワーキングを実現する中核テクノロジーです。CEサイトは、オンプレミスデータセンターやパブリッククラウドリージョンなど、お客さまの環境にインストールできるデプロイ可能なソフトウェアです。あらゆる環境に、VMまたはスタンドアロンのコンテナ化サービスとしてインストールできます。
Distributed Cloud Servicesのマルチクラウドネットワーキングを構成するもう1つの要素が、F5 Global Networkです。Global Networkは、世界各地のポイントオブプレゼンスに配置され、F5が管理する一連のRegional Edge(RE)で構成されています。各REはF5所有の光ファイバーで接続され、最先端の物理セキュリティ、ネットワークセキュリティ、アプリケーションセキュリティを備えています。
CEのプロビジョニングプロセスの一環として、各CEは、コントロールプレーンおよび管理プレーンの機能を利用するために、Global Network上で最も近い2つのREへの接続を確立します。CE Site間のデータプレーン接続には、お客さま独自のネットワークまたはGlobal Networkをトランジットネットワークとして使用できます。
最後のコンポーネントはF5 Distributed Cloud Consoleです。これは、マルチクラウドネットワーキングの管理と運用を一元化するハブとして機能する、マルチテナント型SaaSコンソールです。ネットワーク全体を包括的に可視化するとともに、一元化された一貫性のあるポリシー適用を実現します。
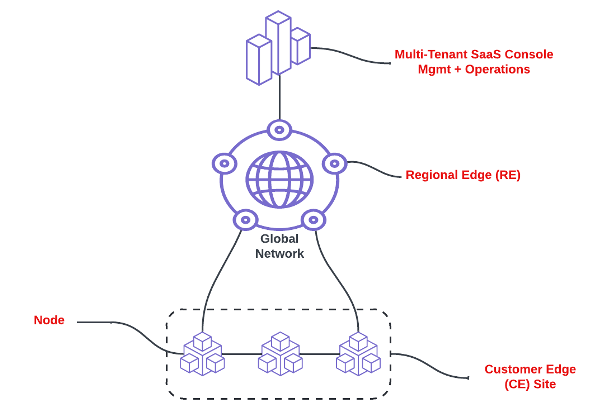
F5 Distributed Cloud Servicesのマルチクラウドネットワーキングアーキテクチャ
F5 Distributed Cloud Servicesのマルチクラウドネットワーキングがもたらすメリット
Distributed Cloud Servicesのマルチクラウドネットワーキングは、レイヤー3およびレイヤー7の接続や、ネットワーク中心のセグメンテーションなどのユースケースに対応する幅広い機能を提供します。各機能と、それらがネットワーキング分野でF5 Distributed Cloud Servicesの差別化にどのように役立つのかを見ていきましょう。
1. SaaSベースのソリューション:SaaSベースで提供することで、お客さまの運用を大幅に簡素化できます。クラウドベースのコンソールだけでマルチクラウドネットワーキングを全面的に運用でき、制御および管理インフラストラクチャに伴う追加のオーバーヘッドは発生しません。アプリケーションやサービスが稼働する場所に、データプレーンコンポーネントを展開できます。
2. 導入の柔軟性:CEは、あらゆるオンプレミス環境(VMware、KVM、Nutanix、Red Hat OpenShiftなど)に加え、AWS、Azure、Google Cloud Platformなどのパブリッククラウドにも導入できます。また、KubernetesのIngressコントローラーとして導入することも可能です。すべてのCEは、これらの環境で最大8つのインターフェースにも対応し、さまざまなユースケースをサポートします。
Regional Edgeへの接続は、コントロールプレーンおよび管理プレーンの機能用として常にプロビジョニングされます。データプレーン接続では、お客さま独自のネットワークを介してCEサイト間を直接接続することも、F5 Global Networkをトランジットネットワークとして使用して間接的に接続することもできます。CE間の直接接続は、IPsecで暗号化してSite Mesh Group(SMG)を構成するか、IP-in-IPを使用して暗号化せずにData Center Cluster Group(DCG)を構成できます。
3. クラウドオーケストレーション:パブリッククラウドプロバイダーには多くのネットワーク構成要素があり、その内容はプロバイダーごとに異なります。たとえば、AWSの構成要素には、VPC、サブネット、ルートテーブル、Elastic Network Interface、ネットワークACL、セキュリティグループがあります。これらはそれぞれ個別のサービスであり、AWS上で設定および管理する必要があります。他のクラウドプロバイダーも併せて管理する場合、その負担はさらに増大します。
F5 Distributed Cloud Servicesでは、これらの構成要素を完全にオーケストレーションすることもできます。一方、これらのCSP構成要素をお客さまが管理する場合は、手動ルーティングを使用して、既存のVPC内にのみCEがデプロイされるようにできます。これにより、既存のお客さま環境に高い柔軟性がもたらされます。
4. ネットワーク中心のセグメンテーション:セグメントは、複数のCEにまたがる仮想ルーティングおよびフォワーディングの構成要素であり、完全に分離された環境を運用できます。これは、夜の海ですれ違う2隻の船のようなものです。たとえば、本番環境のワークロードが到達できるのは、同じ本番環境内の他のワークロードのみです。開発環境に到達するルートはありません。ネットワークセグメンテーションは、CE上の個々のインターフェース、クラウド環境内のVPCやVNetに加え、サードパーティ製ルーター、ファイアウォール、SD-WANソリューションをネットワークに接続するための外部コネクターにも適用できます。
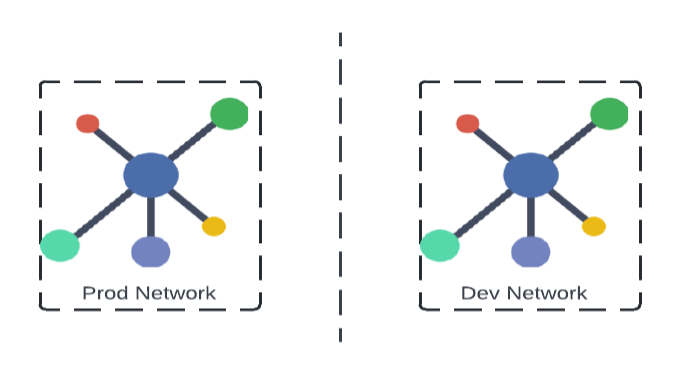
本番ネットワークと開発ネットワークの相互分離
5. NATサポート:F5のソリューションは、静的NATにより重複するアドレスをサポートします(図3)。さらに、東西トラフィックでホストの実アドレスをマスキングする送信元NAT機能に加え、インターネットアクセスのユースケース向けの送信元NATも提供します。
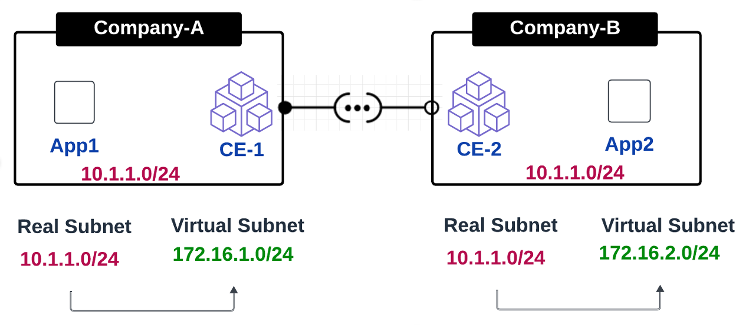
重複するアドレスの解決
6. サービスネットワーキング:多くの場合、接続性はネットワーク単位で捉えられます。たとえば、ネットワークAとネットワークBを接続する方法であり、多くのシナリオで有効です。しかし、環境内の単一のアプリやサービスへの接続が必要な場合、このモデルでは対応が難しくなります。オンプレミスまたはクラウドで運用する外部パートナーやお客さまが、単一のサービスにアクセスする必要があるケースを考えてみましょう。これを実現するため、ネットワークエンジニアはセグメント、セグメントコネクター、ファイアウォールルールに加え、アドレスが重複する場合はNATの使用も検討することになります。
Distributed Cloud Servicesのマルチクラウドネットワーキングでは、L3ルーティング、NAT、ファイアウォールルールを意識することなく、単一のアプリケーションやコンポーネントを公開できるほか、セキュリティ面でも多くのメリットが得られます。これは、1つ以上のCustomer Edge(CE)からリモートロケーションにあるアプリケーションを公開する場合に不可欠です。また、Distributed Cloud Servicesのマルチクラウドネットワーキングは、お客さまのニーズやシナリオに応じて、L3ネットワーキングとサービスネットワーキングの両方を提供できます。
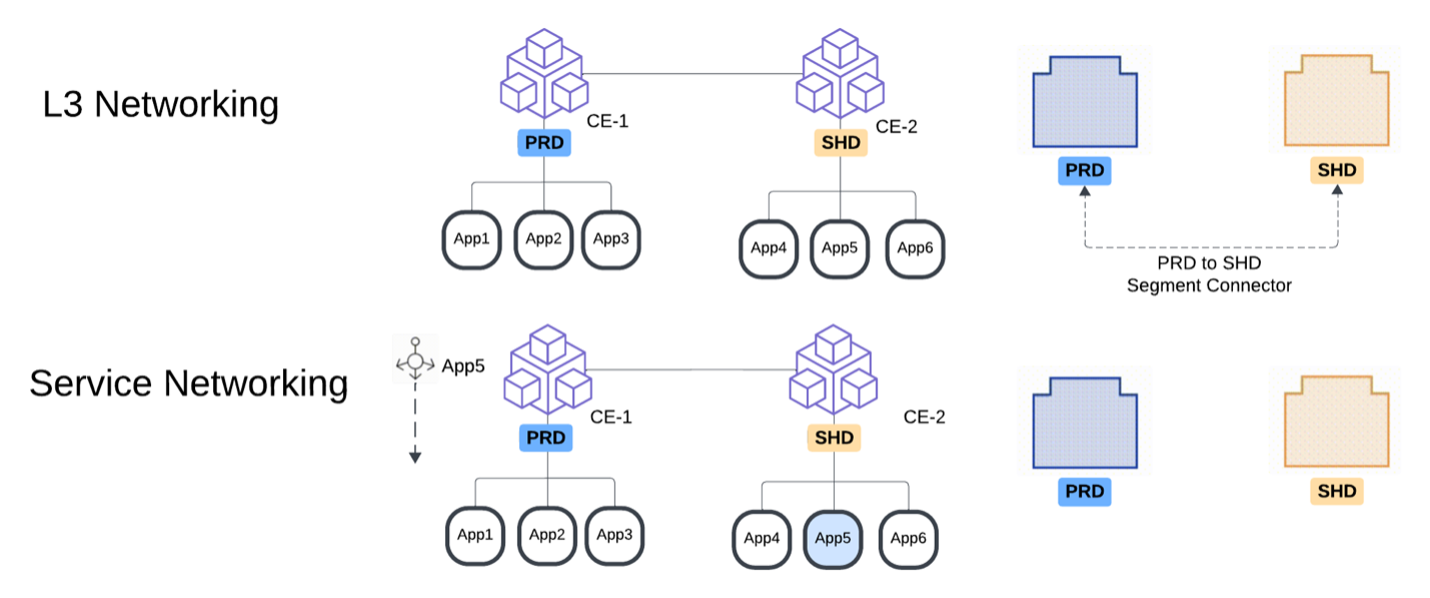
従来型ネットワーキングとサービスネットワーキングの比較
7. External Connector(近日提供予定):Distributed Cloud Servicesのマルチクラウドネットワーキングは、IPSec接続を介してルーターやファイアウォールなどのサードパーティコンポーネントと標準ベースで統合できます。BGPまたは静的ルーティングを使用することで、ファブリックをサードパーティまで拡張できます。また、下図のように、External Connectorをネットワークセグメントに配置することもできます。
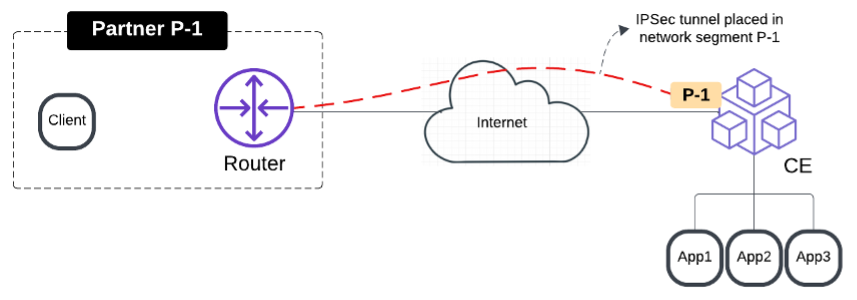
IPSecによるサードパーティ製デバイスへの外部接続
8. F5 Global Network: REとそれらを接続する光ファイバーで構成されるF5のネットワークにより、お客さまはエニーキャストアドレスを使用して世界中のどこからでもアプリを公開でき、最寄りのREに基づいて可能な限り低いレイテンシーを実現できます。また、F5 Global Networkは、F5 Distributed Cloud Web App and API Protection(WAAP)により、お客さまのアプリやAPIを標的とする可能性のあるSQLインジェクション、クロスサイトスクリプティング(XSS)、分散型サービス拒否(DDoS)、ボット攻撃などの一般的な攻撃ベクトルに対する包括的なセキュリティを提供します。実質的に、マネージド型のイングレスセキュリティおよびアプリケーションデリバリーレイヤーとして機能します。
9. CEのセキュリティ:CEはF5 Global Networkの拡張として機能し、再設計を行うことなく、同等の堅牢なWAAP機能をお客さまの環境に導入できます。CEが導入された環境で稼働する内部アプリと公開アプリは、インターネット上の外部クライアントや東西方向のトラフィックフローから保護されます。CEにはL3/L4ファイアウォールが組み込まれており、東西方向および南北方向のトランジットには、Palo Alto Networksの完全にオーケストレーションされたNGFWソリューションを利用することもできます。さらに、CEはmTLSによるアプリ間認証を使用したゼロトラストネットワークアクセス(ZTNA)を提供します。
10. ネットワークとアプリケーションのオブザーバビリティ:セキュアなマルチクラウドネットワーキングは、NetOps、DevOps、Platform Opsの各チームがネットワークの健全性を迅速に把握し、問題をトラブルシューティングできるよう、幅広いツールと運用機能を提供します。Distributed Cloud Network ConnectとApp Connectにより、以下に関するインサイトを提供します。
- CEルート:ネットワーク全体のCEルートを可視化し、潜在的な接続の問題を明らかにします。
- クラウドルート:F5のオブザーバビリティツールは、AWS、Microsoft Azure、Google Cloud PlatformなどのCSP上にあるVPCおよびVNetのルーティングテーブルにも対応し、単一のコンソールで一元的に操作できる環境を提供します。
- フロー分析:CEを通過するトラフィックフローを、高度な検索機能とAIアシスタントを備えた視覚形式と表形式の両方で表示します。
- パケットキャプチャ:任意のCEでパケットキャプチャを設定し、Wiresharkをレポート作成に活用することで、パケットの詳細全体を可視化できます。
- ping/tracerouteツール:CEからDistributed Cloud Consoleを介して一般的なデータプレーンのトラブルシューティングツールを活用し、ネットワーク接続の問題を診断します。
- アプリケーションパフォーマンス:Distributed Cloud Consoleでは、アプリケーションの健全性、エンドツーエンドのレイテンシ、メトリクス、リクエスト、エラーに関するインサイトを得られます。さらに、同じコンソールからAIアシスタントを利用して、パフォーマンスの問題を詳しく診断できます。
- アプリケーションセキュリティ:Distributed Cloud Consoleでは、すべてのセキュリティイベント(WAF、Bot Defense、API Security、DDoS)の詳細、セキュリティ分析、AIアシスタントによる推奨アクションを通じて、アプリケーションセキュリティを一元的に可視化できます。
今すぐ始める
ここまでご覧いただいたように、F5 Distributed Cloud Servicesのマルチクラウドネットワーキング機能は、幅広いユースケースとお客さまのニーズに対応します。パートナー向けの外部接続の実現から、きめ細かなネットワークセグメントの作成と維持まで、エンドツーエンドのネットワーク可観測性とセキュリティを備えたマルチクラウドネットワーキングソリューションが、ネットワークの運用と保護を支援します。今後、各機能について詳しくご紹介します。
F5にお問い合わせください。Distributed Cloud Servicesのマルチクラウドネットワーキングで実現できることをご案内します。
関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。