最新の開発手法では、開発ライフサイクルの自動化が進んでいます。IDEからコードリポジトリ、自動ビルドとスキャン、本番環境へのリリースに至るまで、各種ツールを連携させることで継続的デリバリーパイプラインを構築します。
リポジトリは、コードの保存場所として機能するだけでなく、デリバリープロセスを構成するイベントの起点にもなります。コードがコミットされると、セキュリティスキャンが実行される場合があります。構成が変更されると、適切なインフラストラクチャに自動的にプッシュされ、直ちにデプロイできます。
これらのツールにより、開発、デリバリー、デプロイのプロセスが迅速化しており、クラウド上で利用されるケースも増えています。オンプレミスに配置されているツールも、増加するリモート開発者を支援するため、インターネット経由でアクセスできることが少なくありません。ほとんどの組織はセキュリティを十分に意識し、リポジトリへのアクセスに認証情報を必須としていますが、最新の脅威からそのアクセスを必ずしも保護できているわけではありません。
One of those modern threats is credential stuffing. Generally posed as a risk to corporate resources, the reality is that any credentialed system accessible via the Internet is at risk of being compromised. Developers are no more or less likely than any other IT professional to apply secure password practices. Reuse of passwords across the Internet is common, and the exposure of billions of credentials enables attackers to leverage a rich set of resources in their efforts to gain access to a variety of systems. Consider this article exposing this aphorism: "A survey of 306 infosec professionals at London's Infosecurity Conference 2018 from Lastline showed that 45 percent commit one of the biggest security cardinal sins — reusing passwords across accounts." If nearly half of security professionals are reusing passwords, imagine what the profile of the rest of the IT community - including developers - looks like.
実例として、2014年に始まった米国人事管理局(OPM)の悪名高いデータ侵害では、攻撃者が特権ユーザーの認証情報を侵害していました。攻撃者はその認証情報を窃取した後、OPMのサーバーに保存されていた機密情報にアクセスしただけでなく、米国内務省のサーバーやインフラストラクチャへと横方向に移動し、そこでも混乱を引き起こしました。
SDLCを構成するシステムやサービスへのアクセスを許すと、攻撃者にいわば「井戸に毒を入れる」機会を与えることになります。ソースコードにアクセスできれば、悪意のある動作の組み込みやアイデアの窃取は容易です。
この脅威に対抗するため、組織はゼロトラストアーキテクチャの概念をソフトウェア開発パイプラインのツールにも拡張することを検討すべきです。IDEからクラウド管理コンソール、コードリポジトリに至るまで、Privileged User Accessを使用することで、MFA/CACに基づく強固なセキュリティ対策を適用できます。
Privileged User AccessとSDLCパイプライン
特権ユーザーアクセス(PUA)は、基本的にSAMLを使用せず、アプリケーションに特殊な認証方式への対応を求めないフェデレーションです。ゼロトラストの原則をレガシーアプリケーションにも適用できるほか、最新のWebベースアプリケーションにも対応できます。
このソリューションは、F5 Access Policy Manager(APM)が認証情報プロキシとして機能し、一時的な認証情報を自動生成できる機能を基盤としています。簡単に言えば、ユーザーは企業の認証情報ストア(ドメインコントローラー、LDAP)で認証され、その後APMが、保護対象システムへのログインに使用できる一時的な認証情報を生成します。開発パイプラインの場合、保護対象システムとして、たとえばコードリポジトリの「Bitbucket」、「GitHub」、「GitLab」などが該当します。このアプローチにより、開発者に多大なプロセス上の負担をかけることなく、リポジトリへのアクセスをより厳密に管理できます。
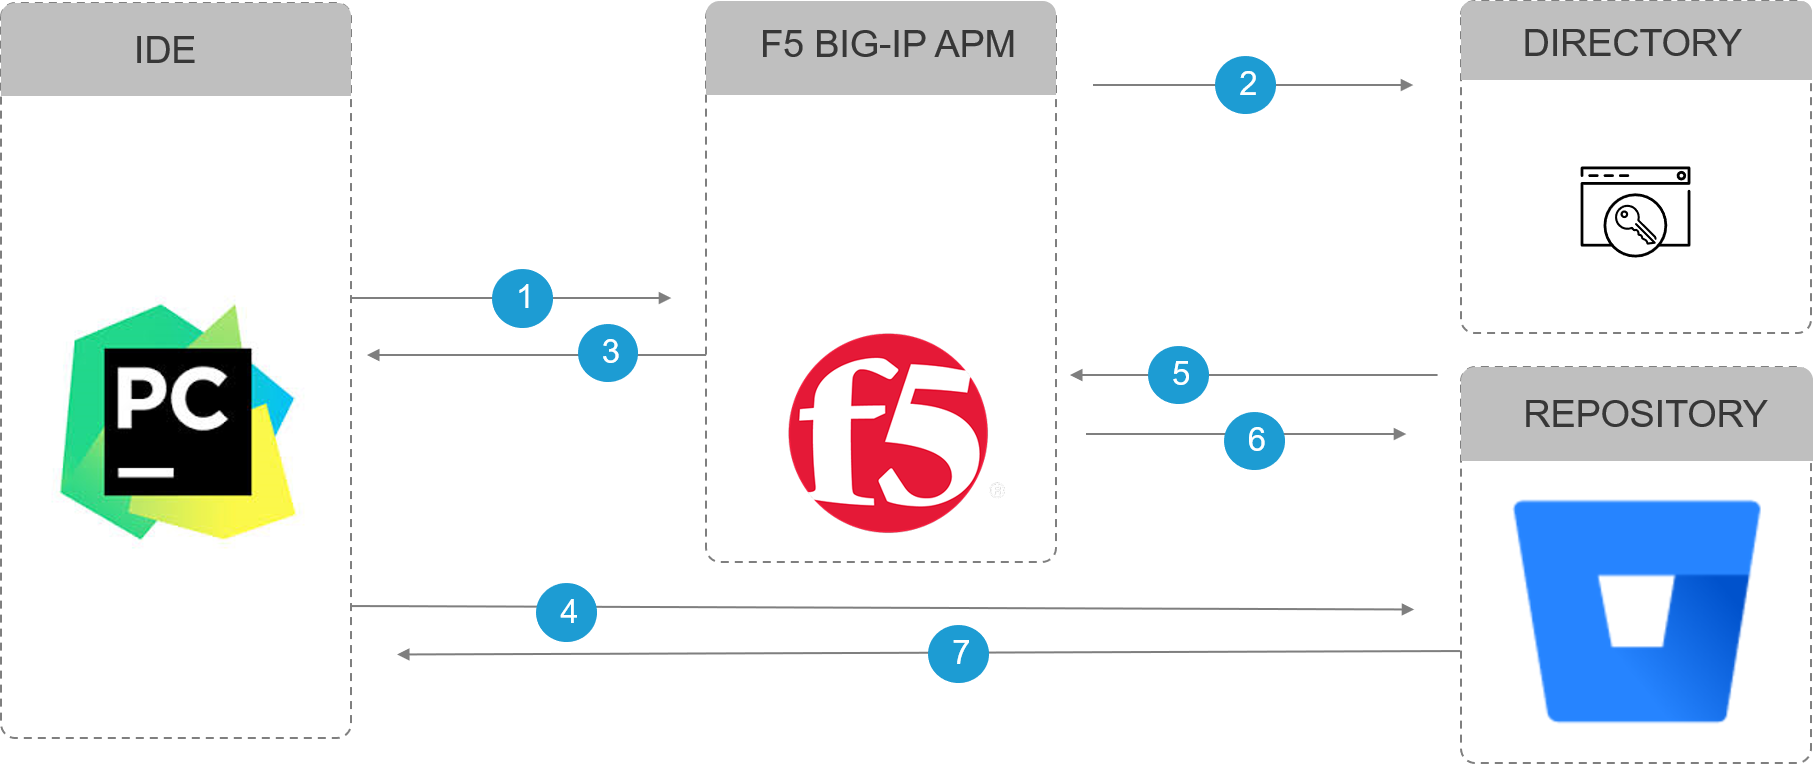
- ユーザーがBIG-IPに認証情報を提供
- BIG-IPは、IaaSまたはオンプレミスのディレクトリサービスを使用してユーザー認証情報を検証します
- BIG-IPは、認証済みユーザーに一時的な認証情報を提供します
- ユーザーがIDEまたはブラウザーを介して一時的な認証情報をリポジトリに送信
- リポジトリは、検証のためにユーザー名と一時的な認証情報をBIG-IPに渡します
- BIG-IPが検証結果を返す
- ユーザーがリポジトリに正常にログインしました
機密データにはコードも含める必要があります。つまり、データと同様に、コードへのアクセスも保護する必要があります。コードはデジタルビジネスの中核であり、デリバリーパイプラインは攻撃経路として認識されることが増えています。特権ユーザーアクセスモデルを導入することで、認証情報とその利用者の両方が正当であることへの信頼性を高められます。
詳しくは、F5 APMに関するこちらのページをご覧ください。
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。