セキュリティは常にF5 Distributed Cloud Servicesの最優先事項です。複雑さを増す環境全体でアプリケーション、API、ユーザーを保護するために、お客さまはDistributed Cloud Servicesを導入しています。
最新のアップグレードでは、これまでで特に大きな効果をもたらすセキュリティ強化をいくつか提供します。同時に、それと同じくらい重要でありながら見過ごされがちな、チームが日々安心してプラットフォームを運用・管理できるよう支援する運用面の改善にも注力しています。
最新アップグレードを牽引するセキュリティ強化
今回のアップグレードでは、アプリケーションとAPIの保護をさらに強化し、運用の複雑さを増すことなく、進化する脅威へのチームの対応を支援します。
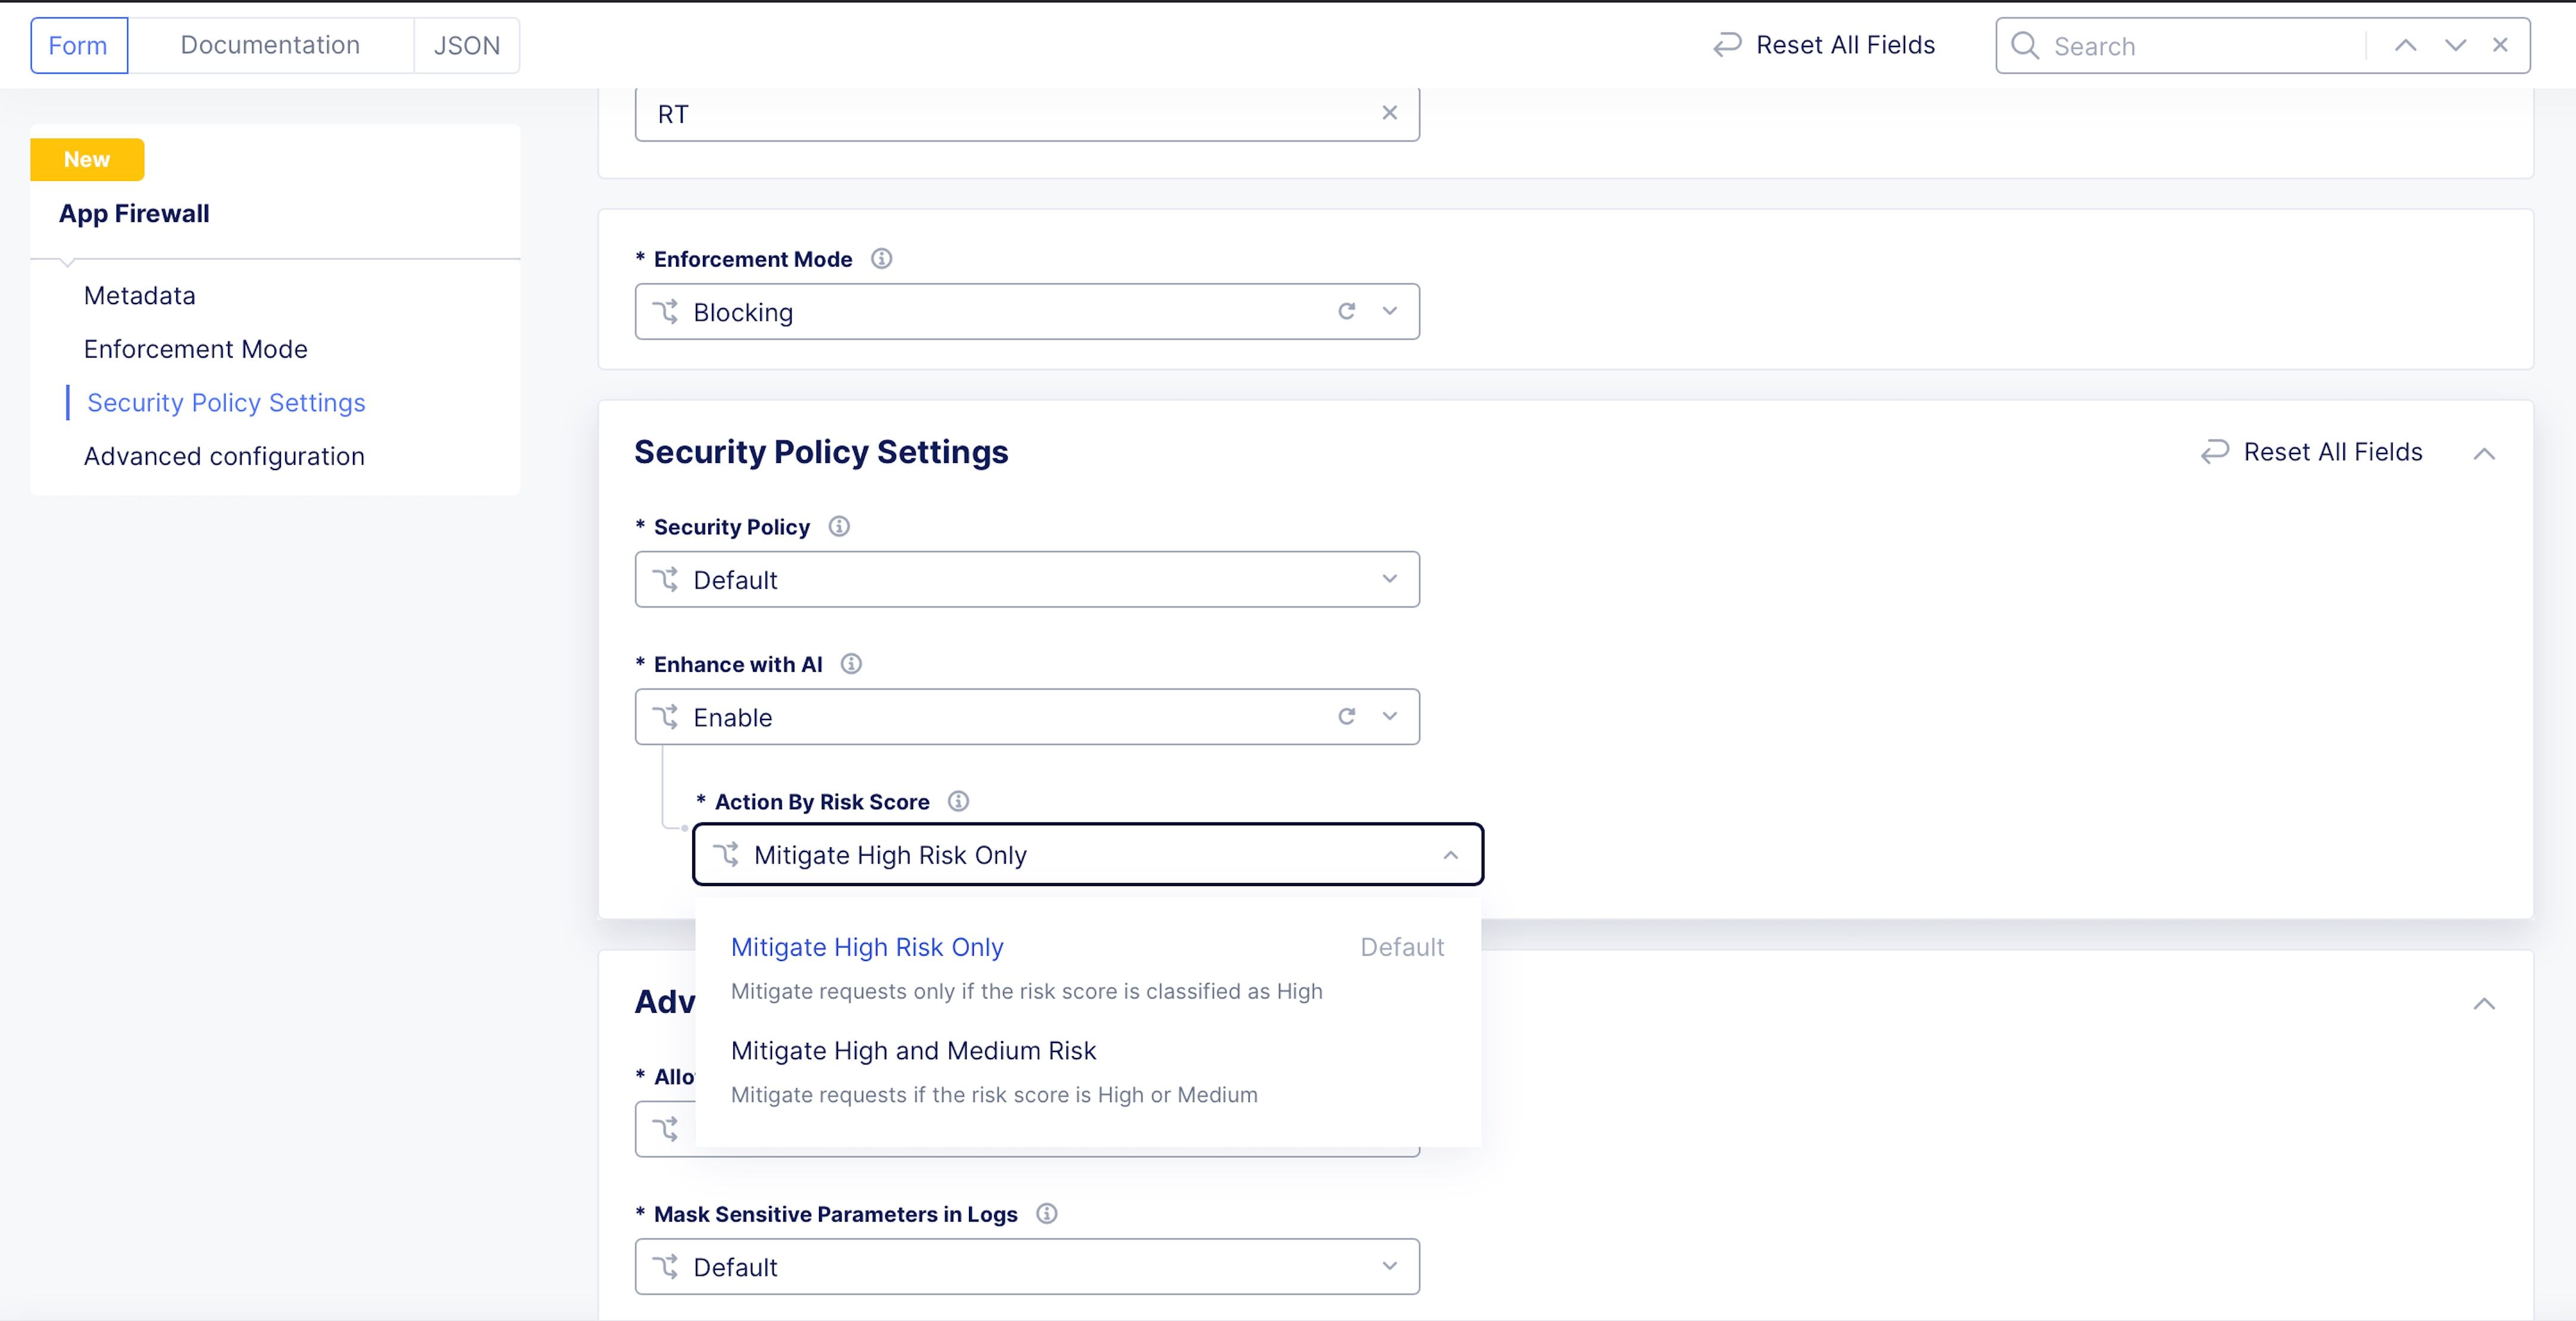
AI対応のWAFリスクスコアリングが一般提供されました。AIを活用したリスク分類により、複数のシグナルを相関させ、トラフィックを高、中、低の各リスクレベルに分類します。シグネチャ、機械学習、行動指標を組み合わせることで、従来WAF導入の遅れにつながっていた手動チューニングを最小限に抑えながら、より確信を持って監視から適用へ移行できます。
F5 Distributed Cloud Bot Defenseのモバイルアプリ向け機能は、コンソールから直接、より簡単に導入・管理できます。セルフサービスのモバイルSDKオンボーディングとコンソールベースのポリシー管理により、チームは導入ライフサイクル全体の負担を大幅に軽減しながら、モバイルアプリケーションを保護できます。
APIセキュリティも進化を続けており、環境全体で検出範囲が拡大し、可視性もさらに向上しています。
- API検出のスケーラビリティを向上(F5 BIG‑IP環境)
- 検証済みのKubernetes向けF5 NGINX Ingress Controller統合
- OWASP API Top 10に準拠した脆弱性マッピング
- JSON Web Token(JWT)の解決範囲拡大による、より強固なアイデンティティコンテキスト
これらを組み合わせることで、BIG-IP、NGINX、Kubernetes全体のAPIを、標準に基づいてより統合的に把握できます。
セキュリティを定着させる運用改善
セキュリティのイノベーションが長期的な価値をもたらすには、チームが確信を持ってプラットフォームを運用できることが不可欠です。これは、F5 Application Delivery and Security Platform (ADSP)の重要な基盤です。Distributed Cloud Servicesの最新アップグレードには、日常業務のワークフロー全体で可視性、制御、信頼性の向上を支援する一連の運用機能強化が含まれています。
管理者は、組織のセキュリティおよびコンプライアンス要件により適合するよう、コンソールセッションのタイムアウトを設定できるようになりました。アイドルセッションタイムアウトと絶対セッションタイムアウトの両方に加え、デフォルト値も柔軟に設定できるため、規制対象およびセキュリティ要件の厳しい環境において、使いやすさとガバナンスのバランスを保ちながら、管理セッションをアクティブに維持する時間をより細かく制御できます。
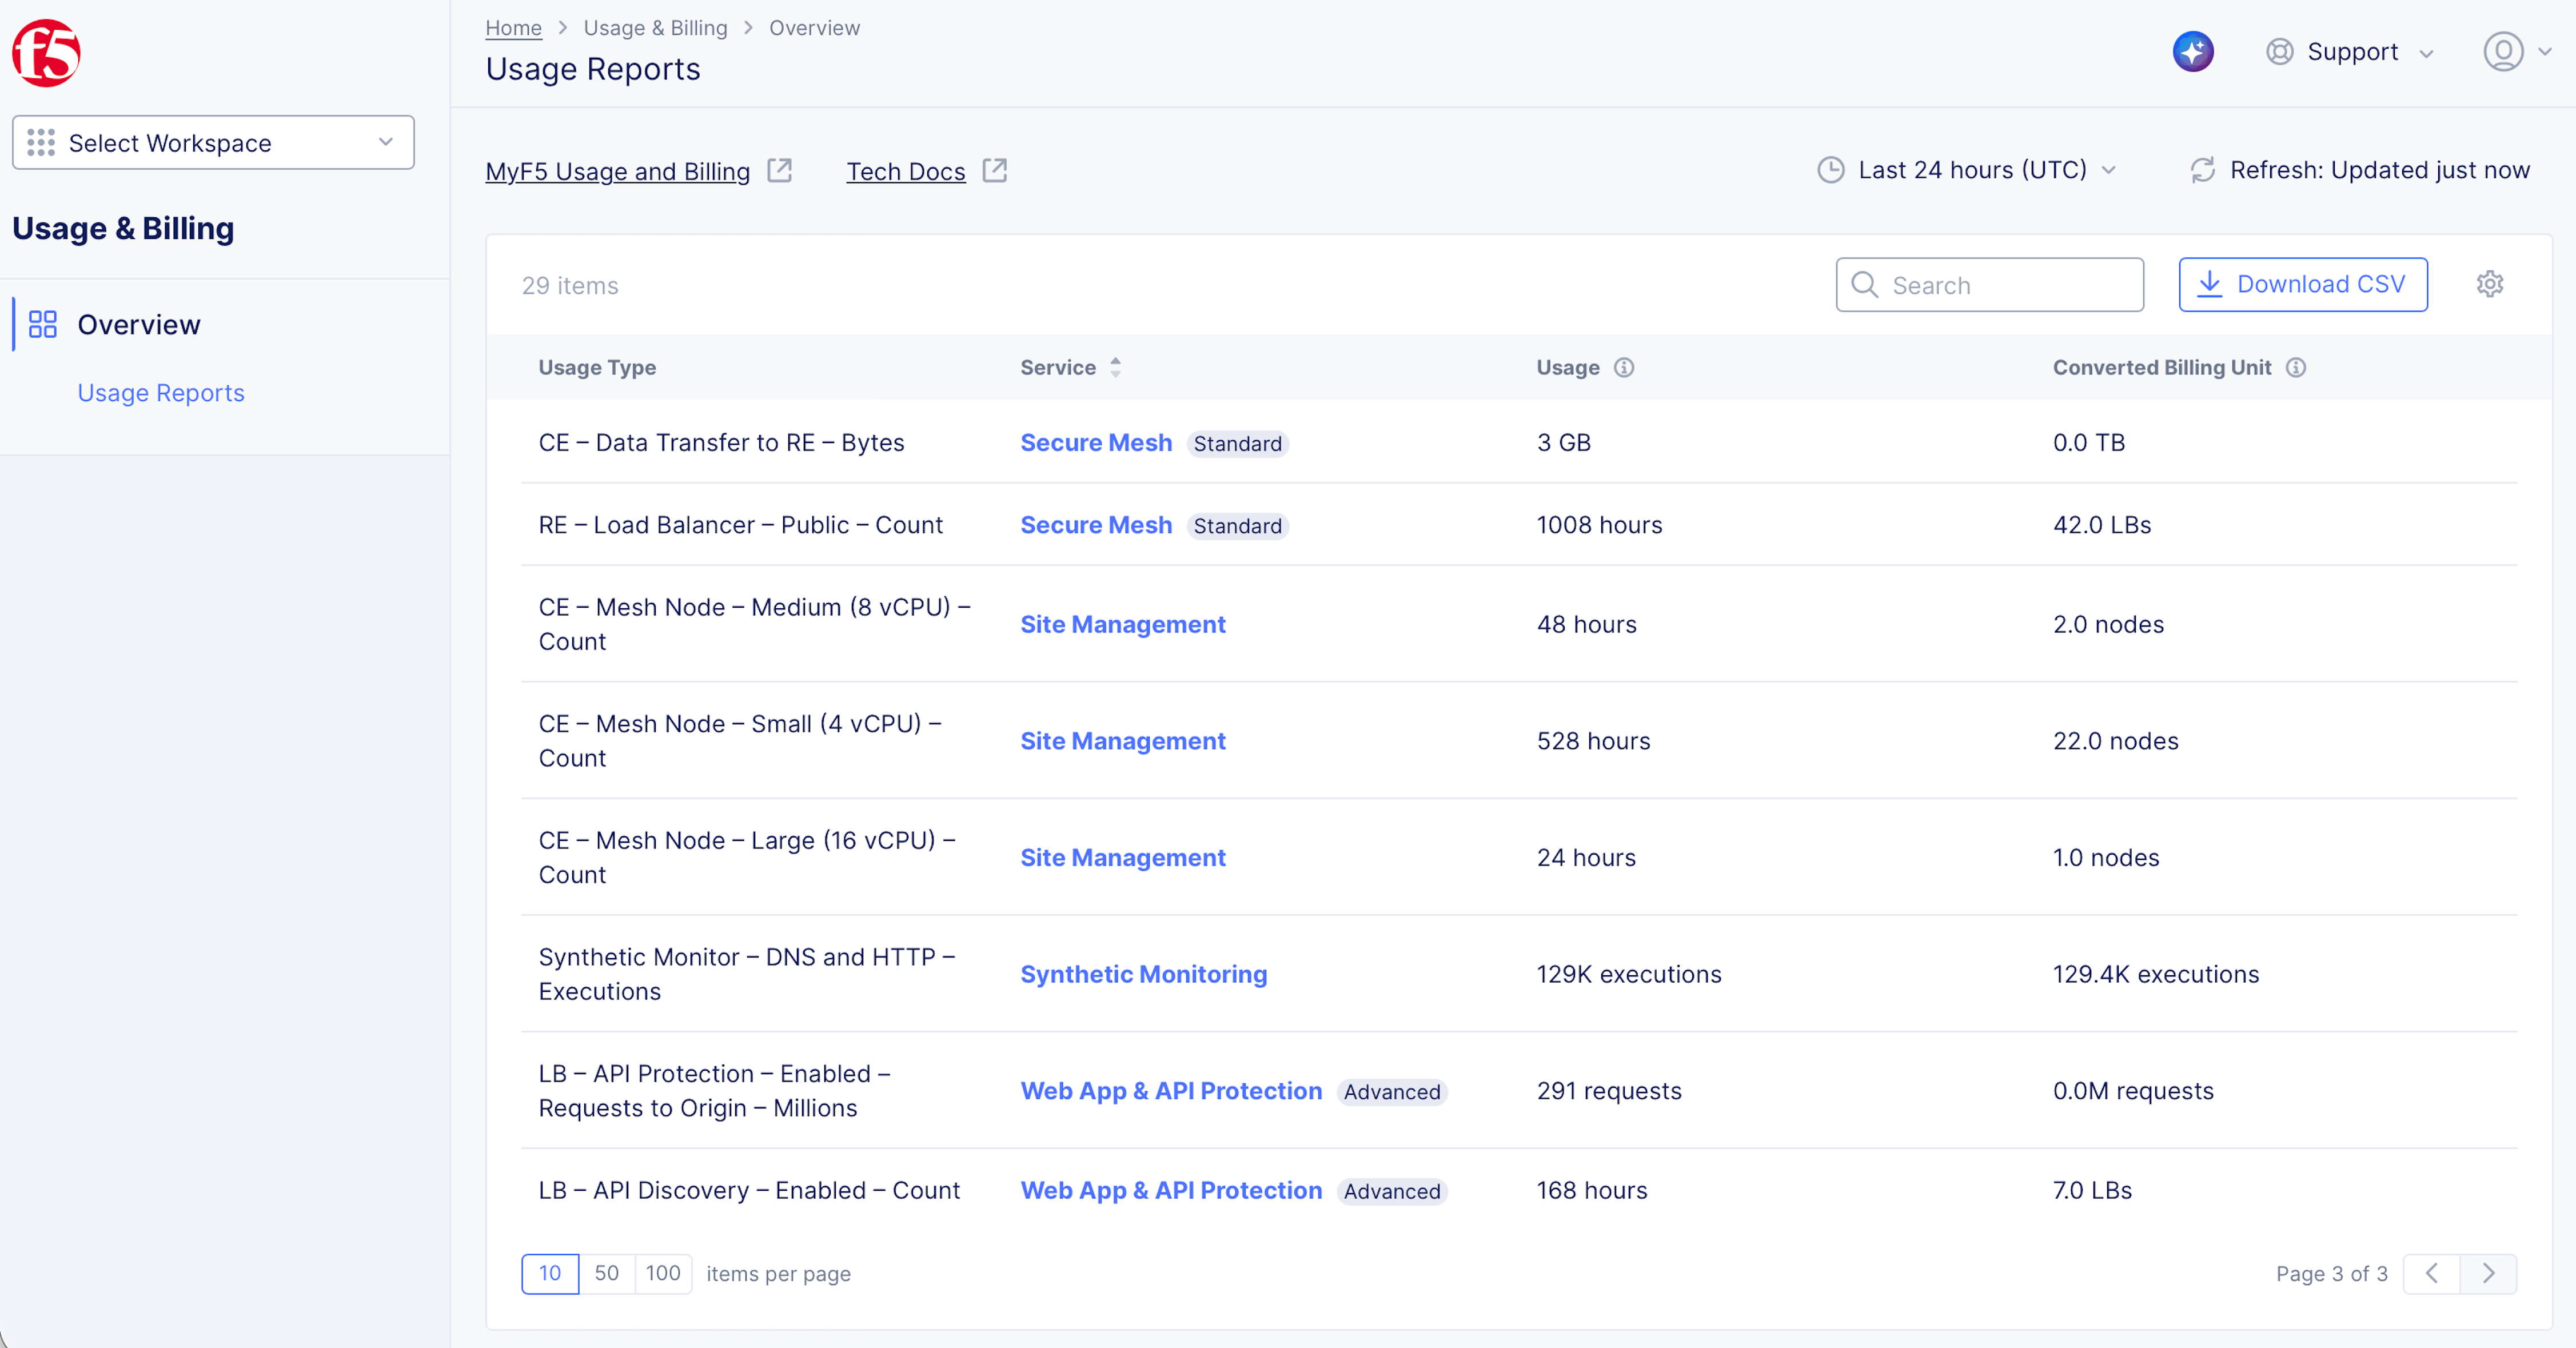
利用状況と請求に関する機能も強化され、より詳細で1時間ごとに更新されるレポート、カスタマイズ可能な日付範囲、CSVエクスポートを利用できるようになりました。これらの更新により、利用傾向の把握、利用実績の照合、将来の成長に向けた計画が容易になります。
UIに明確なステータスインジケーターが直接表示されるようになり、Global Log Receiver (GLR)の使いやすさが向上しました。チームはup、down、unknownなどのステータス値を使用して、ログストリーミングが稼働しているかどうかを一目で確認できます。これにより、一般的なエラーメッセージに頼ることなく、ログストリーミングの状態をすばやく確認し、問題を特定できます。
最近のDistributed Cloud Servicesのアップグレードでは、リージョン別のログ機能も強化されました。米国のLMAにGLRサポートが追加され、GLRを利用できる新たなカナダLMAリージョンも提供開始されました。これらの追加機能により、リージョン間で一貫したログおよびストリーミング機能を維持しながら、データレジデンシーやリージョン運用に関する要件への対応を支援します。今回のマイルストーンは、データレジデンシーおよびデータ主権の要件に対応するお客さまへのリージョンサポートに、継続的に投資していることを示しています。
信頼できるセキュリティ、確実に運用できる環境
Distributed Cloud Servicesの最新アップグレードは、セキュリティのイノベーションと運用への確信が両立してこそ価値を発揮する、というシンプルな考え方を改めて示しています。AIを活用した保護、簡素化されたオンボーディング、構成可能なガバナンス制御、より明確なテレメトリ、健全性を高めたログパイプライン、地域サポートの拡充により、チームがセキュリティを導入し、大規模環境でも適切に運用できるよう支援します。
最新の「F5 Distributed Cloud Services 」アップグレードに含まれるすべての内容については、リリースノート全文をご覧ください。
著者について
関連するブログ記事

F5 Distributed Cloud CDN:アプリを高速化、ワンクリックで有効化、コストを削減
F5 Distributed Cloud CDNなら、既存のセキュリティポリシーを変更することなく、ワンクリックでアプリを高速化し、オリジンの負荷とエグレスコストを削減して、コンバージョンを向上できます。

F5 BIG-IP v21.1を先行紹介:AIセキュリティ、PQC、ソフトウェアの機能強化
F5のBIG-IP v21.1がAIセキュリティとPQC対応への準備をどのように実現するかをご紹介します。

新しいAI AssistantでGuardrailsを高度化し、セキュリティを強化
F5の新しいAI Assistantは、AI Guardrailのカスタムスキャナー機能に直接組み込まれています。この機能により、企業はGenAIを活用して、自社固有のユースケースや独自のリスクプロファイルに沿ったポリシーを作成し、標準搭載の保護機能を超える対策を実現できます。
EU AI Actへの準拠がより容易に
AIシステム全体でEU AI Act、特に最も重大な禁止事項を運用に落とし込むには、どうすればよいのでしょうか。GenAIを導入するチームにとって、Article 5の「禁止されるリスク」に関する規定への対応には特有の課題があります。操作的な行為、生体認証による監視、ソーシャルスコアリングなど、最も重大な違反の多くは、従来のセキュリティツールでは容易に検出できないためです。F5のAI […]
AIレッドチームに欠けているものと、その改善方法
レッドチーミングは長年にわたり、企業セキュリティの要となってきました。しかし生成AIに関しては、多くの組織が新たな脅威環境に旧来の手法を適用しています。静的なプロンプトテスト、単発の監査、CLIベースのツールでは明らかな不具合を発見できる場合もありますが、導入後の生成AIシステムの挙動が持つ現実世界の複雑さを捉えられることはほとんどありません。 […]
欧州連合の人工知能法
AIが国際ビジネスのあり方を変える中、欧州連合の人工知能法(EU AI Act)は、AI技術の進化における重要な節目となっています。27か国で法制化されたこの重要な規制枠組みは、AIの利用を予定するあらゆる企業や組織に影響を及ぼし、AIシステムのあり方を形作ることになります。[…]