ネットワークにおける「ラストマイル」とは、通常、プロバイダーのネットワークとユーザーのネットワークの間でデータが移動するインターネットの区間を指します。かつて多くの一般ユーザーにとって、ユーザー側のネットワークは1台のマシンでした。現在では、ルーターとアクセスポイントを兼ねた機器が使われており、それ自体が1つのネットワークとなっています。
一般に、そこは私たち(パフォーマンスの最適化を目的としたソリューションの提供者)が実質的に制御できないパイプラインの一部だったからです。その段階では、アプリケーション配信の高速化に向けてできることは、すでにすべて実施済みでした。プロバイダーとユーザーの間の「ラストマイル」を構成するデバイスには、実質的に手を加えられなかったためです。
これは現在でもおおむね当てはまります。ただし、そのような制御ができなくても、ネットワークの上位レイヤー(レイヤー4~7)に手を加えてパフォーマンスを向上させる方法はあります。しかしセキュリティに関しては、特に主なユーザー層が一般消費者である場合、ラストマイルへの対応は非常に現実的な課題です。
なぜなら、セキュリティにおけるラストマイルはユーザーだからです。より正確には、ユーザーのデバイスやPC、あるいは空の上にある「親アプリ」(いわゆるクラウド)に情報を送り返す「モノ」を指します。消費者とサービス提供者の間で行われるやり取りの多くには金銭が関わるため、こうした取引のセキュリティには細心の注意を払う必要があります。
これは、かつてのパフォーマンス上の課題と同様に、「ラストマイル」を自ら管理できない場合、解決が極めて困難です。
今年の「State of Application Delivery」調査で、回答者の30%が、自社でクラウドコンピューティングを導入するには「不正対策のためのエンドポイント保護」が重要だと回答したのは、そのためかもしれません。
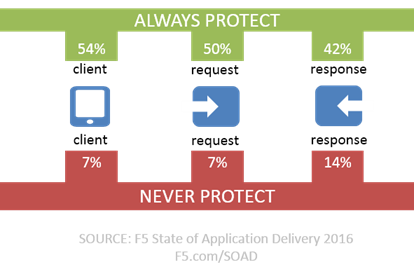
現在、同じ回答者が、クライアントから、そのクライアントが送信するリクエスト、返されるレスポンスに至るまで、通信の全領域でアプリケーションを保護している点に注目してください。組織によってはアプリケーションに応じて対応を変えているようですが、3つの潜在的な脅威ベクトルすべてで常に保護を有効にしている(少なくとも回答上は)組織も相当数あります。
マルウェアの量が増加し、フィッシング攻撃が依然として成功を収めていることを考えれば、クラウド向けのクライアント(エンドポイント)側で不正対策を求める声が多いのも当然です。むしろ、オンプレミスのアプリにも同じことが当てはまらないとすれば、その方が意外でしょう。
不正対策とは、ユーザーが手にするデバイス、モノ、アプリを必ずしも制御できないアプリケーションの世界で、「ラストマイル」であるユーザーのセキュリティを確保することです。最新の不正対策は、金融業界だけの課題と考えられがちですが、実際には、現実に存在するマルウェアのうち、アンチウイルスで検出されるのはわずか25%にすぎません。マルウェアはエンドユーザーが利用する金融サービスを狙っている場合でも、ラーテルのように、ついでに企業の認証情報を窃取できるならお構いなしです。そして、その認証情報が公開市場に出回れば、誰かが対価を支払って入手することは間違いありません。
セキュリティ境界は変化しています。クラウド、アプリケーションのマイクロサービスやAPIへの分割、ネイティブモバイルアプリケーションの提供により、アプリの保護手法は、従来の城壁型から、より機動的にアプリを取り囲むアプローチへと大きく移行しました。今や「アプリ」自体が境界です。ただし、「アプリ」のどのコンポーネントも保護対象から漏れないよう、常に注意を払う必要があります。そのためには、一時的であっても、クライアントの周囲まで境界を拡張しなければならない場合があります。
Web不正対策は、もはや銀行だけのものではありません。セキュリティ態勢全体の強化と、クライアントを「常に」保護するという取り組みを重視する企業は、マルウェアやウイルスなどのステルス攻撃による企業認証情報の窃取を防ぐうえで、最新の不正対策がどのように役立つかを評価する必要があります。
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。