現在のパンデミックを受け、企業はこれまで以上にデジタル化に依存するようになりました。アプリケーションへの依存度が高まる中、情報セキュリティの責任者もアプリケーションの防御を強化しています。
Webアプリケーションファイアウォール(WAF)は、必要不可欠な最初の防御線として機能します。しかし、「適切に監視、設定、更新されているWebアプリケーションファイアウォール(WAF)であれば、脅威アクターがネットワーク内の脆弱なシステムを悪用することも阻止できるはずです」— F5 Labs
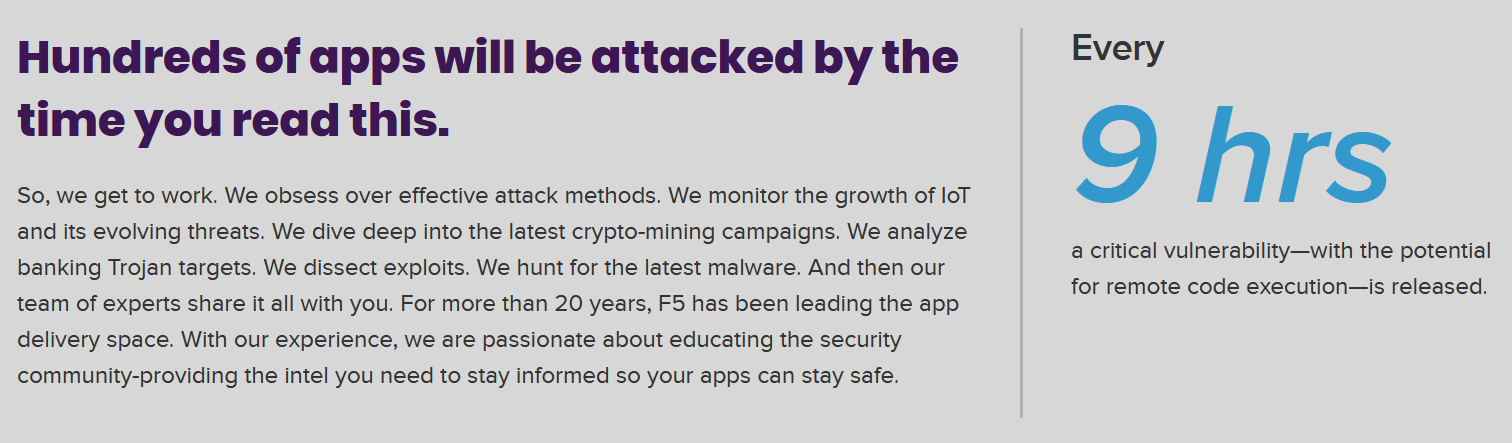
F5 Labsが指摘するように、重大な脆弱性が毎日3件近く公開されています。では、こうした高度な脅威による標的型攻撃に対処できるよう、WAFを強化するにはどうすればよいのでしょうか。
高度な脅威に対処するには、リアルタイムで実用的な脅威インテリジェンスを備え、セキュリティ制御を高度化できる高度なWAFが必要です。これにより、進行中の攻撃キャンペーンやマルウェアを自動的に検知してブロックできます。
1999年公開の画期的なSFアクション映画(そして、そこから生まれた数々のミーム)である『マトリックス』を思い浮かべてください。作中では、ネオ(キアヌ・リーブス)が機械に接続され、生涯分に相当する格闘技の訓練データが脳へ瞬時に直接アップロードされます。アップデート後、目を覚ましたネオは「カンフーを習得した」と宣言します。
人間にとってはまだ実現には程遠いものの、テクノロジーの分野では、同様の要素が現実のものになりつつあるようです。
たとえば、昨年F5は、Threat Campaigns subscriptionをF5 Advanced WAFのアドオンサービスとしてリリースしました。このサービスは、高度な攻撃をプロアクティブに検知してブロックすることで、アプリケーションとITインフラストラクチャの保護を支援します。
映画『マトリックス』では、ネオはカンフーなどのプログラムのアップデートをすぐに取得し、戦闘スキルを高めることができます。Threat CampaignsなどのF5インテリジェンスサービスはWAFに簡単に追加でき、脅威の検知とブロックを自動化します。F5は、誤検知をほぼゼロに抑えながらセキュリティの有効性を高め、企業のWebアプリケーションセキュリティを強化します。たとえば、Threat Campaignsは2020年に約1,295件の攻撃を阻止しました。
主なメリット:
- F5が提供する実用的な脅威インテリジェンスをリアルタイムで更新
- 誤検知をほぼゼロに抑え、Webアプリケーションのセキュリティを強化
- 確実なリスク軽減を支える、費用対効果の高いモデル
- 脅威ハンティングはもう不要
F5のインテリジェンスサービスでBIG-IPを強化し、標的型攻撃キャンペーンのリスクを軽減します。Advanced WAFを設定すれば、こうした新たな脅威や継続中の脅威への対策を自動化できます。いわばWAFにカンフーを習得させ、現代の脅威や新たに出現する脅威に立ち向かえるようにします。
著者について

関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。