はじめに
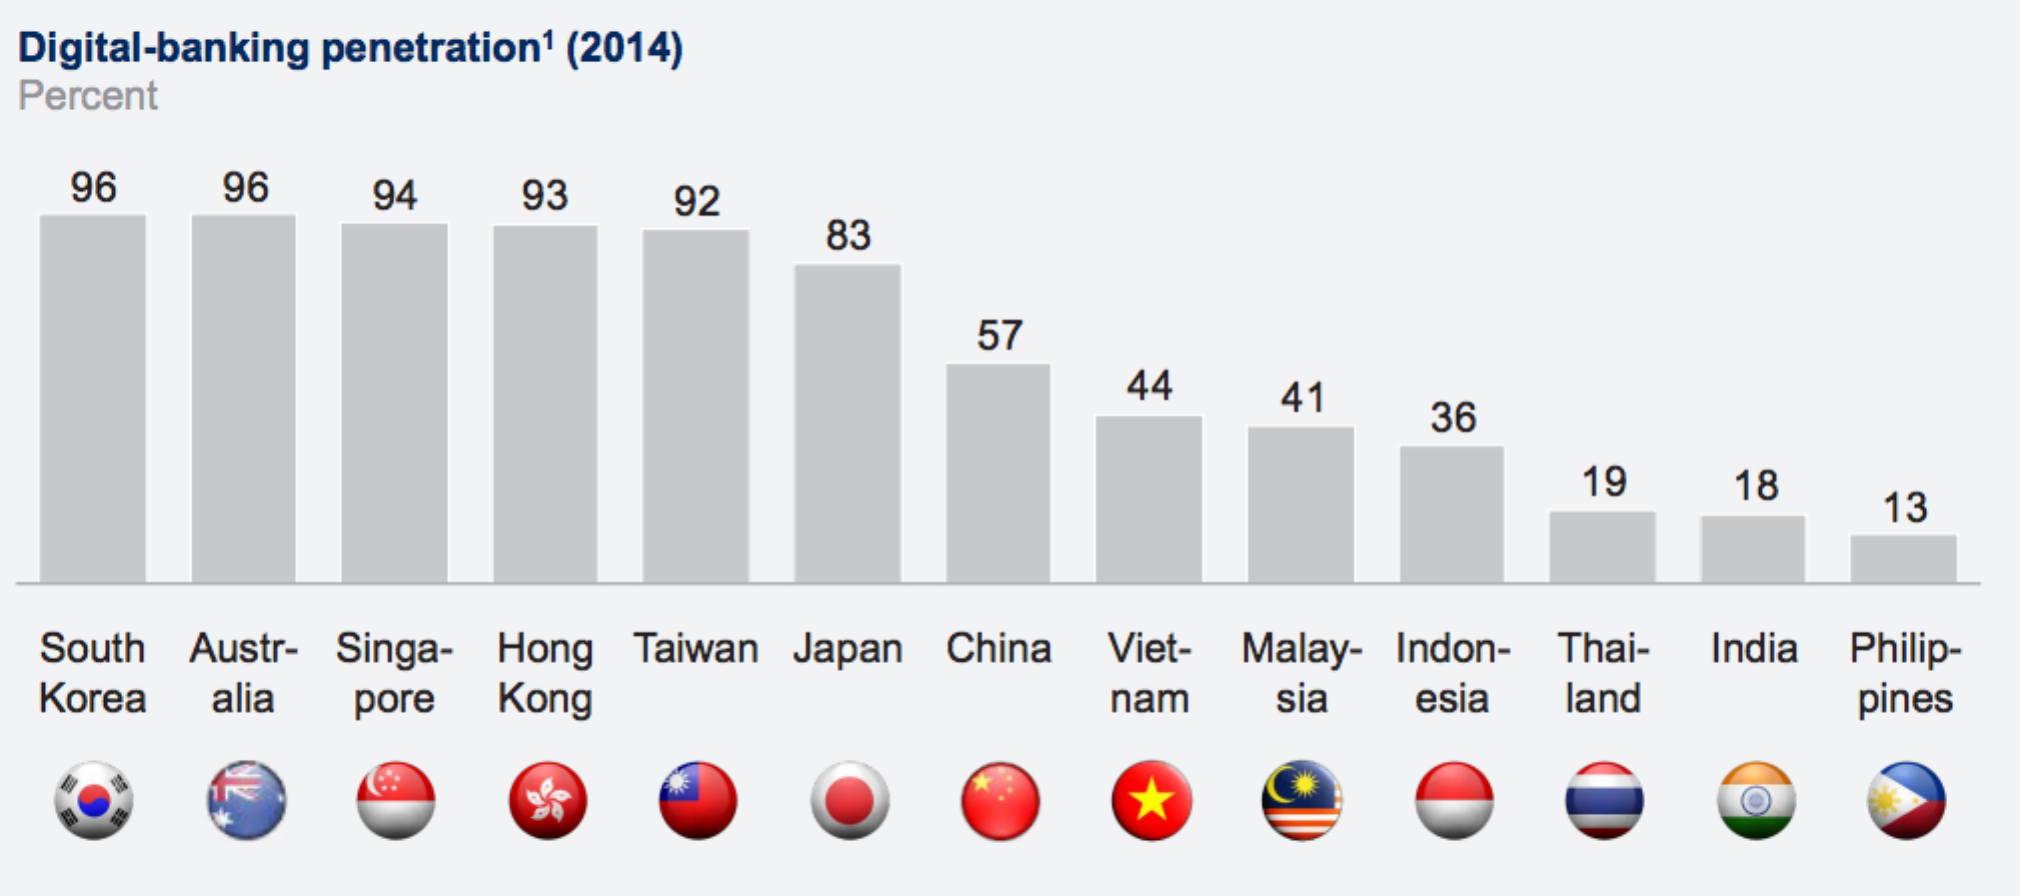
インターネットは世界全体に変革をもたらしています。APACのインターネット普及率は平均36%で、ニュージーランドでは91%、シンガポールでは81%に達しています。銀行業界もこの潮流と無縁ではなく、デジタル化が進んでいます。McKinseyの調査によると、アジア全域のデジタルバンキング利用者は7億人を超えています。
以下のグラフは、McKinsey & Companyの調査によるアジアにおけるデジタルバンキングの普及率を示しています。
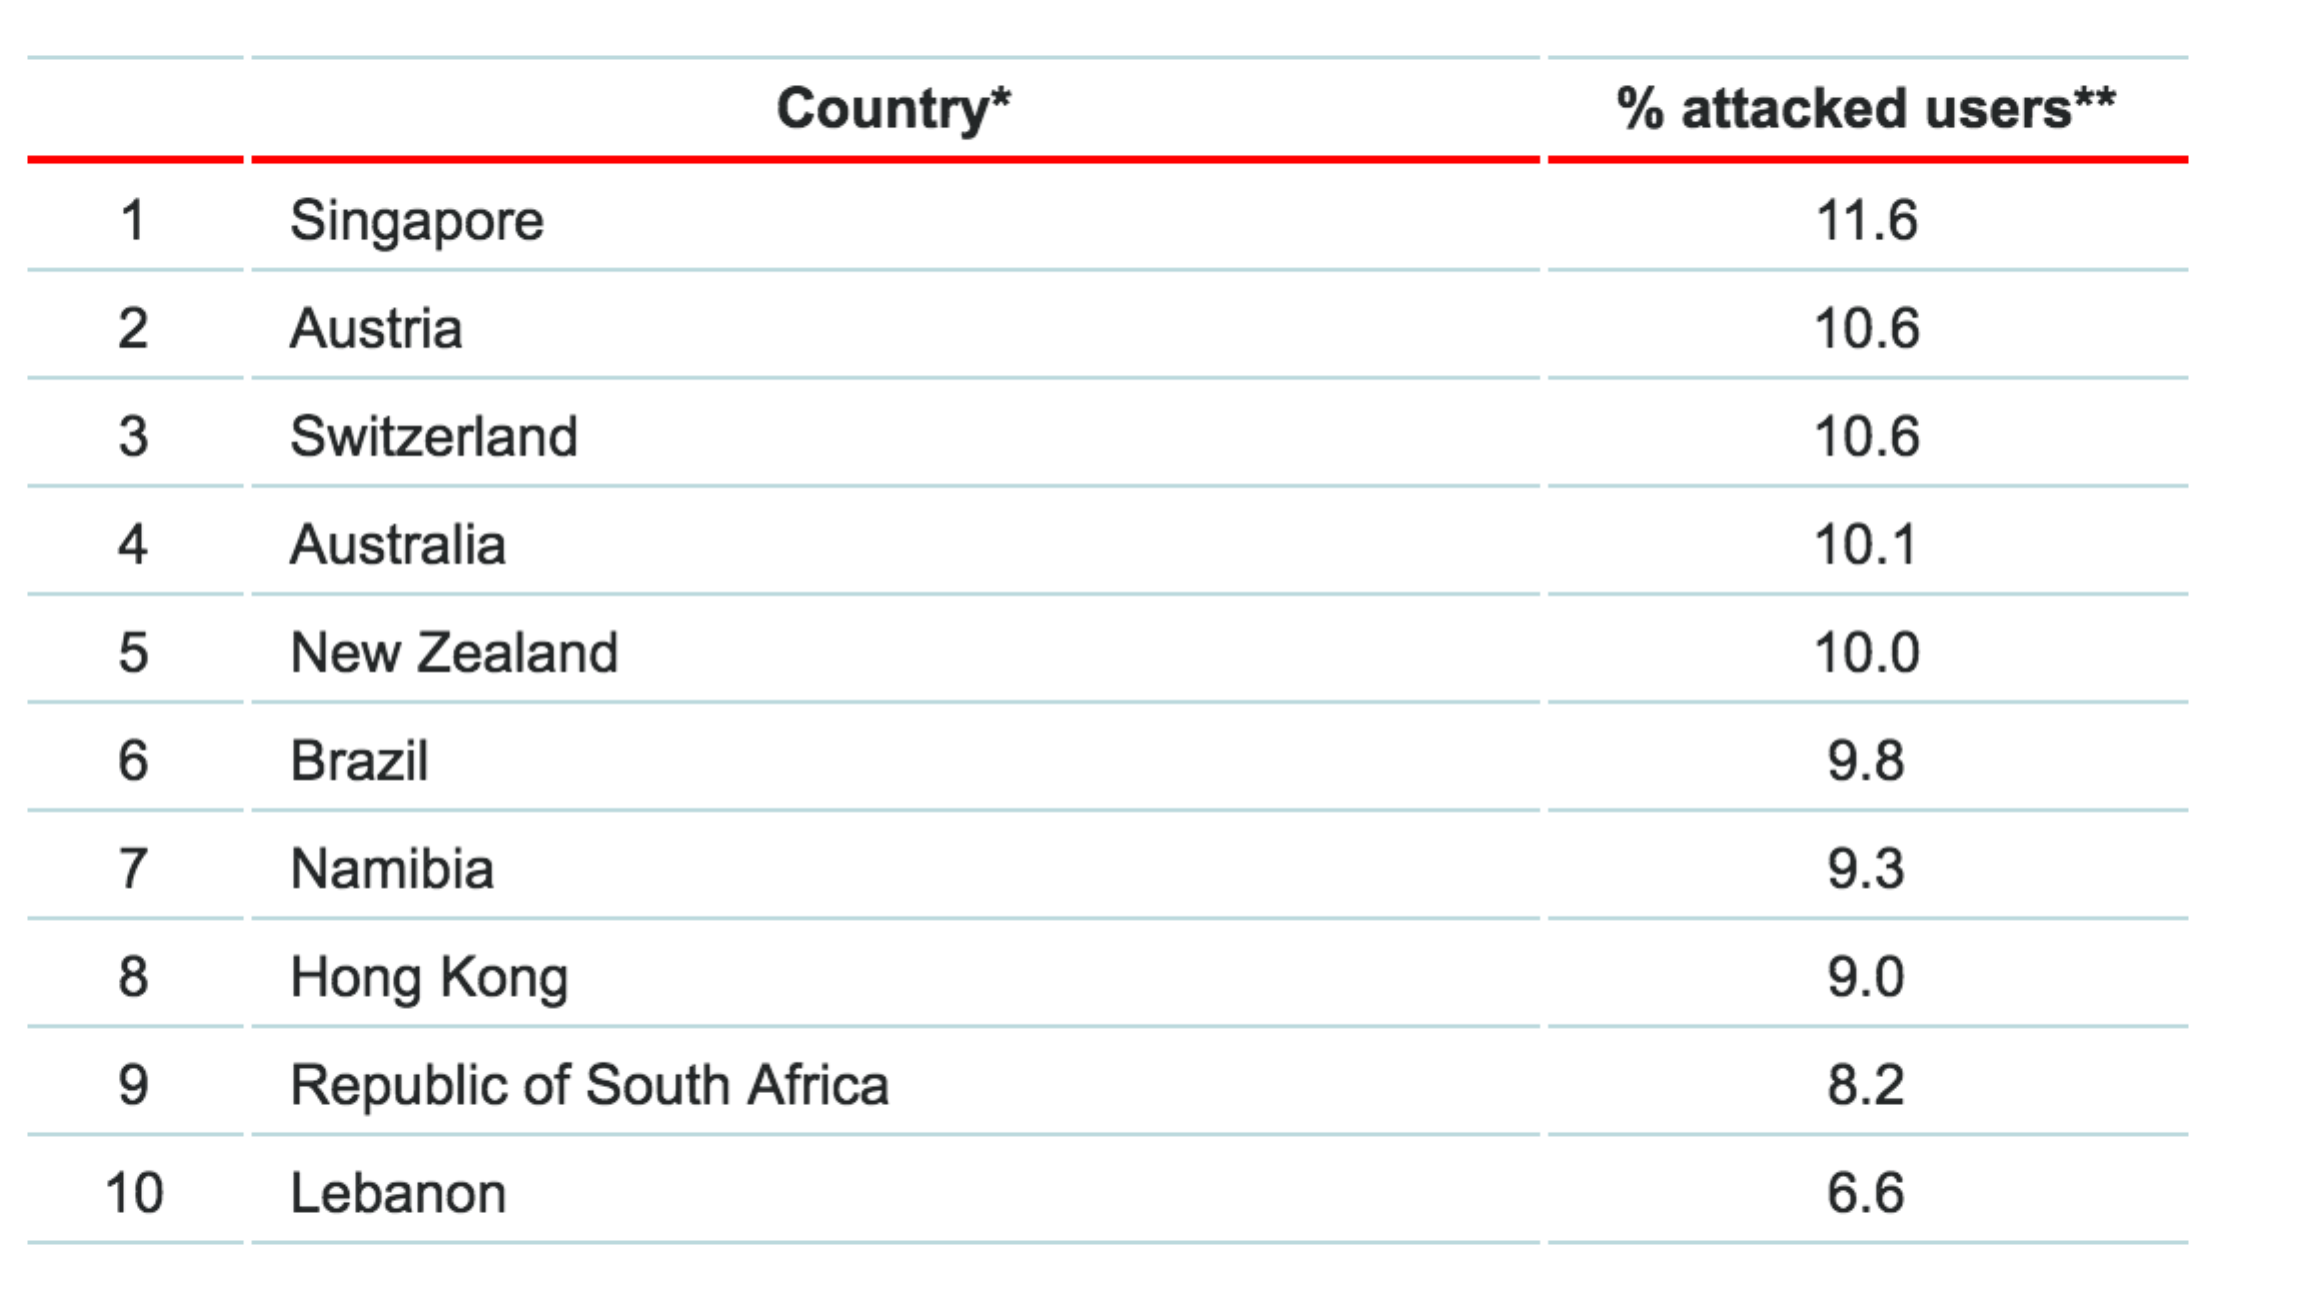
デジタルバンキングが広く普及するにつれ、犯罪者も資金を狙うようになり、金融機関はサイバー攻撃の主要な標的となっています。Websense Security Labのレポートによると、金融サービス機関に対する攻撃の平均件数は、他業種の企業の4倍に上ります。また、攻撃は特定の地域に限らず、世界中で発生しています。以下のグラフは、Kasperskyの2015年版レポートに基づき、攻撃を受けたユーザーの割合が高い上位10か国を示したもので、アジア太平洋地域が攻撃の集中地域であることが明確に分かります。
セキュリティ上の脅威があるとはいえ、デジタルバンキングの時代が後戻りすることはありません。本記事では、銀行チャネルを標的とする攻撃を阻止するための緩和戦略と利用可能な選択肢について解説します。
脅威を徹底分析
すべての金融機関は、オンプレミスかクラウドかを問わず、データセンターを保護するテクノロジーに多額の投資を行い、デジタル資産の保護に細心の注意を払っています。多層防御により、最重要資産は複数のセキュリティ層で保護されているため、侵害は容易ではありません。クラッカーがこの防御を突破するには、ゼロデイ脆弱性を発見し、高度で巧妙な手法を駆使する必要があります。一方、こうしたデジタルサービスへのアクセスに使用されるエンドポイントは、ほとんど、あるいはまったく保護されていません。ユーザーデバイスのセキュリティは、古いオペレーティングシステム、ウイルス対策ソフトウェアの欠如、ドライブバイダウンロードによる感染などによって損なわれる可能性があります。そのため、クラッカーはさまざまな方法でデバイスをマルウェアに感染させ、デジタル時代のアプリケーション中心の環境におけるセキュリティを弱体化させることができます。サイバー犯罪者は、こうした被害を引き起こすためにコンピューターの専門家である必要はありません。感染や窃取に使用できるソフトウェアが、アンダーグラウンド市場で入手できるためです。
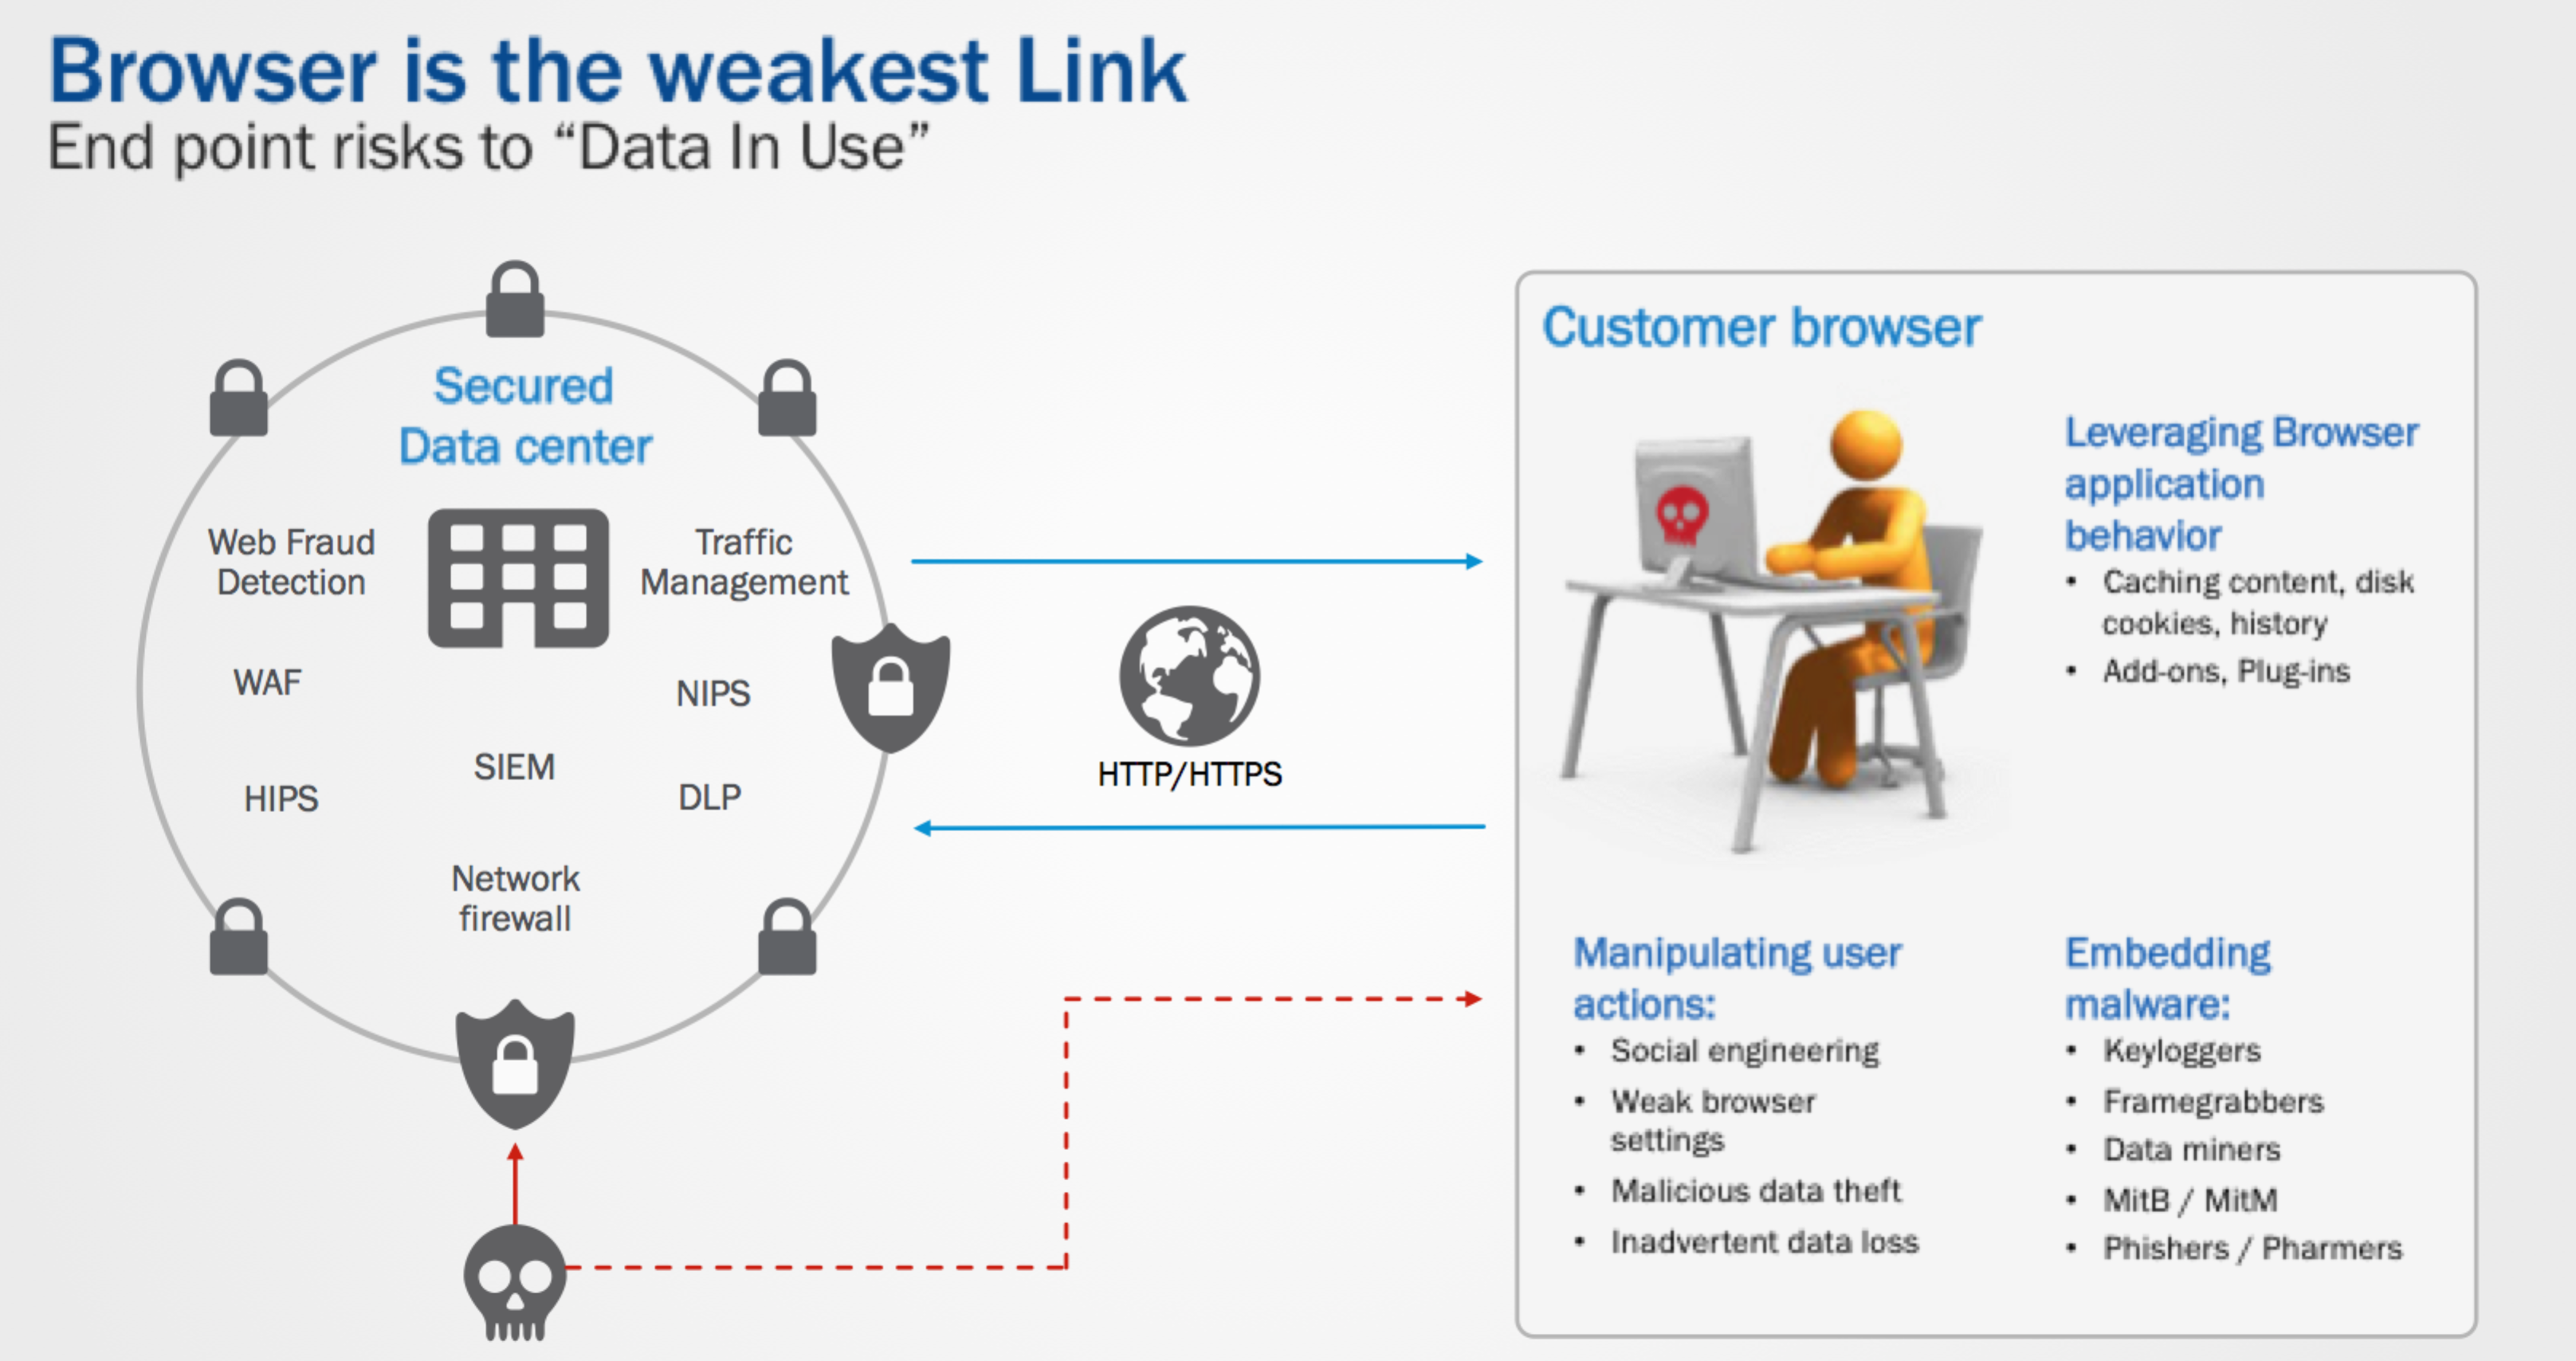
最新のマルウェアが悪用するツールセット
攻撃手法 | 説明 |
フォームグラビングとキーロガー | フォームグラバーは、ユーザーがリクエストを送信する前に、HTMLフォーム要素から機密データを取得します。
キーロガーはキーストロークを監視し、データを窃取するために記録します。
|
RATとバックコネクト | これらは、リモートの操作者がシステムを制御できるようにするリモート管理ツールです。悪意のあるRATはトロイの木馬としてユーザーのデバイスに侵入し、デバイス上のセキュリティソフトウェアから自身を隠します。 |
中間者攻撃 | MITM攻撃では、攻撃者がブラウザーとサーバー間のメッセージを中継し、その途中で改ざんすることで、機密情報を窃取したりセッションを乗っ取ったりします。 |
マン・イン・ザ・ブラウザー攻撃 | MITB攻撃は、ユーザーにもホストサーバーにも気付かれないように、Webページやトランザクションの内容を密かに改ざんします。 |
モバイルマルウェア | SMSを窃取してワンタイムパスワードを無効化したり、デバイスのDNSを侵害して機密情報を漏えいさせたりする目的で展開されるトロイの木馬です。 |
マルウェアを理解する
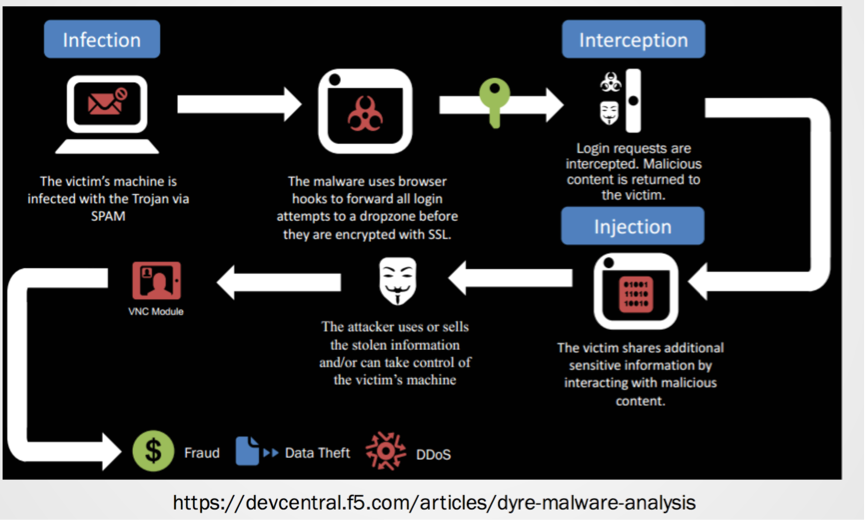
現代のマルウェアは、情報や金銭などを盗むことを目的に作られています。高度なマルウェアの1つであるDyreの動作手法を見てみましょう。
- スパムキャンペーンによって、被害者のマシンがマルウェアに感染します。
- 起動すると、マルウェアはブラウザーにフックし、ユーザーによる金融サイトへのアクセスを監視してログイン認証情報を取得します。二要素認証や追加のリスクベース認証を妨害するため、必要な追加情報の入力を求めるHTMLコンテンツを表示します。
- 取得されたすべての情報はドロップゾーンに送信され、攻撃者はそこで認証情報を利用できます
脅威を先回りして対策
現代のマルウェアによる脅威を軽減・制御するには、組織は検知と抑止のためのテクノロジーを導入する必要があります。次の表に、一般的な原則の一部を示します。
原則 | 定義 |
マルウェアによる不正の検知
| 端末上で実行されているマルウェアを検知する |
フィッシング対策
| 正規サイトを模倣した不正なWebサイトの複製を防止し、閉鎖する |
アプリケーションレベルの暗号化
| ユーザーから組織へ送信される機密情報がブラウザー内にある段階で傍受されるのを防ぐ
|
トランザクション保護
| 多層的なトランザクションチェックとリスクスコアリングにより、不正取引や不審なアクティビティから保護する
|
デバイスおよび行動分析
| 実際のユーザーと、スクリプトやボットによって開始された自動トランザクションを識別し、不正な支払いや送金を防止する
|
モバイルアプリの保護
| マルウェアやジェイルブレイクされたデバイスを検知し、中間者攻撃(MiTM)、キーロガー、不正アプリケーションから保護するとともに、攻撃者が情報を悪用できないようにする
|
善意ある側と悪意ある側の間では、絶え間ない攻防が続いています。現代のマルウェアに対抗するため、テクノロジーは常に進化しています。こうしたテクノロジーは、大きくエージェントベースのソリューションとエージェントレスのソリューションに分類できます。
| エージェントベース | エージェントレスソリューション | ハイブリッドソリューション |
定義 | デスクトップ上で動作するエージェントが攻撃シグネチャを検出するソリューション | Webテクノロジーを使用し、JavaScriptで攻撃シグネチャを検出するソリューション | デスクトップ上で動作するエージェントとJavaScriptを組み合わせ、アプリケーションとともに提供するソリューション |
強み | エージェントがデスクトップ上で特権を使用して動作し、攻撃を検出して緩和できます | クライアントレスで導入できるため、より広範囲をカバーできます。 有効にした時点から保護が適用され、ユーザーによる有効化やインストールは不要です | エージェントベースとエージェントレスの両ソリューションの強みを兼ね備えています |
導入 | 大規模な展開が必要です | クライアント側での導入は不要です | エージェントソリューションの展開が必要です |
対象範囲 | エージェントがインストールされたデスクトップからアクセスするユーザーのみが対象です | どのマシンからアクセスするユーザーも対象です | あらゆるマシンからアクセスするユーザーが対象です |
課題 | 導入と大規模展開には、利用の定着に関する課題があります。
多種多様なオペレーティングシステムへの対応も課題を増大させます
| 問題の緩和やマルウェアの除去には対応していません | 通常、エージェントレスでの保護によって検出とアラートに関するほとんどのシナリオをカバーできるため、コストが高くなります
|
結論
金融セクターへの攻撃によって大きな利益が得られる時代において、組織は脅威を認識し、マルウェアによる金銭的損失やブランド毀損を防ぐため、常に万全の対策を講じる必要があります。
リソース
- F5 Anti-Fraud Solution
- アジアのデジタルバンキング:消費者が本当に求めているもの
- 2015年第1四半期時点のアジア太平洋地域におけるインターネット普及率
著者について
Shahnawaz Backerは、F5 Labsのプリンシパルセキュリティアドバイザーを務めていました。最新のアプリケーション開発、デジタルアイデンティティ、不正行為の手口に強い関心を持ち、セキュリティインテリジェンスをソリューションに組み込むことに注力するとともに、自動化されたプロアクティブな防御の重要性を強く信じています。
Shahnawaz Backerのその他のブログ記事関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。