長年にわたり、脆弱性管理は定型的な手順に沿って行われてきました。脆弱性が発見・公開されると、セキュリティチームがリスクを評価し、組織が修正内容をテストした後、変更管理の手続きを経て、メンテナンス時間帯にパッチを本番環境へ適用していました。
このモデルは、組織が当然あるものと考えがちな「時間」に依存していました。
今、その時間が失われつつあります。人工知能は、脆弱性の発見、エクスプロイトの開発、自動化された攻撃ワークフローを加速させています。こうした能力が向上し、より広く利用できるようになるにつれ、セキュリティチームは根本的な不均衡に直面しています。攻撃者はますますマシンの速度で行動できるようになる一方、防御側は依然として企業ITの現実的な制約の中で対応しなければなりません。
“答えは、セキュリティの基本を捨てることでも、AIという万能の解決策に賭けることでもありません。基本に沿って対策を講じられる時間が大きく変化した今、組織がその基本をどう維持できるかを見極めることです。”
脆弱性をめぐる競争は変わりました
数字を見ると、状況がいかに大きく変化したかがわかります。
F5のオンラインイベント「Post-Mythos Security Summit」でもお話ししていますが、2018年には、脆弱性の公開から悪用までの平均期間は2年以上あり、防御側には約771日の猶予がありました。2021年には、その猶予は約10か月に短縮しました。2024年には53日、2025年には約3週間になりました。
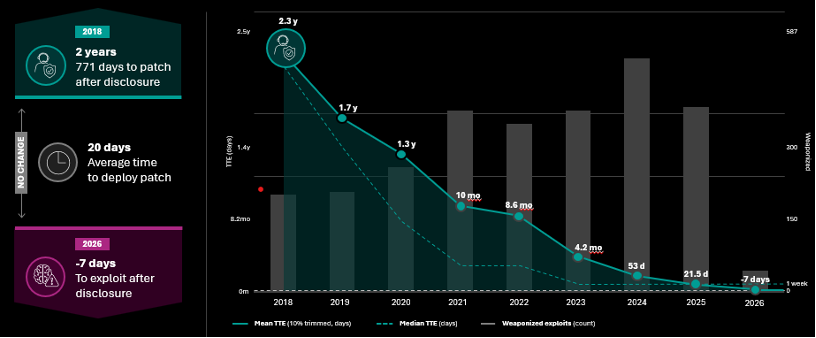
現在、Mandiant M-Trendsのデータによると、その推定値はマイナス7日となっています。つまり、脆弱性が公表される1週間前に、悪用が始まる可能性があるということです。一方、防御側に残された時間が大幅に短縮しているにもかかわらず、パッチの適用に必要な平均時間は約20日と、ほぼ変わっていません。
これは、セキュリティチームやITチームが単に作業を速めればよいという意味ではありません。企業環境全体にパッチを適用するには、テスト、変更管理、メンテナンス計画、可用性の確保、チーム間の調整が必要です。これらのプロセスには、確かな理由があります。変更を急いで本番環境に適用すると、それ自体がセキュリティ上やビジネス上のリスクを生む可能性があります。
問題は、これらのプロセスが、防御側に今よりも時間的な余裕があるのが一般的だったセキュリティ環境を前提に設計されていることです。
攻撃能力の獲得がより容易に
最先端AIは、より迅速に活動できる主体にも変化をもたらしています。
最先端のモデルに多くの注目が集まっていますが、より広い動向のほうが重要かもしれません。広く利用できるAIモデルは、すでにリバースエンジニアリング、ペネトレーションテスト、脆弱性調査などの作業を支援できます。同時に、エージェントを活用したレッドチーミングやWebの脆弱性評価に関する新たなプロジェクトも登場しています。
最先端で生まれた能力が、いつまでもそこだけにとどまることはほとんどありません。モデルが進歩し、攻撃用ツールが使いやすくなるにつれ、高度な脆弱性発見やエクスプロイト開発の手法を、より幅広い攻撃者が利用しやすくなっています。
これにより、脆弱性管理は、人間同士の競争から、自動化の影響をますます強く受けるものへと変わります。そして、厄介な問いが浮かび上がります。組織が安全にパッチ適用を完了する前に、攻撃者が行動できるようになると、何が起こるのでしょうか。
パッチ適用だけではすべてに対処できない
パッチ適用は依然として不可欠です。しかし、脆弱性の公表前に悪用が始まる可能性がある以上、修復対応だけでリスクにさらされる期間を十分に短縮できるとは限りません。ソフトウェアの変更を安全に行うための運用上の保護措置を、単に省くわけにもいきません。
セキュリティ責任者は、発見から修正までの期間をより広い視点で捉える必要があります。パッチに必要なテストと承認を進める間、組織はどうすれば脅威にさらされるリスクを低減できるでしょうか。優先的に対処すべき資産をどう特定すればよいでしょうか。許容できない運用リスクを生じさせずに、セキュリティ保護をより迅速に機能させるにはどうすればよいでしょうか。
これらは、セキュリティと運用の両方に関わる課題になりつつあります。また、組織がレジリエンスをどう捉えるべきかについて、より大きな転換の方向性を示しています。
目標は、単に既存のプロセスを高速化することではありません。企業にとって引き続き必要な規律、可視性、説明責任を維持しながら、AIを活用した脅威に対応できる運用モデルを構築することです。
テクノロジーは対応において重要な役割を果たしますが、解決策の一部にすぎません。組織が対応に苦慮するのは、多くの場合、セキュリティツールが不足しているからではなく、運用が脅威環境の変化に追いつかないためです。
パッチ適用までの猶予がゼロになると、何が起こるのでしょうか?
F5 Post Mythos Security Summitでの私のセッション「パッチ適用のスピードが脅威に追いつかないとき,」では、従来の修復スケジュールではAIのスピードで進む脅威に対応しきれない状況で、セキュリティと運用のリーダーが何をできるかを探り、この問題を理論から実践へと進めます。また、組織がセキュリティ態勢を強化するために実行できる具体的な手順を紹介し、防御側が脅威のスピードに対応し続けられるよう支援するという課題に、F5がどのように取り組んでいるかを説明します。
答えは、セキュリティの基本を捨てることでも、AIを万能の解決策と見なして頼ることでもありません。基本に沿って対処できる時間が大きく変わった今、組織がその基本をどう維持できるかを見極めることです。
Watch my on-demand session at the F5 Post-Mythos Security Summitのオンデマンドセッションをご覧いただき、フロンティアAI時代の最新のパッチ適用について詳しくご確認ください。
著者について
Michaelは、セキュリティとレジリエンスを中核に据えた全社的な事業運営に向け、戦略の策定と実行を担っています。F5のセキュリティ、リスク、デジタルオペレーションの各組織を統括し、お客さま、パートナー、従業員に対するエンドツーエンドのオペレーショナル・トラストを推進しています。 Montoyaは、2021年から2025年までF5の取締役を務めた後、2025年10月にF5の経営幹部チームに加わりました。F5入社以前はBlueVoyantの最高執行責任者を務め、それ以前にはEquinixおよびDigital Realtyで最高情報セキュリティ責任者を歴任しました。また、Microsoftに10年以上在籍し、最高サイバーセキュリティ責任者、EMEAおよびアジア地域のCIO/CISO、データセンター運用のグローバル責任者など、グローバルなリーダー職を務めました。
Michael Montoyaのその他のブログ記事関連するブログ記事

経営幹部が抱くAIに関する4つの誤解
AIに関する誤解は数多くあります。ここでは、組織が自社環境にAIを導入する際に見直す必要があるかもしれない4つの誤解を紹介します。

IT/OTコンバージェンスの現状と、セキュリティを最優先すべき理由
ITシステムとOTシステムの融合が進むにつれ、攻撃対象領域は拡大します。組織が安全に統合する方法と、F5 ADSPが大規模な運用の保護にどのように役立つかをご紹介します。

AIのレイテンシ:セキュリティを犠牲にできない理由
AIのレイテンシは、単なる速度の問題ではありません。パフォーマンス、セキュリティ、信頼性のバランスを考慮したシステム設計が重要です。

AIアプリケーションを大規模に提供する:ADCの役割
AIアプリケーションを確実に提供するには、高速なモデルや柔軟に拡張できるインフラストラクチャだけでは不十分です。AIアプリケーションの利用方法を管理するための制御レイヤーが必要です。

MCP:AI対応のアプリケーションデリバリを実現する鍵
Model Context Protocol(MCP)は、最新のアプリケーションにおける安全で低遅延なAI統合を可能にします。将来を見据えたアプリケーションデリバリ戦略にMCPが不可欠な理由をご覧ください。

AIガードレールとは?基盤モデルプロバイダーの枠を超えて進化する安全対策
急速に変化する組織の脅威領域におけるリスクをより包括的に捉えるために、AIガードレールの進化が必要な理由をご覧ください。