
分散型サービス拒否(DDoS)攻撃とは?
分散型サービス拒否(DDoS)攻撃は、システムを機能不全に陥らせ、正規のユーザーが利用できない状態にします。
DDoSとは、システムの性能を低下させ、正規のユーザーが利用できない状態にする悪意のある攻撃です。多くの場合、DDoSは、侵害された複数のデバイスを使って標的に大量のトラフィックを集中させ、本来のユーザーがそのサービスにアクセスできない状態にする、組織的な攻撃活動です。
DDoSの仕組み
DDoS攻撃は、標的のリソースに大量のトラフィックを送り込んで動作不能になるまで過負荷をかけたり、アプリケーションのパフォーマンスを低下させるように細工したメッセージを送信したりすることで、インフラストラクチャの機能を低下させます。DDoS攻撃は、ファイアウォールのステートテーブルなどのネットワークインフラストラクチャに加え、サーバーやCPUなどのアプリケーションリソースも標的にすることができます。DDoS攻撃は、オンラインサービスの可用性と完全性を損ない、大規模なサービス障害を引き起こすなど、深刻な影響を及ぼす可能性があり、金銭的損失や評判の低下につながるおそれもあります。また、こうした攻撃は、セキュリティチームやリスク管理チームの注意をデータの不正流出からそらすための隠れみのとして使われることもあります。
DDoS攻撃は、数千人が同時に1つの出入り口に押し寄せるようなものです。その結果、正当な理由で通ろうとする人も含め、誰も出入り口を通れなくなります。また、鍵を持った1人の人物がドアを通った後に鍵をかけ、他の誰も入れなくするような攻撃もあります。
このような攻撃は通常、多数のクライアントコンピューターやその他のネットワーク接続デバイスを連携させて実行されます。攻撃者が制御するこれらのリソースは、攻撃のために用意された可能性もありますが、攻撃者がデバイスを遠隔操作して攻撃に利用できるマルウェアに感染している可能性のほうが高いと考えられます。
攻撃元が非常に多岐にわたるため、攻撃をブロックすることは極めて困難な場合があります。出入り口に大勢の人が押し寄せる様子を、もう一度想像してみてください。不正に入ろうとする人(または悪意のあるトラフィックの送信元)を1人だけ阻止しても、代わりとなる人が何千人もいるため、効果はありません。自動化フレームワークの進歩により、攻撃ではIPアドレス、自律システム番号(ASN)、ブラウザーのユーザーエージェント、その他のテレメトリを偽装し、従来のセキュリティ制御を回避できるようになっています。
分散型サービス拒否(DDoS)攻撃とサービス拒否(DoS)攻撃を区別することが重要です。どちらも標的のシステムやネットワークの可用性を損なうことを目的とするサイバー攻撃ですが、攻撃の実行方法が異なります。
DoS攻撃は通常、単一または少数の送信元から行われます。攻撃者は、標的のシステムやネットワークに処理能力を超える大量のトラフィックやリクエストを送り付け、過負荷に陥らせます。
一方、DDoS攻撃では、複数の攻撃元やボットネットが使用されます。ボットネットとは、侵害され、攻撃者の制御下にあるコンピューターやデバイスで構成されるネットワークです。攻撃者はこれらの複数の攻撃元を連携させ、標的に対して同時に攻撃を仕掛けます。DDoS攻撃は複数の攻撃元から行われるため、正当なトラフィックと悪意のあるトラフィックを区別することが難しく、一般にDoS攻撃よりも緩和が困難です。
DDoS攻撃の主な種類
DDoSの脅威の状況は絶えず変化していますが、F5の調査では、ほとんどの攻撃は以下の大きなカテゴリーに分類されることがわかっています。
ボリューム型攻撃は、最も一般的なDDoS攻撃の種類の1つです。大量のデータやトラフィックを送り込み、標的のネットワーク帯域幅を圧迫することを狙います。具体的な手法には、UDP(User Datagram Protocol)フラッド、ICMP(Internet Control Message Protocol)フラッドのほか、NTP(Network Time Protocol)、Memcached、DNSなどのプロトコルを利用して標的が受信するトラフィック量を増幅するリフレクション攻撃があります。膨大なトラフィックが標的のネットワークインフラを飽和させ、正規ユーザーが利用できない状態にします。フラッド攻撃は多くの場合、レイヤー3、4、7を標的とします。中でもSYNフラッドは非常に一般的な攻撃で、ネットワークファイアウォールやその他の重要なネットワークインフラを過負荷に陥らせる可能性があります。
- ボリューム型DDoS攻撃の事例として、2018年にソフトウェア開発プラットフォームのGitHubが大規模なボリューム型DDoS攻撃を受け、サービスに支障が生じました。攻撃のピーク時のトラフィックは前例のない1.35 TBpsに達し、当時記録されていたDDoS攻撃の中でも最大級のものとなりました。その結果、GitHubのWebサイトとサービスで断続的な停止やパフォーマンスの低下が発生しました。
プロトコル攻撃には、インターネット通信の基盤であるTCP/IPプロトコルスタックの弱点を狙う攻撃などがあります。これらの攻撃は、ネットワークインフラストラクチャのトラフィック追跡・処理能力を標的とします。たとえば、SYNフラッド攻撃では、標的に大量のTCP SYNパケットを送りつけ、正規の接続を確立する能力を超える負荷をかけます。ルーターやファイアウォールなどのネットワーク機器の計算処理能力に過剰な負荷をかけることが多いため、「計算処理型」攻撃とも呼ばれます。
- 2021 年 11 月、F5は同社の観測史上最大規模のプロトコル攻撃を観測し、緩和しました。金融サービス業のお客さまを標的としたこの攻撃は、わずか4分間で終了し、開始からわずか1.5分で最大攻撃帯域幅の約1.4 TBpsに達しました。
アプリケーションの脆弱性を狙う攻撃は、レイヤー7攻撃とも呼ばれ、ネットワークスタックのアプリケーション層を標的とします。これらの攻撃は、標的のサーバーで実行されているアプリケーションやサービスのソフトウェアの脆弱性を悪用し、CPU、メモリー、データベース接続などのサーバーリソースを枯渇させることを狙います。アプリケーション層攻撃の例には、HTTP GETフラッド(大量のHTTPリクエストを送信)、slowloris攻撃(不完全なリクエストで接続を維持)、HTTP POSTフラッド、TLS再ネゴシエーション、DNSクエリーなどがあります。
- Killnetとして知られる著名な親ロシア派ハクティビストグループは、2023 年 2 月に欧州の大規模組織に対して高度なL7 DDoS攻撃を仕掛けました。この攻撃は、大量のトラフィックで同組織のサーバーを過負荷状態にし、ユーザーがWebサイトにアクセスしにくくすることを狙ったもので、攻撃トラフィックはピーク時に毎秒120,000リクエストに達しました。このDDoS攻撃は、19か国の35の異なるIPアドレスに分散して行われ、アプリケーション層を標的としていました。
非対称型攻撃は、反射型攻撃または増幅型攻撃とも呼ばれ、特定のネットワークプロトコルの機能を悪用して攻撃トラフィックの量を増幅させます。非対称型DDoS攻撃では、攻撃者は通常、偽装した送信元IPアドレスを使用して、細工した少量のネットワークパケットを脆弱なネットワークやサービスに送信します。これらのパケットによって、標的のシステムやネットワークからはるかに大きな応答が生成され、大幅な増幅効果が生じます。
- 2021 年 2 月、ゲーム業界やギャンブル業界の組織に情報セキュリティサービスを提供するテクノロジー企業が、身代金を支払わなければDDoS攻撃を仕掛けると脅されました。攻撃者は直ちに警告として4 GbpsのSYNフラッド攻撃を実行し、その後5日以内にDDoS攻撃による包囲が始まりました。ほぼ1か月にわたって攻撃が繰り返され、攻撃者は攻撃ベクトルを次々と追加していきました。最終的に攻撃はピーク時に500 Gbpsに達し、UDPのボリューム型攻撃、LDAPリフレクション攻撃、DNSリフレクション攻撃、NTPリフレクション攻撃、UDPフラグメンテーション攻撃を組み合わせた、複数のベクトルによる集中攻撃が行われました。
マルチベクトル攻撃は、上記の手法を複数組み合わせた攻撃で、ますます一般的になっています。攻撃者は複数の攻撃手法を用いることで、影響を増幅させ、複数の攻撃ベクトルに同時に対処することをより困難にできます。
- 2016年10月、インターネットトラフィックを管理し、転送先を制御するDNSプロバイダーのDynが大規模なDDoS攻撃を受け、Twitter、Reddit、Netflix、Spotifyを含む多くの人気Webサイトやサービスに障害が発生しました。攻撃者は、DNSリフレクション攻撃や増幅攻撃、ボットネットなど、さまざまなDDoS手法を組み合わせて使用しました。この攻撃では、セキュリティ対策が不十分であったり、デフォルトのログイン認証情報を使用していたりするWebカメラやルーターなどの脆弱なIoTデバイスが悪用されました。攻撃者はこれらのデバイスを侵害することで、膨大な量のトラフィックを生成できる大規模なボットネットを構築しました。
DDoSの主要な概念
以下では、DDoS攻撃とその緩和・防止に関連する主な概念と定義を紹介します。
- ボットネットは、侵害され、攻撃者の制御下にあるコンピューター、サーバー、デバイスで構成されるネットワークです。これらのデバイスは、一般にボットまたはゾンビと呼ばれ、集団でDDoS攻撃を仕掛けるために使われます。攻撃者はボットネットに遠隔から指示を出して、標的に大量のトラフィックやリクエストを送り込み、攻撃の影響を増幅させることができます。
- スプーフィングとは、ネットワークパケットや通信の実際の送信元や識別情報を偽装したり隠したりすることです。DDoS攻撃では、攻撃トラフィックの発信元を隠すためによく使われます。
- SYNフラッドは、TCPの3ウェイハンドシェイクのプロセスを悪用し、標的のリソースを過負荷にするDDoS攻撃です。攻撃者は標的に大量のSYNパケットを送信し、SYN-ACKパケットに応答しないか、送信元IPアドレスを偽装します。その結果、標的のシステムは届くことのないACKパケットを待ち続け、リソースが占有されるため、正当な接続を確立できなくなります。
- UDP(User Datagram Protocol)フラッドは、コネクションレスでハンドシェイクを必要としないUDPプロトコルを標的とするDDoS攻撃の一種です。この攻撃では、攻撃者が標的のネットワークやサービスに大量のUDPパケットを送信し、リソースに過剰な負荷をかけます。
- DNS(Domain Name System)増幅攻撃は、DNSサーバーの脆弱性を悪用し、大量の攻撃トラフィックを生成するDDoS攻撃の一種です。攻撃者は、送信元IPアドレスを偽装した小さなDNSクエリを、脆弱なオープンDNSリゾルバーに送信します。これらのリゾルバーは偽装に気付かず、より大きなDNS応答を返します。その結果、標的に向かうトラフィック量が増幅され、標的のリソースに過剰な負荷がかかり、サービスの中断を引き起こす可能性があります。
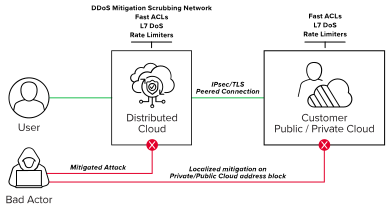
- DDoS対策とは、DDoS攻撃を防御し、その影響を最小限に抑えるための戦略や技術を指します。対策ソリューションでは、ネットワークインフラストラクチャのアップグレード、トラフィックフィルタリング、レート制限、異常検知、トラフィックの迂回を組み合わせて、攻撃トラフィックを吸収し、軽減することができます。クラウドから提供されるDDoS対策ソリューションは、攻撃がネットワークインフラストラクチャやアプリケーションに到達する前に検知し、軽減するうえで特に効果的です。ただし、近年のアプリケーション層(L7)へのDoS攻撃の増加を踏まえると、保護対象のリソースに近い場所にもセキュリティ制御を配置する必要があります。
- インシデント対応とは、DDoS攻撃を検知、分析し、対処するプロセスを指します。進行中の攻撃の兆候を特定し、攻撃の発信元や性質を調査し、緩和策を実施して、通常の運用を復旧します。インシデント対応計画は、組織がDDoS攻撃に効果的に対処し、その影響を最小限に抑えるのに役立ちます。
DDoS攻撃の影響
DDoS攻撃は、企業や組織、個人に深刻な影響を及ぼす可能性があります。
DDoS攻撃は、多額の経済的損失につながる可能性があります。サービスが中断したりアクセスできなくなったりすると、取引の中断、顧客エンゲージメントの低下、機会の損失により、企業の収益に影響が及ぶ可能性があります。また、組織には、攻撃の緩和、インシデント対応や復旧作業に伴う費用に加え、規制に基づく制裁金が発生する可能性もあります。
DDoS攻撃が成功すると、組織の評判が損なわれ、顧客の信頼が低下する可能性があります。企業のサービスが繰り返し中断したり、利用できなくなったりすると、顧客は、その組織が信頼性の高いサービスを提供できるのか不安を抱く可能性があります。信頼の再構築や傷ついた評判の回復は、困難で時間のかかるプロセスとなる場合があります。
DDoS攻撃は、業務に深刻な支障をきたす可能性があります。オンラインサービスに大きく依存する組織では、従業員が重要なシステムにアクセスできなくなったり、効果的に連携できなくなったりすることで、生産性が低下するおそれがあります。サービスの中断は、サプライチェーン、カスタマーサポート、事業運営全般に影響を及ぼし、遅延、非効率化、運用コストの増加につながる可能性があります。
組織は、堅牢なDDoS緩和戦略に投資し、サイバーセキュリティの専門家にセキュリティ対策の設計と実装を依頼することで、DDoS攻撃が成功するリスクとその影響を大幅に低減し、財務の安定性と評判を守り、事業の継続性を確保できます。
DDoS攻撃の緩和と防止
以下に、攻撃への防御に用いられる一般的なDDoS緩和手法をいくつか紹介します。組織では、これらの手法を組み合わせることで、DDoS攻撃の影響を効果的に緩和できる多層防御戦略を構築することが一般的です。また、早期検知は、インシデント対応と緩和策を迅速に開始するための鍵となり、影響が拡大する前に封じ込めることを可能にします。
トラフィック フィルタリングでは、受信するネットワーク トラフィックを検査し、フィルターを適用して特定の種類のトラフィックをブロックまたは許可します。この手法は、ネットワークのエッジ ルーター、ファイアウォール、専用のDDoS緩和アプライアンスなど、さまざまなレベルで利用できます。悪意のあるトラフィックや不要なトラフィックを除外することで、組織はDDoS攻撃の影響を軽減し、正当なトラフィックが本来の宛先に届くよう支援できます。
レート制限は、特定の送信元からのリクエストやパケットの受信数、または指定した時間内の受信数を制限します。組織はレート制限を適用することで、過剰なトラフィックの流入を防ぎ、DDoS攻撃の影響を軽減できます。
異常検知では、ネットワークトラフィックのパターンと挙動を監視し、通常のパターンからの逸脱を特定します。統計分析と機械学習アルゴリズムを活用して挙動のベースラインを確立し、DDoS攻撃の兆候である可能性のある異常な活動を検知します。異常検知システムは、通常とは異なるトラフィックの急増やパケットフラッディングなど、進行中の攻撃を示すパターンを特定できます。
行動分析では、ユーザー、システム、ネットワークエンティティの動作を監視し、不審な活動や悪意のある活動を検出・特定します。行動分析の手法は、正当なトラフィックと攻撃トラフィックの識別に役立ち、組織が誤検知を最小限に抑えながらDDoS攻撃に効果的に対応できるよう支援します。この分析は、サービス拒否攻撃の兆候となり得るシステムの負荷を検出するインテリジェントプロキシを通じて、クライアント側とサーバー側の両方で実行できます。
Deploying a コンテンツ配信ネットワーク(CDN)を導入すると、ボリューム型攻撃の影響を軽減し、可用性とパフォーマンスを向上させることができます。CDNは、分散型ネットワークインフラストラクチャを使用して悪意のあるトラフィックを識別してブロックし、正当なリクエストを宛先に確実に届けることができます。
ロードバランサーとアプリケーションデリバリーコントローラー(ADC)は、トラフィックをインテリジェントに分散・管理することで、DDoS攻撃に対する防御の仕組みとしても機能します。ロードバランサーは、レート制限、トラフィックシェーピング、専用のDDoS対策ソリューションへのトラフィックのリダイレクトなど、さまざまな手法を適用することで、DDoS攻撃を検出・緩和できます。
Implementing クラウドベースのDDoS保護サービスを導入することで、DDoS攻撃の防御に特化した、拡張性のある緩和機能の提供に役立ちます。これらのサービスを経由するようにトラフィックをリダイレクトすることで、組織は高度な緩和技術、リアルタイムの脅威インテリジェンス、専門プロバイダーの知見を活用できます。
DDoS攻撃から保護するためのその他のベストプラクティスとして、Transmission Control Protocol(TCP)とUser Datagram Protocol(UDP)のリクエスト管理を有効にし、正当なリクエストのみが処理されるようにすることが挙げられます。定期的な監視とログ記録は、攻撃の早期検知に役立ち、悪影響を軽減できる可能性があります。トラフィックの増加、エラー、通常とは異なるアクティビティのパターンを基に、詳細な調査を促すアラートを発することができます。アプリケーションとクライアント間のトラフィックを暗号化すると、攻撃者によるトラフィックの傍受や改ざんを困難にできます。ソフトウェアを定期的に更新することで、最新のセキュリティ機能とパッチによってシステムを保護し、DDoS攻撃を含む既知の脅威を軽減します。
DDoSの事例
DDoS攻撃の大規模化と複雑化が進む中、企業ネットワークに到達する前に攻撃を阻止するため、組織には多層的な保護が必要です。こうした攻撃では、自動化されたボットネットや人が操作するツールを使い、大量のトラフィックと、アプリケーションを標的として少量の通信で時間をかけて密かに実行する攻撃手法が組み合わされることがよくあります。攻撃の頻度とサービス停止による損失が増大し続ける中、こうした攻撃を軽減するために、包括的かつ多層的な防御の重要性は、今や事業の遂行を左右するほど高まっています。
以下の事例を動画または記事でご覧いただき、実際のDDoS攻撃と、その被害をどのように軽減したかをご確認ください。
- Learn how F5が26 Gbpsのボリューム型DDoS攻撃を阻止した方法を、メールプロバイダーの事例でご確認ください。
- オーストラリアのHeritage Bankが、24時間365日のDDoS対策を提供するF5製品群を導入し、同行の規制ガイドラインへの準拠を実現した事例をご覧ください。
DDoSの新たな動向
DDoS攻撃が進化し続ける中、組織は最新の傾向や動向を常に把握しておく必要があります。
近年、増加傾向にあるのがモノのインターネット(IoT)ボットネットです。スマートカメラ、ルーター、ネットワーク接続家電などのIoTデバイスは、セキュリティ対策が脆弱なことが多く、侵害されやすい傾向にあります。攻撃者はこれらのデバイスの脆弱性を悪用してマルウェアに感染させ、ボットネットの一部に組み込みます。侵害された数千台のIoTデバイスの処理能力を組み合わせることで、膨大な量のDDoS攻撃トラフィックを生成できます。
アプリケーション層攻撃は、サーバーリソースの枯渇や特定のアプリケーションの脆弱性の悪用を狙うもので、多くの場合、正規ユーザーの行動を模倣するため、検知と軽減が困難になります。アプリケーション層攻撃への防御には、アプリケーションの動作に対する深い理解と専用の保護メカニズムが必要なため、特に対応が困難です。
The emergence of DDoS-as-a-Serviceプラットフォームの登場により、技術的なスキルが低い人でもDDoS攻撃を仕掛けやすくなっています。これらのプラットフォームはダークウェブ上に存在し、使いやすいインターフェースを通じて、DDoS攻撃用のリソースを借りて展開できます。多くの場合、レンタルのボットネットが利用されます。
F5ができること
高度なDDoS脅威には高度なDDoS対策が必要です。F5のサービスとソリューションがその対策を支援します。DDoS攻撃から身を守る最善の方法は、攻撃を未然に防ぐことです。F5ソリューションは、マルチベクトル型のサービス拒否攻撃を軽減します。こうした攻撃は、重要なインフラに過剰な負荷をかけ、主要なプロトコルを標的とし、アプリケーションやサービスの脆弱性を悪用します。また、F5ソリューションは、DNS増幅攻撃からの保護に加え、その他のフラッディング攻撃からの保護も提供します。そのために、クエリリクエストの検証、悪意のある通信の軽減、DNSとアプリケーションの可視化を行い、健全性、最適化、保護を最大限に高められるようにします。F5のDDoS軽減ソリューションは、多層防御を提供し、複合的なネットワーク攻撃やアプリケーションの脆弱性を悪用する高度な攻撃に対する防御をさらに強化します。また、ほぼリアルタイムで脅威を検出し、排除できます。
さらに、F5 NGINX Plusは、使いやすいクラウドネイティブのリバースプロキシ、ロードバランサー、APIゲートウェイです。組み込みのレート制限機能とTCPおよびUDPリクエスト管理により、DDoS攻撃から保護します。F5 NGINX App Protect DoSは、DevOps環境向けに設計された動的なソフトウェアセキュリティモジュールです。NGINX Plus上でネイティブに動作し、eBPFテクノロジーを使用して、レイヤー7での最新のアプリケーションおよびAPIに対するDDoS攻撃の緩和を高速化します。F5 NGINX App Protect WAFは、DevOps環境向けに設計された軽量でモダンなアプリケーションおよびAPIセキュリティソリューションです。NGINX Plus上でネイティブに動作し、OWASP Top 10に対する基本的な保護にとどまらず、7,500を超える脅威シグネチャ、ボットシグネチャ、脅威キャンペーン対策を含む高度なセキュリティを提供します。