セキュアリモートアクセスとは
セキュアなリモートアクセスにより、社内ネットワーク外のデバイスからアプリケーションにアクセスする際の機密データの送信を保護します。
セキュアリモートアクセスとは
セキュアリモートアクセスは、さまざまなセキュリティ戦略を包括する概念です。ネットワークや機密データへの不正アクセスを防止する、あらゆるセキュリティポリシーやソリューションを指します。
インターネット接続デバイスの普及に伴い、組織の従業員が働く場所は、もはや1か所に限定されません。従業員が世界各地から社内ネットワークに接続し、機密データにアクセスすることもあります。そのため、従来のアクセスセキュリティ対策では不十分であり、従業員やその他の認証済みユーザーが、場所、デバイス、時間を問わず安全にアクセスできるようにする保護対策へ移行する必要があります。
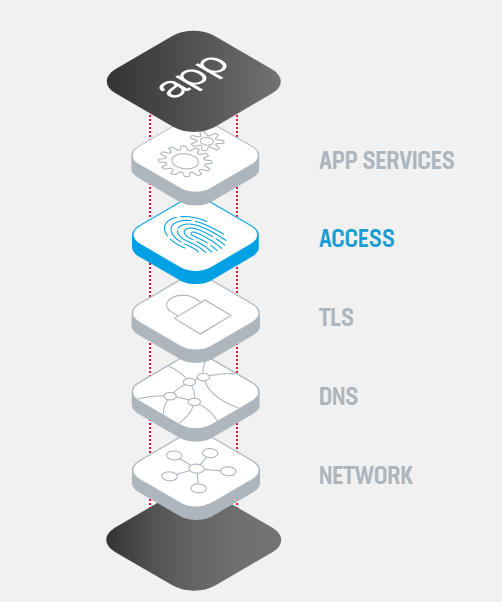
セキュアなリモートアクセスは、健全なアプリケーションスタックに不可欠な要素です。DNSやTLSなどの他の要素と連携し、アプリケーションのセキュリティとパフォーマンスを継続的に確保します。
セキュアリモートアクセスが重要な理由
インターネット接続デバイスの普及に伴い、組織の従業員はもはや1か所だけで勤務するとは限りません。世界各地から社内ネットワークに接続し、機密データにアクセスする場合があります。そのため、従来のアクセスセキュリティ対策では不十分であり、従業員やその他の認証済みユーザーが、場所、時間、デバイスを問わず、安全かつセキュアにアクセスできる保護対策へ移行する必要があります。
セキュアリモートアクセスの仕組み
セキュアリモートアクセスに分類されるセキュリティソリューションやテクノロジーには、以下をはじめとするさまざまな種類があります。
- エンドポイントセキュリティ – デスクトップにウイルス対策ソフトウェアとファイアウォールソフトウェアが導入され、システムにパッチが適用されていること、キーロガーなどの危険なプロセスが実行されていないこと、機密データがキャッシュに残っていないことを確認します
- 仮想プライベートネットワーク(VPN) – 通常は公共のインターネットなどの既存ネットワーク上で、認証と暗号化によって保護された接続を確立します
- IPsec VPN – 標準のIPsecメカニズムを使用して、パブリックインターネット上にVPNを確立します
- SSL VPN – すべてのWebブラウザーに組み込まれている認証・暗号化技術であるSecure Sockets Layerプロトコルを使用し、インターネットなどの安全性が比較的低いネットワーク上に、安全に暗号化された接続を確立します
- シングルサインオン(SSO) – 認証済みのユーザーは、最初に入力した一組のログイン認証情報で、指定されたアプリケーションにアクセスできます。
- ネットワークアクセス制御(NAC) – エンドポイントセキュリティ対策、ユーザー認証、ネットワークセキュリティポリシーの適用を組み合わせて、ネットワークへのアクセスを制御します。
- フレンドリーネット検出(FND) – デバイスが「フレンドリーネットワーク」を自動的に認識できるようにします
- 特権アクセス管理(PAM) – 特権アカウントから企業データへのアクセスを保護、監視、管理するためのツール群
- デスクトップ共有 – 別のデバイスにあるファイルやデータにユーザーがリアルタイムでアクセスできるようにします
F5はセキュアなリモートアクセスにどう対応するのか
F5は、正規のトラフィックを円滑に通過させ、不正なトラフィックを遮断するために設計された、多様なアクセスセキュリティソリューションを提供しています。BIG-IP Access Policy Manager (APM)では、アイデンティティを認識するコンテキストベースのアクセスポリシーの作成、SSOソリューションの実装、SSL VPNの構築が可能です。