デジタルオペレーショナルレジリエンス
ハイブリッドマルチクラウド全体で常時稼働する金融サービスのためのサービス可用性、サイバーレジリエンス、インシデントからの復旧
金融サービスのオペレーショナルレジリエンス
Digital sovereigntyの要件やDORA、NYDFS 500、APRA CPS 230などの規制により、オペレーショナルレジリエンスの基準が高まり、金融機関には、サービスの可用性、サイバーレジリエンス、インシデントからの迅速な復旧を継続的に実証することが求められています。F5 Application Delivery and Security Platform(ADSP)は、ハイブリッド環境やマルチクラウド環境のワークロード全体に多層防御のセキュリティを提供し、Digital sovereigntyの要件への対応を支援するとともに、集中リスクを低減します。
ダウンタイムによる収益への影響を最小化
アクティブ/アクティブ構成、インテリジェントなトラフィック制御、データセンター、リージョン、クラウドをまたぐ自動フェイルオーバーにより、クラウドの停止やインフラ障害の発生時も、決済、勘定系システム、デジタルチャネルの可用性を維持します。
集中リスクの低減
F5 ADSPは、単一プロバイダーへの依存を解消するハイブリッドおよびマルチクラウドアーキテクチャを実現し、いずれか1つのプロバイダーで障害が発生しても、銀行・金融サービスの重要なインフラストラクチャの可用性を維持します。
レジリエンスに優れたセキュリティ
進化するサイバー脅威に適応するAIを活用したセキュリティ制御、統合された可視性とログ記録により、平均復旧時間を短縮し、インシデント報告要件への対応を支援します。
規制コンプライアンス
DORA、NYDFS 500、APRA CPS 230などの規制は、金融機関にオペレーショナルレジリエンスの証拠を提示するよう求めています。F5 ADSPは、DORAへの準拠と規制当局への報告を簡素化するコントロールプレーンと監査証跡を提供します。
F5 ADSPがデジタルオペレーショナルレジリエンスを実現
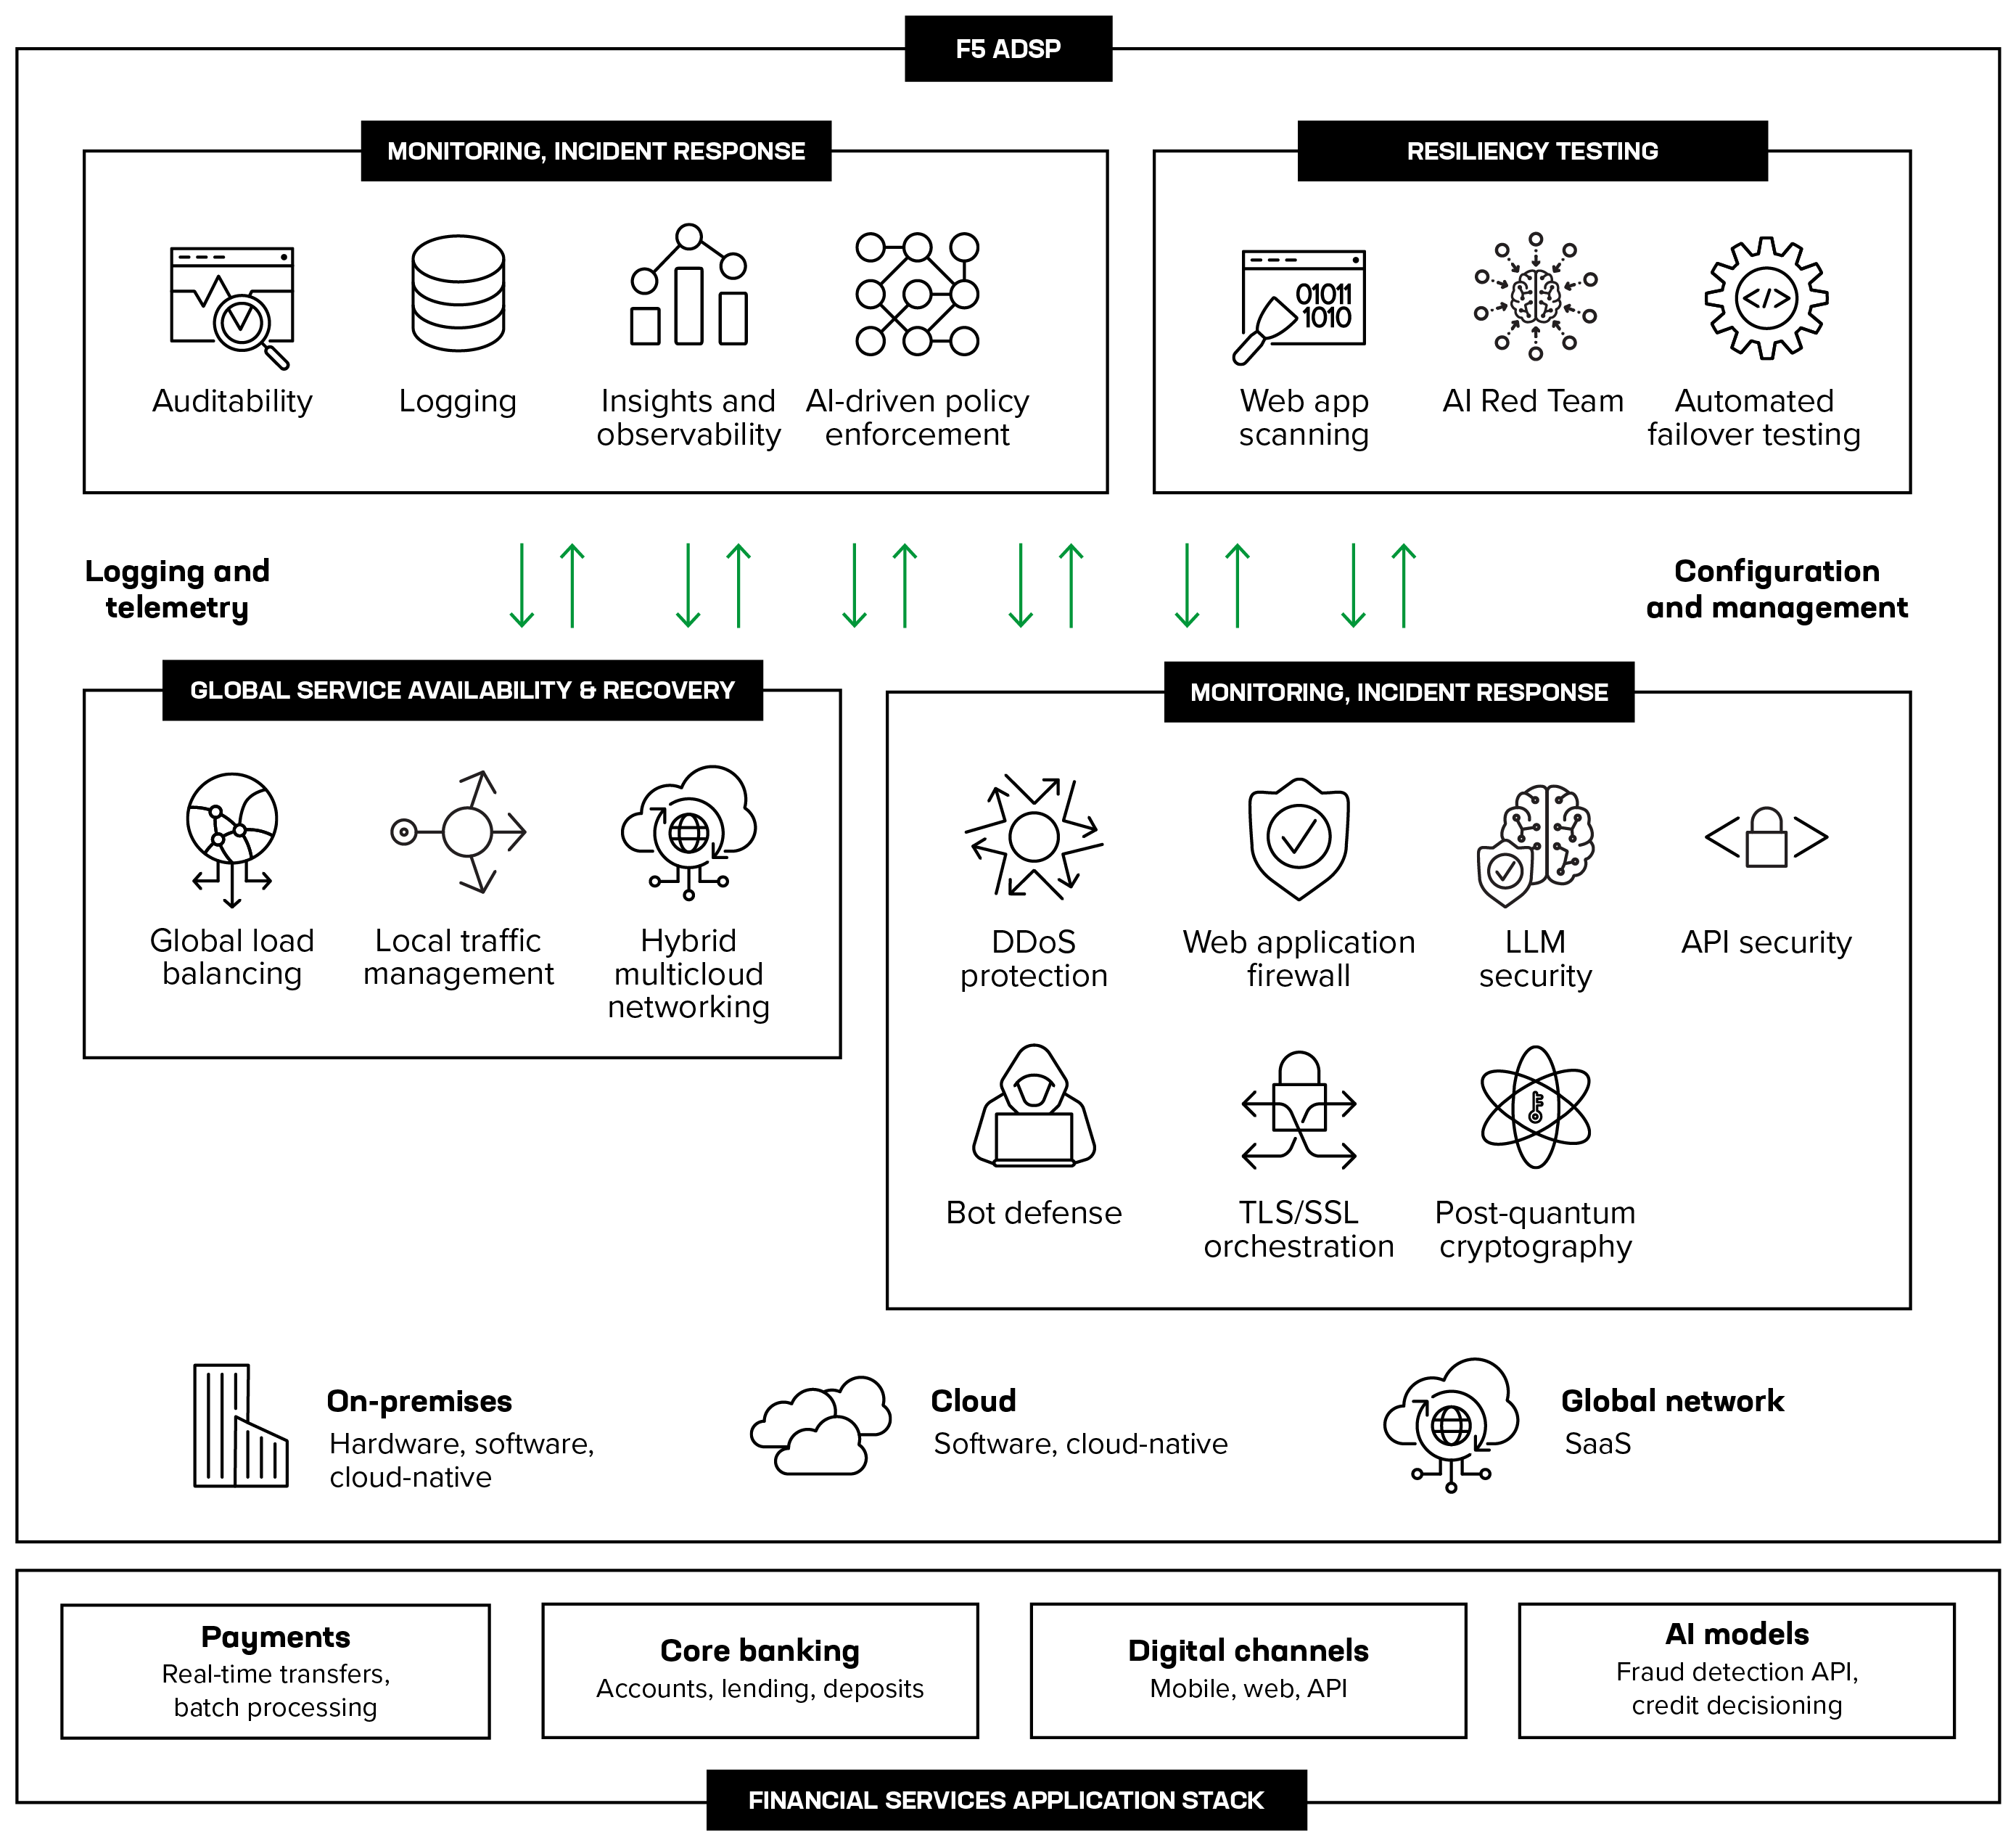
重要な金融サービスの可用性とセキュリティを維持
F5 ADSPは、オンプレミス、プライベートクラウド、パブリッククラウドにわたって重要な金融サービスアプリケーションを配信し、保護することで、集中リスクを排除し、継続的なレジリエンスを実現します。
エンタープライズアプリケーション配信のリファレンスアーキテクチャを見る ›
F5の支援内容
サービスの可用性と復旧
重要な金融サービスの高可用性
ハイブリッドマルチクラウド環境全体でインテリジェントなトラフィック制御と自動フェイルオーバーを行うアクティブ/アクティブ構成により、障害発生時も決済、勘定系システム、デジタルチャネルの可用性を維持します。
グローバルサーバーロードバランシング
地域的な障害の発生時にも金融サービスへのアクセスを確保
インテリジェントなトラフィック管理
トラフィック分散を最適化し、重要な金融サービスアプリケーションの可用性を維持します
ハイブリッドマルチクラウドネットワーキング
複数のクラウド、オンプレミス、エッジ拠点にまたがるアプリケーションとサービスをセキュアに接続します
脅威の防御と防止
サービスの可用性を損なうことなく脅威を阻止
ボリューム型攻撃、アプリケーションの脆弱性、APIの悪用は、業務のレジリエンスを脅かします。多層的なセキュリティ制御と耐量子計算機暗号への備えにより、金融サービスのインフラを保護し、脅威を未然に防ぎます。
DDoS対策
大量のトラフィックを送りつける攻撃が金融サービスの可用性に影響を及ぼす前に防御します
WAF
金融サービスのアプリケーションとAPIをOWASP Top 10の脆弱性やレイヤー7の脆弱性を悪用した攻撃から保護します
APIセキュリティ
金融サービスのインフラ全体に耐量子暗号を適用し、暗号化トラフィックの管理を一元化
SSL / TLSオーケストレーション
金融サービスのインフラ全体で、耐量子暗号を活用して暗号化トラフィックの管理を一元化
ボット対策
銀行業務アプリケーション、ログインポータル、顧客向けサービスを狙う自動化された攻撃を阻止します
AI Guardrails
AIモデルとエージェントに対し、OWASP Top 10 LLMの脆弱性から保護するためのランタイム保護を適用します
レジリエンステスト
アプリケーション、AIモデル、フェイルオーバーシナリオ全体のレジリエンスを検証します。
規制により、金融機関は重要なインフラストラクチャとプロセスを継続的にテストし、レジリエンスと復旧能力を実証することが求められています。F5は、ハイブリッドマルチクラウド環境全体で、継続的なスキャン、AIに対する敵対的テスト、フェイルオーバーの自動検証を可能にします。
Webアプリスキャン
金融サービスのアプリケーションとAPIの脆弱性を継続的にスキャンします
AIレッドチーミング
プロンプトインジェクションやモデル操作などの敵対的攻撃をシミュレーションしてテストします
自動化
ハイブリッドマルチクラウド環境全体でフェイルオーバーを自動化し、レジリエンスの検証テストを実施します。
シンセティックモニタリング
地域ごとの応答時間をリアルタイムで監視し、お客さまに影響が及ぶ前に、サービス停止や可用性の問題を特定します。
監視とインシデント対応
ハイブリッドマルチクラウド全体で検知・対応・復旧を迅速化
サイロ化した監視と手動プロセスはインシデントの検知を遅らせ、規制上のリスクを生みます。統合された可視性、AIによる修復、包括的なログ記録により、平均復旧時間を短縮し、インシデント報告義務への対応を支援します。
統合管理と自動化
単一のコントロールプレーンから、ハイブリッド環境とマルチクラウド環境全体のポリシーを管理できます。
F5 Insight for ADSP
金融サービスのアプリケーションとインフラストラクチャ全体にわたるリアルタイムのテレメトリとオブザーバビリティ。
AI remediate
レッドチームによる敵対的テストで得られた知見を、検証済みのAIランタイムガードレールに自動変換します。
エコシステム連携
F5は、世界をリードする多くのテクノロジー企業と連携し、重要な金融サービスインフラの管理性の向上、セキュリティの強化、運用のレジリエンスの確保に取り組んでいます。

リソース
電子書籍とウェビナー
レジリエンスを銀行の力に:AI時代のレジリエントでインテリジェントな銀行の構築 ›
ITリーダー向け実践ガイド:レジリエンスを構築する10のステップ ›
ホワイトペーパー:ハイブリッドマルチクラウドを利用する企業のサイバーレジリエンス ›
銀行業務におけるエージェント型AI:金融サービスでAIシステムをセキュアに拡張 ›
ブログと記事
グローバルなレジリエンス:クラウド障害下で重要インフラを保護する ›
F5 BIG-IPのコンプライアンスに準拠した基準構成の維持 ›
お客さま事例
TOM Bank、データ主権を維持しながらハイブリッドマルチクラウド全体で規模を拡大 ›
Affin Bank、安定した高可用性を維持しながら規模を拡大 ›
よくあるご質問
The F5 Application Delivery and Security Platform (ADSP)は、すべてのプロバイダーで同じ配信およびセキュリティ制御を実行することで、クラウドサービスプロバイダー(CSP)への集中リスクの軽減を支援し、複数のクラウドでのアプリケーション運用を現実的なものにします。これにより、クラウドプロバイダー間のアクティブ・アクティブ構成とフェイルオーバーをサポートし、組織が、重要または不可欠な機能を支えるICTサービスに関するDORAの運用レジリエンス要件のうち、テスト済みの撤退計画と集中リスク評価という2つの主要要件を満たせるよう支援します。制御はアプリケーションとともに移行するため、プロバイダーを追加したり、その利用を終了したりしても、配信およびセキュリティ層を再構築する必要はありません。
運用主権とは、組織がデジタルシステムとサービスを独立して管理、運用、統制できる能力です。この枠組みにより、企業は外部ベンダーにロックインされることなく、全面的に自らの方針に基づいてワークロードを移行し、クラウドプロバイダーを変更し、事業継続性を維持できます。データ主権は、データを保存する物理的な場所、データにアクセスできる主体、データに適用される具体的な法的管轄権および地域のコンプライアンス関連法規を規定します。重要なのは、データの保存先を特定の地域内に維持しても、それだけで組織がデジタルインフラストラクチャの運用を完全に制御できるわけではないという点です。F5は、デジタルポータビリティが運用主権を実現する鍵であり、運用主権が運用レジリエンスの強化につながると考えています。
レジリエンスを備えたAIサービス(エージェント型バンキングのワークフローなど)を定義する4つの柱は、可用性、セキュリティ、テスト、オブザーバビリティです。可用性を確保するため、F5のグローバルサーバーロードバランシングは、クラスターやリージョンに障害が発生した場合にトラフィックを再ルーティングします。セキュリティの面では、F5 AI Guardrailsがプロンプトと応答を検査し、インジェクションや機密データが含まれていないかを確認します。レジリエンステストでは、敵対的テストにF5 AI Red Teamを、ランタイムガードレールの導入にF5 AI Remediateを使用します。最後に、オブザーバビリティを実現するのがF5 Insight for ADSPです。BIG-IPのテレメトリを統合し、システムの異常を早期に検知します。
F5のアーキテクチャは、ラテラルムーブメントを制限し、セキュリティ侵害の影響範囲を封じ込めます。これは、インフラストラクチャ層のネットワークセグメンテーションとアプリケーション層のゼロトラストポリシー制御を組み合わせることで実現します。この2層の防御により、侵害された資産を隔離し、不正なデータ経路を制限します。レイヤー3と4では、F5のネットワークファイアウォールがインラインのネットワークセグメント全体にステートフルなネットワークレベルのセキュリティポリシーを適用し、ルートドメインがルーティングテーブルを隔離することで、マルチテナント環境間の境界を厳密に分離します。レイヤー7では、F5のWAAPソリューションが、コンテキストに応じたアプリケーションおよびAPIのセキュリティポリシーを適用し、継続的な検証に基づいて、アプリケーション間の通信とクライアントとの通信を明示的に許可または拒否します。
アプリケーションポリシーとセキュリティポリシーのポータビリティにより、ポリシーの書き直しやセキュアなアーキテクチャの再構築を行わずに、組織が環境間でワークロードを自由に移動できるようになり、運用上の主権を確保できます。この分離により、クラウドベンダーロックインを防ぎ、ハイブリッドインフラ全体で一貫したコンプライアンス態勢を維持できます。F5 ADSPは、制御を単一のクラウドプロバイダーのネイティブエコシステムに固定するのではなく、トラフィック、WAF、API保護、アクセスの各ポリシーをアプリケーション層で標準化します。これにより、オンプレミス、パブリッククラウド、エアギャップ環境のいずれにも同じ構成とポリシーを適用できます。注:セキュリティと配信の構成は完全に移行可能ですが、アプリケーションの状態と基盤となるデータ構造については、引き続き移行計画全体の中で考慮する必要があります。
F5 ADSPは、アプリケーションの健全性と到達性を継続的に監視します。クラウドリージョン、アベイラビリティゾーン、またはプロバイダーで障害が発生すると、DNSはユーザーを障害のあるサイトに誘導するのを自動的に停止し、正常なバックアップインスタンスや別のクラウドにトラフィックを切り替えます。このDNSレベルの自動フェイルオーバーとグローバルトラフィックステアリングを組み合わせることで、深刻なインフラ障害が発生しても、手動操作なしで復旧し、エンドユーザーは利用を再開できます。同時に、高可用性構成により、アクティブなセッションデータと構成設定をプラットフォーム全体で継続的に複製できるため、スタンバイサイトは確立済みの接続を失うことなく、即座にトラフィックを引き継げます。この体制を長期にわたって維持するために、F5は反脆弱性を備えたレジリエンス戦略の構築を推奨します。この戦略は、復旧の範囲を単なる原状回復から、迅速に学び、より強くなることへと広げます。これにより、避けられないマルチクラウド環境の障害を、運用上の負担ではなく、アーキテクチャの進化を促す原動力に変えます。
F5 ADSPは、金融機関の基幹システムと外部ネットワークの間で防御用の抽象化レイヤーとして機能することで、サードパーティのICTリスクを軽減し、DORA第8条への準拠を支援します。F5は、静的なベンダーリストに頼るのではなく、次の3つの明確な運用面からDORAの要件に対応します。
• 相互依存関係の継続的な検出(第8条):F5は、高度な機械学習とリアルタイムのトラフィック分析を活用し、稼働中のすべてのAPIエンドポイントを自動的に検出してマッピングします。これにより、シャドーAPIやゾンビAPIを自動管理されるインベントリに動的に組み込み、すべてのICT資産と外部との相互接続を文書化するという要件への対応を支援します。
• 脆弱性管理とスキーマ検証:このプラットフォームは、統合された自動テスト(Heyhack/Wib経由)を使用して、本番環境への導入前にAPIの欠陥を発見し、事後対応型から予防型のセキュリティへと転換します。実際のトラフィックからOpenAPI仕様を学習してポジティブセキュリティモデルを適用し、スキーマ違反やサードパーティによるデータ漏えいの試みを即座にブロックします。
• 即時のインライン隔離:ネットワークトポロジーを変更せずに、侵害されたサードパーティによる影響範囲を抑えるため、F5はパッシブ検出とレイヤー7での即時のインライン適用を組み合わせます。外部エンティティの不審な挙動は、中核となるバックエンドインフラの脆弱性を悪用する前に、境界でブロックされるか、レート制限の対象となります。
F5は、柔軟な導入モデル(SaaS、自己管理型のNGINX、エアギャップ環境のLocal Editions)を活用し、ハイブリッド環境とマルチクラウド環境全体で、境界を越えた可視化、検出、保護を提供します。