Welche benötigen Sie und wo sollen sie platziert werden?
Jede neue Generation von Anwendungsarchitekturen wirkt sich auf den Netzwerkverkehr aus. Wir behalten dies im Blick, denn mit jeder bedeutenden Veränderung der Anwendungsarchitekturen geht eine entsprechende Veränderung bei der Anwendungsbereitstellung und -sicherheit einher – als Antwort auf die daraus entstehenden Herausforderungen.
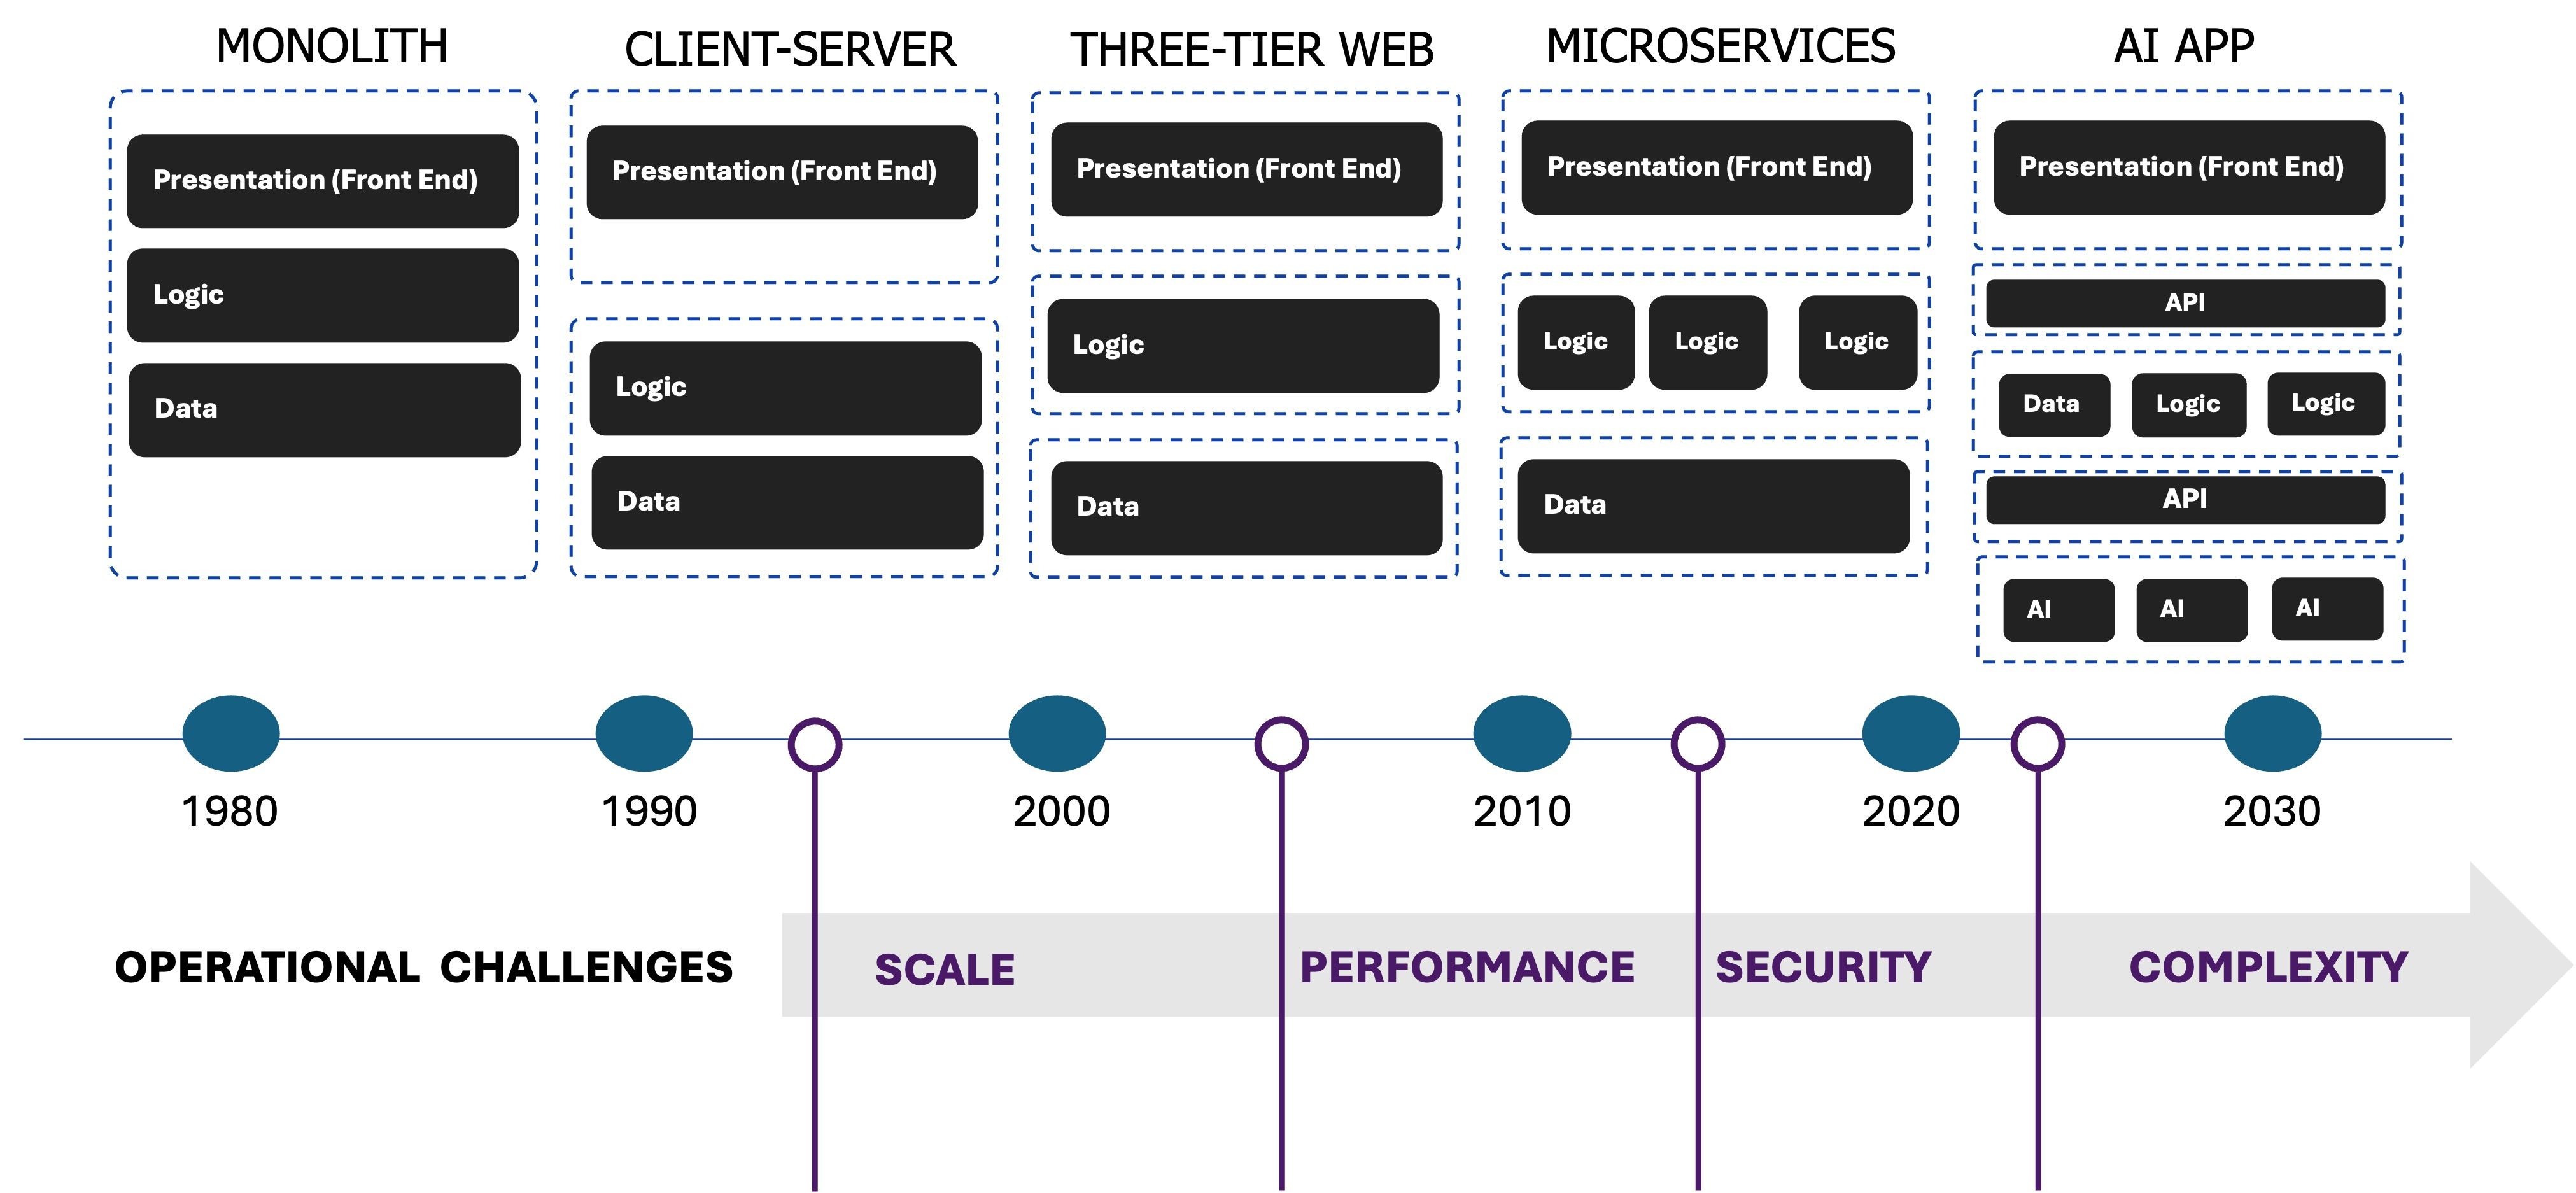
Bei genauerer Betrachtung der Veränderungen und der Reaktion des Netzwerks auf die betrieblichen Herausforderungen fällt auf, dass KI-Anwendungen tatsächlich keine neuen Herausforderungen mit sich bringen. Skalierbarkeit, Leistung, Sicherheit und Komplexität nehmen natürlich zu, doch es handelt sich um dieselben Herausforderungen, die wir seit mehr als einem Jahrzehnt bewältigen.
KI verändert jedoch die Verteilung von Workloads und die Datenverkehrsmuster. Das ist wichtig, weil der Großteil dieses Netzwerkverkehrs auf Anwendungsdatenverkehr und zunehmend auf API-Datenverkehr entfällt. Genau darin liegt der Unterschied. Wenn Sie diese neuen Datenverkehrsmuster und ihre Verteilung auf Core, Cloud und Edge verstehen, können Sie erkennen, welche Dienste für die Anwendungsbereitstellung und -sicherheit Sie benötigen und wo Sie diese einsetzen können, um maximale Wirkung und Effizienz zu erzielen.
Neue Datenverkehrsmuster
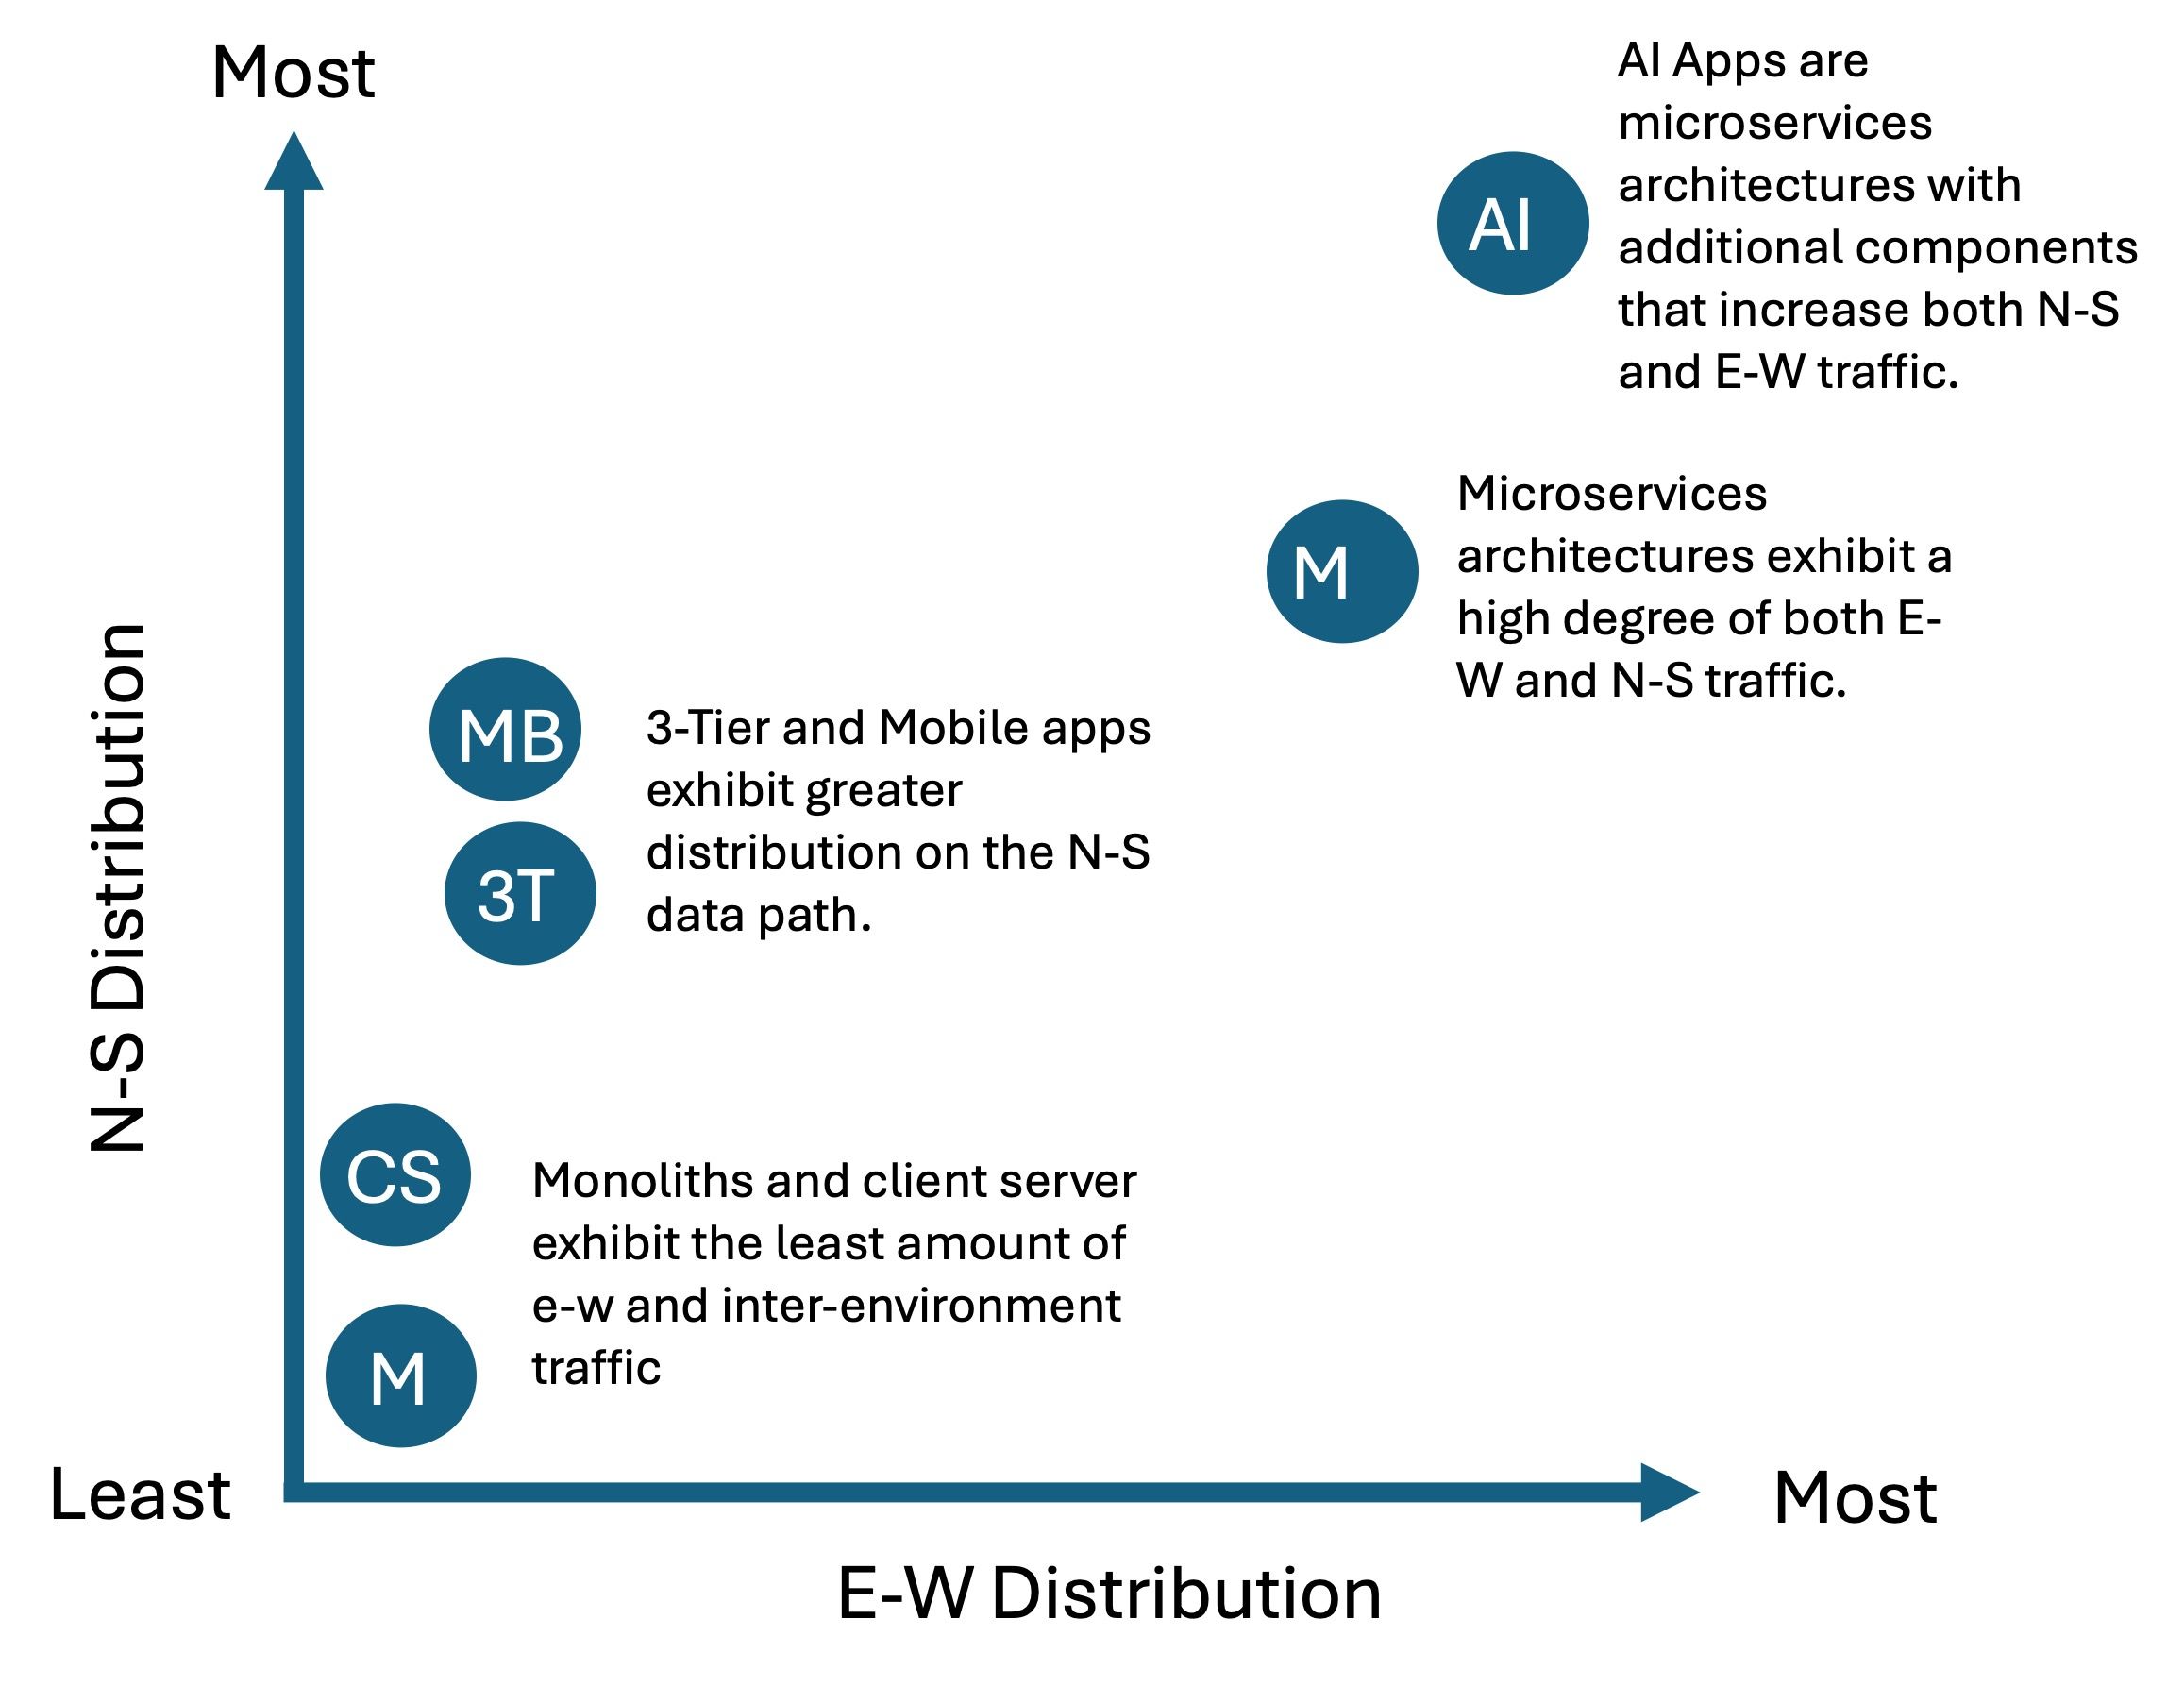
Es ist wichtig zu beachten, dass eine der bedeutendsten Folgen von KI-Anwendungen die Zunahme sowohl des Ost-West- als auch des Nord-Süd-Datenverkehrs sein wird. Ein Großteil des Nord-Süd-Datenverkehrs wird dabei von der KI ausgehen, wodurch neben dem herkömmlichen eingehenden Nord-Süd-Datenpfad auch der ausgehende Nord-Süd-Datenpfad zu einem strategischen Kontrollpunkt wird.
KI-Anwendungen werden in den nächsten zwei bis drei Jahren bestehende Portfolios ergänzen. Eine Konsolidierung wird einsetzen, sobald Unternehmen die Nachfrage der Verbraucher nach NLI (Natural Language Interface, natürlichsprachliche Benutzeroberfläche) besser verstehen.
Die zunehmende Verteilung auf dem Nord-Süd-Datenpfad wird die Nachfrage nach Security-as-a-Service an der Unternehmensgrenze erhöhen, während die zunehmende Verteilung auf dem Ost-West-Datenpfad über verschiedene Umgebungen hinweg den Bedarf an Multicloud-Netzwerken steigert. Unternehmensintern beschleunigt die Sensibilität der Daten auf dem Ost-West-Datenpfad den Bedarf an Sicherheits- und Zugriffsfunktionen.
Das Ergebnis sind zwei neue Integrationspunkte in KI-Anwendungsarchitekturen, an denen Anwendungsbereitstellung und Sicherheit einen Mehrwert bieten, sowie die Möglichkeit, mit Blick auf Effizienz, Kostensenkung und Wirksamkeit neu zu bewerten, wo Anwendungsbereitstellung und Sicherheit eingesetzt werden.
Dies ist wichtig, da wir allmählich feststellen, dass CVEs für Inferenzserver erfasst werden. Dabei handelt es sich um den Serverteil der „Modell“-Ebene, der über eine API mit Clients kommuniziert. Der Einsatz von API-Sicherheit ist hier für die übergreifende KI-Sicherheitsstrategie von großer Bedeutung, da sich an dieser Stelle Funktionen zur Überprüfung, Erkennung und zum Schutz von KI-Modellen und Servern vor Angriffen am besten einsetzen lassen. Sie bildet die „letzte Verteidigungslinie“ und ist mit einer programmierbaren API-Sicherheitslösung der schnellste Weg, neue Angriffe auf KI-Modelle abzuwehren.
Integrationspunkte für Anwendungsbereitstellung und Sicherheit
Vielleicht erinnern Sie sich an diesen Beitrag über Muster für KI-Inferenz, in dem wir die drei wichtigsten aktuellen Bereitstellungsmuster für KI-Inferenz vorstellen. Auf Grundlage dieser Muster lassen sich in dieser erweiterten Architektur sechs verschiedene Integrationspunkte für Anwendungsdienste bestimmen. Zudem können wir ermitteln, wo diese Dienste am besten bereitgestellt werden, um Sicherheit, Skalierbarkeit und Effizienz zu optimieren.
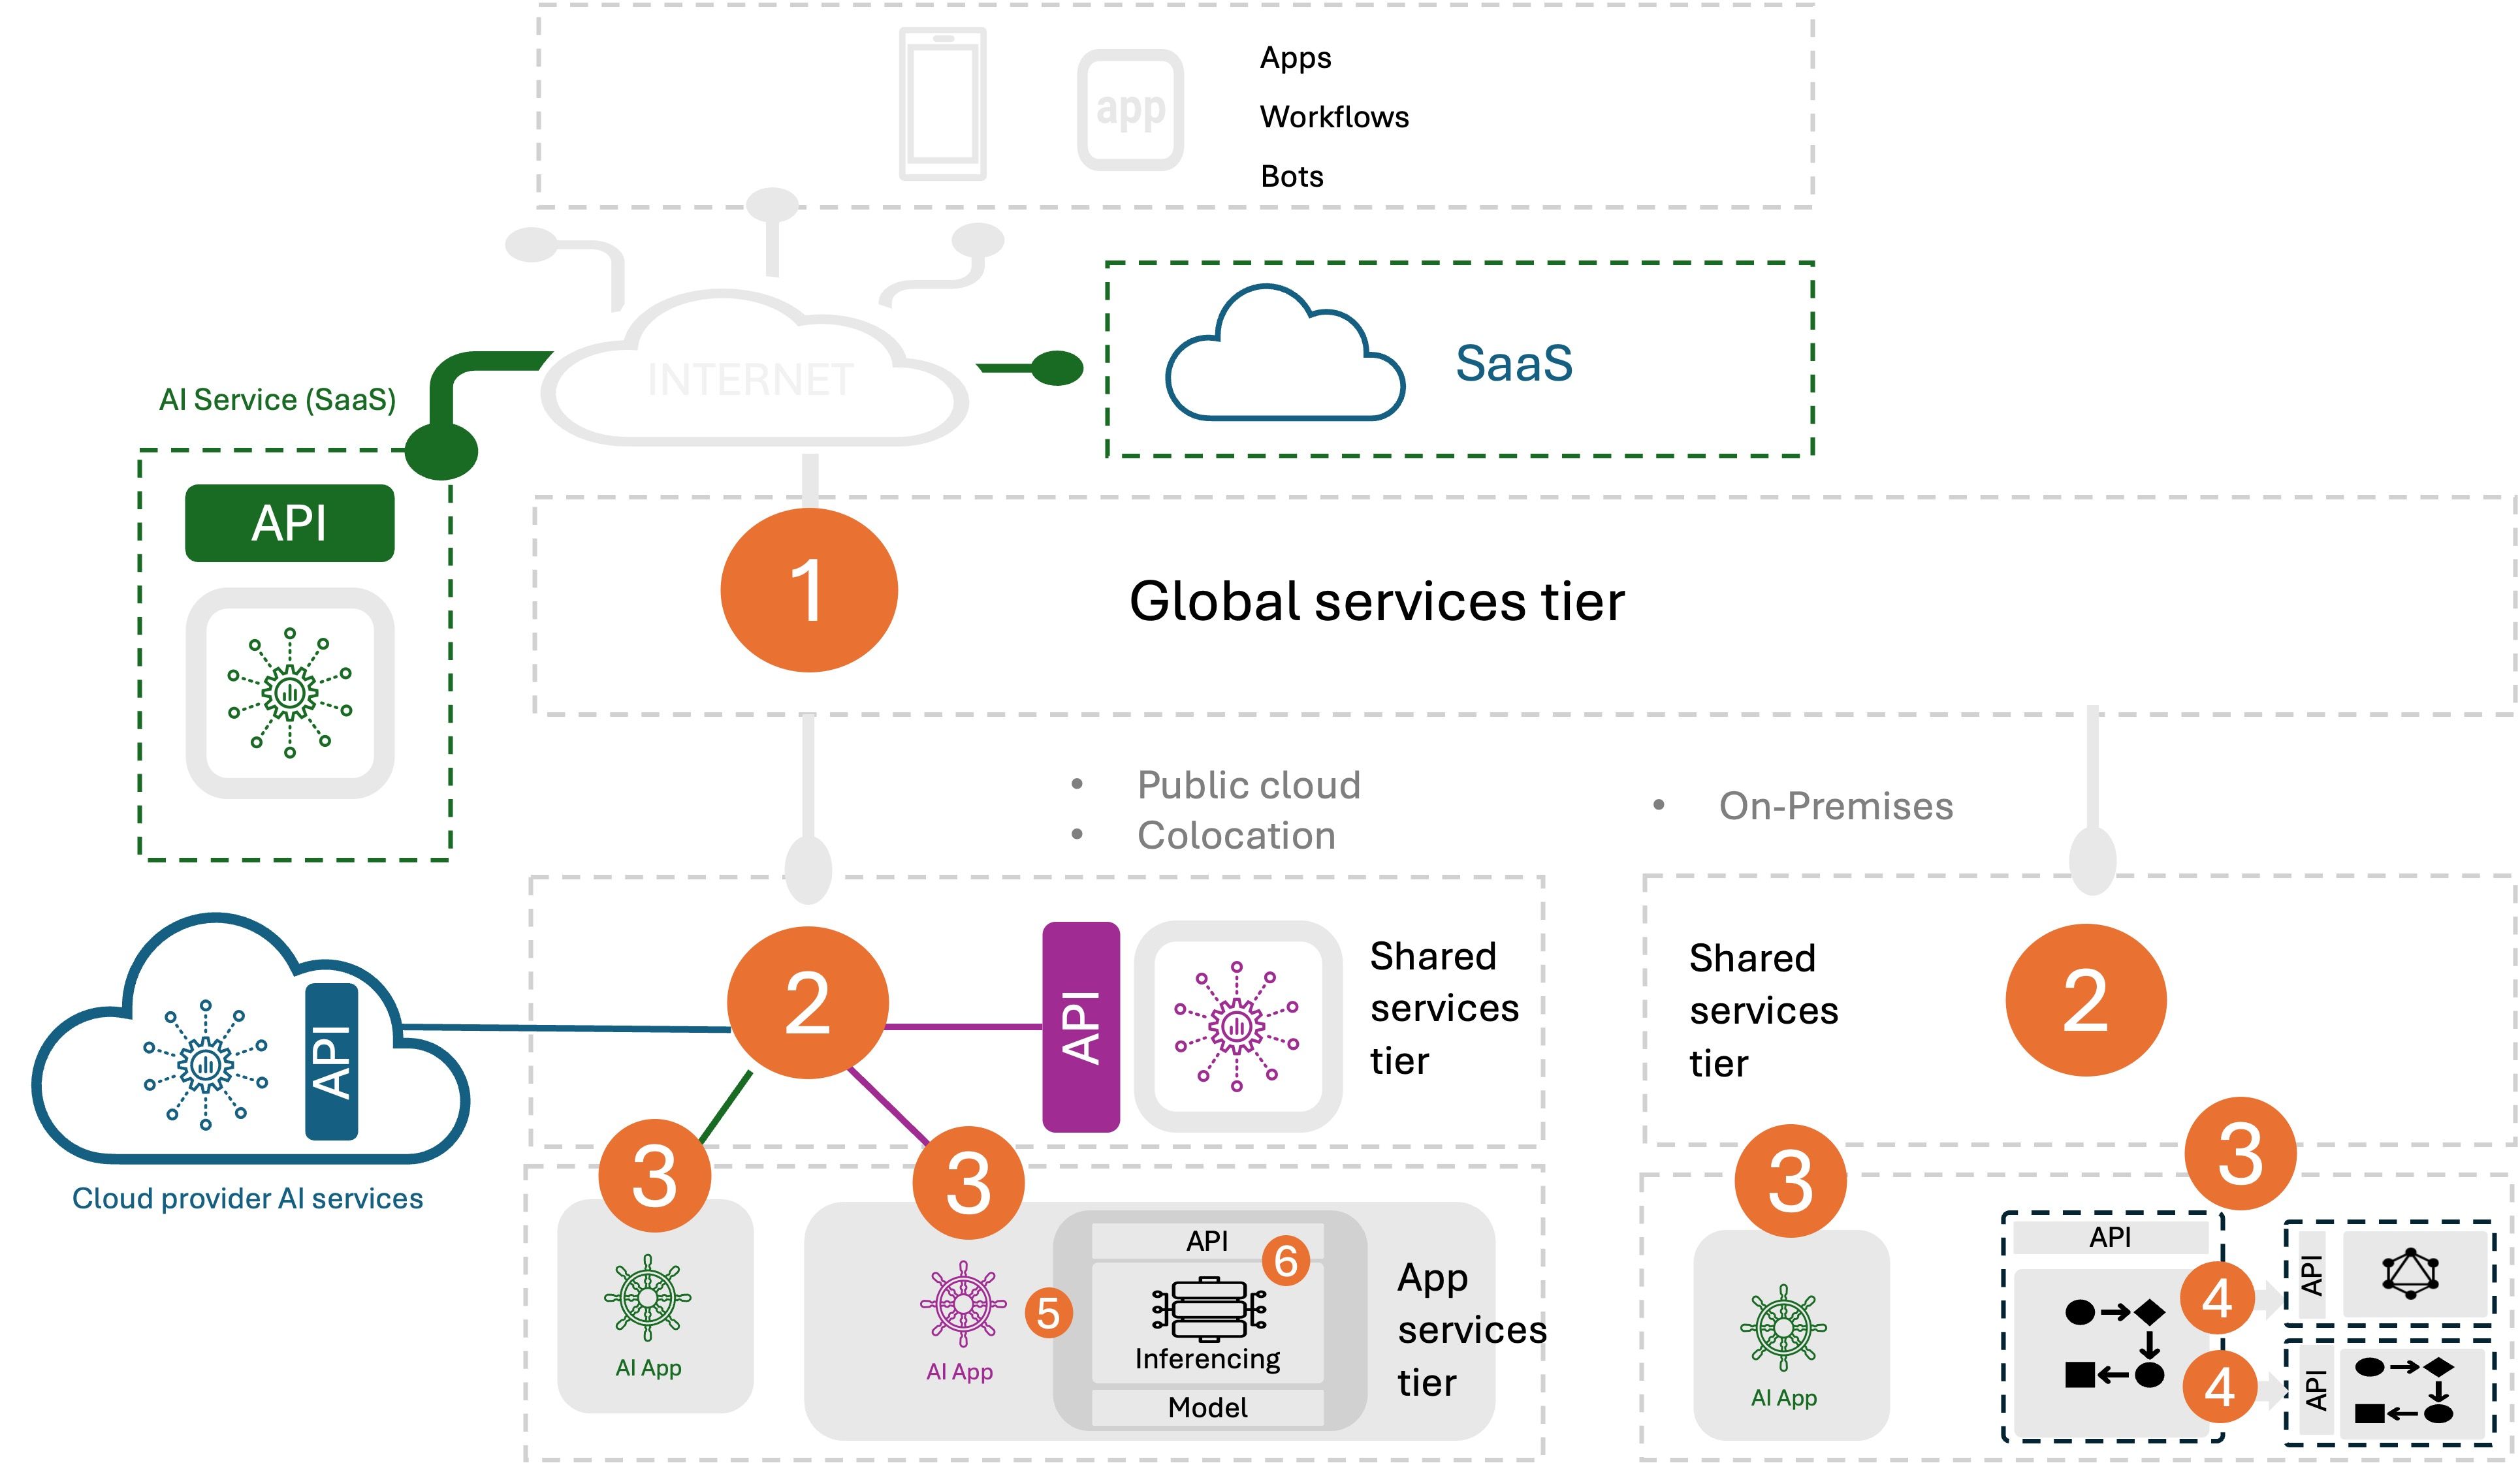
- Globale Services (pro Unternehmen) Anwendungsbereitstellung und -sicherheit auf dieser Ebene umfassen in der Regel Sicherheitsservices, schließen jedoch auch unternehmensweite Bereitstellungsservices wie DNS, GSLB und Multicloud-Netzwerke ein. Sicherheitsservices wie DDoS-Schutz und Bot-Schutz eignen sich hier besonders gut, da sie verhindern, dass Angreifer auf tieferen Ebenen der IT-Infrastruktur kritische (und kostspielige) Ressourcen beanspruchen – insbesondere bei Anwendungen, die in der Public Cloud gehostet werden.
- Gemeinsam genutzte Dienste (pro Standort) Die Anwendungsbereitstellung und -sicherheit auf dieser Ebene bietet zusätzlichen Schutz vor Angreifern sowie Verfügbarkeitsdienste wie den Lastenausgleich für Anwendungen, APIs und Infrastrukturdienste (Firewall, SSL-VPN usw.).
- Anwendungsdienste (pro Anwendung) Anwendungsbereitstellung und Sicherheit sind an diesem Einbindungspunkt stärker auf die Anwendung oder API zugeschnitten, die sie bereitstellen und schützen. Dazu gehören Anwendungsdienste wie WAF, lokaler Lastenausgleich und Ingress-Steuerung für moderne Anwendungen. Diese Anwendungsdienste ermöglichen und sichern die Kommunikation zwischen Benutzern und Anwendungen.
- Microservices-Netzwerk (pro Cluster) Anwendungsbereitstellung und -sicherheit werden an diesem Einbindungspunkt in der Regel als Teil der Kubernetes-Infrastruktur implementiert und umfassen mTLS und ein Service Mesh. Diese Dienste dienen der Bereitstellung und Absicherung der Kommunikation zwischen Anwendungen.
- KI-Inferenzdienste (pro KI-Rechenkomplex) Dieser neue Einbindungspunkt ist speziell für KI-Anwendungen vorgesehen und umfasst Bereitstellungs- und Sicherheitsfunktionen, die speziell auf die Bereitstellung und den Schutz von KI-Inferenzdiensten ausgelegt sind. Lastverteilung ist ebenso üblich wie die Ratenbegrenzung auf Anwendungsebene zum Schutz von KI-Inferenz-APIs. Weitere Einzelheiten finden Sie unter „Die Auswirkungen von KI-Inferenz auf die Rechenzentrumsarchitektur“.
- KI-Infrastrukturdienste (pro KI-Server) Dieser neue Einbindungspunkt ist in die KI-Netzwerkstruktur integriert. Dabei werden Anwendungsbereitstellungs- und Sicherheitsfunktionen auf DPUs ausgeführt, um diese Dienste auszulagern. Dieser Einbindungspunkt steigert die Effizienz von Investitionen in die Inferenz, indem die erforderlichen Bereitstellungs- und Sicherheitsfunktionen von der CPU ausgelagert werden, sodass die Inferenzserver sich ganz auf die Bereitstellung konzentrieren können. F5 skaliert die Inferenz von innen nach außen enthält weitere Einzelheiten zu dieser Ebene.
Tatsächlich können die meisten Dienste für die Anwendungsbereitstellung und -sicherheit an jedem dieser Einbindungspunkte bereitgestellt werden. Eine Ausnahme bilden Dienste, die speziell für die Integration in eine bestimmte Umgebung konzipiert sind, wie etwa Ingress-Controller und Service Meshes, da diese an Kubernetes-Bereitstellungen gebunden sind.
Entscheidend ist, den Einbindungspunkt zu ermitteln, an dem sich die relevanten Faktoren – Wirksamkeit, Effizienz und Kosten – optimal gestalten lassen. Dabei sind nicht nur die Betriebskosten der genannten Dienste zu berücksichtigen, sondern auch die Kosten, die durch die Verarbeitung dieses Datenverkehrs in tieferen Ebenen der IT-Infrastruktur entstehen.
Und obwohl es Best Practices für die Abstimmung von Anwendungsbereitstellung und Sicherheit auf die jeweiligen Einbindungspunkte gibt (daher die Erwähnung spezifischer Services für jeden einzelnen), bestehen immer auch Gründe, davon abzuweichen, da keine zwei Unternehmensarchitekturen identisch sind. Dies ist auch einer der Hauptgründe für die Programmierbarkeit von Anwendungsbereitstellung und Sicherheit: Keine zwei Umgebungen, Anwendungen oder Netzwerke sind gleich, und die Möglichkeit zur Anpassung an individuelle Anwendungsfälle ist eine entscheidende Fähigkeit.
Der Bedarf an Anwendungsbereitstellung und Sicherheit über verschiedene Umgebungen und Integrationspunkte hinweg ist der Grund, warum F5 darauf besteht, die Bereitstellung entsprechender Dienste an möglichst vielen Integrationspunkten in jeder Umgebung zu unterstützen. Denn nur so können wir sicherstellen, dass Unternehmen Wirksamkeit, Effizienz und Kosten optimieren können – unabhängig davon, wie sie ihre Umgebung, Anwendungen und Netzwerke konzipiert haben.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

Ein umfassender Leitfaden zur Bereitstellung und Sicherheit von KI-Anwendungen
Entdecken Sie optimale Strategien für die Absicherung und Bereitstellung von KI-Anwendungen.
KI zulassen und einführen? Lehren aus der Public Cloud
Die Einführung von KI steht unmittelbar bevor und könnte entscheidend sein, um wettbewerbsfähig zu bleiben. Daher muss die IT-Sicherheit proaktiv handeln und der KI-Einführung schon jetzt einen Schritt voraus sein, um sie auf einen risikogerechten Weg zu lenken.
Stand der Anwendungsstrategie 2022: Zeit für die Modernisierung des Betriebs
Es ist deutlich geworden, dass Unternehmen ihren Fokus erneut auf die Geschäftsfunktionen richten müssen, um die Dynamik ihrer digitalen Transformation aufrechtzuerhalten. Kundenerlebnisse haben zwar weiterhin Priorität, doch auch Geschäftsfunktionen wie Recht, Personalwesen und Finanzen müssen digitalisiert werden. Das bedeutet, dass CIOs das Steuer übernehmen, während sich die digitale Transformation von der Modernisierung von Anwendungen hin zur Modernisierung von Betriebsabläufen verlagert.
F5s Weg zu einer vielseitigen Plattform für Anwendungsanalysen
F5 bietet heute die umfassendsten Anwendungsdienste entlang des gesamten Weges vom Code bis zum Kunden. Künftig werden wir verstärkt auf Anwendungstelemetrie und -analysen setzen, damit unsere Kunden wertvolle Erkenntnisse über ihre Anwendungen, Geschäftsabläufe und Benutzererlebnisse gewinnen können. Beim Ausbau unserer Cloud-Analysefunktionen werden wir ML und KI noch stärker nutzen, um unsere Kunden bei der Verbesserung ihrer Geschäftsdienste zu unterstützen.
Telemetrie: Eine andere Art von Daten
Verwenden wir den Begriff „Telemetrie“ nur, weil er attraktiver klingt als „Daten“? Letztlich sind sowohl Daten als auch Telemetrie strukturierte Informationseinheiten. Es ist kein Verbrechen, die Begriffe synonym zu verwenden. Doch wenn man es genau nimmt, gibt es einen Unterschied. Und dieser Unterschied wird immer wichtiger werden, je weiter Unternehmen in die Datenökonomie vordringen.
MTTR bedeutet nicht „Mean Time to Reboot“
„Schnell scheitern“ lautet heute das Mantra für mehr Geschwindigkeit. Ob in DevOps oder im Geschäftsleben: Wer in einer digitalen Wirtschaft agiert, muss eine möglichst perfekte Verfügbarkeit gewährleisten.