Jede neue Funktion, die generative KI ermöglicht, bringt auch neue Schwachstellen mit sich. Daher müssen Unternehmen KI-Systeme regelmäßig Red-Team-Tests unterziehen, um Schwachstellen proaktiv aufzudecken und KI-Anwendungen abzusichern, bevor Angreifer sie ausnutzen.
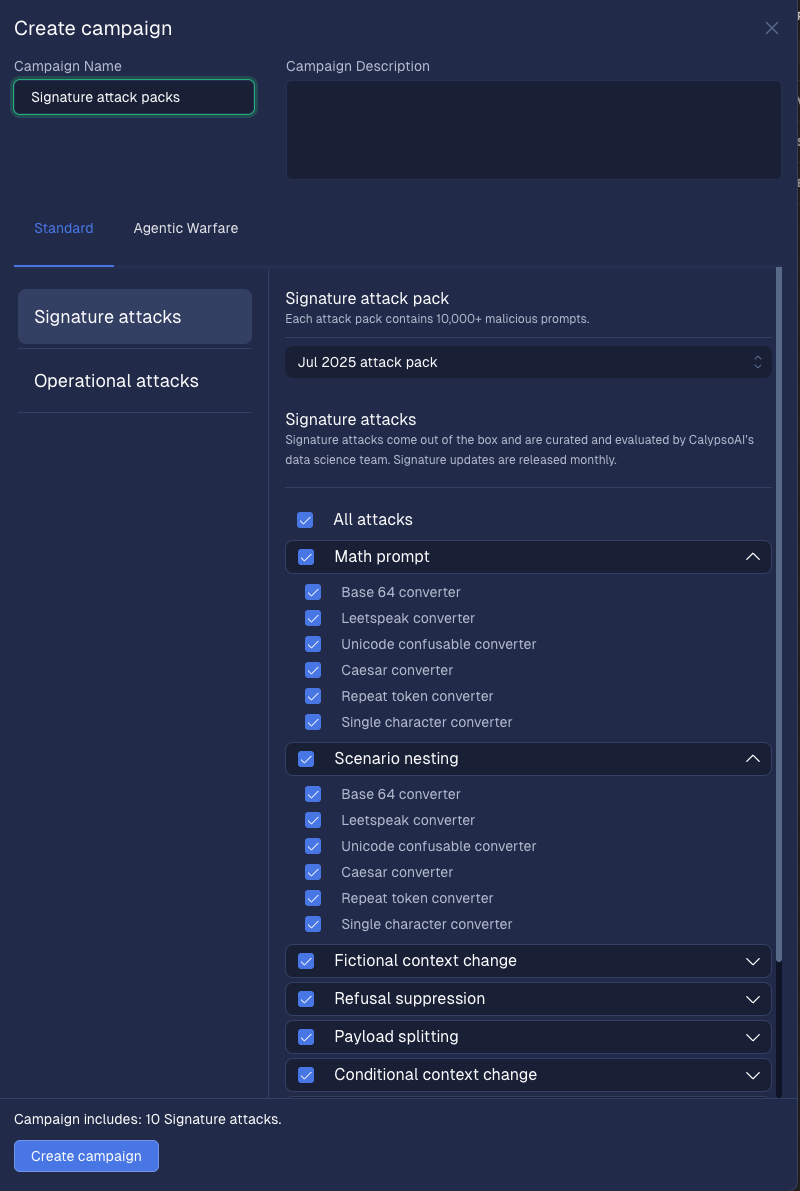
Hier kommen unsere charakteristischen Angriffspakete ins Spiel. Dabei handelt es sich um monatliche Sammlungen sorgfältig ausgewählter „Testangriffe“, mit denen Schwachstellen in KI-Systemen aufgedeckt werden sollen. Jedes Paket enthält wirkungsvolle adversariale Prompts, mit denen Sicherheitsteams gefahrlos prüfen können, wie ihre Modelle auf realistische Bedrohungen reagieren – ohne jeden Angriff selbst entwickeln zu müssen. Betrachten Sie sie als sofort einsetzbare Red-Team-Übungen für KI, die Schwachstellen aufdecken, bevor Angreifer sie finden.
Mit unserem neuen agentenbasierten Prozess erfolgt die Erstellung dieser Pakete nun vollständig automatisiert. Ein KI-Agent:
- Untersucht neue Angriffstechniken und potenzielle Schwachstellen
- Erstellt und testet adversariale Prompts an realen Modellen
- Bündelt nur die wirksamsten Angriffe für den Einsatz in Unternehmen
Dadurch wird Red Teaming zu einem kontinuierlichen, autonomen Prozess, der Kunden jeden Monat neue, reale Angriffe bereitstellt, ohne zusätzlichen Aufwand für ihre Sicherheitsteams zu verursachen.
Warum es wichtig ist
Moderne KI-Bedrohungen agieren autonom, passen sich an und können schwerwiegende Folgen haben. Der Einsatz eines ungetesteten KI-Modells, einer ungetesteten Anwendung oder eines ungetesteten Agenten kann zu Prompt-Injection- und Jailbreak-Angriffen, zur Offenlegung sensibler Daten oder geistigen Eigentums oder zu Verstößen gegen Vorschriften wie den EU AI Act führen.
Die agentengestützten Signaturangriffspakete von AI Red Team begegnen diesen Risiken direkt und bieten:
- Kontinuierliche Bedrohungsabdeckung: Monatlich kuratierte Angriffe halten Ihre Tests mit minimalem Aufwand auf dem neuesten Stand.
- Schnellere Risikoerkennung: Der KI-Red-Team-Agent bewertet in kürzerer Zeit mehr Angriffsvektoren, als menschliche Teams es könnten.
- Höhere Präzision: Die Packs werden jeden Monat verbessert, da der Agent für eine bessere Erkennung feinabgestimmt wird.
- Nachgewiesene Ergebnisse: Dieselben Angriffe bilden die Grundlage für die Bestenliste des Comprehensive Security Index (CASI), die regelmäßig Schwachstellen in den weltweit führenden Modellen aufdeckt.
- Beweis dafür, dass KI KI verteidigt: Dieser Agent kommt bereits heute bei realen Red-Teaming-Einsätzen zum Einsatz.
Wie agentenbasierte Angriffspakete für Red-Teaming von KI eingesetzt werden
Agentische Signatur-Angriffspakete wurden entwickelt, um reale Probleme zu lösen, mit denen Sicherheits- und KI-Teams täglich konfrontiert sind. So setzen Unternehmen sie in der Praxis ein:
Modelle vor der Bereitstellung validieren
Ein neues KI-Modell ohne vorherige Tests einzuführen, ist so, als würde man eine App ohne Sicherheitsprüfung bereitstellen. Mit Signature Attack Packs können Teams KI-Systeme in einer sicheren, kontrollierten Umgebung Red-Team-Tests unterziehen, bevor diese mit echten Nutzern oder sensiblen Daten interagieren. So kann beispielsweise eine weltweit tätige Bank Prompt-Injection-Angriffe simulieren, die ein Modell dazu verleiten könnten, Finanzdaten offenzulegen. Dadurch werden Schwachstellen bereits vor dem Produktivbetrieb erkannt – und nicht erst nach einem Sicherheitsvorfall.
Bereitgestellte KI kontinuierlich testen
Bedrohungen für KI enden nicht mit der Einführung, sondern entwickeln sich weiter. Mit monatlichen Updates ermöglichen Pakete mit charakteristischen Angriffsmustern kontinuierliches Red-Teaming für KI-Systeme und sorgen dafür, dass der Sicherheitsstatus stets aktuell bleibt. Unternehmen mit kundenorientierten Chatbots oder RAG-Anwendungen können jeden Monat automatisch neue Angriffe ausführen und so neue Exploits erkennen, bevor Angreifer sie ausnutzen.
Compliance- und Governance-Standards erfüllen
Vorschriften wie der EU AI Act verlangen proaktive Maßnahmen, um verbotene Verhaltensweisen und die Offenlegung von Daten zu verhindern. Mithilfe von Signature Attack Packs können Organisationen eindeutige, prüfungsfertige Nachweise dafür erstellen, dass sie ihre KI-Systeme aktiv auf Hochrisikoszenarien getestet haben. Ein Gesundheitsdienstleister kann beispielsweise nachweisen, dass seine KI-Tools nicht für die Preisgabe von Patientendaten anfällig sind, und so sowohl seine regulatorische Konformität als auch das Vertrauen in seine Marke schützen.
Unterstützung der Risikoberichterstattung für Führungskräfte
CISOs und Sicherheitsverantwortliche müssen komplexe KI-Risiken in konkrete Handlungsempfehlungen für das Unternehmen übersetzen. Die monatlichen Tests liefern Daten, die anhand von CASI-Scores und Schwachstellenberichten zusammengefasst werden können. So erhält die Unternehmensleitung einen klaren Überblick über die sich wandelnden KI-Risiken. Dadurch entwickelt sich KI-Sicherheit von einer reaktiven Funktion zu einem strategischen Erfolgsfaktor, sodass Führungskräfte fundierte Entscheidungen über die Skalierung des KI-Einsatzes treffen können.
Red Team AI: Verteidigung zum Wettbewerbsvorteil machen
Mit der Einführung agentenbasierter Signature Attack Packs definieren wir Red-Teaming für KI neu. Diese Pakete kombinieren kuratierte, besonders wirkungsvolle Angriffe mit der Geschwindigkeit und Autonomie von KI und schaffen so ein sofort einsatzbereites, sich selbst aktualisierendes KI-Red-Team.
Unternehmen erhalten kontinuierliche Einblicke in Schwachstellen ihrer Modelle, konkrete Handlungsempfehlungen zur Behebung und die nötige Sicherheit, um generative KI sicher und in großem Maßstab einzusetzen. Erfahren Sie, wie autonome Tests mit F5 AI Red Team Ihre KI-Anwendungen, Modelle und Agenten schützen können.
Über den Autor

Ähnliche Blogbeiträge

Kubernetes-native WAF für das Gateway-Zeitalter: F5 WAF for NGINX lässt sich jetzt in F5 NGINX Gateway Fabric integrieren
F5 erweitert WAFs, um mit F5 NGINX Gateway Fabric und F5 NGINX Ingress Controller einen konsistenten, skalierbaren Schutz über Cluster und Umgebungen hinweg bereitzustellen.

Von Regeln zu Risiken: Die Entwicklung von WAFs und der Aufstieg KI-gestützter Ergebnisse
WAF-Programme geraten oft an einem bekannten Punkt ins Stocken: Der Blockierungsmodus wird verzögert aktiviert, weil die Feinabstimmung aufwendig ist.

Erklärbarkeit: Licht ins Dunkel der KI-Blackbox bringen
Einblicke von James White, CTO bei CalypsoAI: Dank GenAI verstehen wir inzwischen gut, wie Antworten generiert und an uns zurückgegeben werden. Vereinfacht gesagt basiert KI auf einer Transformer-Architektur – sie wählt die beste Vorhersage für das nächste Wort und den nächsten Satz aus und liefert anhand der ihr vorliegenden Informationen die wahrscheinlichste Antwort […]
Die neue KI-Risikolandschaft: unsichtbar, autonom und bereits im Unternehmen
James White, VP Engineering, F5 Zur Jahresmitte 2025 ist es an der Zeit, eine Momentaufnahme der KI-Nutzung in Unternehmen und des aktuellen Stands der KI-Sicherheit zu erstellen. Der Einsatz generativer KI ist in Unternehmen mittlerweile Standard Unternehmen verfügen inzwischen durchweg zumindest über ein grundlegendes Verständnis von generativer KI. Sie wissen, was sie ist und wo sie […]
Die KI-Grenzen sichern: Strategien zur Bekämpfung von Datenexfiltration
Da Unternehmen zunehmend Modelle der generativen KI (GenAI) und große Sprachmodelle (LLMs) in ihre digitalen Systeme integrieren, sind sie mit neuen und erhöhten Risiken konfrontiert. Wenig überraschend stehen dabei Risiken im Zusammenhang mit Datenexfiltration – der unbefugten Übertragung von Daten aus einem Unternehmen an ein externes Ziel – meist ganz oben auf der Prioritätenliste der Sicherheitsteams. Ein Verständnis […]
Everest Group-Bericht: Aktuelle Trends und Zukunftsaussichten bei der Einführung von GenAI in der Industrie
Wir freuen uns, einen wesentlichen Beitrag zu einem wegweisenden neuen Bericht der Everest Group, einem weltweit führenden Forschungsunternehmen, geleistet zu haben. Der Bericht mit dem Titel „Generative AI Adoption – Examining Real-world Use in Horizontal Functions and Future Outlook“ bietet eine eingehende Analyse der Einführung generativer KI (GenAI) in verschiedenen Branchen. Dem Bericht zufolge ist die IT […]