In den vergangenen Monaten hat sich F5 ausführlich mit KI-Fabriken beschäftigt. Zu Beginn unserer Reihe haben wir eine KI-Fabrik definiert als eine umfangreiche Investition in Speicher-, Netzwerk- und Rechenkapazitäten, die den Anforderungen an Training und Inferenz mit hohem Volumen und hoher Leistung gerecht wird. Letztlich sind KI-Fabriken eine Analogie dafür, wie KI-Modelle und -Dienste erstellt, optimiert und bereitgestellt werden. Ähnlich wie ein traditioneller Fertigungsbetrieb Rohstoffe in fertige Produkte verwandelt, entwickeln KI-Fabriken KI-Anwendungen.
In diesem Blogartikel beschreiben wir die Gemeinsamkeiten und Unterschiede zwischen einer KI-Anwendung und einer modernen Anwendung, beleuchten die Anforderungen an Bereitstellung und Sicherheit und erörtern diese modernen KI-Anwendungen im Kontext der F5 AI Reference Architecture.
Entwicklung moderner Anwendungen
Moderne Anwendungen haben sich erheblich weiterentwickelt, angetrieben durch den Bedarf an Agilität, Skalierbarkeit und verbesserten Benutzererlebnissen. Das Aufkommen des Cloud-Computings markierte einen Wendepunkt in dieser Entwicklung und schuf die Grundlage für hochgradig verteilte Systeme, die sich effizient skalieren lassen und nahtlos in mehreren Umgebungen betrieben werden können. Die Anwendungsmodernisierung bezeichnet den Übergang zu API-basierten Systemen, der zur Entwicklung hybrider und auf mehrere Clouds verteilter Architekturen führte.
KI-Anwendungen verstärken die Abhängigkeit von APIs und machen Hybrid- und Multicloud-Umgebungen zum neuen Standard. Containerisierungstechnologien haben die Anwendungsbereitstellung weiter revolutioniert, indem sie unabhängig von der zugrunde liegenden Infrastruktur konsistente und isolierte Softwareumgebungen ermöglichen. Diese Fortschritte sind nicht nur für herkömmliche moderne Anwendungen von entscheidender Bedeutung, sondern bilden auch das Rückgrat von KI-Fabriken. Die durch Cloud Computing und Containerisierung ermöglichte Agilität ist unerlässlich, um die hohen Rechenanforderungen beim Trainieren und Bereitstellen von KI-Modellen zu bewältigen.
Orchestrierungstools wie Kubernetes sind für die Verwaltung containerisierter Anwendungen in großem Maßstab unverzichtbar. Kubernetes automatisiert die Bereitstellung, Skalierung und Verwaltung dieser Anwendungen. In KI-Workflows koordiniert Kubernetes die Bereitstellung von KI-Workloads über mehrere Systeme hinweg, weist Ressourcen effizient zu und ermöglicht die nahtlose Skalierung von KI-Modellen.
“Indem Teams auf bewährte Sicherheits- und Bereitstellungsstrategien setzen, können sie eine solide Grundlage schaffen und sich schrittweise den besonderen Herausforderungen von KI-Anwendungen stellen.”
Ein entscheidender Aspekt dieses Prozesses ist MLOps, das die besonderen Herausforderungen bei der Entwicklung, dem Training und der Überführung von KI-Modellen in den operativen Betrieb bewältigt. MLOps unterstützt Continuous Integration und Continuous Delivery (CI/CD) und stellt sicher, dass KI-Modelle kontinuierlich getestet, aktualisiert und bereitgestellt werden. Darüber hinaus hat die Einführung von Microservices-Architekturen die moderne Anwendungsentwicklung grundlegend verändert, indem monolithische Systeme in kleinere, unabhängig voneinander bereitstellbare Dienste aufgeteilt werden. Dieser Ansatz beschleunigt CI/CD und ermöglicht schnellere und zuverlässigere Software-Updates.
Sicherheit war schon immer ein Eckpfeiler bei der Weiterentwicklung moderner Anwendungen. Angesichts zunehmend ausgefeilter Cyberbedrohungen wurden moderne Anwendungen um fortschrittliche Sicherheitsmaßnahmen wie Web Application Firewalls (WAF), Schutz vor Distributed-Denial-of-Service-Angriffen (DDoS) und API-Sicherheit ergänzt. Dabei ist es entscheidend, zwischen DDoS-Angriffen auf Layer 3/4, die auf die Netzwerk- und Transportschicht abzielen, und DoS-Angriffen auf Layer 7, die gegen die Anwendungsschicht gerichtet sind, zu unterscheiden.
Mit den Fortschritten im Bereich der KI entwickelt sich auch das Bedrohungsmodell weiter, insbesondere bei großen Sprachmodellen (Large Language Models, LLMs), auf die über Schnittstellen zur Verarbeitung natürlicher Sprache (Natural Language Processing, NLP) zugegriffen wird. Zu den Risiken für LLMs zählen Schwachstellen, wie sie etwa in den OWASP Top 10 für LLM-Anwendungen aufgeführt sind, darunter Prompt-Injection-Angriffe und Bedrohungen durch Datenextraktion sowie modellspezifische DoS-Angriffe. Diese Fortschritte im Bereich der Sicherheit sorgen dafür, dass KI-Anwendungen widerstandsfähig und sicher bleiben und die Integrität und Zuverlässigkeit KI-gestützter Lösungen auch angesichts sich wandelnder Bedrohungen gewahrt werden.
F5 KI-Referenzarchitektur
Wenn Sie unsere Reihe über KI-Fabriken verfolgt haben, wissen Sie, dass wir bereits Themen wie API-Sicherheit, Netzwerksegmentierung, Datenverkehrsmanagement, Retrieval-Augmented Generation (RAG), und Datenverarbeitungseinheiten (DPUs) behandelt haben. Gehen wir nun einen Schritt zurück und betrachten, wie sich eine KI-Fabrik in die F5 AI Reference Architecture einfügt, wie KI-Fabriken KI-Anwendungen hervorbringen und welche Anforderungen für deren Bereitstellung und Absicherung gelten.
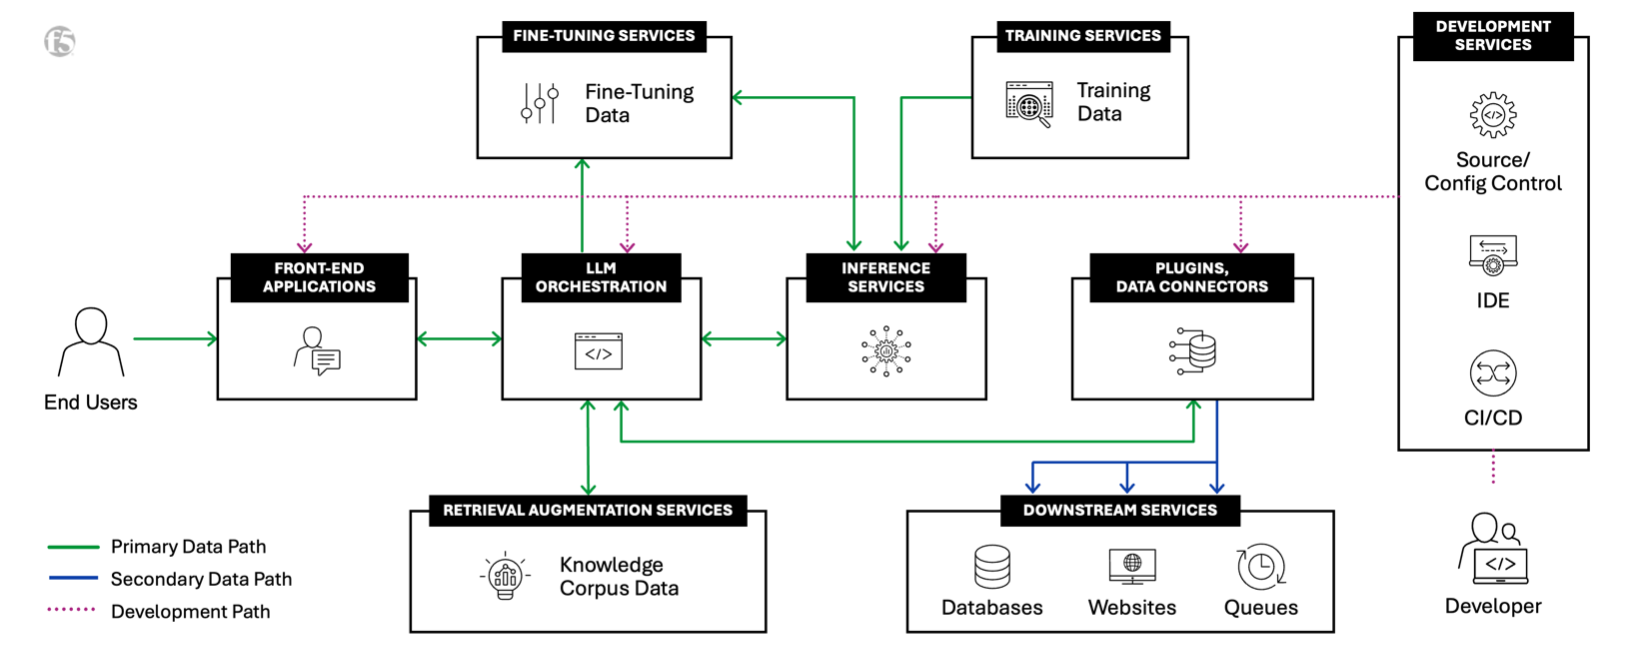
Aufbauend auf unserer fast drei Jahrzehnte langen Erfahrung darin, Kunden bei der Bereitstellung leistungsstarker Anwendungen zu unterstützen, hat F5 eine KI-Referenzarchitektur entwickelt, die sieben Bausteine (Inferenz, RAG, RAG-Korpusverwaltung, Feinabstimmung, Training, Integration externer Dienste und Entwicklung) sowie vier Bereitstellungsarten (KI-SaaS, Cloud-Hosting, Self-Hosting und Edge-Hosting) umfasst. Weitere Informationen hierzu finden Sie in unserem Blogbeitrag zur Definition einer KI-Fabrik. Da KI-Anwendungen die modernsten aller modernen Anwendungen sind, über APIs verbunden und extrem verteilt, befasst sich diese Referenzarchitektur mit den Herausforderungen in den Bereichen Leistung, Betrieb und Sicherheit, die für die Bereitstellung von KI-Anwendungen entscheidend sind.
Zwei der gängigsten Bausteine für KI-Fabriken sind Training und Inferenz. Für eine voll funktionsfähige KI-Anwendung werden jedoch alle Bausteine benötigt. Einige Unternehmen bauen möglicherweise eine KI-Fabrik auf, um die für das Training oder die Inferenz erforderlichen Funktionen abzudecken. Andere greifen möglicherweise auf Drittanbieter zurück, um Dienste für das Modelltraining zu nutzen oder Infrastruktur für die Inferenz bereitzustellen.
KI-Anwendungen sind im Kern verteilt und werden möglicherweise auf verteilten Kubernetes-Containerplattformen ausgeführt. Genau das ist die Definition einer modernen Anwendung und der Ursprung unserer Aussage: „Eine KI-Anwendung ist schlicht die modernste aller modernen Anwendungen.“ Doch was bedeutet das für Unternehmen, die KI-Fabriken aufbauen? KI-Anwendungen benötigen dieselben Bereitstellungs- und Sicherheitsdienste wie heutige moderne Anwendungen, darunter Kubernetes-Ingress, mandantenfähiger Egress, DNS-basiertes Traffic-Management, Ausfallsicherheit und Beobachtbarkeit. Für die Sicherheit sind DDoS-Schutz, Schutz für Webanwendungen und APIs sowie Optimierungstechnologien erforderlich.
Auch wenn es überraschend erscheinen mag, dass wir uns auf Bereitstellungs- und Sicherheitsfunktionen konzentrieren, die sowohl KI- als auch moderne Anwendungen betreffen, anstatt ausschließlich KI-spezifische Sicherheitsaspekte zu betrachten, ist dieser Ansatz bewusst gewählt. KI-Anwendungen bringen zwar besondere Risiken mit sich, doch häufig werden die Grundlagen der Anwendungssicherheit und -bereitstellung zugunsten neuer, innovativer Funktionen vernachlässigt. Indem Unternehmen zunächst die gemeinsamen Sicherheits- und Bereitstellungsanforderungen angehen – also die leicht zu erzielenden Verbesserungen –, können sie mithilfe ihrer vorhandenen Expertise im Bereich Anwendungssicherheit sofort Fortschritte erzielen. Auch wenn KI-Anwendungen neue Komponenten umfassen können, sind sie weiterhin stark auf Web- und API-Interaktionen angewiesen, die von heutigen NetOps- und SecOps-Teams problemlos bewältigt werden können. Wenn Teams mit bewährten Sicherheits- und Bereitstellungsstrategien beginnen, können sie eine solide Grundlage schaffen und sich anschließend schrittweise den besonderen Herausforderungen von KI-Anwendungen widmen.
Die F5 AI Reference Architecture beleuchtet nicht nur die Ergebnisse der KI-Fabrik, sondern auch die Herausforderungen und Risiken, die bewältigt werden müssen, damit die KI-Anwendung die Geschäftsziele des Unternehmens erfolgreich unterstützt. Zu diesem Zweck haben wir uns für zwei sich ergänzende Top-10-Listen zu Risiken und Herausforderungen entschieden: die OWASP Top 10 for LLM Applications und die F5 Application Delivery Top 10. Wir haben jede Komponente und jede Verbindung zwischen den Bausteinen zugeordnet und aufgezeigt, an welchen Stellen die jeweils relevanten Punkte der OWASP LLM Top 10 und der F5 Application Delivery Top 10 zum Tragen kommen. Nachfolgend finden Sie ein Beispiel für KI-Inferenz.
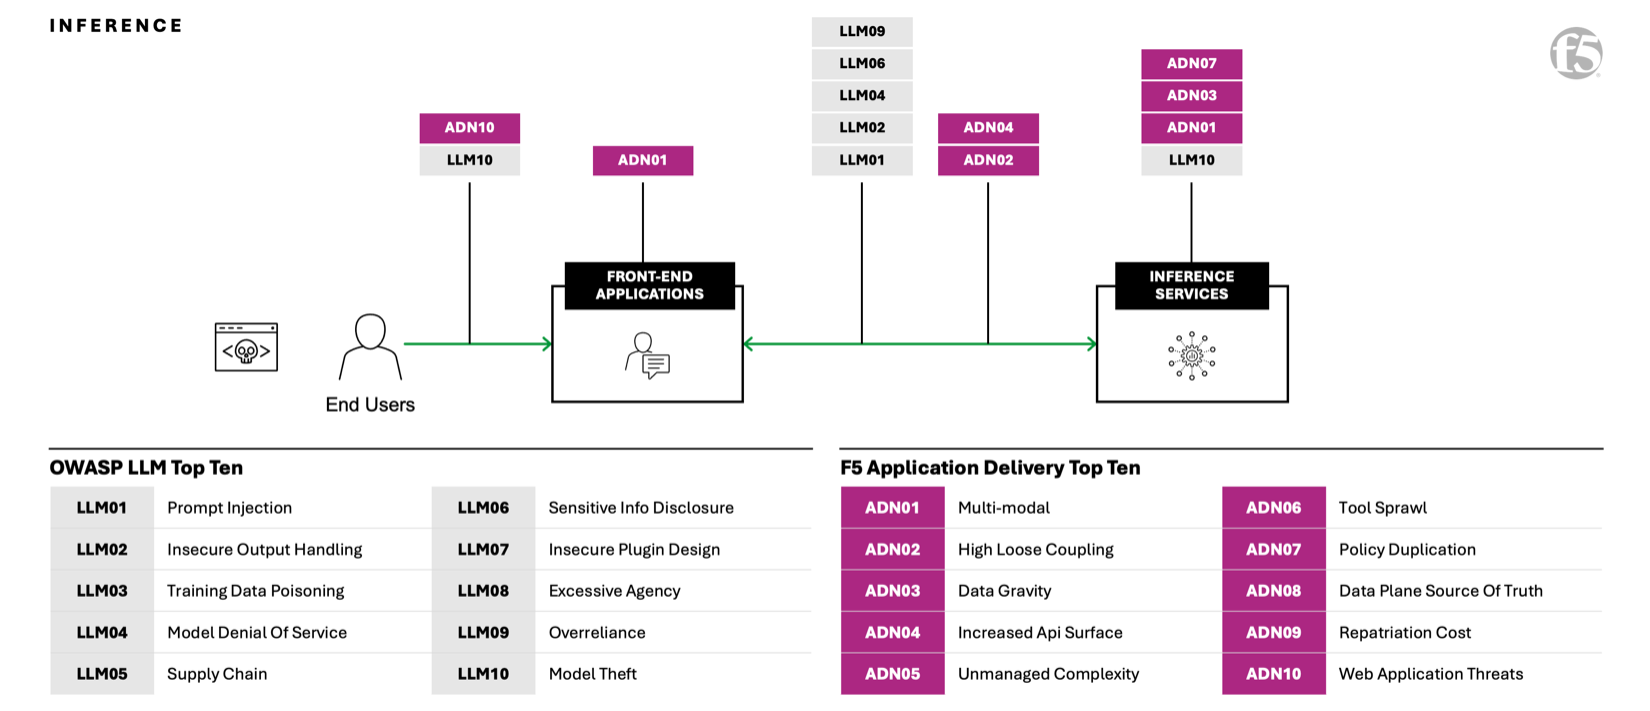
Die F5-KI-Referenzarchitektur mit hervorgehobenem Inferenzbaustein und überlagerten F5 Application Delivery Top 10 und OWASP LLM Top 10.
Jede Komponente und jeder Verbindungspunkt innerhalb einer KI-Anwendung profitiert von den bewährten Bereitstellungs- und Sicherheitsmaßnahmen, die für moderne Anwendungen entwickelt wurden. Dies soll jedoch nicht heißen, dass diese herkömmlichen Schutzmaßnahmen allein ausreichen, um KI-Anwendungen abzusichern. Indem Unternehmen diese bewährten Bereitstellungs- und Sicherheitslösungen als Grundlage nutzen, können sie die Bereitstellung und Sicherheitslage ihrer KI-Anwendungen erheblich verbessern. Ausgehend von dieser soliden Basis können Teams schrittweise Fachkompetenzen aufbauen und die erforderlichen fortschrittlichen Tools einsetzen, um die besonderen Herausforderungen und Risiken von KI-Anwendungen zu bewältigen.
Die F5 AI Reference Architecture ist derzeit als Vorschau verfügbar. Ab Ende nächsten Monats können Kunden die vollständige AI Reference Architecture auf der AppWorld, der führenden F5-Konferenz für Anwendungssicherheit und -bereitstellung, interaktiv erkunden.
F5 unterstützt KI-Fabriken und moderne Anwendungen
F5 ist ein führender Anbieter für Anwendungsbereitstellung und -sicherheit. Lösungen wie F5 BIG-IP stellen wichtige Dienste wie Lastverteilung, Datenverkehrsmanagement und Sicherheit bereit. Diese Funktionen, die vor allem im Zusammenhang mit herkömmlichen Anwendungen bekannt sind, sind für KI-Anwendungen ebenso entscheidend, um ein Höchstmaß an Zuverlässigkeit, Leistung und Schutz zu gewährleisten.
Für Unternehmen, die KI-Fabriken aufbauen, sind die Funktionen von F5 für die Anwendungsbereitstellung und -sicherheit, auf die Sie sich verlassen, genau die Funktionen, die für KI-Fabriken erforderlich sind. F5 BIG-IP Local Traffic Manager ermöglicht in Kombination mit speziell entwickelter Hardware wie F5 rSeries und VELOS eine leistungsstarke Datenaufnahme für Training und Feinabstimmung und schützt KI-Anwendungen vor den anspruchsvollsten Sicherheitsbedrohungen. F5 Distributed Cloud Services ermöglicht sichere Multicloud-Netzwerke sowie den Schutz von Webanwendungen und APIs. Die kürzlich angekündigte Lösung F5 BIG-IP Next for Kubernetes, bereitgestellt auf NVIDIA BlueField-3-DPUs verlagert das Traffic-Management und die Sicherheit für groß angelegte KI-Infrastrukturen von der CPU auf die DPU und ermöglicht so mehr Effizienz, Kontrolle und Leistung für KI-Anwendungen.
Wenn Sie mehr darüber erfahren möchten, wie F5 KI-Fabriken absichern und skalieren kann, wenden Sie sich an Ihr F5 Account-Team – am besten noch heute. Das Engagement von F5 im Bereich KI geht jedoch noch weiter. Erfahren Sie, wie F5 KI-Anwendungen überall absichert und bereitstellt.
Möchten Sie mehr über KI-Fabriken erfahren? Entdecken Sie weitere Beiträge aus unserer Blogreihe zu KI-Fabriken:
- Was ist eine KI-Fabrik? ›
- Retrieval-Augmented Generation (RAG) für KI-Fabriken ›
- Optimieren Sie das Traffic-Management für die Dateneinspeisung in KI-Fabriken ›
- Edge-Datenquellen optimal mit KI-Fabriken verbinden ›
- Multicloud-Skalierbarkeit und -Flexibilität unterstützen KI-Fabriken ›
- Die Leistungsfähigkeit und Bedeutung der NVIDIA BlueField DPU für KI-Fabriken ›
- API-Schutz für KI-Fabriken: Der erste Schritt zur KI-Sicherheit ›
- Die Bedeutung der Netzwerksegmentierung für KI-Fabriken ›
Über die Autoren
Paul Pindell ist Principal Architect bei F5. Dort ist er im Bereich Technology Alliances tätig und verantwortet technische Partnerschaften im gesamten Produktportfolio von F5. Seit 2019 spielt er zudem eine zentrale Rolle bei Initiativen zur Unternehmensstrategie und war unter anderem an der Einführung des ersten Innovationsprojekts von F5 beteiligt. Paul leitete das Tiger-Team für die KI-Strategie von F5, das sich mit der Frage befasste, wie die bestehenden Produkte von F5 zur sicheren Bereitstellung von KI-Anwendungen beitragen können. Später wirkte er an der Entwicklung der KI-Referenzarchitektur von F5 mit, die die zentralen Bausteine, Herausforderungen, Risiken und Partnerlösungen beschreibt, die für die Bereitstellung und Absicherung von KI-Anwendungen erforderlich sind. Paul hält regelmäßig Keynotes und Fachvorträge auf Branchenveranstaltungen, darunter der OPI Summit, der OCP Global Summit, Intel InnovatiON, der Open Source Summit, die Red Hat Tech Exchange sowie mehrere VMworld-Konferenzen in den USA und der EMEA-Region. Darüber hinaus ist er Gründer und Maintainer von Open-Source-Projekten, Vorsitzender des Outreach Committee des Open Programmable Infrastructure Project und war zuvor für den Betrieb der Antivirus Response Data Centers und der Testlabore für Sicherheitssoftware von Symantec verantwortlich.
Weitere Blogbeiträge von Paul Pindell
Hunter Smit ist Senior Manager im Produktmarketing für Lösungen und Strategie bei F5. Er leitet das Lösungsmarketing für das gesamte F5-Portfolio, einschließlich KI-Infrastruktur und Anwendungssicherheit, und treibt den Einstieg von F5 in den aufstrebenden Markt für die Bereitstellung von KI-Daten voran. Hunter ist Mitglied des Beirats der School of Business der Whitworth University und war als Lehrbeauftragter für Produktmarketing tätig. Er erwarb an der Whitworth University einen MBA sowie einen Bachelor of Business Administration mit Schwerpunkt Management.
Weitere Blogbeiträge von Hunter SmitÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...