Im Verlauf der F5-Artikelreihe über KI-Fabriken haben wir KI-Fabriken vorgestellt und definiert, ihre Komponenten untersucht und erläutert, wie sich Entscheidungen zur Anwendungsbereitstellung und Sicherheit auf die Leistung auswirken. In diesem fünften Artikel unserer Reihe beleuchten wir die entscheidende Rolle, die Multicloud-Netzwerke bei der Bereitstellung von Inferenz und der Unterstützung des Datentransfers für eine KI-Fabrik spielen, die F5 als eine umfangreiche Investition in Speicher-, Netzwerk- und Rechenressourcen definiert, mit der die Anforderungen an Training und Inferenz mit hohem Volumen und hoher Leistung erfüllt werden.
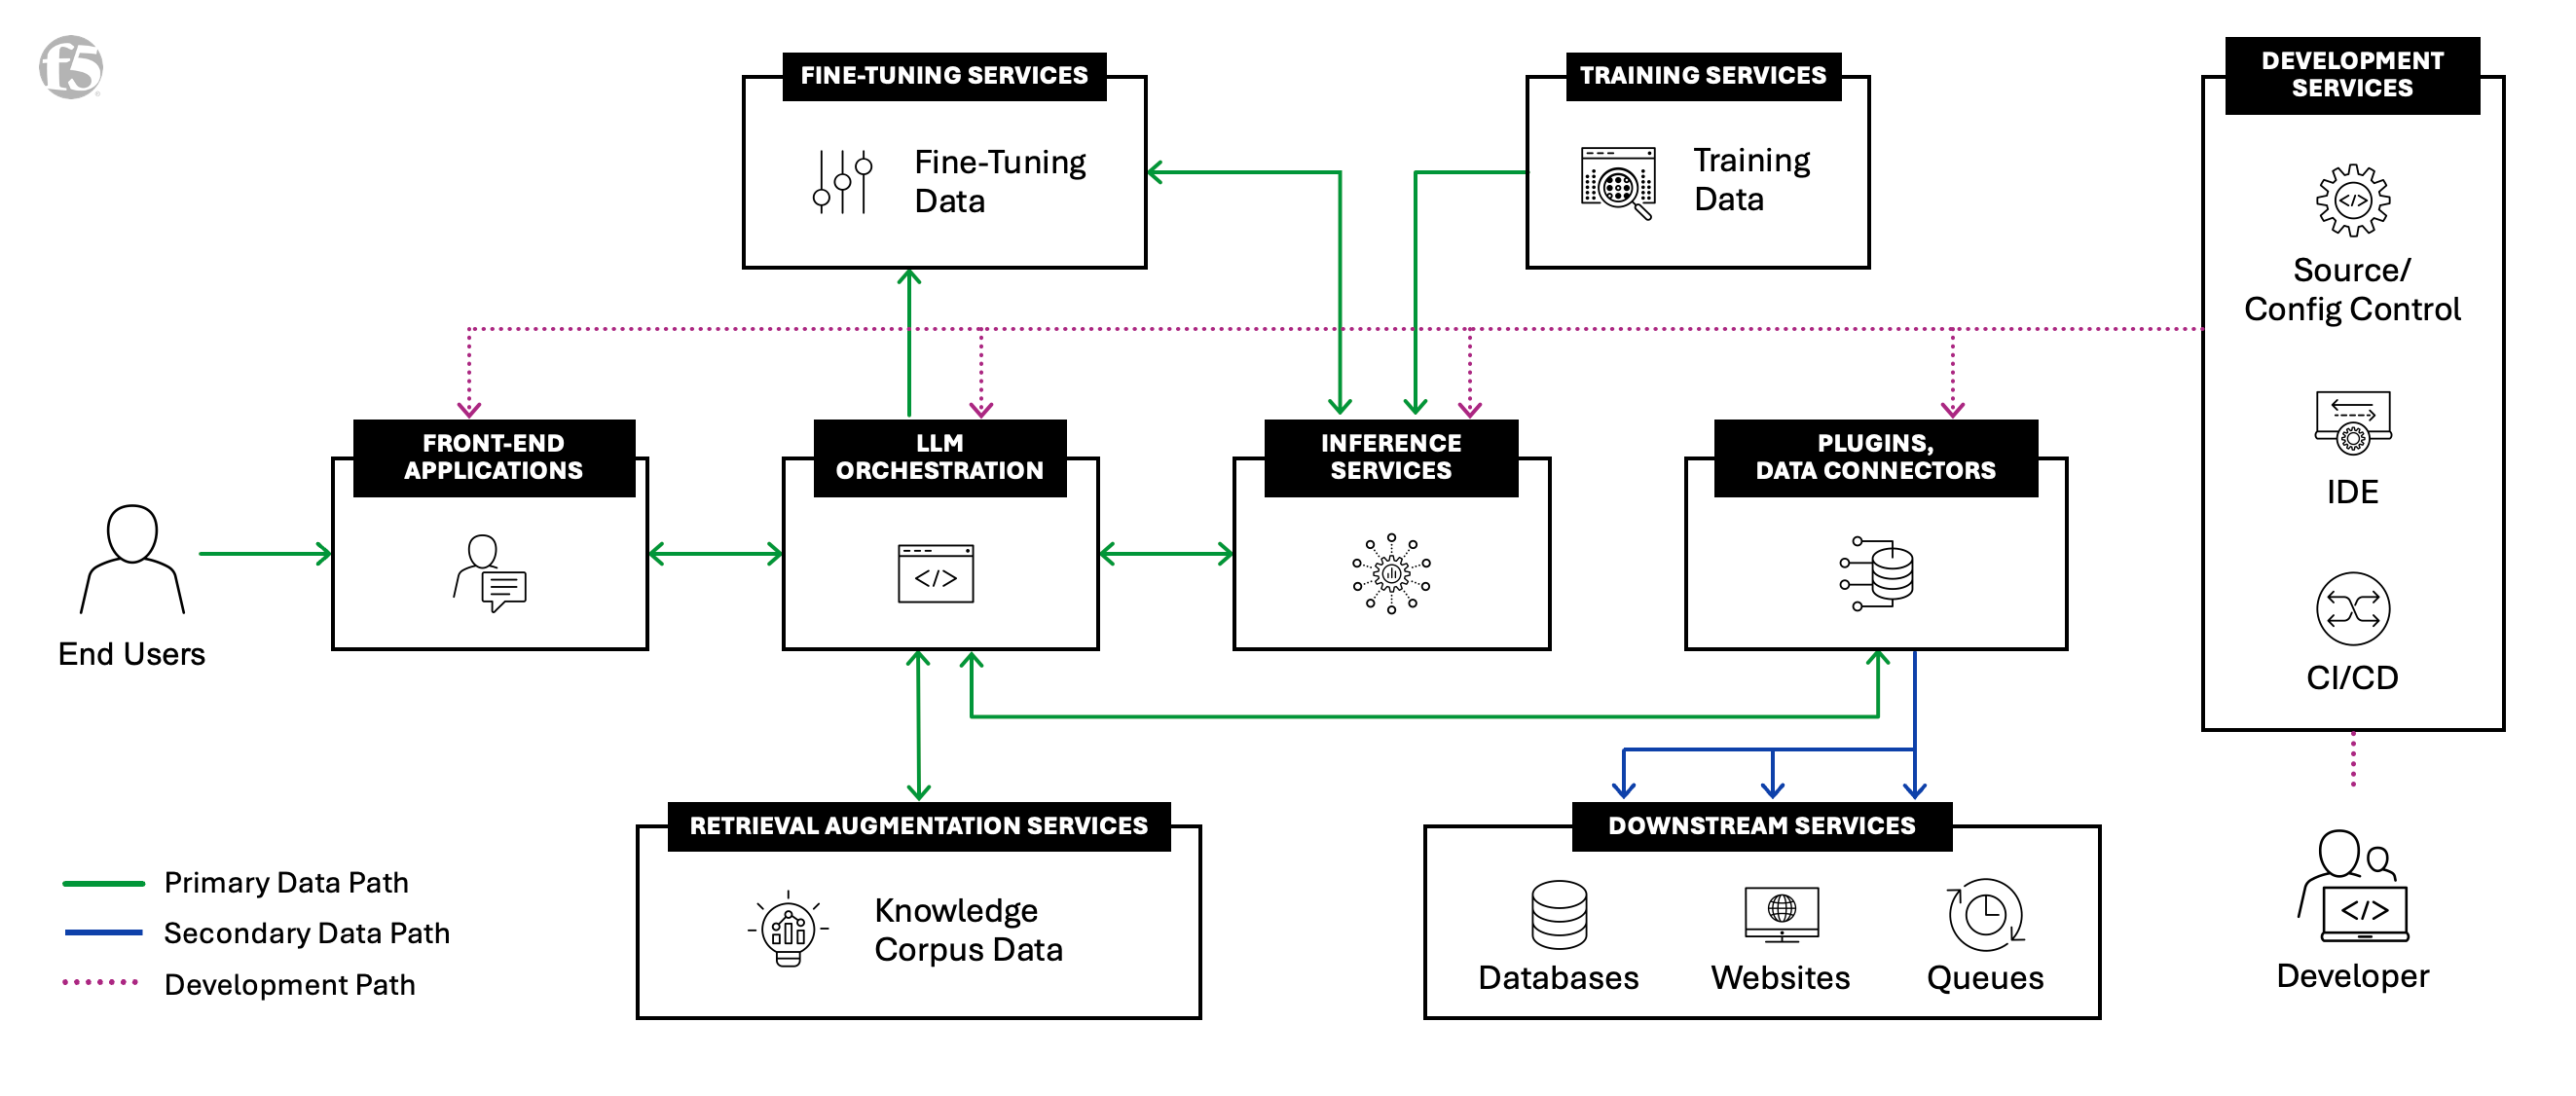
F5s Referenzarchitekturdiagramm für KI ›
Verteilte Architekturen erfolgreich gestalten: Der Standort beeinflusst die Workload-Performance
Verteilte Interconnection-Punkte bilden das Herzstück von KI-Fabriken und ermöglichen den Betrieb von Speicher-, Netzwerk- und Computing-Infrastrukturen. Bei der Konzeption ihrer KI-Fabriken werden Unternehmen viele Dienste voraussichtlich physisch im selben Rechenzentrum oder in dessen Nähe ansiedeln. Einige Dienste können jedoch geografisch verteilt sein. Dienste wie Frontend-Anwendungen, Inferenzdienste und benötigte Modelle erzielen die beste Leistung, wenn sie so konzipiert sind, dass sie sich in der Nähe ihres jeweiligen Einsatzorts befinden. Darüber hinaus können Retrieval-Augmented Generation (RAG)-Wissenskorpusdaten einbezogen werden, wenn das Konzept RAG vorsieht. Vorerst konzentrieren wir uns jedoch auf Frontend, Inferenzdienste und Modellbereitstellung.
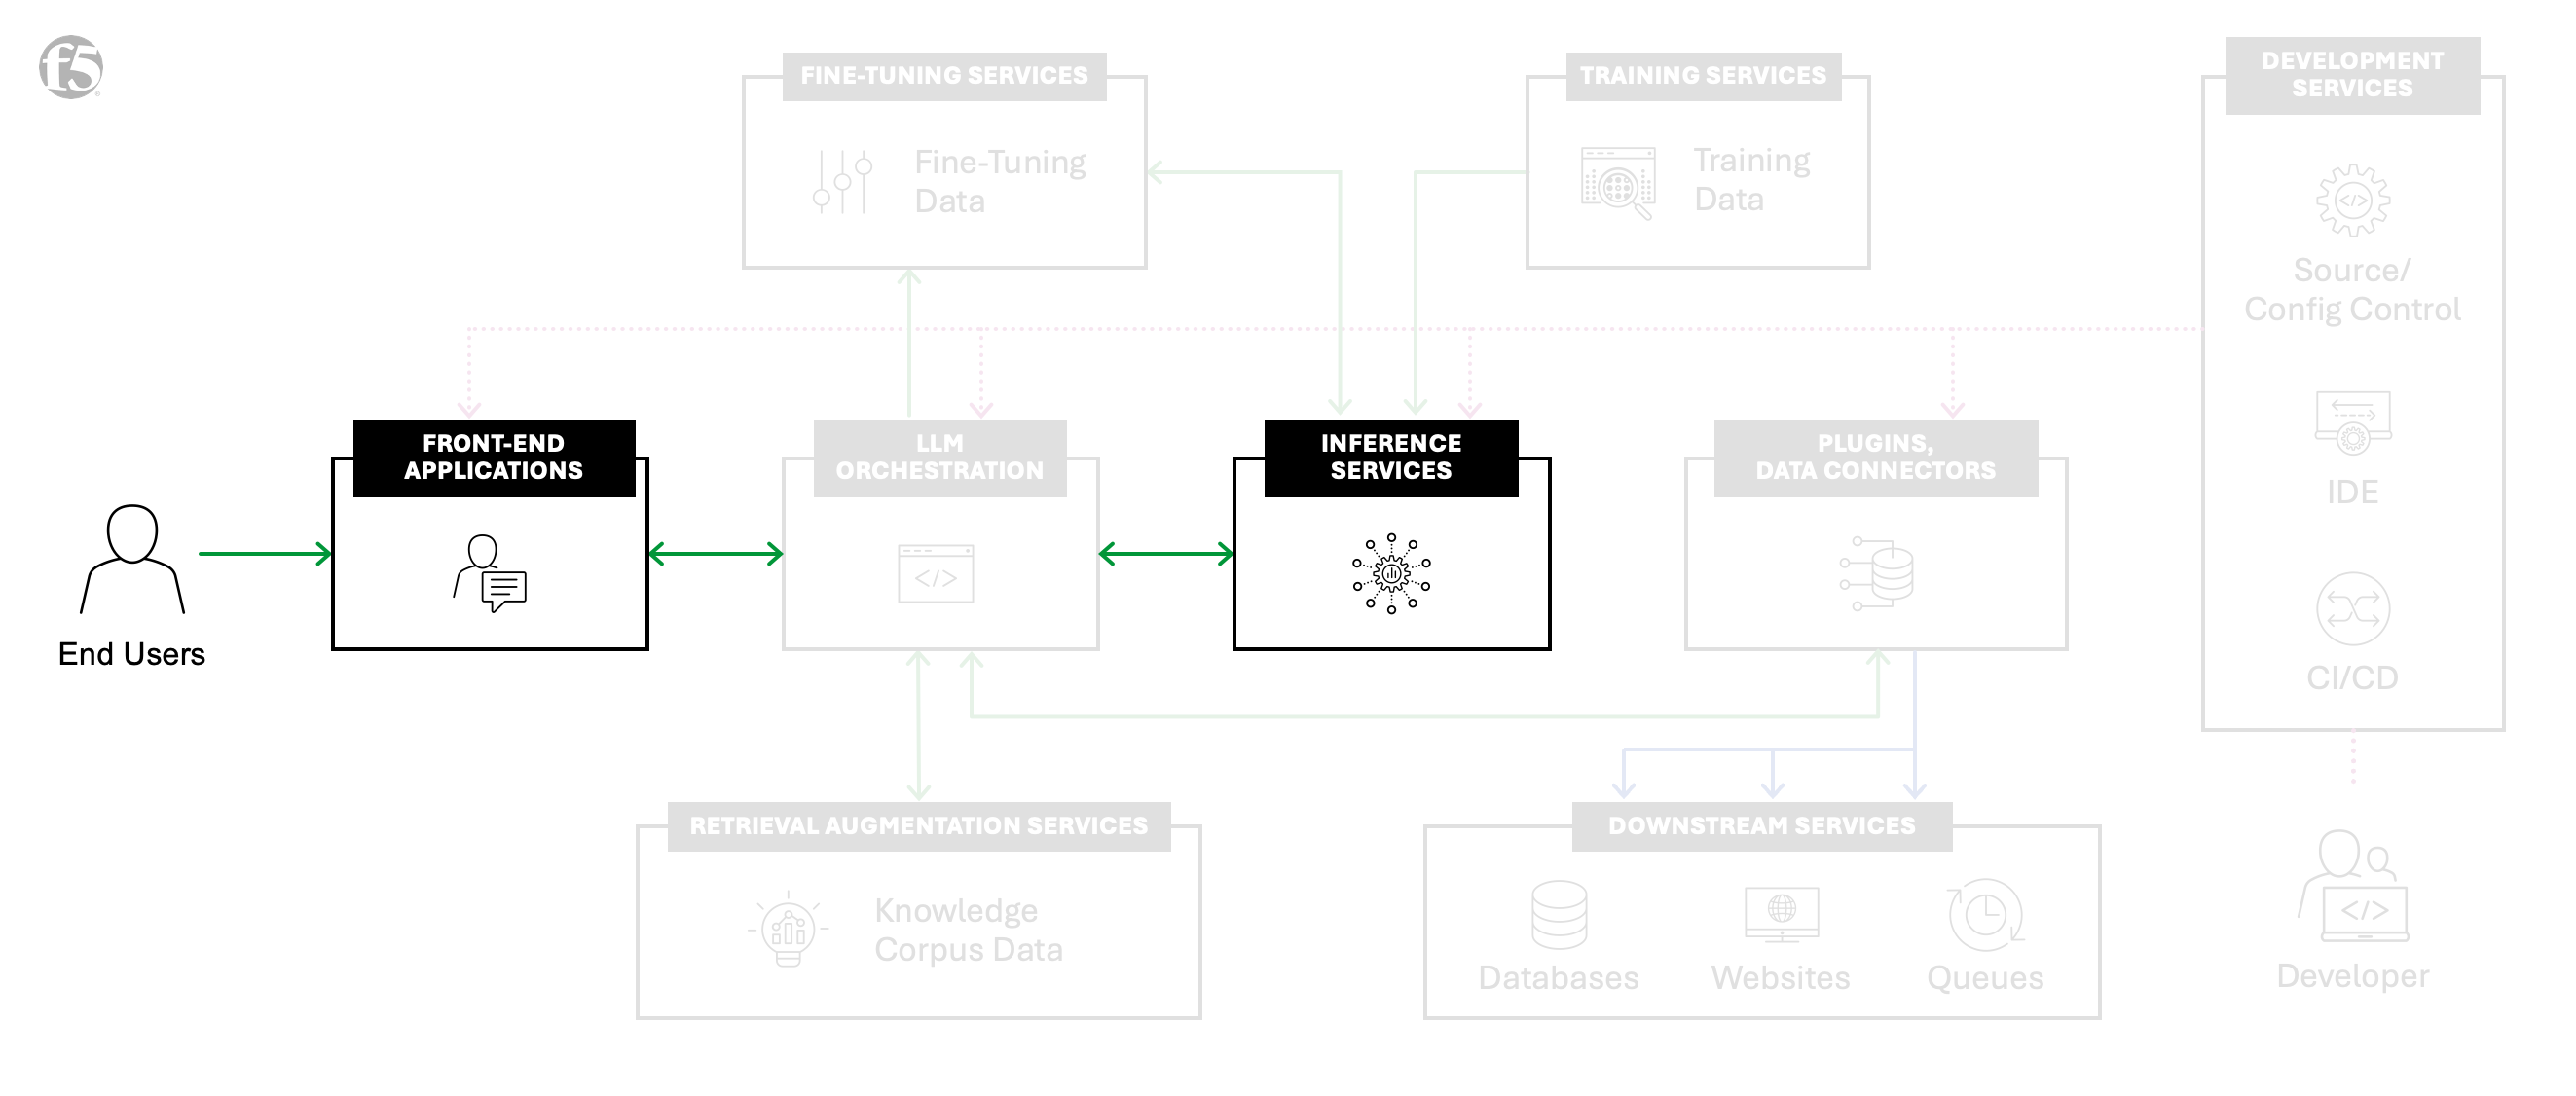
Inferenzdienste und Frontend-Anwendungen
Laut der Google-Liste mit 185 realen Anwendungsfällen für generative KI aus weltweit führenden Organisationen haben wir festgestellt, dass viele dieser Unternehmen auf strategisch ausgewählte Standorte setzen, um KI-Workloads für Kunden auf der ganzen Welt bereitzustellen. Mit Blick auf das Endnutzererlebnis muss die verteilte Architektur einer KI-Fabrik gezielt geplant und optimiert werden. Im F5-Bericht „State of Application Strategy 2024“ wurde festgestellt, dass 88 % der Organisationen ein Hybrid-Cloud-Modell nutzen. Außerdem gaben 94 % der Befragten an, mit Herausforderungen im Zusammenhang mit Multicloud-Umgebungen konfrontiert zu sein.
Mehrschichtige Sicherheit: Erkenntnisse aus softwaredefinierten Netzwerken (SDNs)
Wie lässt sich also eine sichere und optimierte Kommunikation zwischen den KI-Fabriken und den Instanzen, in denen die Inferenz genutzt wird, am besten ermöglichen? Die Antwort liegt in der Vernetzung. Um zu verstehen, warum das so ist, betrachten wir ein Schlagwort aus der Branche, das außerhalb der Welt der Serviceprovider weitgehend unbeachtet blieb: softwaredefinierte Netzwerke (SDN). Diese waren für die Sicherheit von 3GPP-Architekturen wie 4G und 5G von entscheidender Bedeutung. Der Sicherheitserfolg von 3GPP-Architekturen ist auf die konsequente Einhaltung einer strikten Anwendungsisolierung zurückzuführen.
SDNs bieten eine leistungsstarke Lösung, indem sie Zero-Trust-Prinzipien auf den Schichten 2 und 3 umsetzen. Dabei kann Datenverkehr nur dann an eine Anwendung weitergeleitet werden, wenn er verifiziert und über eine softwaredefinierte, deterministische Routing-Infrastruktur verarbeitet wurde. So lässt sich jede Komponente einer Anwendung sowohl lokal als auch global unabhängig skalieren, um optimale Leistung und Sicherheit zu gewährleisten. Darüber hinaus leiten SDNs den Anwendungsdatenverkehr anhand von Namen statt IP-Adressen weiter. Dadurch werden Probleme wie Überschneidungen von IP-Adressbereichen vermieden und Anwendungen sowie Sicherheitslösungen lassen sich nahtlos über verschiedene Regionen und Umgebungen hinweg skalieren. Das explizite Routing und Tunneling innerhalb von SDNs bietet zudem einen robusten Schutz vor potenziellen Angriffen, da für einen unbefugten Zugriff sowohl die Kontrolle über Ressourcen innerhalb des SDN als auch die Einhaltung strenger Kommunikationsprotokolle erforderlich sind.
Große Tier-1-Telekommunikationsunternehmen haben die Wirksamkeit dieser Prinzipien bereits in großem Maßstab unter Beweis gestellt. Daher ist es sinnvoll, sie auf noch größere Workloads im Multicloud Networking (MCN) für KI-Fabriken anzuwenden.
So sichern Sie Konnektivität im KI-Maßstab
Das klingt einfach, oder? Das Smartphone, auf dem Sie dies möglicherweise gerade lesen, verfügt wahrscheinlich über eine GPU, 5G-Konnektivität und einen Zugangscode. Damit sollte Ihre private Sicherheit doch gewährleistet sein, oder? Nun, nicht ganz. Zunächst betrachten wir drei Punkte. Beachten Sie jedoch, dass diese nur einen Anfang darstellen und weitere Aspekte zutage treten werden, wenn Sie die Bedrohungslandschaft für Ihre KI-Fabrik entwerfen und modellieren.
Lassen Sie uns zunächst über Geschwindigkeit sprechen. Als generative KI mit ChatGPT Ende 2022 erstmals für großes Aufsehen sorgte, lag unser Fokus auf Textdaten. Im Jahr 2024 sehen wir jedoch zunehmend Anwendungsfälle mit anderen Modalitäten wie Bildern, Videos, Texten und Daten, die in den Datenfluss einfließen, sowie mit spezialisierten Modellen auf Anwendungsebene. In einer verteilten KI-Fabrikarchitektur ist es möglicherweise weder sinnvoll noch praktikabel, alle Modelle überall bereitzustellen. Ausschlaggebend können Faktoren wie Datenlokalität, Energieverfügbarkeit oder Rechenanforderungen sein. Hier können Sie eine Hochgeschwindigkeits-Netzwerkverbindung wählen, um Distanzen zu überbrücken und Leistungseinbußen zu minimieren, die entstehen, wenn voneinander abhängige Dienste räumlich getrennt werden.
Betrachten wir außerdem den Modelldiebstahl, eines der OWASP Top-10-Risiken für große Sprachmodelle (LLMs) und generative KI-Anwendungen. Jedes Unternehmen, das generative KI nutzen möchte, um sich einen Wettbewerbsvorteil zu verschaffen, wird sein geistiges Eigentum in das System einbringen. Dies kann geschehen, indem es ein eigenes Modell mit Unternehmensdaten trainiert oder ein Modell feinabstimmt. In diesen Szenarien schafft Ihre KI-Fabrik – genau wie Ihre anderen Geschäftssysteme – mithilfe eines Modells einen Mehrwert, den Sie schützen müssen. Um Modelldiebstahl in einer verteilten Architektur zu verhindern, müssen Sie sicherstellen, dass dieses Modell, Aktualisierungen des Modells und die Datenquellen, auf die die Anwendung zugreifen muss, verschlüsselt und mit Zugriffskontrollen versehen sind.
Betrachten wir abschließend die Verweigerung des Modellzugriffs (Model Denial of Service), die ebenfalls zu den OWASP Top 10 für LLMs und generative KI-Anwendungen zählt. Mit dem wachsenden Vertrauen in KI-Anwendungen nimmt auch ihr Einsatz in kritischen Systemen zu – sei es in einem System, das wesentlich zum Umsatz Ihres Unternehmens beiträgt, oder in einem lebenserhaltenden Bereich wie dem Gesundheitswesen. Der Zugriff auf das Frontend und die Inferenz muss so konzipiert sein, dass jeder mögliche Zugangsweg ausfallsicher, kontrolliert und geschützt ist. Diese Zugriffsszenarien können sowohl für den Zugriff durch Endbenutzer als auch für den Zugriff von Inferenzdiensten zurück auf die zentrale KI-Fabrik gelten.
Integrierte Transparenz, Orchestrierung und Verschlüsselung
Sichere Multicloud-Netzwerklösungen bieten die erforderliche Konnektivität, Sicherheit und Transparenz, um die verteilten Komponenten einer KI-Fabrikarchitektur zu gestalten. F5 Distributed Cloud Network Connect erfüllt all diese Anforderungen und bietet noch mehr. Distributed Could Network Connect bietet zudem einzigartige Customer-Edge-Lösungen, die universelle Konnektivität ermöglichen – unabhängig davon, ob Sie Inferenz-Workloads in der Public Cloud, in Ihren eigenen oder gemeinsam genutzten Rechenzentren oder am Edge auf der Hardware Ihrer Wahl ausführen möchten. Die Bereitstellung erfolgt einfach und schnell, und der Customer Edge stellt die Verbindung selbstständig her.
- Schnelle Konnektivität: F5 Distributed Cloud Services basiert auf einem globalen, vernetzten Hochgeschwindigkeitsnetzwerk, das zu den Netzwerken mit den meisten Peering-Verbindungen weltweit zählt. Unternehmen können sich darauf verlassen, dass ihre KI-Fabriken über die schnellstmögliche Anbindung an ihre verteilten Dienste verfügen. Distributed Cloud Network Connect ermöglicht die schnelle Bereitstellung von Standorten, sodass Unternehmen KI-Dienste umgehend bereitstellen können.
- Sicher verbinden: Distributed Cloud Network Connect ist standardmäßig sicher. Die Verbindungen sind verschlüsselt und ermöglichen die vollständige Kontrolle darüber, was eine Verbindung zu einer KI-Fabrik und den verteilten Diensten herstellen darf und was nicht. Darüber hinaus können Kunden-Edges genutzt werden, um weitere Dienste bereitzustellen, die über die bisher besprochenen hinausgehen, darunter Web Application and API Protection (WAAP).
- Mit Transparenz verbinden: Distributed Cloud Services bietet außerdem eine SaaS-basierte Konsole mit aussagekräftigen, datenreichen Dashboards, die Einblicke in den Zustand der Anwendungskonnektivität in allen Bereichen des Netzwerks geben. So können Teams potenzielle Probleme proaktiv erkennen und beheben, bevor sie sich verschärfen.
Die Konzeption Ihrer KI-Fabrik ist keine leichte Aufgabe. Unternehmen möchten so schnell wie möglich von den Vorteilen der KI profitieren und gleichzeitig ein Höchstmaß an Sicherheit gewährleisten. Wenn Sie mehrere sichere Funktionen Ihrer KI-Fabrik zuverlässig bereitstellen können, beschleunigt dies Innovationen und schafft zugleich Freiräume, um sich auf die Aspekte von KI-Fabriken zu konzentrieren, die echte geschäftliche Differenzierung und einen Wettbewerbsvorteil ermöglichen. Wenn Sie mehr über Multicloud-Netzwerke erfahren möchten, sehen Sie sich unsere Brightboard-Lektion an oder entdecken Sie F5 Distributed Cloud Network Connect.
Das Engagement von F5 im Bereich KI geht noch weiter – erfahren Sie, wie F5 KI-Anwendungen überall schützt und bereitstellt.
Möchten Sie mehr über KI-Fabriken erfahren? Entdecken Sie weitere Beiträge aus unserer Blogreihe zu KI-Fabriken:
- Was ist eine KI-Fabrik? ›
- Retrieval-Augmented Generation (RAG) für KI-Fabriken ›
- Optimieren Sie das Traffic-Management für die Datenaufnahme in KI-Fabriken ›
- Edge-Datenquellen optimal mit KI-Fabriken verbinden ›
- Die Leistungsfähigkeit und Bedeutung der NVIDIA BlueField DPU für KI-Fabriken ›
- API-Schutz für KI-Fabriken: Der erste Schritt zur KI-Sicherheit ›
- Die Bedeutung der Netzwerksegmentierung für KI-Fabriken ›
- KI-Fabriken produzieren die modernsten aller modernen Anwendungen: KI-Anwendungen ›
Über die Autoren
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...