Ein altes Sprichwort ist für KI besonders relevant: „Auch eine Reise von tausend Meilen beginnt mit dem ersten Schritt.“
KI-Anwendungen und -Ökosysteme erobern die Welt im Sturm und zwingen jede Organisation dazu, ihre Einsatzbereitschaft zu prüfen. Bei F5 sehen wir zwei Arten von Organisationen, die sich auf den Weg in die KI-Zukunft machen: solche, die durch strategische Investitionen etwa in selbstfahrende Fahrzeuge oder große Sprachmodelle (LLMs) differenzierte Lösungen entwickeln, und Unternehmen, die KI zur Effizienzsteigerung und für Innovationen innerhalb der Organisation einsetzen und optimieren. Führungskräfte wollen möglichst schnell generative KI-Funktionen und -Anwendungen einführen, um die Produktivität zu steigern. Gleichzeitig arbeiten die Verantwortlichen für Sicherheit und Risikomanagement mit Hochdruck daran, geeignete Governance-Strukturen zu schaffen. Diese sollen die sichere Einführung neuer KI-Anwendungen und eines rasant wachsenden Ökosystems aus Infrastruktur, Tools, Modellen, Frameworks und den zugehörigen Diensten für deren Bereitstellung, Optimierung und Absicherung gewährleisten. KI-Fabriken etablieren sich dabei als Blaupause für die Umsetzung von Produkten und Dienstleistungen, die sich durch KI vom Wettbewerb abheben.
Ist KI also ein Hype? Ein regelrechter Rausch? Eine Revolution? Oder eine Apokalypse? Das wird die Zukunft zeigen.
Wenn man einen Schritt zurücktritt und das große Ganze betrachtet, wird eines klar: APIs sind das Bindeglied zwischen KI-Anwendungen. Ein Thema, das wir mit unseren Kunden weltweit immer wieder besprechen, lautet daher: „Eine Welt der KI ist eine Welt der APIs.“ APIs sind die Schnittstellen, über die wir KI-Modelle trainieren und nutzen. Es sind aber auch dieselben Schnittstellen, über die böswillige Akteure Daten aus Modellen stehlen, versuchen, Schutzmechanismen von KI-Modellen zu umgehen und die Modelle zu missbrauchen, und sogar Modellinversionsangriffe durchführen und die Modelle selbst stehlen. So wie Sicherheitsverantwortliche die Bedeutung von API-Transparenz und -Sicherheit in der Cloud und beim Übergang zu modernen, auf Microservices basierenden Anwendungen unterschätzt haben, kommt nun der entscheidende Aha-Moment: Wir können KI-Modelle nicht schützen, ohne die Schnittstellen abzusichern, über die sie bereitgestellt werden.
Angesichts der zentralen Rolle von APIs bei der Entwicklung und Bereitstellung KI-gestützter Anwendungen ist es entscheidend, API-Transparenz, -Sicherheit und -Governance frühzeitig in den Entwicklungs- und Trainingsprozess von KI zu integrieren. Ebenso wichtig ist es, bereits in der Entwurfsphase normale Nutzungsmuster sowie Kontrollmechanismen wie Ratenbegrenzungen und Datenbereinigung zu berücksichtigen. Mit diesem Ansatz lässt sich die sichere Einführung von KI leichter bewältigen. API-Sicherheit ist für den Schutz von KI-Anwendungen unerlässlich, da insbesondere generative KI-Anwendungen auf APIs angewiesen sind. Damit ist der erste Schritt auf dem Weg zur KI getan. Im Folgenden finden Sie vier zentrale Thesen dazu, warum API-Sicherheit für die Sicherheit von KI und die sichere Einführung von KI-Fabriken erforderlich ist.
These Nr. 1: KI-Anwendungen sind die modernsten unter den modernen Anwendungen
In einem früheren Beitrag unserer Reihe über KI-Fabriken haben wir eine KI-Fabrik definiert als eine umfangreiche Investition in Speicher-, Netzwerk- und Rechenressourcen, die den Anforderungen an Training und Inferenz mit hohem Datenvolumen und hoher Leistung gerecht wird. Wie traditionelle Fertigungsanlagen nutzen KI-Fabriken vortrainierte KI-Modelle, um Rohdaten in Intelligenz umzuwandeln. KI-Apps sind schlicht die modernsten unter den modernen Apps – über APIs eng vernetzt und hochgradig verteilt.
Wir gehen davon aus, dass eine KI-App eine moderne App ist, die dieselben bekannten Herausforderungen bei Bereitstellung, Sicherheit und Betrieb mit sich bringt, und dass KI-Modelle die Anzahl der APIs, die bereitgestellt und abgesichert werden müssen, drastisch erhöhen werden.
Also, Mission erfüllt! Wir haben das im Griff, oder? Wir wissen, wie wir moderne Apps sicher bereitstellen. Wir verfügen über bewährte Best Practices für die Anwendungssicherheit und kennen die Feinheiten beim Schutz von APIs. Wir haben Lösungen, die umfassenden Schutz und einheitliche Sicherheit in verteilten Umgebungen bieten.
Nicht so schnell! Halten Sie Ihre GPTs fest, während wir kurz ins Detail gehen.
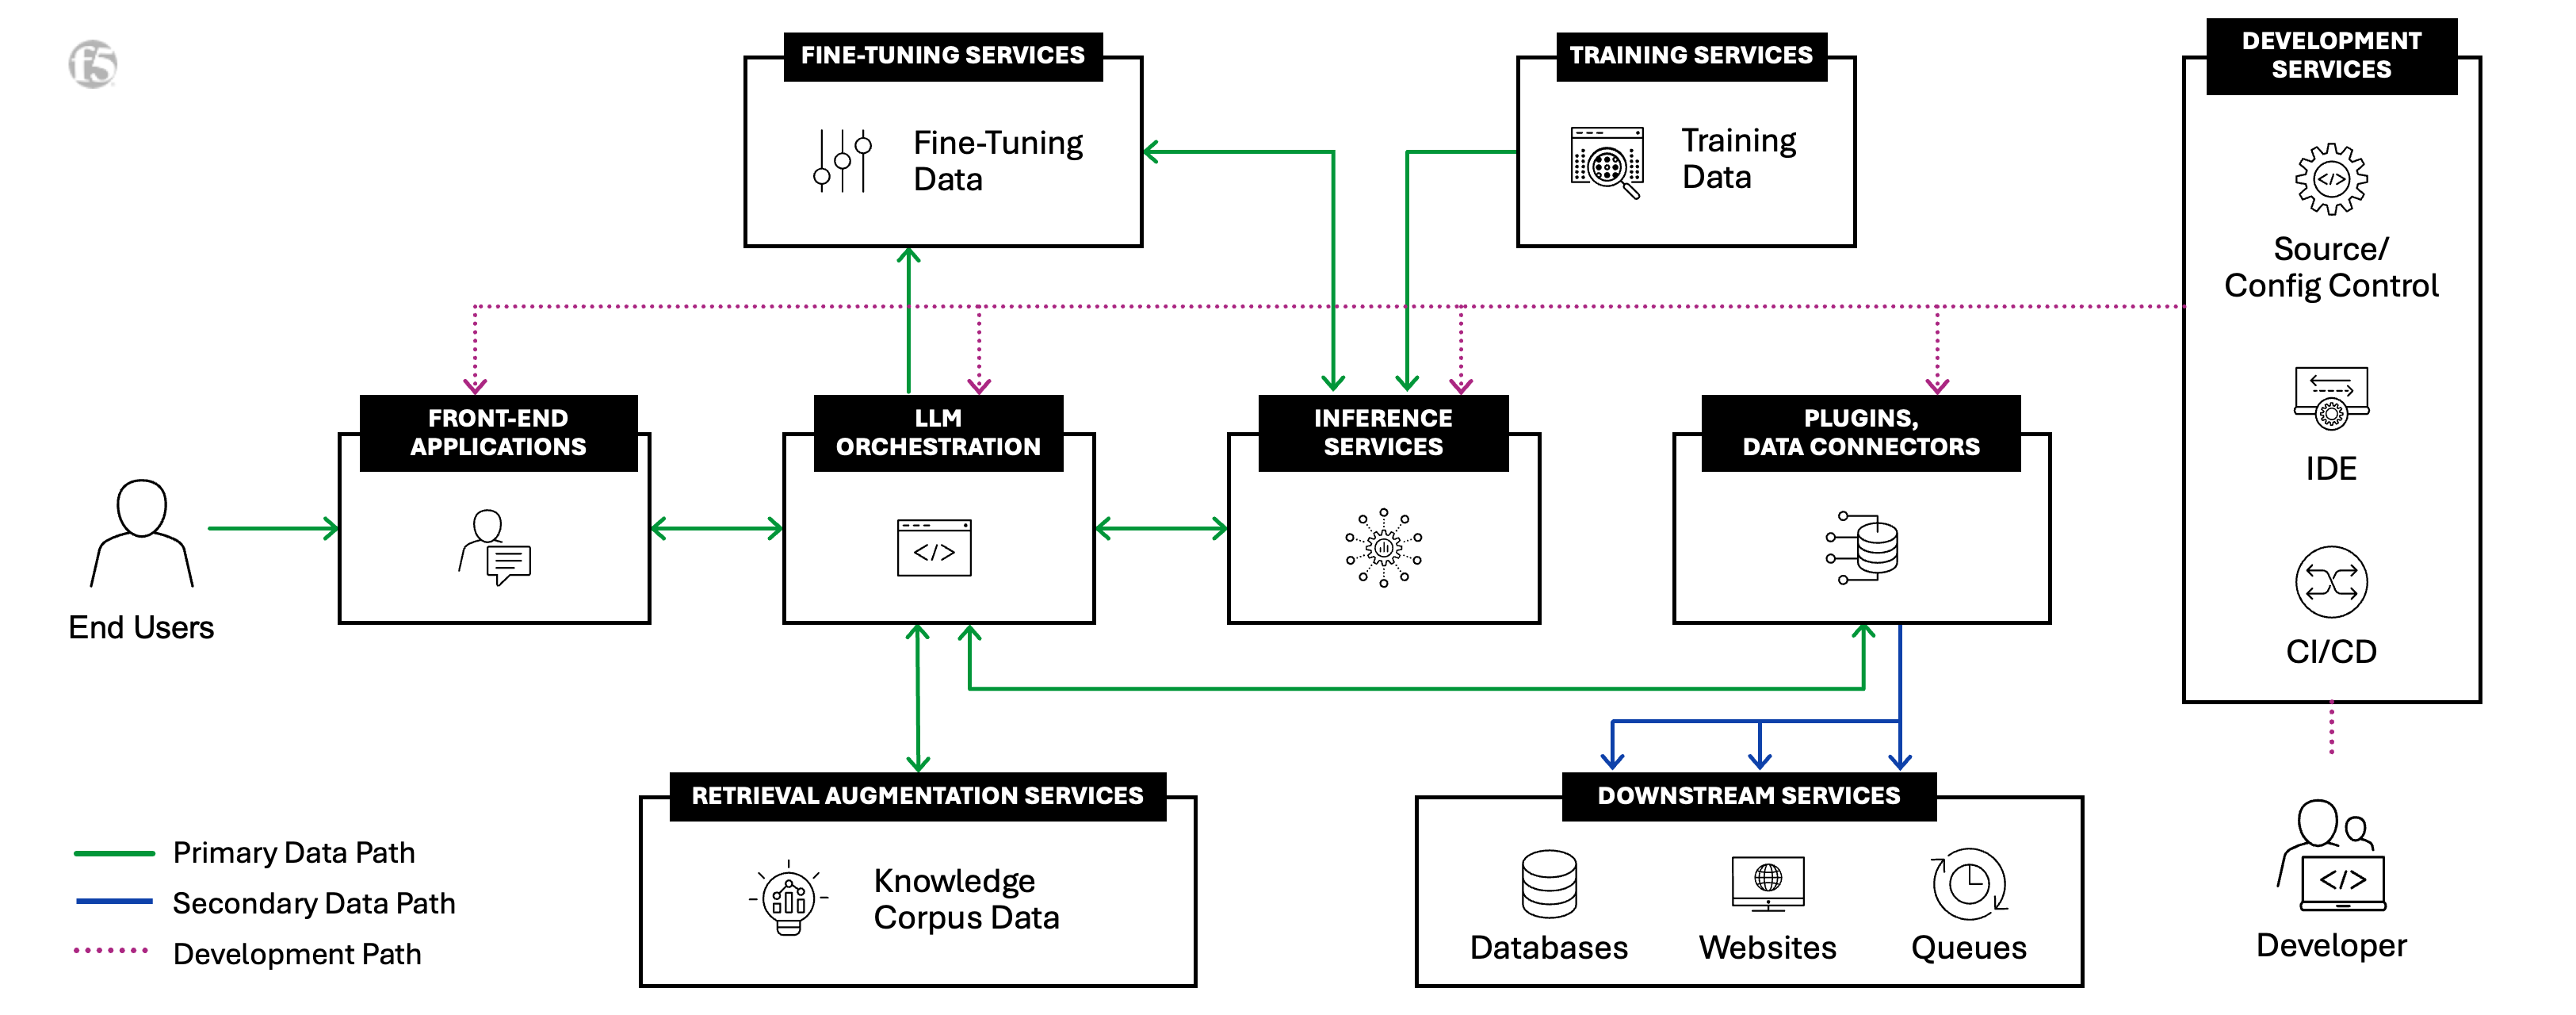
KI-Anwendungen sind zwar mit denselben Risiken und Herausforderungen verbunden wie moderne Anwendungen (beide sind im Wesentlichen API-basierte Systeme), bringen jedoch spezifische Aspekte mit sich – Training, Feinabstimmung, Inferenz, Retrieval-Augmented Generation (RAG) und Integrationspunkte in KI-Fabriken.
Ja, KI-Anwendungen sind wie moderne Anwendungen stark verteilt, führen zu einem Wildwuchs an Tools und erschweren es, über hybride und Multicloud-Architekturen hinweg durchgängige Transparenz zu gewährleisten, Sicherheitsrichtlinien einheitlich durchzusetzen und Bedrohungen umfassend zu beseitigen. Neben diesem „Feuerball“ aus Risiken und Komplexität müssen sich Sicherheitsverantwortliche auch mit der Unvorhersehbarkeit menschlicher Anfragen und der starken Variabilität der von KI beschafften Inhalte auseinandersetzen, die zu unvorhersehbaren KI-Antworten führen können. Hinzu kommen Aspekte wie Datennormalisierung, Tokenisierung, Embedding und die Befüllung von Vektordatenbanken.
Die Zusammenführung von Daten zu KI-Fabriken schafft ein ganzheitliches und vernetztes Unternehmensökosystem. Die Integration und die Schnittstellen zwischen all diesen dynamischen Komponenten erfordern ein robustes API-Sicherheitskonzept.
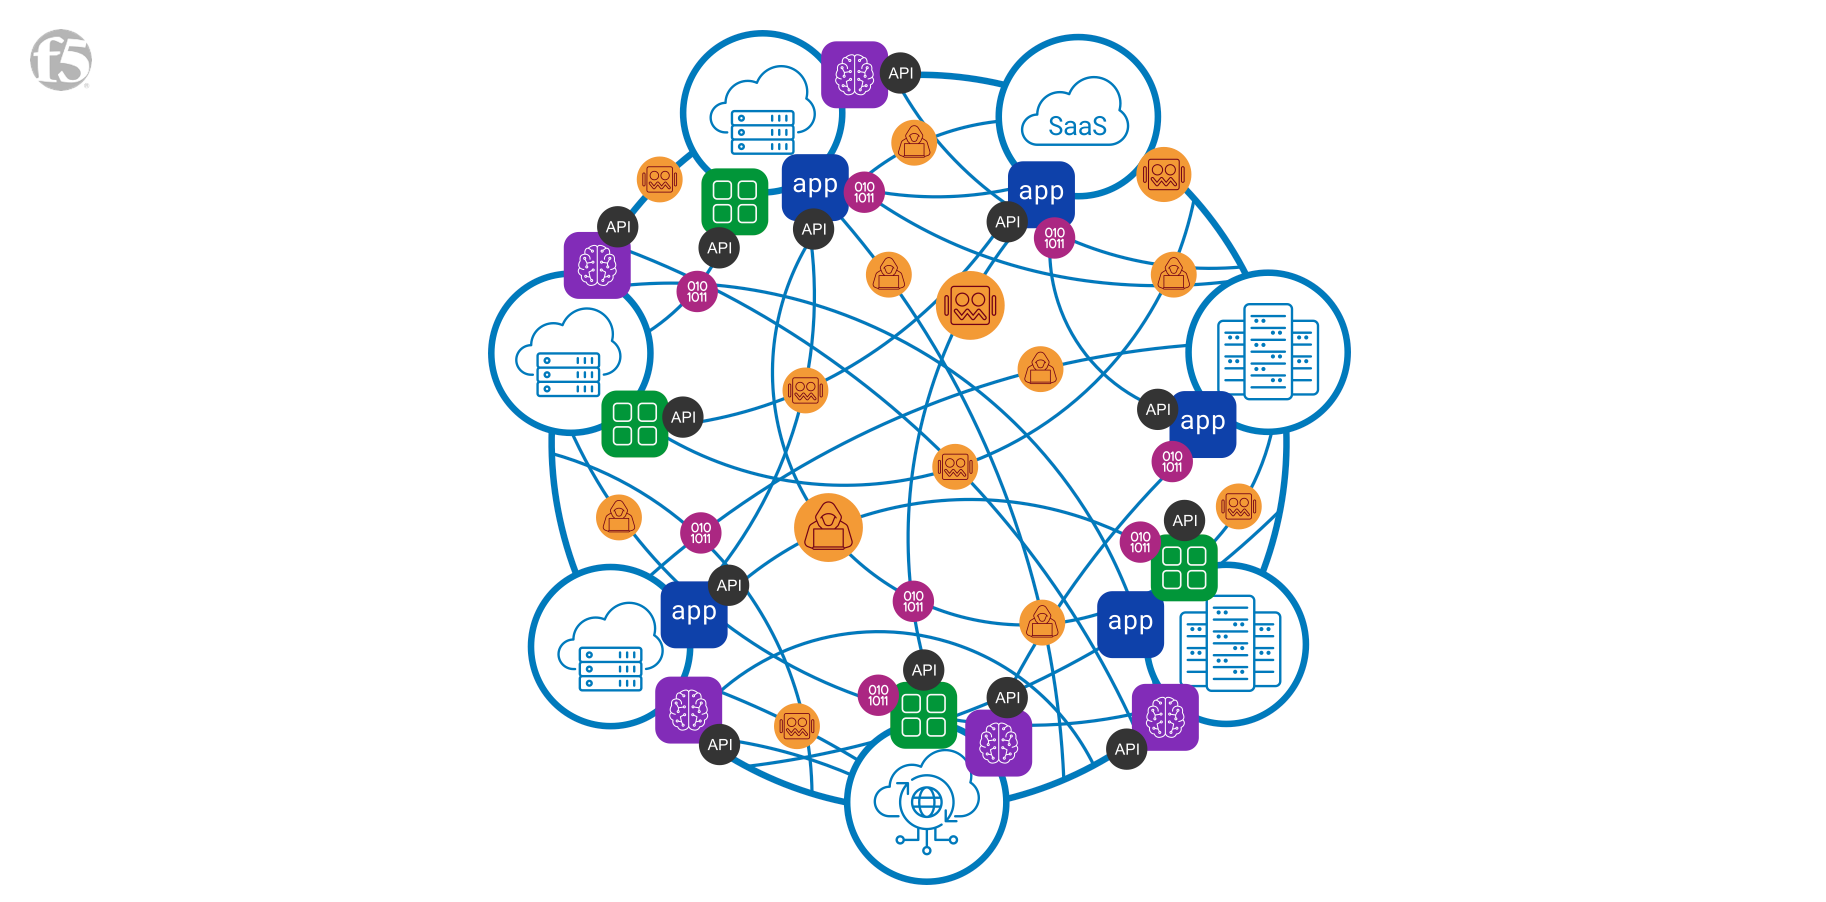
Unternehmen verwalten heute eine rasant wachsende Zahl von Apps und APIs in einer zunehmend komplexen hybriden Multicloud-Umgebung. Bei F5 bezeichnen wir die damit verbundenen wachsenden Risiken und die zunehmende Komplexität als „Feuerball“.
These Nr. 2: KI-Anwendungen sind über APIs miteinander vernetzt
Der Aufstieg API-basierter Systeme im Zuge rascher Modernisierungsmaßnahmen führte zu einer zunehmenden Verbreitung von Architekturen über Rechenzentren, Public Clouds und den Edge hinweg. Diese Entwicklung wird durch die jährlichen Untersuchungen von F5 dokumentiert, unter anderem in unserem Bericht „State of Application Strategy 2024: API-Sicherheit | Das geheime Leben der APIs“.
KI-Anwendungen erhöhen die Komplexität hybrider und Multi-Cloud-Architekturen. Unternehmen bewerten in hohem Tempo Governance-Strategien für zahlreiche KI-Anwendungen und die zugrunde liegenden KI-Modelle und setzen diese sorgfältig um. Letztlich entscheiden sie sich für einen KI-SaaS-, Cloud-gehosteten, selbst gehosteten oder Edge-gehosteten Ansatz, mitunter je nach Anwendungsfall und einzelner Anwendung. Bei einigen Anwendungsfällen erfolgt beispielsweise das Training vor dem Produktivbetrieb im Rechenzentrum, während die Inferenz im Produktivbetrieb am Edge stattfindet.
Die Anbindung an diese Modelle und die zugehörigen Dienste erfolgt größtenteils über APIs – beispielsweise bei der Verbindung zu gängigen Inferenzdiensten. KI-Anwendungen führen zu einem exponentiellen Anstieg der API-Nutzung, da eine einzelne API letztlich Tausende von Endpunkten haben kann. Zudem können API-Aufrufe tief in der Geschäftslogik verborgen sein, außerhalb des Sichtfelds der Sicherheitsteams. Dies führt zu einer nicht mehr beherrschbaren Komplexität und hat schwerwiegende Auswirkungen auf das Risikomanagement.
“38 % der Unternehmen haben mittlerweile Anwendungen in sechs verschiedenen Umgebungen bereitgestellt. – Bericht zum Stand der Anwendungsstrategie 2024”
Wie sich herausgestellt hat, hat nicht die Cloud die Welt verschlungen, sondern APIs. Und KI wird alles verschlingen. Wie in unserem Blogbeitrag Sechs Gründe, warum Hybrid- und Multicloud für Unternehmen die neue Normalität sind beschrieben, bietet eine stark verteilte Umgebung Flexibilität bei der Bereitstellung von KI-Anwendungen und zugehörigen Diensten, die Leistung, Sicherheit, Effizienz und Genauigkeit gewährleisten. Dies ist besonders wichtig im Hinblick auf das Thema Datengravitation. Es überrascht daher nicht, dass 80 % der Unternehmen KI-Anwendungen in der Public Cloud und 54 % sie lokal betreiben. Unabhängig vom Ansatz muss jeder Aspekt der Architektur abgesichert werden – und der Schutz von APIs ist dabei der erste Schritt.
“„Die wichtigste Sicherheitsmaßnahme, die zum Schutz von KI-Modellen geplant ist, ist API-Sicherheit.“ – Drei Dinge, die Sie über KI-Anwendungen wissen sollten”
These Nr. 3: KI-Anwendungen sind sowohl bekannten als auch neuartigen Risiken ausgesetzt
Der Schutz der APIs, die als Zugang zu den Funktionen von KI-Anwendungen und zum Datenaustausch dienen, vor Sicherheitsrisiken ist entscheidend. Zwar bestehen weiterhin dieselben Risiken durch die Ausnutzung von Schwachstellen, Angriffe auf die Geschäftslogik, Missbrauch durch Bots und Denial-of-Service (DoS), doch bei neuen und veränderten Einschleusungspunkten innerhalb von KI-Fabriken sind zusätzliche Aspekte zu berücksichtigen. Hinzu kommen Risiken für LLMs durch Schnittstellen zur Verarbeitung natürlicher Sprache (NLP), Plugins, Datenkonnektoren und nachgelagerte Dienste – während Training, Feinabstimmung, Inferenz und RAG. Auch bei bekannten Angriffen wie DoS sind zusätzliche Aspekte zu beachten: Maßnahmen gegen volumetrische DDoS-Angriffe und DoS-Angriffe auf Anwendungen auf Layer 7 decken die Risiken von DoS-Angriffen auf Modelle nicht vollständig ab. KI-Anwendungen weisen zudem ein Erklärbarkeitsparadoxon auf, das die Bedeutung der Nachverfolgbarkeit unterstreicht, um Halluzinationen, Verzerrungen und Desinformation entgegenzuwirken.
Und auch die Angreifer bleiben nicht untätig. Generative KI macht Angriffe einer breiteren Masse zugänglich und ermöglicht ausgefeiltere Kampagnen von Cyberkriminellen und staatlichen Akteuren. LLM-Agenten können inzwischen eigenständig Webanwendungen und APIs hacken – und dabei beispielsweise so komplexe Aufgaben wie die blinde Extraktion von Datenbankschemata und SQL-Injections ausführen, ohne die Schwachstelle im Voraus kennen zu müssen.
Während neuartige KI-Risiken für viel Aufsehen sorgen, kann die Bedeutung der API-Sicherheit für KI-Fabriken gar nicht hoch genug eingeschätzt werden. Hier besteht dringender Handlungsbedarf. Die API-Angriffsfläche von KI-Anwendungen wächst in einem enormen Ausmaß. Alle CISOs müssen API-Sicherheit in ihre KI-Governance-Programme integrieren, denn ein zentraler Leitsatz in jedem Überlebensleitfaden für CISOs sollte lauten: „Man kann nicht schützen, was man nicht sehen kann.“ Wenn Sie kein Verzeichnis der Schnittstellen hinter Ihren KI-Anwendungen haben, ist Ihr Bedrohungsmodell unvollständig und es bestehen Lücken in Ihrer Sicherheitsaufstellung.
These Nr. 4: Verteidiger müssen sich anpassen
KI-Anwendungen sind dynamisch, variabel und unvorhersehbar. Ihr sicherer Einsatz erfordert einen stärkeren Fokus auf Wirksamkeit, die Erstellung robuster Richtlinien und automatisierte Betriebsabläufe. Inspektionstechnologien werden eine entscheidende und sich stetig weiterentwickelnde Rolle in der Sicherheit spielen.
Insbesondere für die API-Sicherheit in KI-Anwendungen und -Ökosystemen müssen Unternehmen dem erhöhten Risiko einer unsicheren Nutzung von Drittanbieter-APIs entgegenwirken. Dazu müssen sie zusätzlich zu den weitgehend vorhandenen Sicherheitskontrollen für eingehenden Datenverkehr auch Sicherheitsmaßnahmen für ausgehende API-Aufrufe und damit verbundene Anwendungsfälle vorsehen. Angesichts des zunehmenden Datenverkehrs zwischen Diensten und des Ost-West-Datenverkehrs, beispielsweise durch RAG-Workflows, können sich Bot-Management-Lösungen nicht allein auf die Unterscheidung zwischen „Mensch“ und „Maschine“ verlassen. Da zudem die Lieferkette von LLM-Anwendungen Schwachstellen aufweisen und die Integrität von Trainingsdaten, Modellen und Bereitstellungsplattformen beeinträchtigen kann (die häufig von Drittanbietern stammen und durch Manipulations- oder Poisoning-Angriffe verändert werden können), müssen Sicherheitskontrollen überall implementiert werden – im Rechenzentrum, über verschiedene Clouds hinweg, am Edge sowie vom Code über die Testphase bis hin zum Produktivbetrieb.
Die AI-Gateway-Technologie wird eine Schlüsselrolle dabei spielen, Sicherheits- und Risikoteams bei der Minderung von Risiken für LLMs wie Prompt Injection und der Offenlegung sensibler Informationen zu unterstützen. Der erste Schritt auf dem Weg zur KI-Sicherheit besteht jedoch darin, die APIs abzusichern, die KI-Anwendungen und KI-Ökosysteme miteinander verbinden. Dazu muss Sicherheit über den gesamten Lebenszyklus von KI-Anwendungen hinweg fest verankert werden.
API-Sicherheit innerhalb einer KI-Referenzarchitektur
Ob es um den Schutz der Interaktionen zwischen einer Frontend-Anwendung und der API eines Inferenzdienstes, die Überprüfung von Benutzerinteraktionen mit KI-SaaS-Anwendungen oder die Absicherung der Verbindungen zwischen Plug-ins, Datenkonnektoren und nachgelagerten Diensten geht – die sichere Einführung von KI-Anwendungen und KI-Fabriken hängt von der API-Sicherheit ab.
Die F5-Plattform bietet kontinuierlichen API-Schutz und ein einheitliches Sicherheitsniveau. Sie ermöglicht es Unternehmensverantwortlichen, Innovationen mit Zuversicht voranzutreiben, indem sie Sicherheits- und Risikoteams die nötigen Funktionen für den sicheren Aufbau von KI-Fabriken bereitstellt.
Das Engagement von F5 im Bereich KI geht noch weiter – erfahren Sie, wie F5 KI-Anwendungen überall schützt und bereitstellt.
Möchten Sie mehr über KI-Fabriken erfahren? Entdecken Sie weitere Beiträge in unserer Blogreihe zu KI-Fabriken:
- Was ist eine KI-Fabrik? ›
- Retrieval-Augmented Generation (RAG) für KI-Fabriken ›
- Traffic-Management für die Datenaufnahme in KI-Fabriken optimieren ›
- Edge-Datenquellen optimal mit KI-Fabriken verbinden ›
- Multicloud-Skalierbarkeit und -Flexibilität unterstützen KI-Fabriken ›
- Die Leistungsfähigkeit und Bedeutung der NVIDIA BlueField DPU für KI-Fabriken ›
- Die Bedeutung der Netzwerksegmentierung für KI-Fabriken ›
- KI-Fabriken produzieren die modernsten aller modernen Apps: KI-Apps ›
Über den Autor
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...