Bei der modernen Anwendungsbereitstellung geht es nicht nur darum, den Datenverkehr aufrechtzuerhalten, sondern auch darum, dass er sicher durch eine zunehmend verteilte Infrastruktur fließt. Die meisten Unternehmen (93 %) betreiben Anwendungen mittlerweile in mehreren Umgebungen, mit unterschiedlichen Teams, Tools und betrieblichen Rahmenbedingungen. Diese Realität erschwert eine einheitliche Beobachtbarkeit erheblich.
Zu dieser Herausforderung kommt ein neuer Druck hinzu, der die täglichen Abwägungen im Betrieb verändert: KI der nächsten Generation.
KI-Modelle der nächsten Generation – wie Claude Mythos – beschleunigen die Entdeckung von Schwachstellen, helfen Anbietern, ihre Produkte zu verbessern, und sorgen für bessere Ergebnisse für Kunden. Gleichzeitig beschleunigen sie auch die Entwicklung von Exploits und verkürzen die Zeit zwischen „Problem entdeckt“ und „Problem ausgenutzt“ von Wochen auf Stunden (in manchen Fällen geschieht dies sogar noch vor einer breiten öffentlichen Bekanntgabe). Doch trotz der schnelleren Entdeckung von Schwachstellen benötigen Unternehmen weiterhin Validierungszyklen, um Patches sicher einzuspielen. Dadurch entsteht ein unvermeidbares Gefährdungsfenster – der Zeitraum, in dem eine Schwachstelle, Fehlkonfiguration oder Sicherheitslücke weiterhin ausgenutzt werden kann, obwohl sie bereits bekannt ist.
Warum Flottenmanagement?
F5 Insight for ADSP bildet die Grundlage für funktionsübergreifende Transparenz innerhalb der F5 Application Delivery and Security Platform und bietet eine einheitliche Observability nahezu in Echtzeit für Anwendungen, BIG-IP-Dienste und die unterstützende Infrastruktur. F5 Insight vereint fortschrittliche Analysen, proaktive Warnmeldungen, KI-gestützte operative Erläuterungen (über MCP und ein LLM Ihrer Wahl) sowie hilfreiche Empfehlungen, die Ihnen die Expertise eines F5-Spezialisten direkt in Ihrem Technologie-Stack zur Verfügung stellen.
F5 Insight hilft Teams bereits dabei, Fragen wie die folgenden zu beantworten:
- Was passiert gerade in meinen Apps, Diensten und meiner Infrastruktur?
- Wo treten Anomalien auf?
- Welche Richtlinien wirken sich auf Risiken oder die Performance aus?
- Was sollte mein Team als Nächstes tun?
Mit Version 1.2 von F5 Insight for ADSP schaffen wir die Möglichkeit, einen der betrieblich aufwendigsten und zugleich sicherheitskritischsten Arbeitsabläufe im Unternehmen aktiv anzugehen: Geräteflotten durch Updates und Patches auf dem neuesten Stand zu halten und abzusichern – eine wichtige betriebliche Notwendigkeit für Großunternehmen.
Software-Lebenszyklusmanagement für BIG-IP-Updates
F5 Insight v1.2 führt ein zentrales Software-Lifecycle-Management ein, das auf die Anforderungen großer Unternehmen zugeschnitten ist: häufigere Änderungsfenster, mehr Änderungen pro Fenster und weniger Zeit für die Umsetzung.
In v1.2 konzentriert sich die Verwaltungsfunktionalität sowohl auf Minor- als auch auf Patch-Versionsupdates für BIG-IP. Mit anderen Worten: Es geht darum, BIG-IP im Rahmen eines kontinuierlichen Veröffentlichungszyklus auf dem neuesten Stand zu halten – beispielsweise durch den Wechsel zwischen unterstützten Minor-/Patch-Versionsreihen – und nicht darum, Upgrades auf neue Hauptversionen zu orchestrieren.
Diese erste Bereitstellung der Flottenverwaltung folgt einem einheitlichen Ablauf: Signal erkennen → Kontext verstehen → Aktion ausführen.
Was Sie mit dem Flottenmanagement in Version 1.2 tun können
Hier sind vier Möglichkeiten, wie Ihr Unternehmen das Flottenmanagement nutzen kann:
1. Führen Sie kleinere/Patch-Updates für BIG-IP mithilfe geführter Workflows durch. Das Flottenmanagement in F5 Insight v1.2 unterstützt Teams dabei, kleinere und Patch-Softwareupdates für BIG-IP in einer BIG-IP-Flotte zuverlässig vorzubereiten, zu validieren und auszuführen. Dieser erste Anwendungsfall reduziert den erheblichen Betriebsaufwand und die Abhängigkeit von maßgeschneiderten Skripten, manuellen Ablaufplänen oder geräteweisen Prozessen.
Im Kontext des Unternehmensbetriebs ist das von Bedeutung, denn die größte Herausforderung besteht nicht darin, ein Image herunterzuladen, sondern Änderungen wiederholt und sicher auf Dutzenden (oder Hunderten) von Systemen durchzuführen, ohne Ausfallzeiten oder Konfigurationsabweichungen zu verursachen.
2. Führen Sie Updates in Batches aus, um kürzere Wartungsfenster einzuhalten. Dank modernster KI können Teams mehr Schwachstellen schneller finden – doch Angreifer können das ebenfalls. Das bedeutet, dass die Zeitfenster für Patches immer kürzer werden, Betriebsteams gegen die Zeit arbeiten und die Anzahl der erforderlichen Änderungen pro Wartungsfenster steigt.
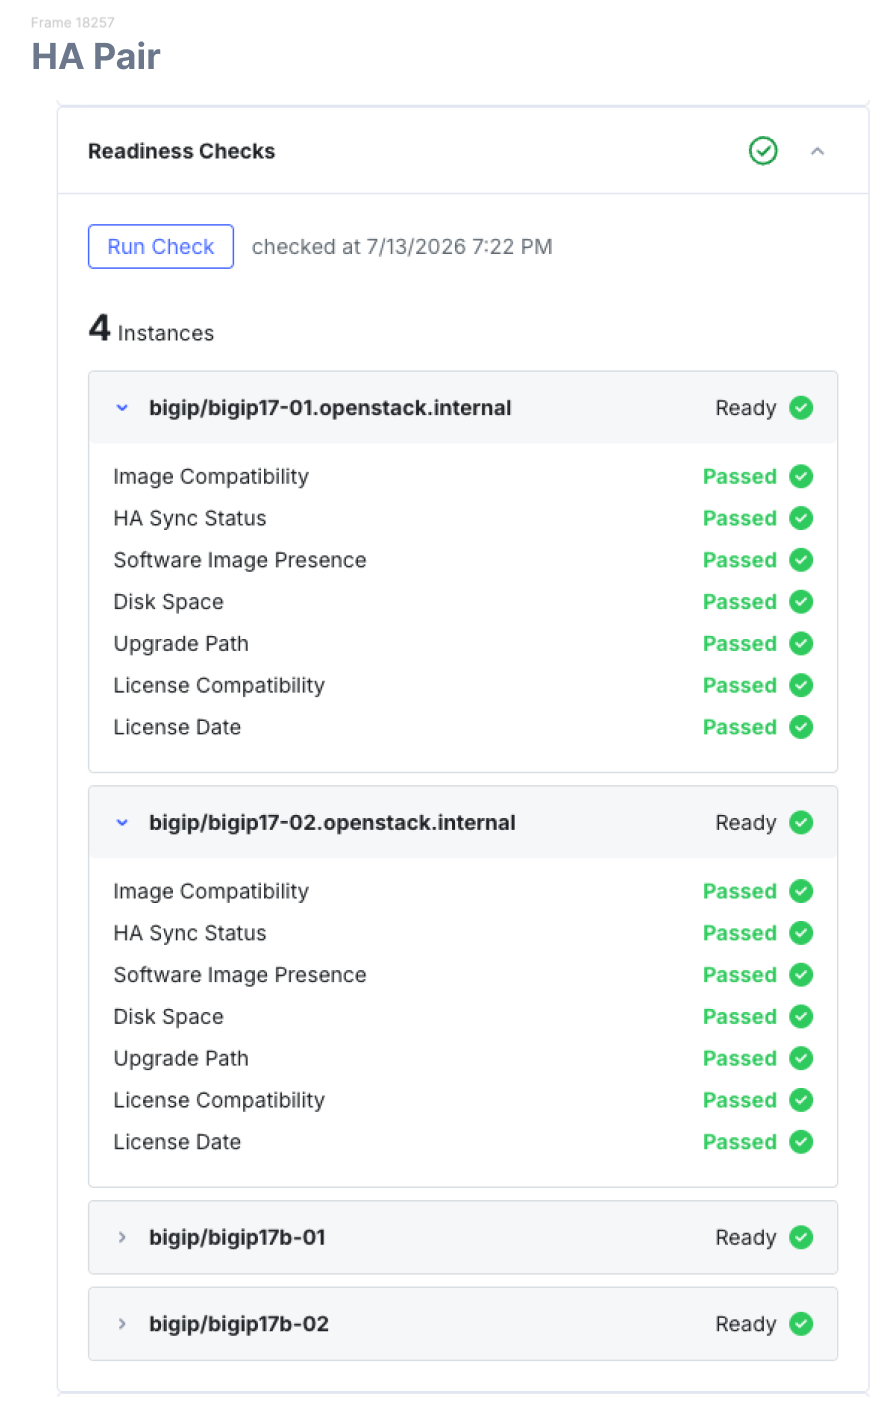
F5 Insight v1.2 unterstützt:
- Benutzerdefinierte Aufträge und Batches zum Aktualisieren von Instanzen
- Serielle oder parallele Ausführung
- Update-Aufträge pausieren, um einen reibungslosen Ablauf zu gewährleisten
- Prüfungen vor und nach der Aktualisierung
Diese Kontrollmechanismen helfen Teams, mehr Aktualisierungen in kürzeren Zeitfenstern durchzuführen und dabei weiterhin eine konsequente Überprüfung sowie die Möglichkeit zu gewährleisten, den Prozess bei Bedarf zu verlangsamen oder anzuhalten.
3. Mehr Geräte parallel aktualisieren. Einer der wichtigsten Hebel, um Änderungen schneller abzuschließen, ist die Parallelisierung. Gemäß dem Ziel für das Flottenmanagement in Version 1.2 unterstützt F5 Insight die skalierbare Ausführung von Aktualisierungsaufträgen – mit bis zu 100 Instanzen pro Auftrag – sowie Optionen für die Verarbeitung in Batches und die parallele Verteilung, um die Effizienz von Änderungsfenstern zu steigern (die Dauer variiert je nach Umgebung, Konfiguration und Umfang der Richtlinien).
Die Aktualisierungsworkflows unterstützen außerdem sowohl die sequenzielle als auch die parallele Aktualisierung und das Patchen von Geräten. Kurz gesagt: Wir möchten unsere Kunden dort abholen, wo sie stehen, und uns an ihren Anforderungen und Arbeitsweisen orientieren.
4. Unterstützung von Hochverfügbarkeitsmustern und gängigen Bereitstellungsmodellen. Das Flottenmanagement in v1.2 ist auf reale BIG-IP-Umgebungen ausgelegt. Unsere internen Untersuchungen haben beispielsweise gezeigt, dass die meisten unserer Kunden BIG-IP-Geräte in Hochverfügbarkeitspaaren bereitstellen. F5 Insight for ADSP v1.2 unterstützt wichtige Betriebsmuster wie:
- Rollierende und batchweise Ansätze
- Aktiv/Standby- oder eigenständige Bereitstellungen
- Unterstützung für VE-/Mandanten- und iSeries-/rSeries-Umgebungen
In der heutigen Sicherheits- und Betriebslandschaft verkürzt Frontier AI die Zeit bis zur Ausnutzung von Schwachstellen, während Validierungszyklen unverändert bleiben und das Gefährdungsfenster fortbesteht. Daher stellt sich aus betrieblicher Sicht die Frage: Wie schnell können Sie die Fehlerbehebung sicher in der gesamten Systemlandschaft implementieren?
F5 Insight v1.2 trägt dazu bei, diese Frage zu beantworten, indem es eine einheitliche Beobachtbarkeit mit einer geführten flottenweiten Ausführung von Nebenversions- und Patch-Updates kombiniert. So können Teams die Zeit bis zur Behebung verkürzen, ohne dabei Kontrolle einzubüßen.
Zugriffskontrollen, Auditierbarkeit und Resilienz
Die Skalierung betrieblicher Veränderungen erfordert mehr als nur Geschwindigkeit. Sie setzt auch Kontrollen auf Enterprise-Niveau voraus, damit Änderungen sicher, nachvollziehbar und belastbar sind. F5 Insight v1.2 führt zudem wichtige neue Funktionen ein, die Teams dabei unterstützen, operative Exzellenz und bewährte Unternehmenspraktiken sicherzustellen.
F5 Insight umfasst unternehmenstaugliche Zugriffskontrollen, darunter eine granulare rollenbasierte Zugriffskontrolle (RBAC) und Unterstützung für SAML-SSO. Dies vereinfacht die Identitätsverwaltung, stimmt den Zugriff auf F5 Insight mit den Identitätsanbietern (IdPs) des Unternehmens ab und unterstützt den Zugriff nach dem Prinzip der geringsten Rechte in Transparenz- und Betriebsworkflows.
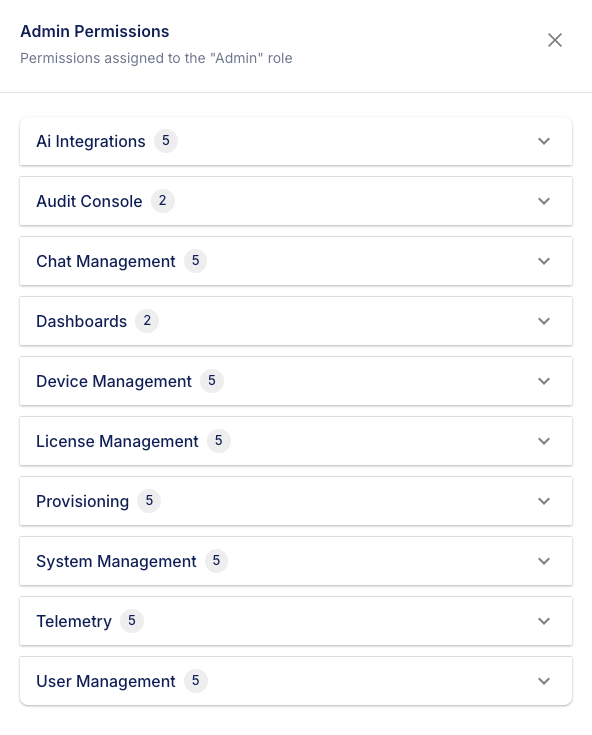
Bei RBAC können Benutzer entweder Administratoren, Operatoren oder Betrachter sein. Für jede dieser Rollen lässt sich der Zugriff weiter abstufen, sodass die richtigen Personen über das passende Maß an Sichtbarkeit und Berechtigungen verfügen.
Die MCP-Unterstützung von F5 Insight ermöglicht die Interaktion mit Ihren Telemetriedaten in natürlicher Sprache unter Verwendung eines unterstützten LLM Ihrer Wahl (jedes LLM, das sich in die OpenAI API integrieren lässt). Mit der Einführung KI-gestützter Betriebsabläufe benötigen Kunden Nachvollziehbarkeit und klare Verantwortlichkeiten.
F5 Insight v1.2 führt Funktionen für die Enterprise-Governance ein, darunter Verlauf und Auditierung von KI-Agenten, einen benutzerspezifischen KI-Chatverlauf (24 Stunden) und eine Anzeige für KI-Auditprotokolle.
Diese Funktionen helfen Teams dabei, KI-gestützte Interaktionen zu überprüfen, und unterstützen Arbeitsabläufe für die Reaktion auf Vorfälle sowie für die Governance.
Zur operativen Reaktion gehört auch die betriebliche Resilienz. Mit Version 1.2 führt F5 Insight einfache, optimierte Workflows für Sicherung und Wiederherstellung direkt in der Benutzeroberfläche von F5 Insight ein.
Die Systemsicherungen stellen sicher, dass Teams im Falle eines Ausfalls, Fehlers oder einer anderen Störung die Transparenz und das Flottenmanagement schnell wiederherstellen können. Die Sicherungsworkflows decken mehrere zentrale Bereiche des Produkts ab, darunter die Insight-Konfiguration, Dashboards und gespeicherte Telemetriedaten.
Wie sich dies in den übergeordneten betrieblichen Kontext einfügt
F5 schützt Anwendungen im Datenpfad durch Inline-Durchsetzung sowie durch Funktionen für die Anwendungsbereitstellung und Sicherheitskontrollen. Da Unternehmen in einer von hochentwickelten KI-Bedrohungen geprägten Landschaft immer kürzere Zyklen für gehärtete Releases bewältigen müssen, gilt es, ihre BIG-IP-Umgebungen auf dem neuesten Stand zu halten, ohne das Betriebsrisiko zu erhöhen.
F5 Insight v1.2 hilft dabei, diese Anforderungen in der Praxis umzusetzen, indem es Folgendes kombiniert:
- Einheitliche Observability über Anwendungs- und Infrastrukturebenen hinweg
- KI-gestützte operative Analysen, die Telemetriedaten in Aktionspläne umwandeln (über MCP + Ihr LLM)
- Workflows für den Softwarelebenszyklus der Flotte für kleinere BIG-IP-Updates/Patch-Updates und effizientes Patchen
- Zugriffskontrollen für Unternehmen, KI-Auditierbarkeit sowie Sicherung und Wiederherstellung für mehr Resilienz
Weitere Informationen finden Sie in unserer Pressemitteilung und auf unserer Webseite zu F5 Insight for ADSP.
Sie können sich außerdem ausführlicher über die neueste Version von F5 Insight informieren, indem Sie am 30. Juli an unserem Live-Webinar teilnehmen: „BIG-IP-Betrieb im Wandel: Wie Updates für F5 Insight for ADSP Transparenz, Sicherheit und Skalierbarkeit verbessern“ Wir beleuchten Anwendungsfälle und Funktionen und präsentieren Ihnen die neuesten Verbesserungen in einer ausführlichen Demo.
Über den Autor

Ähnliche Blogbeiträge

Kubernetes-native WAF für das Gateway-Zeitalter: F5 WAF for NGINX lässt sich jetzt in F5 NGINX Gateway Fabric integrieren
F5 erweitert WAFs, um mit F5 NGINX Gateway Fabric und F5 NGINX Ingress Controller einen konsistenten, skalierbaren Schutz über Cluster und Umgebungen hinweg bereitzustellen.

Von Regeln zu Risiken: Die Entwicklung von WAFs und der Aufstieg KI-gestützter Ergebnisse
WAF-Programme geraten oft an einem bekannten Punkt ins Stocken: Der Blockierungsmodus wird verzögert aktiviert, weil die Feinabstimmung aufwendig ist.

Erklärbarkeit: Licht ins Dunkel der KI-Blackbox bringen
Einblicke von James White, CTO bei CalypsoAI: Dank GenAI verstehen wir inzwischen gut, wie Antworten generiert und an uns zurückgegeben werden. Vereinfacht gesagt basiert KI auf einer Transformer-Architektur – sie wählt die beste Vorhersage für das nächste Wort und den nächsten Satz aus und liefert anhand der ihr vorliegenden Informationen die wahrscheinlichste Antwort […]
Die neue KI-Risikolandschaft: unsichtbar, autonom und bereits im Unternehmen
James White, VP Engineering, F5 Zur Jahresmitte 2025 ist es an der Zeit, eine Momentaufnahme der KI-Nutzung in Unternehmen und des aktuellen Stands der KI-Sicherheit zu erstellen. Der Einsatz generativer KI ist in Unternehmen mittlerweile Standard Unternehmen verfügen inzwischen durchweg zumindest über ein grundlegendes Verständnis von generativer KI. Sie wissen, was sie ist und wo sie […]
Die KI-Grenzen sichern: Strategien zur Bekämpfung von Datenexfiltration
Da Unternehmen zunehmend Modelle der generativen KI (GenAI) und große Sprachmodelle (LLMs) in ihre digitalen Systeme integrieren, sind sie mit neuen und erhöhten Risiken konfrontiert. Wenig überraschend stehen dabei Risiken im Zusammenhang mit Datenexfiltration – der unbefugten Übertragung von Daten aus einem Unternehmen an ein externes Ziel – meist ganz oben auf der Prioritätenliste der Sicherheitsteams. Ein Verständnis […]
Everest Group-Bericht: Aktuelle Trends und Zukunftsaussichten bei der Einführung von GenAI in der Industrie
Wir freuen uns, einen wesentlichen Beitrag zu einem wegweisenden neuen Bericht der Everest Group, einem weltweit führenden Forschungsunternehmen, geleistet zu haben. Der Bericht mit dem Titel „Generative AI Adoption – Examining Real-world Use in Horizontal Functions and Future Outlook“ bietet eine eingehende Analyse der Einführung generativer KI (GenAI) in verschiedenen Branchen. Dem Bericht zufolge ist die IT […]