Eine Lücke im Betrieb zu erkennen, ist nur die halbe Miete. Die andere Hälfte besteht darin, sie im Produktivbetrieb sicher, schnell und auf allen eingesetzten Geräten zu schließen. Um unsere Kunden dabei zu unterstützen, haben wir Anfang dieses Jahres F5 Insight for ADSP eingeführt. Seitdem haben Hunderte von Kunden die Lösung implementiert, ein tieferes Verständnis ihrer Anwendungen und ihrer F5 BIG-IP-Infrastruktur gewonnen und die Betriebsabläufe für ihre Geräteflotten optimiert.
F5 Insight for ADSP v2.0 ist ab heute allgemein verfügbar, knüpft an unsere ersten sechs Fragen an und hilft Ihnen, aus Ihren Erkenntnissen konkrete Maßnahmen für Ihre gesamte Geräteflotte abzuleiten.
Der Zeitpunkt ist entscheidend. Im F5-Bericht zum Stand der Anwendungsstrategie 2026 gaben 93 % der Unternehmen an, ihre Anwendungen in einem hybriden Modell zu betreiben. Neue regulatorische Vorgaben wie DORA und NIS2 zwingen den Finanzsektor und andere Branchen dazu, ihre IT-Transparenz und ihre Verfahren zur Verwaltung ihrer Geräteflotten zu überdenken. Frontier-KI verkürzt zudem die Zeitspanne zwischen der Entdeckung und der Ausnutzung einer Schwachstelle von Wochen auf Stunden – mitunter noch vor ihrer öffentlichen Bekanntgabe. Dennoch benötigen Teams weiterhin Validierungszyklen, um Patches sicher einzuspielen.
Dadurch entsteht ein Zeitfenster, in dem Systeme angreifbar sind. Patching ist daher eine Sicherheitsfunktion und nicht bloß eine Wartungsaufgabe. Observability-Tools erfassen und visualisieren Daten. Tools zur Geräteverwaltung helfen Teams, diese Erkenntnisse in konkrete Maßnahmen umzusetzen. F5 Insight vereint beides in einer durchgängigen Lösung. Hier sind sechs weitere Fragen, die Sie damit beantworten und auf deren Grundlage Sie handeln können.
1 – Kann ich meine gesamte Geräteflotte patchen, ohne dafür wieder ein Wochenende zu opfern?
Wartungsfenster, in denen Änderungen Gerät für Gerät nacheinander durchgeführt werden, verschlingen ganze Wochenenden und lassen kaum Zeit zur Erholung. Selbst entwickelte Runbooks können unbemerkt versagen und erhebliche Probleme verursachen. Die eigentliche Herausforderung ist nicht das Herunterladen oder Verteilen eines Images. Sie besteht darin, Änderungen sicher und wiederholbar auf Hunderten von Systemen durchzuführen – ohne Ausfallzeiten oder Konfigurationsabweichungen.
F5 Insight löst diese häufigen Herausforderungen mit hochgradig automatisierten, geführten Flottenmanagement-Aufträgen für TMOS- und F5OS-Instanzen (rSeries). Diese Aufträge berücksichtigen die Hochverfügbarkeit (HA) und können nacheinander oder parallel (auch in individuell definierten Gruppen) ausgeführt werden. Optionale Haltepunkte ermöglichen es, die Ausführung zu unterbrechen, wenn etwas auffällig ist und untersucht werden muss. Einstellungen für eine schrittweise oder gruppenweise Ausführung unterstützen unterschiedliche Kundenarchitekturen und bevorzugte Patch-Runbooks – für HA-Paare (Aktiv/Standby), eigenständige Geräte und rSeries-Appliances.
Die Jobs decken zahlreiche verfügbare Plattformen ab: vCMP-Gäste, BIG-IP Virtual Editions, iSeries, F5OS (rSeries) und F5OS-Mandanten (sowohl rSeries-Mandanten als auch VELOS-Mandanten). Mit der Veröffentlichung von F5 Insight v2.0 steht dieser gesamte Funktionsumfang für das Flottenmanagement nun neben den bereits unterstützten Updates, Patches und Engineering-Hotfixes (EHFs) auch für Upgrades auf neue Nebenversionen (17.x -> 17.y oder 21.x -> 21.y) zur Verfügung.
Mit den Flottenmanagement-Jobs von F5 Insight können Teams Softwareversionen auf Instanzen verteilen und installieren, den Fortschritt überprüfen und den Erfolg bestätigen.
Bei Tests im F5-Labor dauerte ein vollständiger Aktualisierungszyklus für eine F5 BIG-IP-Flotte mit 100 Geräten weniger als 90 Minuten – einschließlich Vorabprüfungen, Durchführung und anschließender Überprüfungen. Das entspricht einer ausgedehnten Mittagspause statt einem verlorenen Wochenende. Kürzlich konnte ein großer Kunde aus der Finanzdienstleistungsbranche Dutzende BIG-IP-Instanzen schneller und mit weniger technischen Fachkräften aktualisieren als je zuvor. Nach Rückmeldung dieses Kunden konnte eine einzige Fachkraft mit F5 insight in zwei Stunden erledigen, wofür normalerweise drei bis vier Fachkräfte jeweils vier Stunden benötigen würden.
F5 Insight v2.0 bietet zudem eine Lizenzverwaltung für BIG-IP-Instanzen sowie die Möglichkeit, veraltete und ungenutzte Software-Images zu entfernen. Dadurch werden die erforderlichen Tools und Schnittstellen der Verwaltungsebene konsolidiert und ihre Anzahl reduziert. Gleichzeitig können Teams Speicherplatz freigeben und die Lösung schlank halten.
2 – Woher weiß ich, dass ein Update keine Probleme verursacht?
Geschwindigkeit bringt wenig, wenn sich jede Änderung wie ein Glücksspiel anfühlt. Schon eine versäumte Lizenzprüfung kann dazu führen, dass ein Gerät nach dem Neustart nicht mehr funktioniert.
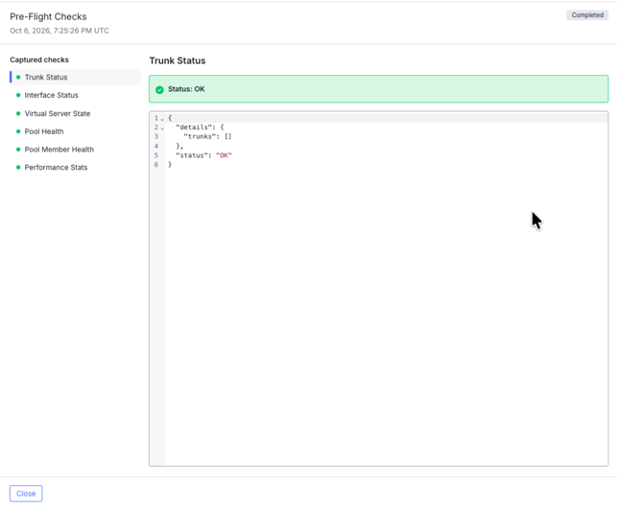
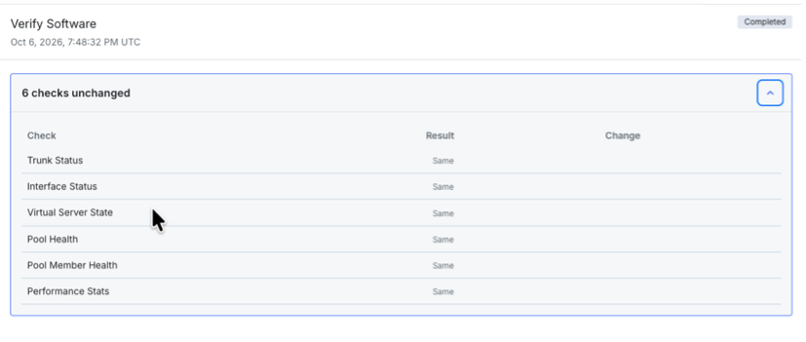
Die Bereitschaftsprüfungen von F5 Insight erkennen diese Risiken vor der Änderung, indem sie Ressourcen, die Verfügbarkeit von Images und die Lizenzkompatibilität prüfen (und bei F5OS-A auch den Status von Cluster, Firmware und Mandanten). Die verbesserten geführten Workflows in F5 Insight v2.0 integrieren zudem die Sicherung und die erneute Lizenzaktivierung in den Installationsablauf – das vereinfacht und optimiert den Betrieb. Anschließend zeigen nebeneinander dargestellte Vorher-Nachher-Snapshots in der Benutzeroberfläche, was sich bei Schnittstellen, Pools und virtuellen Servern geändert hat. Das Ergebnis? Sie erhalten Nachweise statt Annahmen.
3 – Was, wenn etwas schiefgeht?
Teams werden Patches auf Hunderten von Geräten nur dann schneller einspielen, wenn sie wissen, dass sie Änderungen rückgängig machen können, falls etwas schiefgeht. F5 Insight V2.0 bietet die Möglichkeit, Instanzen auf eine bekanntermaßen funktionierende Softwareversion für TMOS und F5OS zurückzusetzen – sowohl bei HA- als auch bei eigenständigen Geräten. Dabei werden dieselben Pausen für menschliche Eingriffe eingelegt wie bei der ursprünglichen Installation. Darüber hinaus hat F5 Insight v2.0 die Funktionen zur Verwaltung der Geräteflotte um Sicherungs- und Wiederherstellungsfunktionen erweitert. Sicherungen können sowohl manuell ausgelöst als auch zeitgesteuert durchgeführt werden. Optional lässt sich dabei der Master-/Primärschlüssel abrufen und sicher speichern, der für die Wiederherstellung der Konfiguration entscheidend ist. Damit
Die Wiederherstellungsfunktion bietet Optionen für RMA-Workflows wie no-license, keep-current-management-ip und platform-migrate sowie die Möglichkeit, den mit dem Backup gesicherten Master-/Primärschlüssel zu ersetzen – für maximale Flexibilität, wenn Sie sie am dringendsten benötigen.
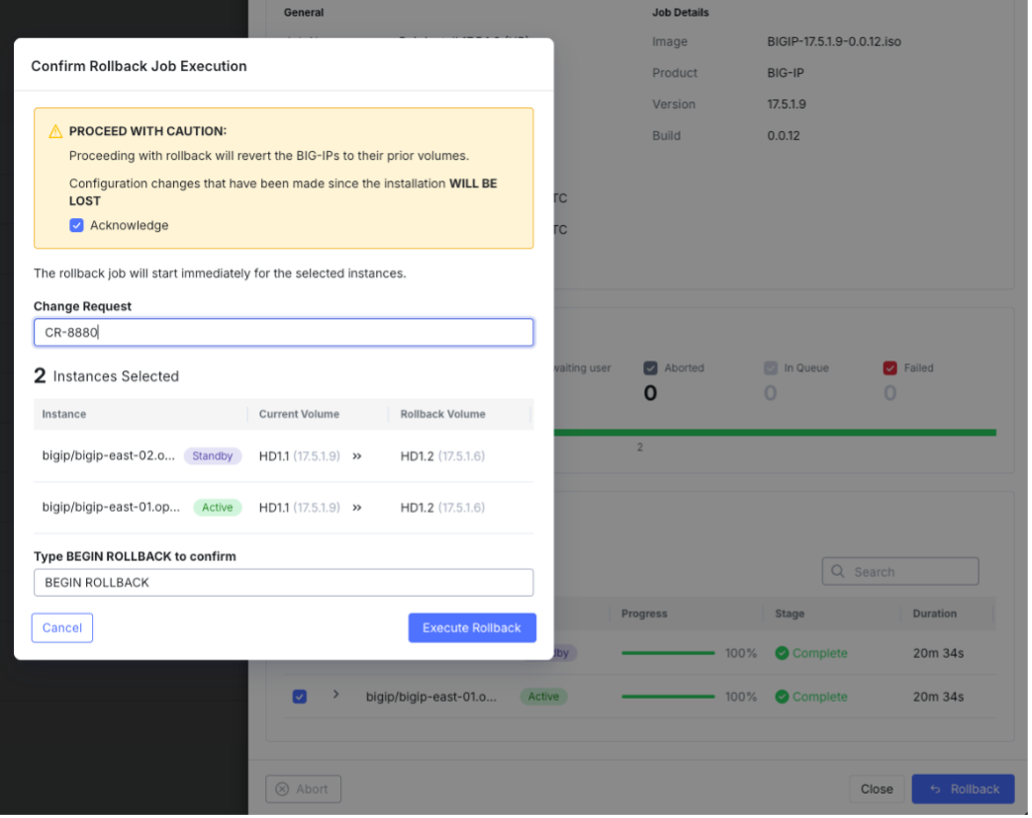
F5 Insight ist zudem eine äußerst ausfallsichere Lösung. Zusätzlich zu den Sicherungs- und Wiederherstellungsfunktionen für BIG-IP und F5OS können Administratoren Konfigurationen, Dashboards und Telemetriedaten von F5 Insight direkt über die Benutzeroberfläche sichern und wiederherstellen, um den Betrieb bei einem Ausfall schnell wieder aufzunehmen.
4 – Was läuft tatsächlich, und wie sicher ist es?
Fragen Sie fünf Teams, was hinter einem virtuellen Server steckt, und Sie erhalten womöglich fünf verschiedene Antworten. Objektnamen folgen Konventionen, und diese ändern sich je nach Team, Funktion oder Wochentag.
Durch die Integration von F5 AI Data Fabric erkennt und kategorisiert F5 Insight v2.0 automatisch Anwendungsworkloads, etwa aus den Bereichen KI/ML, Gesundheitswesen, Finanzen und IAM. Grundlage sind die von Insight bereits erfassten Verkehrssignale – Kunden müssen lediglich Metadaten zur sicheren Verarbeitung an F5 weitergeben. Jede Erkennung erhält einen Konfidenzwert und kann von Ihnen bestätigt, umbenannt oder abgelehnt werden.
Eine KI-gestützte Sicherheitsbewertung und Workload-Erkennung helfen Teams, sich schnell einen Überblick über die Sicherheitslage zu verschaffen und zu erkennen, was hinter BIG-IP-Instanzen läuft.
Mit F5 Insight v2.0 sind die Sicherheits-Scorecard und die Workload-Identifizierung allgemein verfügbar. Diese intuitive Ansicht ergänzt jede Anwendung um einen Punktwert von 0 bis 100 und eine Bewertung von A bis F. Sie macht die Bewertung nachvollziehbar, indem sie dem Betriebsteam die Belege für jeden Befund bereitstellt. Diese betrieblichen Erkenntnisse sind von unschätzbarem Wert, um Ressourcen zu priorisieren und schnell zu handeln.
Um diese Funktionen zu nutzen, aktivieren Sie F5 AI Data Fabric und teilen eine begrenzte Auswahl an Metadaten zum Datenverkehr mit F5. Inhalte von Anfragen und Antworten werden nicht übermittelt.
5 – Sind wir bereit für Post-Quanten-Kryptografie?
Die Vorbereitung auf den Q-Day hat für viele Teams höchste Priorität. Die größte Herausforderung besteht darin, festzustellen, welche kryptografischen Komponenten auf den verschiedenen Geräten vorhanden sind. Viele Teams wissen schlicht nicht, wo sie anfangen sollen – und so gerät die Migrationsplanung ins Stocken. Das neue Dashboard zur PQC-Bereitschaft arbeitet auf der Ebene virtueller Server. Für jeden virtuellen Server und sein Client-SSL-Profil zeigt es an, ob PQC unterstützt wird, konfiguriert ist, genutzt wird oder zwar konfiguriert ist, aber nicht genutzt wird. Außerdem macht es kryptografische Abhängigkeiten und Lücken sichtbar.
Das Dashboard zur PQC-Bereitschaft von F5 Insight bietet Teams einen hervorragenden Ausgangspunkt, um ihre allgemeine Kryptoagilität zu bewerten und Updates zu planen.
Da die Vorgaben der US-Bundesregierung eine möglichst rasche Vorbereitung auf Post-Quanten-Kryptografie (PQC) verlangen, schafft das völlig neue PQC-Readiness-Dashboard Transparenz in puncto Kryptoagilität. Behörden, Finanzinstitute, Organisationen im Gesundheitswesen und andere Betreiber kritischer Infrastrukturen erhalten damit einen klaren Überblick über ihren aktuellen Stand sowie eine fundierte Ausgangsbasis für den Aufbau und die Verbesserung ihrer Kryptoagilität.
6 – Kann ich all das mit den Tools erledigen, die ich bereits habe?
F5 möchte Kunden dort abholen, wo sie stehen. Das bedeutet, dass Sie weder auf eine bestimmte Art der Informationsdarstellung festgelegt sind noch auf die von Ihnen gewählten Tools verzichten müssen. Teams nutzen bereits durchschnittlich zehn Monitoring-Tools parallel, so Dynatrace. Niemand braucht ein elftes, das den vollständigen Austausch bestehender Lösungen erfordert.
Mit F5 Insight v2.0 können Teams Zeitreihenmetriken in Plattformen wie Datadog und Splunk exportieren und so F5-Daten mit ihren übrigen Telemetriedaten korrelieren. Das Beste daran: Sie entscheiden selbst, welche Metriken und Datenpunkte exportiert werden. So können Teams Unternehmensrichtlinien problemlos einhalten.
F5 Insight v2.0 verbessert zudem die allgemeine Benutzerfreundlichkeit durch eine durchsuchbare Navigation im KI-Chatverlauf. So gelangen Sie mit nur wenigen Klicks zu den gesuchten Erkenntnissen und sparen wertvolle Zeit.
Schließlich haben wir auch den Zugriff, die Authentifizierung und die rollenbasierte Zugriffskontrolle verbessert: Die Rollen Administrator, Operator und Betrachter unterstützen SAML SSO, LDAP-Verzeichnisgruppen lassen sich Insight-Rollen zuordnen, und ein KI-Auditprotokoll macht Interaktionen nachvollziehbar und sorgt für klare Verantwortlichkeiten. All dies ermöglicht eine bessere Unternehmens-Governance.
Vom Erkennen zum Handeln
Die Komplexität hybrider Multicloud-Umgebungen bleibt bestehen – und die Zeitfenster für Patches werden weiter schrumpfen. F5 Insight v2.0 verbindet die F5-Expertise in Sachen Transparenz und KI-gestützter Erläuterungen mit der kontrollierten Ausführung von Maßnahmen über die gesamte Flotte hinweg. So können Teams einen skalierbaren, wiederholbaren Betriebsansatz verfolgen: Signale beobachten. Den Kontext verstehen. Auf Basis dieser fundierten Erkenntnisse handeln.
Dieses operative Leitmotiv hilft NetOps-, SecOps- und Plattformteams, die Lücke zwischen „Risiko erkannt“ und „Problem behoben“ zu schließen.
Wenn Sie mehr erfahren möchten, melden Sie sich für unser Webinar zu F5 Insight for ADSP an und lesen Sie unseren technischen Artikel auf DevCentral.
Lesen Sie auch meinen vorherigen Blogbeitrag „F5 Insight for ADSP vorgestellt: Antworten auf sechs entscheidende Fragen“.
Über den Autor
.jpeg)
Nirav Shah ist Senior Vice President und Head of Products and Solution Marketing bei F5. Dort verantwortet er die strategische Ausrichtung in den Bereichen Anwendungssicherheit und KI-Sicherheit. Vor seinem Wechsel zu F5 war er elf Jahre lang in verschiedenen Führungspositionen bei Fortinet tätig, insbesondere als Leiter der Bereiche KI-gestützte SASE-, SOC- und sichere Netzwerklösungen. Zu seinem umfassenden beruflichen Hintergrund zählen außerdem bedeutende Positionen bei Cisco Systems, wo er wichtige SD-WAN-Initiativen vorantrieb. Mit mehr als zwei Jahrzehnten Erfahrung in der Cybersicherheitsbranche kann er eine nachweisliche Erfolgsbilanz bei der Einführung marktprägender Produkte und beim Aufbau leistungsstarker Teams vorweisen, die Produktentwicklung, Vertrieb und Marketing aufeinander abstimmen, um eine maximale Wirkung zu erzielen. Als Vordenker und Absolvent der USC spricht er regelmäßig auf Branchenkonferenzen und veröffentlicht häufig Beiträge in führenden Fachpublikationen über das Zusammenspiel von KI und Cybersicherheit. Darüber hinaus engagiert er sich für die Förderung angehender Cybersicherheitsexperten.
Weitere Blogbeiträge von Nirav ShahÄhnliche Blogbeiträge
Kubernetes-native WAF für das Gateway-Zeitalter: F5 WAF for NGINX lässt sich jetzt in F5 NGINX Gateway Fabric integrieren
F5 erweitert WAFs, um mit F5 NGINX Gateway Fabric und F5 NGINX Ingress Controller einen konsistenten, skalierbaren Schutz über Cluster und Umgebungen hinweg bereitzustellen.

Von Regeln zu Risiken: Die Entwicklung von WAFs und der Aufstieg KI-gestützter Ergebnisse
WAF-Programme geraten oft an einem bekannten Punkt ins Stocken: Der Blockierungsmodus wird verzögert aktiviert, weil die Feinabstimmung aufwendig ist.

Erklärbarkeit: Licht ins Dunkel der KI-Blackbox bringen
Einblicke von James White, CTO bei CalypsoAI: Dank GenAI verstehen wir inzwischen gut, wie Antworten generiert und an uns zurückgegeben werden. Vereinfacht gesagt basiert KI auf einer Transformer-Architektur – sie wählt die beste Vorhersage für das nächste Wort und den nächsten Satz aus und liefert anhand der ihr vorliegenden Informationen die wahrscheinlichste Antwort […]
Die neue KI-Risikolandschaft: unsichtbar, autonom und bereits im Unternehmen
James White, VP Engineering, F5 Zur Jahresmitte 2025 ist es an der Zeit, eine Momentaufnahme der KI-Nutzung in Unternehmen und des aktuellen Stands der KI-Sicherheit zu erstellen. Der Einsatz generativer KI ist in Unternehmen mittlerweile Standard Unternehmen verfügen inzwischen durchweg zumindest über ein grundlegendes Verständnis von generativer KI. Sie wissen, was sie ist und wo sie […]
Die KI-Grenzen sichern: Strategien zur Bekämpfung von Datenexfiltration
Da Unternehmen zunehmend Modelle der generativen KI (GenAI) und große Sprachmodelle (LLMs) in ihre digitalen Systeme integrieren, sind sie mit neuen und erhöhten Risiken konfrontiert. Wenig überraschend stehen dabei Risiken im Zusammenhang mit Datenexfiltration – der unbefugten Übertragung von Daten aus einem Unternehmen an ein externes Ziel – meist ganz oben auf der Prioritätenliste der Sicherheitsteams. Ein Verständnis […]
Everest Group-Bericht: Aktuelle Trends und Zukunftsaussichten bei der Einführung von GenAI in der Industrie
Wir freuen uns, einen wesentlichen Beitrag zu einem wegweisenden neuen Bericht der Everest Group, einem weltweit führenden Forschungsunternehmen, geleistet zu haben. Der Bericht mit dem Titel „Generative AI Adoption – Examining Real-world Use in Horizontal Functions and Future Outlook“ bietet eine eingehende Analyse der Einführung generativer KI (GenAI) in verschiedenen Branchen. Dem Bericht zufolge ist die IT […]