Phishing und Betrug werden meist (und bedauerlicherweise) mit der Finanz- und Bankenbranche in Verbindung gebracht.
Betrug ist nur ein anderes Wort für Trickserei, Täuschung, Irreführung und Schwindel. Und genau mit diesen Mitteln gelangen Angreifer täglich an die Zugangsdaten von Unternehmensnutzern. Durch Phishing und durch Schadsoftware, die allein beim Surfen auf Unternehmenssysteme gelangt. Natürlich weiß ich, dass Sie Unternehmensnutzer nicht auf solchen Websites surfen lassen. Aber dürfen sie die BBC besuchen? Newsweek? Die New York Times? Oder MSN? Sie alle wurden kürzlich Opfer von Malvertising, bei dem Kriminelle erstklassige Websites nutzen, um über Online-Werbeunternehmen mit Schadsoftware verseuchte Online-Anzeigen zu verbreiten. Natürlich haben Sie Antivirensoftware im Einsatz. Doch laut Fünf Gewohnheiten äußerst erfolgreicher Schadsoftware werden nur 25 % der tatsächlich auftretenden Schadsoftware von Antivirenprogrammen erkannt. Zweifellos haben Sie bereits mehrere Schulungen zum Sicherheitsbewusstsein für Ihre Mitarbeiter durchgeführt, in denen sie lernen sollten, die Anzeichen eines Phishing-Versuchs zu erkennen. Und dennoch öffnen fast 50 % der Opfer diese E-Mail und klicken innerhalb der ersten Stunde nach Erhalt auf den darin enthaltenen Link.
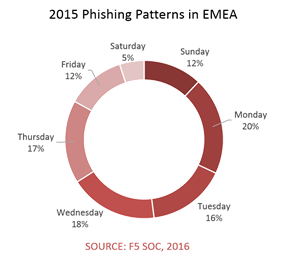
Vergessen wir auch nicht, dass Menschen vom Arbeitsplatz aus auf die Angebote ihrer Finanzinstitute zugreifen, bei denen die Kriminellen stark auf Phishing und Malware setzen. Untersuchungen von IDC zufolge entfallen 30–40 % der Internetnutzung am Arbeitsplatz auf nicht arbeitsbezogene Aktivitäten. Das könnte erklären, warum unser F5 SOC festgestellt hat, dass Phishing-Versuche unter der Woche deutlich häufiger vorkamen als am Wochenende, wobei der Montag ein besonders beliebter Tag für Phishing war. Wenn ein Mitarbeiter am Montagmorgen seine Bankgeschäfte erledigt und Opfer eines Phishing-Angriffs wird, der darauf abzielt, seine Zugangsdaten für Finanzdienste abzugreifen, gelangen die Kriminellen wahrscheinlich auch an seine Unternehmenszugangsdaten. Denn Antivirensoftware erkennt nicht alles, und Menschen fallen weiterhin auf Phishing-Angriffe herein. Diese Unternehmenszugangsdaten lassen sich auf dem freien Markt genauso gut verkaufen wie alle anderen – nämlich sehr gut.
Dann gibt es noch die Mitarbeiter, die von außerhalb des Unternehmensnetzwerks über ein SSL-VPN oder ein anderes „geschütztes“ Portal auf Unternehmensressourcen zugreifen. Der Schadsoftware, die sich gerade in ihrem Browser eingenistet hat, ist es völlig egal, ob sie Zugangsdaten für Unternehmens- oder Verbraucherkonten abgreift. Für den Angreifer sind sie alle etwas wert – und wenn er sich schon die Mühe gemacht hat, das Gerät zu infizieren, warum sollte er dann nicht alles abgreifen, was er kann?
Tatsache ist, dass „Betrug“ kein ausschließliches Problem der Finanz- und Bankenbranche ist. Diese ist zwar am stärksten betroffen und spürt die Auswirkungen am unmittelbarsten, weil es die Kriminellen auf das Geld abgesehen haben, das sie für uns alle verwalten soll. Doch wenn Sie sich an einige der „großen“ Sicherheitsverletzungen der vergangenen Jahre erinnern, lassen sich die meisten davon auf eine einzige Ursache zurückführen: gestohlene Zugangsdaten.
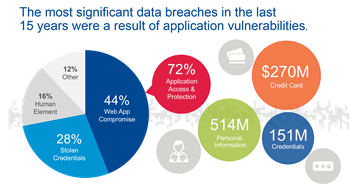
Anmeldedaten, die möglicherweise direkt durch Phishing oder Schadsoftware gestohlen wurden – oder durch Trojaner, die herkömmliche Erkennungssysteme überwunden und den Angreifern einen einfachen Zugang zu Ihrem Netzwerk verschafft haben. Von dort aus sind meist die Daten das Ziel – sowohl Kunden- als auch Unternehmensdaten. Und ehe Sie sich versehen: Peng! Schon sind Sie auf dem Titelblatt des „Wer hat diese Woche beim Schutz Ihrer Daten versagt?“-Magazins*.
Die Kosten für die Bewältigung dieses Sicherheitsvorfalls gehen weit über die technischen und betrieblichen Aspekte hinaus.
Auswirkungen auf Marke und Geschäft
Natürlich entstehen Kosten für die Wiederherstellung und Bereinigung. Ressourcen werden umverteilt, um sämtliche Malware-Instanzen und Hintertüren aufzuspüren und zu beseitigen, die auf diesen einen erfolgreichen Phishing-Angriff zurückzuführen sind. Desktop-Rechner werden vollständig gelöscht und neu aufgesetzt, um Schadsoftware zu entfernen, die durch Drive-by-Downloads oder Malvertising eingeschleust wurde. Dies führt zu erheblichen Produktivitätseinbußen in der IT und anderen Geschäftsbereichen und schmälert letztlich Ihren Gewinn.
Und dann bekommt auch die Marke die Auswirkungen zu spüren. Auf Twitter überschlagen sich die wütenden Kommentare. Ihre bislang makellose Marke wird zum Gespött in Form eines Memes, das sich schneller verbreitet als die erste Erkältungswelle im Winter an einer Grundschule.
Sobald die Rechner bereinigt und stärkere Schutzmaßnahmen eingerichtet sind, setzen die Nachwirkungen eines Sicherheitsvorfalls dem Ruf Ihrer Marke weiterhin zu – und Sie müssen sich darum kümmern. Laut einer aktuellen Studie räumt mehr als die Hälfte (57 %) der Unternehmen ein, dass Sicherheitsvorfälle ihren Ruf geschädigt haben. Dadurch entstehen kleinen und mittleren Unternehmen Kosten von mehr als 8.000 US-Dollar und Großunternehmen von über 200.000 US-Dollar. Ein Teil dieser Kosten entsteht durch die Beauftragung externer Agenturen, die dabei helfen, die enorme Nachfrage nach Stellungnahmen, Antworten auf Fragen und Empfehlungen zum weiteren Vorgehen zu bewältigen. Ein weiterer Teil entfällt auf Kosten, die durch die Erfüllung der Erwartungen von Verbrauchern entstehen, etwa für Schutz vor Identitätsdiebstahl (63 %), Bonitätsüberwachungsdienste (58 %) und Entschädigungen in Form von Geld, Produkten oder Dienstleistungen (67 %).
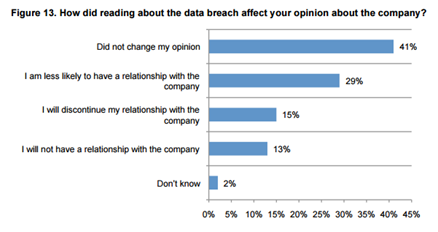
Ein Teil davon ist auf den Verlust von Kunden zurückzuführen, denn wie sich zeigt, spielt die Marke bei den Kaufentscheidungen der Verbraucher eine wichtige Rolle. Der Preis wird meist als wichtigster Faktor genannt, doch es zeigt sich, dass die Bedeutung des Preises vom Ruf der Marke abhängt. Verbraucher sind bereit, für eine Marke mit gutem Ruf mehr zu bezahlen. Daher muss der Ruf Ihrer Marke nach einer Sicherheitsverletzung so schnell wie möglich wiederhergestellt werden.
Doch der Schaden beschränkt sich nicht auf Verbraucher, auch wenn wir dort meist zuerst hinschauen. Wie sich zeigt, ist auch die Personalgewinnung betroffen. Die richtigen Talente zu gewinnen, kostet Geld, und der Bericht „Employer Branding Global Trends“ stellte fest, dass Unternehmen mit einer guten Arbeitgebermarke 22 % niedrigere Rekrutierungskosten hatten. Vorausgesetzt, es gelingt überhaupt, das Interesse der Talente zu wecken. Dieselbe Umfrage ergab, dass für 45 % der potenziellen Bewerber die Wahrnehmung ihres künftigen Arbeitgebers durch andere ein „wichtiges“ Kriterium bei der Wahl einer neuen Stelle ist. Die Marke beeinflusst, ob Menschen für ein Unternehmen arbeiten möchten. Daher können Sicherheitsverletzungen Ihre Fähigkeit beeinträchtigen, die Talente zu gewinnen (und möglicherweise zu halten), die Sie heute für Ihren Erfolg benötigen.
Bekämpfung von Webbetrug
Die gute Nachricht ist, dass es Tools gibt, die den Bedrohungen durch Phishing und Malware entgegenwirken. Und zwar jede Menge. Allerdings werden sie im Allgemeinen als „Betrugsbekämpfung“ kategorisiert und im Zusammenhang mit dem Finanz- und Bankwesen sowie anderen Branchen erwähnt, in denen es um Geld geht. Doch diese Lösungen sind nicht speziell auf das Finanz- und Bankwesen zugeschnitten. Die Art und Weise, wie diese Branchen mit ihren Kunden interagieren, weist keine Besonderheiten auf, aufgrund derer Betrugsbekämpfung nur zu deren Schutz geeignet wäre, denn tatsächlich geht es darum, Webbetrug zu verhindern, also den Einsatz von Webanwendungen und -technologien, um Personen auszutricksen, zu täuschen und dazu zu nötigen, ihre Zugangsdaten preiszugeben.
Lösungen gegen Webbetrug dienen dazu, den Diebstahl von Zugangsdaten aufzuspüren und zu verhindern, die Angreifern letztlich dabei helfen, Sicherheitsvorkehrungen zu überwinden. Ob sie es auf Geld oder Daten abgesehen haben, spielt keine Rolle: Sobald sie Zugangsdaten sammeln, sammeln sie sämtliche Zugangsdaten, unabhängig davon, ob sie zu Unternehmen oder Verbrauchern gehören. Wenn Mitarbeiter über ein kompromittiertes Gerät auf Unternehmensressourcen zugreifen, gelangen neben allen anderen Daten auch die Zugangsdaten des Unternehmens in die Hände der Angreifer. Und das sollte Unternehmen in jeder Branche beunruhigen.
* Keine echte Publikation, aber nach der Flut von Sicherheitsverletzungen in den letzten Jahren scheint es doch Bedarf dafür zu geben, oder?
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...