Die Produktion ist nicht darauf ausgelegt, zu scheitern.
Herkömmliche Architekturen für Netzwerk- und Anwendungsdienste sind darauf ausgelegt, selbst bei Ausfällen zuverlässig zu funktionieren. Redundanz und Failover sind entscheidende Funktionen der Infrastruktur, die zwischen den Kunden und dem wertvollsten Gut eines Unternehmens steht: seinen Anwendungen.
Failover – echtes Failover – lässt sich nicht dadurch erreichen, dass einfach ein neuer Container gestartet wird. Dieser Ansatz funktioniert nur bei modernen Anwendungen, die zustandslos konzipiert sind. Auf herkömmliche Anwendungen trifft das nur selten zu, und selbst bei modernen Anwendungen ist es keineswegs selbstverständlich. Skalierbarkeit und Zuverlässigkeit auf Enterprise-Niveau sind entscheidend, um die Verfügbarkeit des nach wie vor größten Teils des Anwendungsportfolios eines Unternehmens zu gewährleisten: herkömmlicher Anwendungen.
Das bedeutet jedoch nicht, dass wir die wachsende Zahl moderner Anwendungen außer Acht lassen sollten. Jede neue Anwendungsarchitektur beginnt mit nur wenigen Projekten und breitet sich dann rasant aus, sobald Unternehmen lernen, die Systeme und Lösungen zu entwickeln, bereitzustellen und zu betreiben, die für die Skalierung und Absicherung dieser neuen Anwendungen erforderlich sind. Die Zahl der vollständig neu entwickelten Anwendungen, die auf modernen Architekturen basieren, ist in Unternehmen nach wie vor gering, wächst jedoch schnell. Das muss sie auch, wenn Unternehmen in der digitalen Wirtschaft Schritt halten wollen.
Architektur im Tempo der Anwendungen
Mehr als jedes fünfte Unternehmen hat inzwischen fünfzig (50) oder mehr umfangreiche App-Anfragen in seinem Anwendungs-Backlog. Mehr als 61 % haben über zehn (10) neue App-Anfragen in der Warteschlange. Herkömmliche Entwicklungsansätze können damit nicht Schritt halten. Da Unternehmen auf agile Methoden und Microservices setzen, um die Bereitstellung zu beschleunigen, werden mehr Apps auf Basis moderner Architekturen entstehen.
Und wenn sie dies tun, benötigen sie eine Möglichkeit, die Kluft zwischen dem Skalierungs- und Zuverlässigkeitsmodell moderner Architekturen und den hohen Anforderungen an Skalierbarkeit und Zuverlässigkeit zu überbrücken, die für Implementierungen auf Unternehmensebene erforderlich sind.
Diese modernen Architekturen umfassen häufig NGINX. Tatsächlich könnte man sagen, dass die meisten neu entstehenden modernen Architekturen in einer oder mehreren Funktionen auf NGINX setzen.
Zu den zwölf wichtigsten Anwendungskomponenten, die in Containern ausgeführt werden, gehört NGINX. Auch unter den meistgenutzten (genauer gesagt: dem meistgenutzten) Anbietern für Container-Ingress findet sich NGINX. In praktisch jeder Umfrage und jedem datenbasierten Bericht zu Cloud, Containern und Microservices dürfte NGINX in der Liste der eingesetzten Komponenten auftauchen.
NGINX erfüllt in modernen Architekturen in erster Linie den Bedarf an Skalierbarkeit. Es erhöht die Zuverlässigkeit moderner Anwendungen: Fällt eine Anwendungsinstanz aus, erkennt NGINX dies und leitet nachfolgende Anfragen an andere Anwendungsinstanzen weiter. Damit fängt es Ausfälle ab, die in Containerumgebungen von vornherein einkalkuliert sind. Außerdem erfüllt es die Anforderungen an die Anwendungsverfügbarkeit, für deren Einhaltung die meisten DevOps-Teams und Entwickler verantwortlich sind.
Das lässt sich jedoch nicht zwangsläufig auf die Skalierung einer gesamten Unternehmensarchitektur und die Gewährleistung ihrer Zuverlässigkeit übertragen. Dasselbe auf Ausfälle ausgelegte System, das bei modernen Anwendungen so gut funktioniert, eignet sich nicht gleichermaßen für herkömmliche Anwendungen und die Infrastruktur für Anwendungsdienste. Der entscheidende Unterschied liegt im Modell „zustandslos versus zustandsbehaftet“. Moderne Anwendungen sollen zustandslos sein, denn nur so funktioniert die Architektur. Herkömmliche Anwendungen – und das Netzwerk selbst – sind hingegen zustandsbehaftet. Ausfälle brechen laufende Transaktionen und Sitzungen ab und beeinträchtigen die Verfügbarkeit.
Moderne Zuverlässigkeit
Der Auswirkungsradius eines Produktionsausfalls, der gemeinsam genutzte Infrastruktur betrifft (also den Großteil der Infrastruktur), ist groß. Sehr groß. Netzwerke und Anwendungsdienste, die für die Bereitstellung und Sicherheit Hunderter Anwendungen verantwortlich sind, sind nicht darauf ausgelegt, auszufallen, sondern zuverlässig zu funktionieren.
Für Skalierbarkeit und Zuverlässigkeit auf Enterprise-Niveau sorgt F5 mit BIG-IP. BIG-IP ist auf Zuverlässigkeit ausgelegt und lässt sich skalieren, um sowohl steigende Anforderungen als auch massive Angriffe zu bewältigen. So ermöglicht BIG-IP mehr als 25.000 Unternehmen die Bereitstellung von Anwendungen und erfüllt die Anforderungen an die Verfügbarkeit von Netzwerken und Anwendungen, für deren Einhaltung NetOps verantwortlich ist.
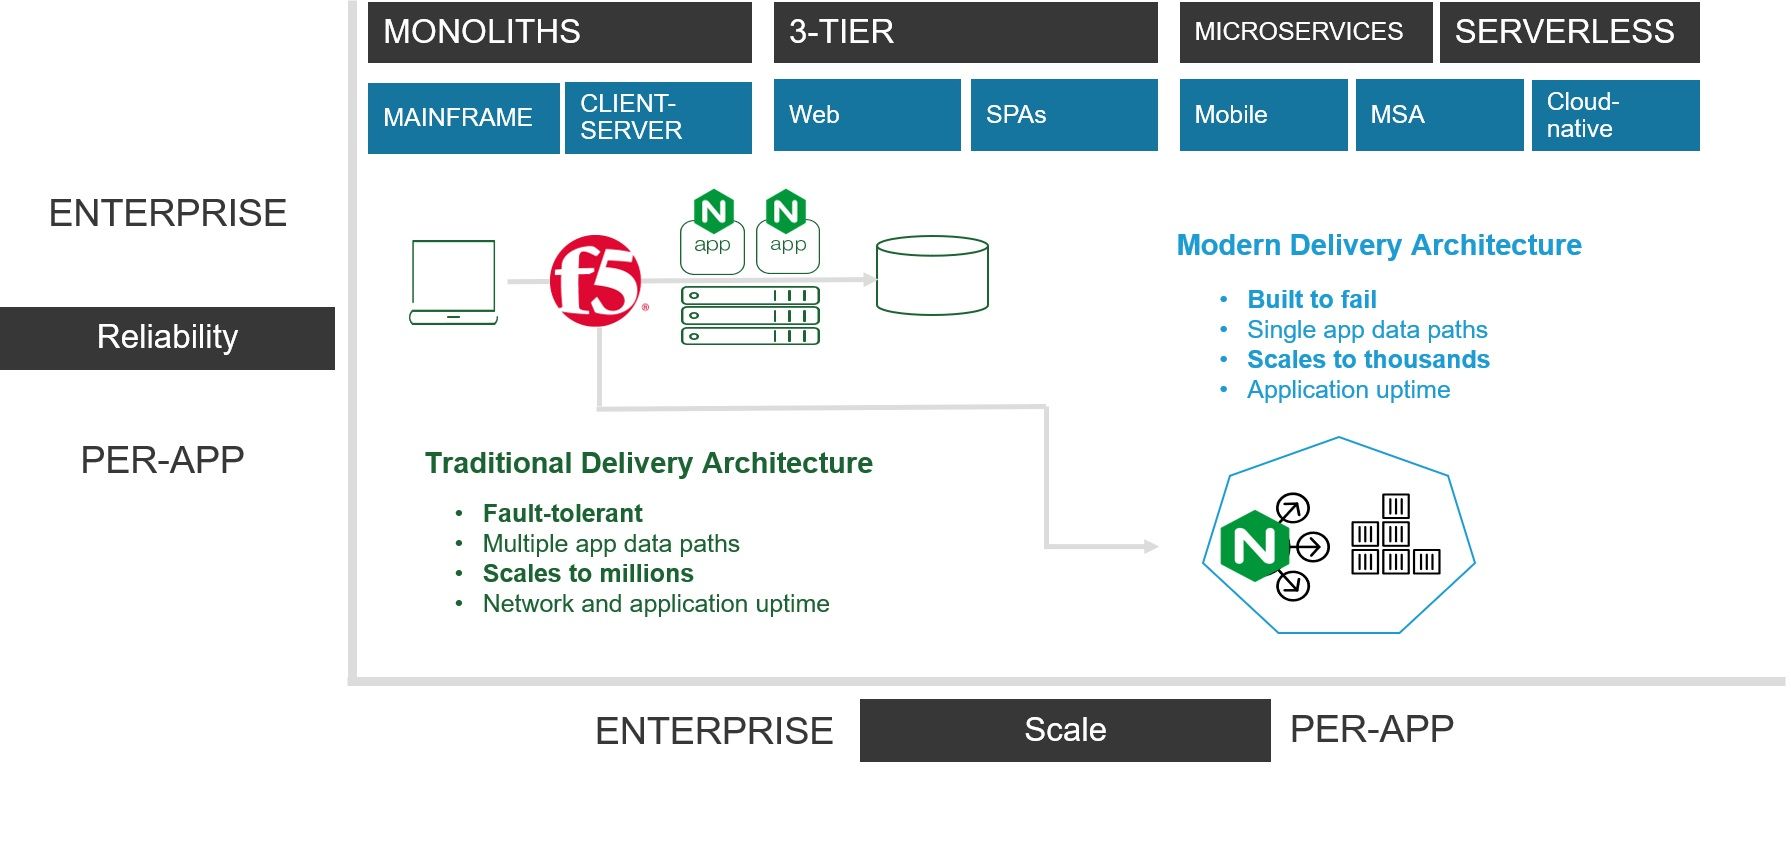
Indem wir beides zusammenführen, können wir die Anforderungen an „Zuverlässigkeit“ erfüllen – ganz gleich, wie diese definiert wird. Ob es um die Zuverlässigkeit kleiner, von Entwicklern gesteuerter Bereitstellungen zur Skalierung moderner Apps oder um große Bereitstellungen zur Skalierung von Anwendungsdiensten und traditionellen Apps gleichermaßen geht: Ein kombiniertes Portfolio bietet Kunden die Möglichkeit, für jede App das passende Tool einzusetzen.
Weitere Informationen zu den Vorteilen des Zusammenschlusses von F5 und NGINX finden Sie in einem Beitrag des CEO von F5, in dem er die Blogreihe „Bridging the Divide“ vorstellt: Blogreihe.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...