Lassen Sie sich von niemandem einreden, Hardware sei unwichtig. Hardware ist überall. In jedem Mobiltelefon. In jedem Fitbit und technischen Gerät, das wir besitzen. In unseren Autos. In unseren Laptops und Tablets. Zunehmend auch in unseren Haushaltsgeräten. In unseren Uhren. Und offenbar in manchen Fällen sogar in uns. Sie wird immer kleiner, schneller und ist allgegenwärtig.
Apps benötigen unabhängig von ihrer Größe Hardwareressourcen: CPU, Arbeitsspeicher, Speicherplatz und Netzwerk. Ohne diese funktioniert keine einzige von ihnen. Ganz gleich, ob es um ein Rechenzentrum oder die Cloud (ebenfalls ein Rechenzentrum) geht: Hardware ist allgegenwärtig. Sie stellt die nötige Rechenleistung bereit, damit Apps unser Leben vernetzter, kollaborativer und komfortabler machen können.
Das bedeutet jedoch nicht, dass sich das Rechenzentrum in Bezug auf die Hardware nicht verändert. Das tut es durchaus. Hardware bildet zwar nach wie vor das Fundament, auf dem wir jede Technologie aufbauen, doch die Frameworks und technischen Konstrukte (die Apps), die wir darauf errichten, haben sich verändert – in einigen Fällen sogar ganz erheblich. Das mooresche Gesetz stellt keine Einschränkung mehr dar, wenn sich Ressourcen bündeln und Anwendungen in mehrere Dienste zerlegen lassen, sodass das zugrunde liegende Geflecht aus Rechenleistung und Arbeitsspeicher selbst wie ein massiv verteiltes System genutzt werden kann.
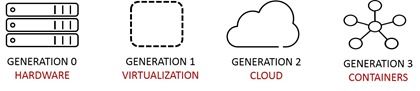
Wir betrachten diese Veränderungen im Rechenzentrum als Generationen, die sich danach unterscheiden, wie wir diese Ressourcen bereitstellen, verwalten und nutzen.
Vier Generationen der Anwendungsinfrastruktur
In der langlebigsten Generation der Anwendungsinfrastruktur – Generation null – fuhren wir Rechner hoch, starteten Anwendungen und brüsteten uns stolz mit einer ununterbrochenen Betriebszeit von mehreren Jahren. Dann kam die Virtualisierung: Wir fuhren Rechner hoch und setzten Anwendungen fort, die in virtuellen Maschinen liefen. Die Betriebszeit eines einzelnen Systems war plötzlich passé; die Verfügbarkeit einer Anwendung wurde zum Maß aller Dinge. In der Cloud starten wir Dienste per Mausklick und skalieren sie nach Bedarf hoch oder herunter, ohne einen Finger zu rühren. Und in der Post-Cloud-Generation klonen sich Container wie von Zauberhand – mit einer Geschwindigkeit, die selbst die Boxencrews in Daytona vor Neid erblassen ließe*.
Die Zeitabstände zwischen den Generationen der Anwendungsinfrastruktur werden kürzer. Zwischen Generation null und Generation eins liegen Jahrzehnte. Virtualisierung gibt es schon lange, doch wirklich „erwachsen“ wurde sie erst um das Jahr 2010. Cloud? 2015. Container? Sie entwickeln sich rasant, und wir schreiben noch nicht einmal das Jahr 2018. Jede Generation baut auf den Erkenntnissen der vorherigen auf, berücksichtigt deren Schwächen und Nachteile und versucht, sie zu verbessern. Im Mittelpunkt dieser Verbesserungen stehen Geschwindigkeit und Skalierbarkeit: eine kürzere Markteinführungszeit und schnellere Bereitstellung sowie die Skalierung des Unternehmens und der Anwendungen, auf die es heute angewiesen ist. Beides hat zu den evolutionären Veränderungen beigetragen, die sich auf sämtliche Bereiche des Rechenzentrums auswirken.
All diese Anwendungen und Dienste benötigen nach wie vor Hardware. Ressourcen tauchen nicht wie von Zauberhand auf, auch wenn es so wirken mag. Das war mit ein Grund dafür, dass Virtualisierung und Cloud so schnell gewachsen sind. Denn es wirkte wie Zauberei. Doch Zauberei ist letztlich nur eine Illusion. In der IT bedeutet das, dass die Hardware (und die von ihr bereitgestellten Ressourcen) nach wie vor vorhanden ist. Geändert hat sich, wie wir sie bereitstellen, verwalten und nutzen. Und diese Veränderungen haben tiefgreifende Auswirkungen auf jedes Rack im Rechenzentrum.
Und dadurch entsteht eine Kluft zwischen den Generationen, die NetOps schließen muss.
Automatisierung und Reaktionsfähigkeit erforderlich
Der Umfang und die Geschwindigkeit, mit denen Unternehmen heute neue Anwendungen und APIs bereitstellen müssen, machen Automatisierung erforderlich – ob über die Cloud oder Container, lokal oder extern. Da Apps und Anwendungsdienste Hardwareressourcen immer kürzer nutzen, müssen diese in enormem Tempo wiederverwendet werden. Manuelle Prozesse und lange Startzeiten können mit dem rasanten Tempo solcher Systeme nicht Schritt halten. Daher sind containerisierte und cloudbasierte (oder zumindest cloudähnliche) Frameworks erforderlich, die das schnelle und häufige Erstellen und Entfernen von Diensten ermöglichen, um zügig skalieren zu können.
Automatisierung, Ressourcenverbrauch und die Geschwindigkeit der Servicebereitstellung markieren die Generationsgrenzen im Rechenzentrum. Schon der Wechsel von Generation 2 (Cloud) zu Generation 3 (Container) verändert diese Merkmale grundlegend. Jede Generation bringt uns einer vollständig automatisierten Reaktionsfähigkeit im Subsekundenbereich näher – vor allem dank Ressourcennutzungsprofilen, die nur Minuten statt Monate oder Jahre bestehen.
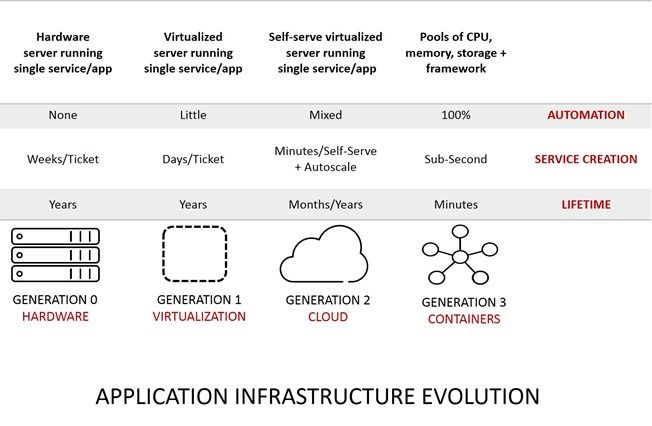
Deshalb steht NetOps derzeit so stark im Fokus (oder sollte es zumindest). Denn das Netzwerk – das traditionell hardwarebasierte Netzwerk – ist am stärksten von den Anforderungen betroffen, die sich aus der App-Infrastruktur der zweiten und dritten Generation ergeben. Die IT ist häufig dafür zuständig, Anwendungsinfrastrukturen über alle vier Generationen hinweg zu unterstützen. Das bedeutet, dass Kosten und Infrastruktur im Netzwerk oft gemeinsam genutzt werden müssen. Dafür sind häufig speziell entwickelte Appliances erforderlich. Doch selbst wenn ein App-Dienst auf einer herkömmlichen Appliance gehostet wird, muss er weiterhin die Voraussetzungen dafür bieten, von einem App-Infrastrukturmodell der zweiten oder dritten Generation genutzt zu werden.
Self-Service und Automatisierung müssen eingesetzt werden, um die Anforderungen der neuesten Generation zu erfüllen und gleichzeitig die für die Unterstützung der ersten Generation erforderliche Zuverlässigkeit zu gewährleisten. Das bedeutet die Integration in Ticketsysteme und die Bereitstellung von Analysedaten über APIs und Dashboards. Unabhängig davon, ob es sich bei der zugrunde liegenden Hardware um eine Spezialanfertigung oder handelsübliche Standardhardware (COTS) handelt, muss sich das Netzwerk als nutzbare, automatisierbare Ressource präsentieren, die ebenso schnell reagiert wie die Anwendungsinfrastruktur der zweiten oder dritten Generation.
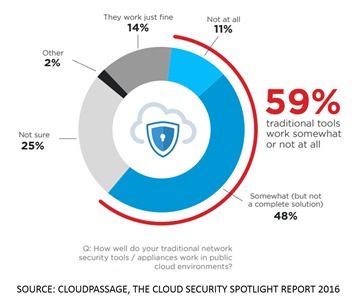
In einigen Fällen bedeutet dies, dass Netzwerk- und Anwendungsdienste denselben Infrastrukturansatz verfolgen müssen wie die Anwendungen, die sie bereitstellen. Anwendungsdienste wie Lastverteilung und die Sicherheit von Webanwendungen werden zunehmend von Entwicklern eingesetzt und fest in Anwendungsarchitekturen und Infrastrukturen integriert. Andere – insbesondere im Sicherheitsbereich – funktionieren in Umgebungen der zweiten Generation (Cloud) weniger gut oder überhaupt nicht. Daher müssen diese Dienste für die Nutzung in der Cloud ausgelegt, containerisiert und leicht zugänglich sein.
Die grundlegenden Unterschiede zwischen den Generationen innerhalb von Rechenzentren können für Unternehmen problematisch sein. Sie können die digitale Transformation behindern oder sogar vollständig zum Stillstand bringen. Sie verstärken definitiv die Reibungsverluste zwischen Entwicklung und IT, zwischen IT und Geschäftsbereichen sowie zwischen dem Unternehmen und seinen Kunden. Diese Reibungsverluste lassen sich durch NetOps-Maßnahmen reduzieren, die mithilfe von APIs, Self-Service und Automatisierung die erforderlichen Nutzungsmodelle für Infrastrukturmodelle der zweiten und dritten Generation bereitstellen.
Die Komplexität und die bisweilen konkurrierenden Anforderungen, die in etablierten Rechenzentren zwischen Anwendungen verschiedener Generationen bestehen, stellen NetOps vor die Aufgabe, diese Herausforderung zu meistern. Das Netzwerk (mit allem, was dazugehört) muss sich transformieren, wenn es vier Generationen von Anwendungsinfrastrukturen gleichzeitig erfolgreich unterstützen soll.
*NASCAR-Boxencrews wollen einen Boxenstopp (den Wechsel aller vier Reifen) in weniger als 12 Sekunden absolvieren. Der schnellste je gemessene Boxenstopp dauerte gerade einmal 8 Sekunden. Die Geschwindigkeit, mit der eine Crew arbeitet, ist entscheidend für den Erfolg eines Fahrers.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...