Thanksgiving und … Truthahn. Weihnachten und … Weihnachtsbäume. Container und … Microservices.
Wenn Ihnen bei jedem dieser Begriffe als Erstes genau das in den Sinn gekommen ist, was ich erwartet habe, dann sind Sie der heute auf dem Technologiemarkt verbreiteten Überassoziation zum Opfer gefallen. In nahezu jeder Diskussion, die sich auf Container oder Microservices konzentriert, besteht die Tendenz, das jeweils andere Thema sofort ebenfalls zu erwähnen. Das liegt zum Teil daran, dass Microservices – ein Architekturansatz, bei dem Anwendungen in spezialisierte, agile Dienste zerlegt werden – gut zum agilen Charakter containerbasierter Bereitstellungsmodelle passen. Wir sollten jedoch nicht vergessen, dass Container eine eigenständige Technologie sind. Es gab sie schon lange, bevor Microservices auch nur als Architekturidee aufkamen, und ihr Nutzen beschränkt sich keineswegs auf die Bereitstellung von Anwendungen, die auf Microservices basieren.
Betrachten Sie diese interessante Erkenntnis aus Enterprise Development Trends 2016, einer Umfrage unter 2.100 JVM-Entwicklern, aus der Lightbend (das sich selbst stolz als Anbieter der weltweit führenden Plattform für die Entwicklung reaktiver Anwendungen bezeichnet) eine Reihe von Erkenntnissen zu Cloud, Containern und Microservices gewann. Interessanterweise möchte die Mehrheit (59 %) völlig neue Anwendungen containerisieren, während 41 % die Containerisierung „bestehender Anwendungen“ anstreben.
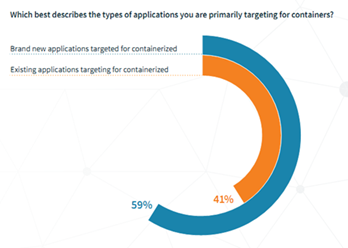
Das ist keineswegs ungewöhnlich. Ein kurzer Blick auf eine Umfrage vom August 2016 von Mesosphere unter 500 Mesos-Nutzern ergab, dass 51 % monolithische und ältere Anwendungen auf Mesos ausführen. 85 % setzen – vielleicht wenig überraschend – auf Microservices-Architekturen.
Container sind eindeutig nicht nur für neue Anwendungen gedacht, sondern werden auch eingesetzt, damit Legacy- und monolithische Anwendungen von den zahlreichen Vorteilen von Containern profitieren können, etwa Portabilität, schnelle Skalierbarkeit und eine bessere Eignung für DevOps-orientierte Betriebsmodelle. Schließlich wurde uns reibungslose Portabilität versprochen, doch stattdessen erhielten wir langwierige Reimaging-Prozesse, da jeder Public-Cloud-Anbieter auf ein anderes Image-Format setzte. Die Pflege mehrerer Golden Images (eines pro Umgebung, pro Minor Branch, pro Major Branch und ... nun, Sie verstehen schon) wurde zu einem betrieblichen Albtraum. Containern ist das – wie dem Honigdachs – völlig egal. Sie wechseln einfach von Betriebssystem zu Betriebssystem, von virtueller Maschine zu virtueller Maschine und von Cloud zu Cloud. Sie gehören zu den bislang besten Ansätzen, um das Nirwana einer kostenbasierten, nahtlosen Cloud-Migration im Handumdrehen zu ermöglichen (für alle, die genau mitrechnen: Das sind etwa 400 ms).
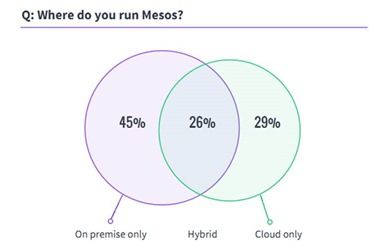
Dennoch sollten wir Container nicht vorschnell als „Cloud“-Technologie abstempeln. Sie ermöglichen zwar in hohem Maße die seit Langem angepriesene, aber nur selten verwirklichte Portabilität zwischen Cloud-Anbietern, sind jedoch nicht auf die Cloud oder auch nur cloudähnliche Umgebungen beschränkt. Container werden zweifellos „in der Cloud“ eingesetzt, wie aus dem aktuellen Bericht von Sumo Logic hervorgeht, laut dem Docker bei 15 % der untersuchten Anwendungen produktiv eingesetzt wurde. Das bedeutet jedoch nicht, dass Container nicht auch anderswo zum Einsatz kommen, etwa in lokalen Umgebungen. Tatsächlich stellte der bereits erwähnte Bericht von Mesosphere fest, dass fast die Hälfte (45 %) der Nutzer ausschließlich lokale Umgebungen verwendet, während sich die übrigen größtenteils auf hybride und reine Cloud-Umgebungen verteilen. Interessanterweise ergab der Bericht außerdem, dass „größere Unternehmen (mit mindestens 500 Beschäftigten) ihre Systeme mit höherer Wahrscheinlichkeit lokal betrieben“.
Container sind eine interessante Bereitstellungsoption, die in Verbindung mit Lösungen zur Container-Orchestrierung (wie Docker, Docker Swarm, Mesos und Marathon, Kubernetes usw.) eine äußerst agile Umgebung bietet, in der sich Anwendungen wie von Zauberhand bereitstellen sowie nach oben und unten skalieren lassen. Es handelt sich um eine Mikro-Cloud oder zumindest um eine Cloud-ähnliche Umgebung, die in einer öffentlichen Cloud, einer privaten Cloud oder ganz ohne „Cloud“ bereitgestellt werden kann. Mit Containern lassen sich monolithische Anwendungen, moderne Anwendungen, auf Microservices basierende Anwendungen und APIs bereitstellen und skalieren. Sie sind äußerst flexibel, da ihr Schwerpunkt auf der Standardisierung der Betriebssystemebene liegt, sodass Anwendungen nicht eng an die jeweilige Umgebung gekoppelt sind.
Kurz gesagt sind Container eine Abstraktionsschicht, die es Anwendungen ermöglicht, sich wie Honigdachse zu verhalten und sich „nicht um“ die technischen Details der darunterliegenden Ebenen zu kümmern. Werden sie von Lösungen zur Container-Orchestrierung überwacht und verwaltet, ermöglicht diese Abstraktion eine automatische vertikale und horizontale Skalierung und damit eine effizientere Ressourcennutzung in der gesamten Anwendungsinfrastruktur.
Auch wenn Container, Microservices und die Cloud vielleicht allerbeste Freunde sind, handelt es sich doch jeweils um eigenständige Konzepte, die auch für sich allein bestehen können. Jedes davon bietet Vorteile, die sich gegenseitig ergänzen und bisweilen – ich wage es kaum zu sagen – Synergien schaffen. Doch sollten wir Container nicht in die allzu enge Schublade stecken, sie seien „nur“ für Microservices und „nur“ für die Cloud geeignet.
Container haben es satt, auf eine bestimmte Rolle festgelegt zu werden. Lassen Sie sie in Ihren Architekturen verschiedene Rollen ausprobieren – vielleicht stellen Sie fest, dass sie durchaus in jeder davon eine Hauptrolle spielen können.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...