Früher bildeten die App-Services, über die Anwendungen bereitgestellt wurden, einen geradlinigen, klar definierten Datenpfad. Im Wesentlichen durchliefen alle Anwendungen dieselben Services über dasselbe Netzwerk. Dank dieser einfachen Architektur ließen sich ein zentraler Kontrollpunkt und ein zentraler Ausführungspunkt problemlos miteinander verbinden. Dies wiederum führte zur Entstehung des Application Delivery Controllers (ADC). Mit ihm konnte der Anwendungsdatenverkehr an einem einzigen Ort gestaltet, gesteuert, skaliert und abgesichert werden. Durch die Kombination von Kontrolle und Ausführung erhielten die Betriebsteams einen strategischen Punkt im Datenpfad, an dem sich Richtlinien aller Art durchsetzen und ausführen ließen.
Der Aufstieg der Cloud und die anhaltende Verbreitung von Containern haben diesen Datenpfad grundlegend verändert. Heute werden Anwendungen über mehrere, teils dynamische Datenpfade bereitgestellt. Ein einziger strategischer Punkt für Kontrolle und Ausführung ist häufig weder betrieblich noch architektonisch realisierbar.
Das bedeutet jedoch nicht, dass eine zentrale Instanz zur Steuerung nicht mehr möglich ist, selbst wenn die Ausführung an eine heterogene Gruppe von Anwendungsdiensten delegiert wird.
Es ist wichtig, möglichst wenige Kontrollpunkte zu haben, über die App-Dienste im Datenpfad betrieben (bereitgestellt, konfiguriert und verwaltet) werden können. Die Nutzung mehrerer Kontrollpunkte führt unweigerlich zu widersprüchlichen Richtlinien, die App-Nutzern Probleme bereiten. Die Fehlerbehebung wird dadurch komplexer und zeitaufwendiger, was bei den Nutzern Ärger und Frustration hervorruft. Leider ist die zunehmende Zahl an Tools eine häufige Beschwerde derjenigen, die die Ergänzung von Cloud-nativen Architekturen zu einem bereits vielfältigen App-Portfolio verwalten.
Aus unserer Studie „State of App Services 2020“ wissen wir, dass der IT-Betrieb in erster Linie für den Betrieb von App-Services verantwortlich ist, dabei jedoch nicht allein agiert. DevOps, NetOps und SecOps sind ebenfalls am Betrieb von App-Services beteiligt – sowohl On-Premises als auch in der Public Cloud.
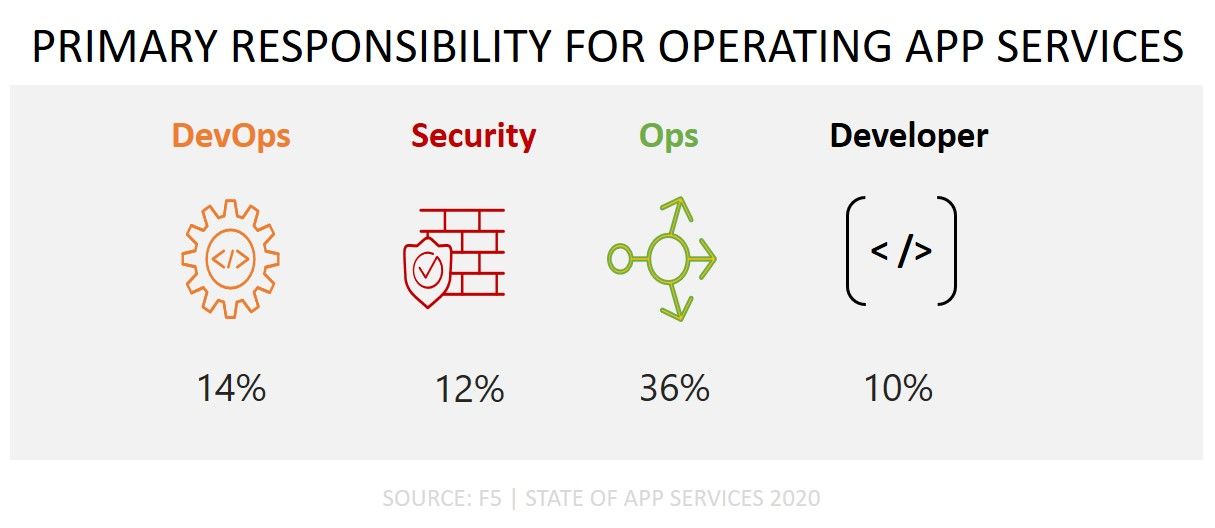
Was sie häufig voneinander unterscheidet, sind die spezifischen Funktionen der App-Services, für die sie verantwortlich sind.
DevOps ist weitgehend für die Zuverlässigkeit, die Performance und anwendungsspezifische Richtlinien verantwortlich. NetOps hingegen konzentriert sich, wie der Name schon sagt, stärker auf Netzwerkeigenschaften. NetOps verwaltet häufig App-Dienste aus Infrastrukturperspektive. SecOps befasst sich selbstverständlich mit der Sicherheit der Infrastruktur und der App.
Doch nur weil es möglicherweise eine Aufgabenteilung gibt, heißt das nicht, dass die Beteiligten ihre Arbeit mit unterschiedlichen Tools erledigen sollten. Heute gibt es zahlreiche Belege dafür, dass die CI/CD- und Continuous-Deployment-Pipelines auf unterschiedlichen Toolsets basieren. Jenkins und Git-Repositories dominieren die CI/CD-Pipeline, während Ansible und Python beim Continuous Deployment die bevorzugten Tools sind. Bei der Entscheidung kommt es vor allem darauf an, das Toolset auf die Arbeitsweisen der verschiedenen Beteiligten abzustimmen, die täglich mit den Tools arbeiten müssen.
Sollte sich also ein einzelnes Tool herausbilden, das die Konsistenz von Richtlinien verbessert, die Fehlerbehebung beschleunigt und die Komplexität und Kosten einer ausufernden Tool-Landschaft beseitigt, muss es über die richtigen Schnittstellen verfügen. Nur so ist gewährleistet, dass alle wichtigen Beteiligten, die für die App-Dienste im Datenpfad zuständig sind, das Toolset zur Erfüllung ihrer jeweiligen Aufgaben nutzen können.
Das ist für die allgemeine Sicherheit und Zuverlässigkeit der App-Dienste selbst von großer Bedeutung. Durch die Beibehaltung eines zentralen Kontrollpunkts können Unternehmen sicher sein, dass Änderungen nachverfolgt und nachvollzogen werden. Zwar handelt es sich nicht um eine unveränderliche Implementierung, doch durch die Zentralisierung der Kontrolle in einem einzigen Tool kommt sie diesem Ansatz einen großen Schritt näher.
Ein Beispiel für ein solches Tool ist der NGINX Controller.
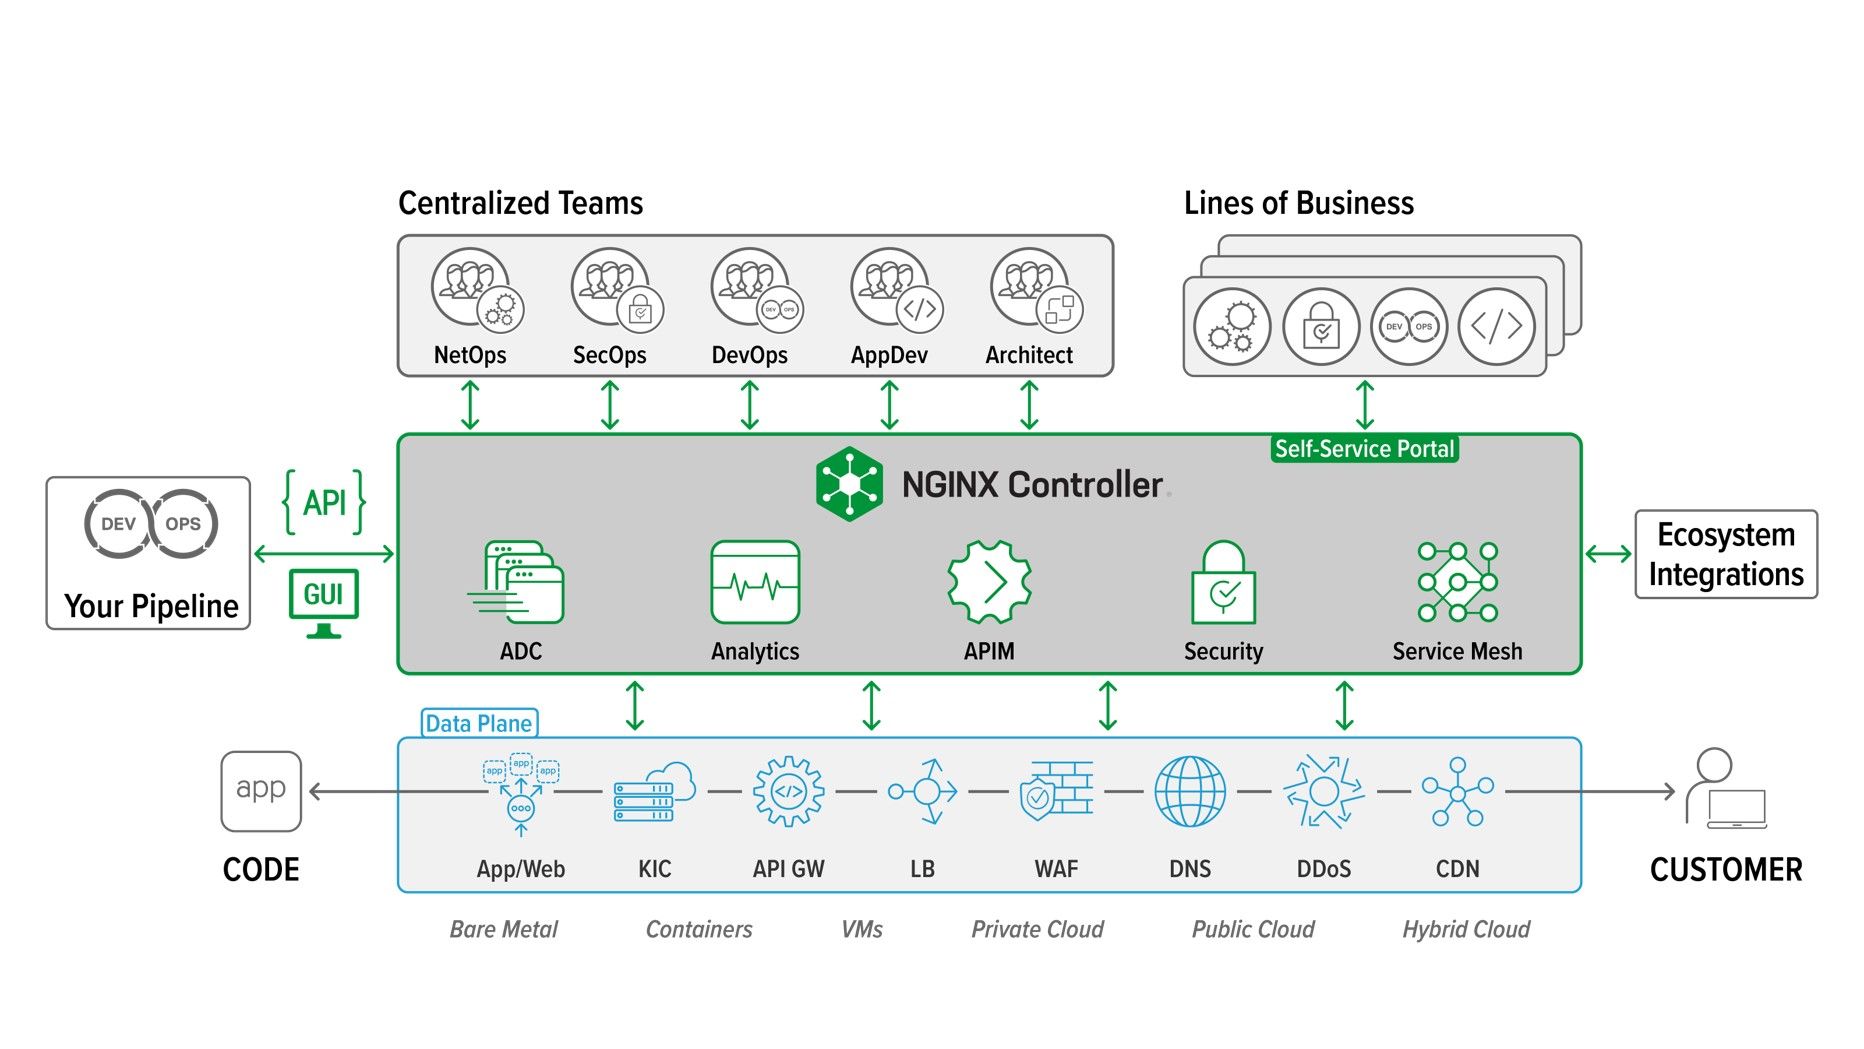
Wie Sie sehen, können wie vorgesehen verschiedene Anwendungsdienste (Analysen, API-Management, Sicherheit und Service Mesh) zentral gesteuert werden, obwohl Betrieb und Ausführung verteilt erfolgen.
In jeder Umgebung ist es wichtig, die Anzahl der Tools zu reduzieren, die mit Komponenten des Datenpfads (Anwendungsdiensten) interagieren dürfen, um potenzielle Probleme durch Fehlkonfigurationen oder widersprüchliche Konfigurationen zu vermeiden. In einer modernen Multi-Cloud-Umgebung ist eine zentrale Steuerung noch wichtiger, da die häufig exponentiell wachsende Zahl der Anwendungsdienste, aus denen der Datenpfad besteht, eine hohe Komplexität mit sich bringt.
Für die Budgetverantwortlichen ist die Senkung der Betriebskosten durch die Automatisierung und damit den Wegfall sich wiederholender manueller Tätigkeiten noch überzeugender.
Eine Möglichkeit, dies zu erreichen, besteht darin, die Steuerung in einem einzigen Tool zu bündeln.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...